安全资讯 第4页
聚合当前分类下的最新内容,按时间顺序查看第 4 页精选文章。
Scribd及SlideShare 2026年10月数据泄露为何平台披露如此模糊且滞后
Scribd确认旗下业务发生数据泄露,但其拒绝披露受影响规模与入侵时间线,这种模糊处理进一步透支了用户信任。
New World Screwworm 攻入美南第 3 州确诊 74 例,耗资 7.5 亿美元扩产不育蝇
2026年6月重返美国的新世界螺旋蝇(New World Screwworm)已蔓延至亚利桑那等三州,累计确诊74例动物感染,连家养猫狗也未能幸免。这场危机表面是寄生虫疫情,实则是生物安全防线的工业产能危机——达连地峡屏障失效后,全美正为每周3亿只不育雄蝇的产能缺口买单。
Firezone 开源 sanstun v0.1.0:70 个 PR 后弃用 boringtun,用 Rust 重写无锁 WireGuard
Firezone 在给 Cloudflare 的 boringtun 打了两年多、超过 70 个补丁后,正式开源了采用 sans-IO 架构的 Rust 用户态 WireGuard 状态机 sanstun v0.1.0。它通过三段式 API 拆解了 Rust 可变借用对单隧道多核并行加解密的锁定,但也把随机数熵源、路由校验等核心安全责任连同尚未经过第三方审计的风险一并交给了调用方。
Akamai 紧急调查 CVE-2026-98432:潜伏 Linux 4.4 的 9.8 分漏洞
Akamai 旗下云平台 Linode 于 10 月 30 日连发两条安全公告,调查远程代码执行漏洞 CVE-2026-98432,却对受影响产品与修复步骤保持沉默。该漏洞实为自 Linux 4.4 引入的 IPv4 TCP 释放后重用缺陷,CVSS 最高评定为 9.8 分。在云厂商披露模糊的情况下,运维人员需立即核对内核版本并通过 nftables 过滤异常数据包自救。
Applebee’s 安卓应用藏数据库密码,850万会员信息在AI扫描下裸奔
英国安全研究员利用AI扫描Applebee’s安卓应用源代码,揪出硬编码的内部数据库密码,导致最高850万会员的姓名、电话、IP及退伍军人身份面临读写与篡改风险。母公司Dine Brands虽已修复漏洞并声称未见异常访问,却拒绝确认是否留存服务器日志,暴露出传统餐饮连锁在狂推会员数字化时安全基建的严重缺位。
bunny.net 20分钟断流亚美尼亚节点,引发72小时全网证书重签
2026年10月28日,bunny.net 因亚美尼亚单一边缘节点的底层供应商管理软件遭遇未授权访问,在20分钟内切断流量并启动全网 TLS 证书重签。单节点风险之所以触发全局换锁,源于 CDN 将私钥与回源配置全网分发的默认架构;相比换证书,真正需要客户警惕的是被一笔带过的 Pull Zone 源站鉴权配置。
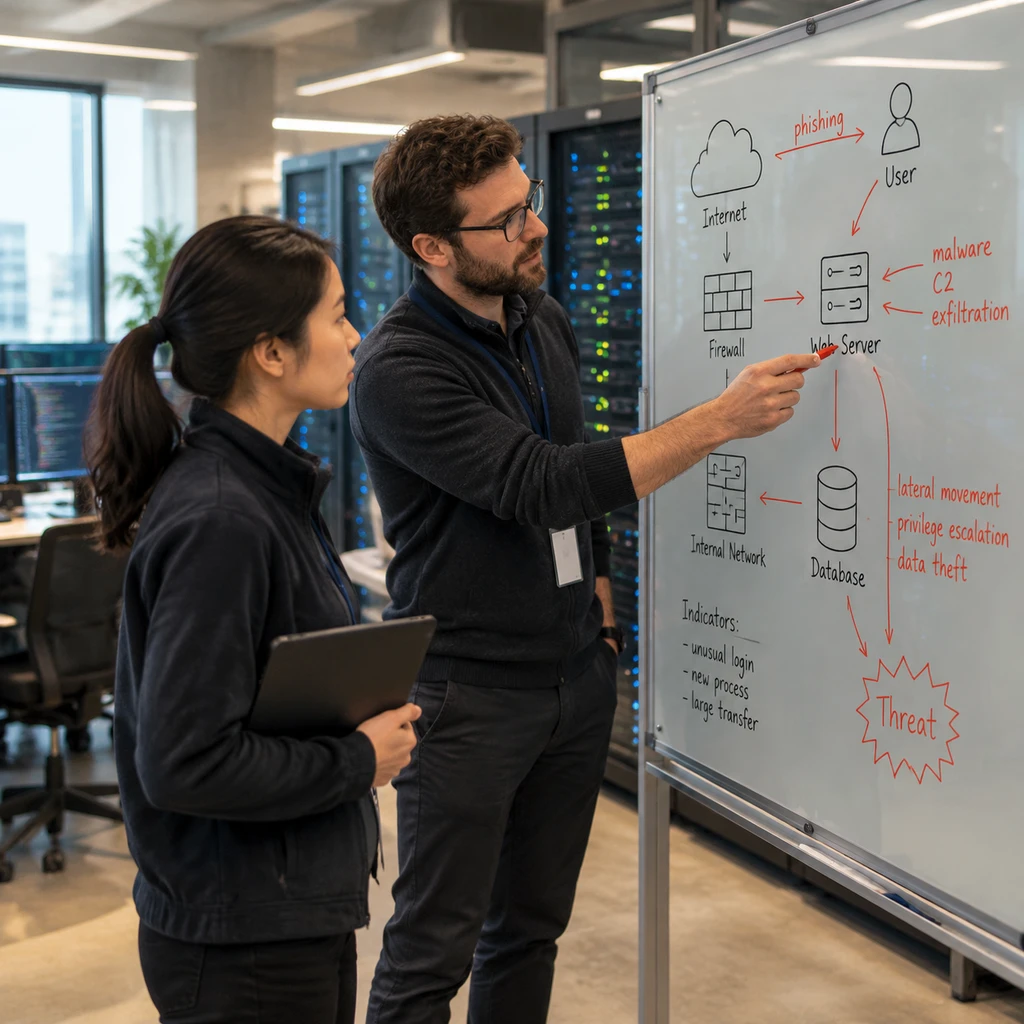
Claude Security 与 Codex Security 领衔 4 大 AI 安全代理,终结 93% 误报率
Anthropic、OpenAI、Cloudflare 和 Google 在 2026 年密集推出 AI 安全代理,不约而同采用发现、独立反证、修复的三段式多代理架构,以解决传统 AI 扫描高达 93% 的误报痛点。表面看四家架构高度趋同,实则在封闭终端产品与开源验证框架、静态源码审查与沙盒动态复现上存在本质分野,企业选型的关键已从找漏洞转向算清验证成本。
DOJ 严打 AI 幽灵学生骗局:FAFSA 识别 83 万假账户,30 万寒门申请被卡
美国司法部联合 FBI 与教育部发起首次联邦级幽灵学生打击行动,起诉 5 人并查出超 83 万个可疑 FAFSA 助学金账户,潜在损失近 13 亿美元。跨国黑产专门盗用从未读过大学的高中毕业生身份,用 AI 挂网课、交作业来套取助学金差额;而联邦政府仓促上线的活体人脸风控,正把 30 万份申请的核验成本转嫁给高校与底层学生。
ChatGPT 单季报警超 200 次:OpenAI 收紧青少年枪支红线与隐式年龄审查
OpenAI 宣布将于 2027 年初发布首份《社区安全报告》,并披露 2026 年第三季度已向警方移交超 200 起暴力威胁线索,同时全面收紧历史袭击细节与青少年武器内容限制。但在这套主动防御机制背后,官方隐去了核心的报警误报率,且无视用户注册生日的算法年龄预测,正迫使被误判的成年人交出身份证件或人脸数据来赎回正常使用权。
ZeroFox 获 1457 万美元合同替 DHS 发函,4.1 万条雇员数据下架未果
美国国土安全部通过承包商 ZeroFox 要求冰岛托管商 FlokiNET 下架含 41,191 条雇员记录的 Icepick 数据库,在托管商拒绝后,域名注册商 CentralNic 直接冻结了原域名。这起事件暴露出政府正通过千万美元级的商业合同将内容审查外包,并利用底层域名基础设施绕过司法程序。当自动化监控与注册商停权结合,公共问责的生存空间正被商业合同悄然压缩。
GLM 5.3 仅需 12 小时全自动攻破 Firefox,1000 美元成本改写开源补丁规则
Epoch AI 实测显示,中国开源权重模型 GLM 5.3 在零人工干预下,最快 12 小时内即可利用安全补丁公开到送达用户的时间差,攻破 6 个 Firefox 版本并读取本地文件。尽管单次 1,000 美元只是超 10 万美元前期研发后的边际 API 成本,但这足以击穿开源软件依赖时间差和伪装提交的传统防御缓冲,迫使 Mozilla 重构代码发布流程。
Azure Logic Apps 曝 5 个 CVSS 10.0 跨租户漏洞,微软发出 20 万美元赏金
安全研究员在 2026 年 10 月披露了 Azure Logic Apps 旗下 API Connections 组件的五项跨租户漏洞,其中包括两个 CVSS 10.0 满分漏洞,累计获得微软 20 万美元赏金。漏洞根源在于底层共享网关权限过大,微软仅靠外围路径校验打补丁,导致修复后多次被轻易绕过,企业用户必须自己收紧连接凭证权限。
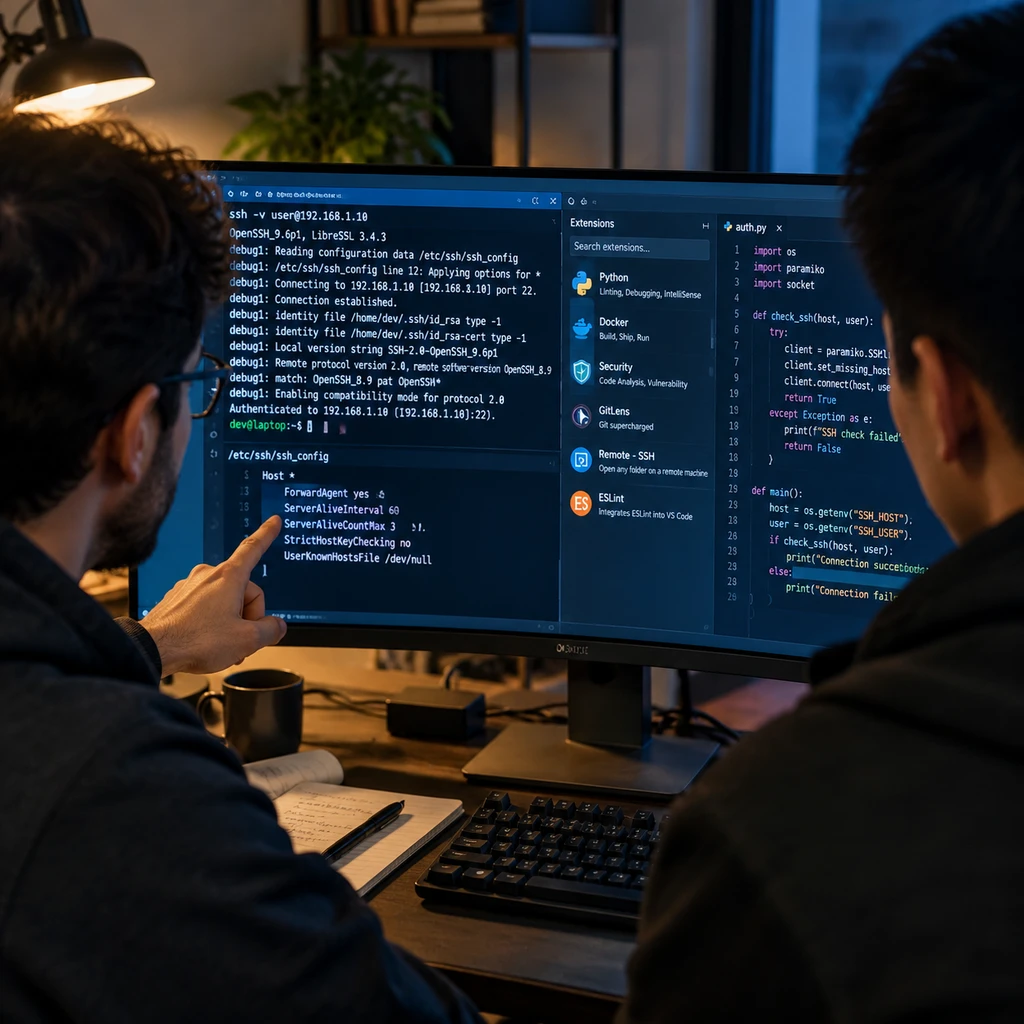
Claude Code 2.1.313 扩展投毒复盘,Cursor 市场最多波及 5000 人
2026年10月29日,Cursor扩展市场分发的Anthropic.claude-code 2.1.313版本遭恶意篡改,最多波及5000名开发者。沦陷的并非Anthropic官方源,而是第三方IDE的自有分发链路;尽管攻击者因代码错误未能在普通权限下打穿远程SSH登录,但受影响用户仅卸载插件无法清除已写入的SSH密钥与持久化后门。
币安Binance三大核心热钱包连环失守,25.4亿美元资产被冻结背后的安全危机真相
币安此次并未真正损失58亿美元,该数字为被黑地址集群的估值,实际流出中超25亿美元已被稳定币商紧急冻结。核心风险在于三个核心热钱包同时失守,暴露出中心化交易所流动性管理与风控体系的系统性软肋。
GM与OnStar为卖驾驶数据赔2.2亿美元:车主索赔卡在MDL 3115,Gemini座舱再出权限捆绑
2026年10月29日,通用汽车(GM)与美国35州及华盛顿特区达成2.2亿美元和解,连同加州1275万美元罚单,累计为Smart Driver偷卖驾驶数据付出超2.32亿美元。但这笔钱悉数归入州政府财政,被涨保费的车主只能等联邦集体诉讼MDL No. 3115排期;而通用同期将OnStar接入Google Gemini,把车载隐私博弈从暗中倒卖推向不给权限就限功能的明码要挟。
Mintive 总融资 1100 万美元获 Jeff Dean 注资,一键部署藏着共享凭证暗礁
企业级 AI 智能体治理初创公司 Mintive 宣布完成 700 万美元种子轮融资,总融资额达 1100 万美元,获 Jeff Dean 与 Andrej Karpathy 等天使注资。其主打的极简 MCP 网关虽已拿下超 50 家付费客户,但底层默认共享下游凭证与令牌吊销滞后的工程妥协,意味着它目前只解决了外层路由,尚未触及企业最头疼的应用层最小权限改造。
PHP2Shell 与 Fragnesia 漏洞链攻破 25 台防火墙,官方补丁抢跑 2 天仍未拦住
攻击者串联 PHP2Shell(CVE-2026-109618/109619)与 Fragnesia 内核提权漏洞(CVE-2026-46300),在 15 分钟内无凭证夺取 25 台防火墙服务器 root 权限。相比安全厂商热衷渲染的 AI 助攻与国家级归因,真正让防线崩溃的是 PHP 官方于 10 月 21 日发补丁后、硬件厂商与企业运维滞后的两日空窗期。
Nvidia 黄仁勋卷入间谍疑云:Megaspeed 豪掷 48 亿美元买卡始末
美国情报机构指控新加坡数据中心运营商 Megaspeed 高管 Alice Huang 为中国传递情报并多次接近 Nvidia CEO 黄仁勋,而其关联公司已在马来西亚采购至少 48 亿美元 AI 硬件。比间谍传闻更实质的冲击是,东南亚的远程算力租赁灰色通道正在收紧,68.4 兆瓦机房容量已被易手。
FBI 1964年寄给MLK的34天倒计时威胁信曝光:从合法监听到逼宫让位
2014年11月,耶鲁学者在国家档案馆翻出FBI于1964年寄给马丁·路德·金的匿名信底稿。这封信连同威拉德酒店的窃听录音,在金获诺贝尔和平奖后寄出,设下34天倒计时。档案还原了一条从合法反共监听滑向私德勒索的越权链条,暴露出情报机器试图干预并替换民权运动领袖的算盘。
Android 曝 SMS of Death 漏洞:5 字节瘫痪手机,Google 拒修
一段 5 字节的 WAP Push 畸形短信即可远程击穿 Android 电话进程,连续发送 20 条更会让手机陷入无信号的死循环。安全研究员提交 1 行修复代码后,Google 经 4 名工程师评估仍以非安全问题为由拒绝修复,暴露出移动操作系统在历史遗留协议与现代安全标准之间的冷酷取舍。
2026 Pwn2Own柏林站:Orange Tsai如何用5个逻辑漏洞攻陷Microsoft Edge斩获17.5万美元
顶级白帽Orange Tsai以纯手工逻辑漏洞绕过AI辅助,利用Microsoft Edge企业组件缺陷完成沙箱逃逸。此案例揭示了Chromium套壳产品中定制逻辑比底层内存漏洞更易成为防线缺口。