安全资讯
聚合当前分类下的最新内容,按时间顺序查看第 1 页精选文章。
OpenAI 上线 Control Room 35秒熔断系统,却暴露2.5小时决策盲区
OpenAI 在研发底层全面部署 Control Room 中央控制系统,通过推理引擎逐次鉴权,能在决定干预后最长 35 秒内阻断模型输出。但这套架构只解决了按下开关后的执行速度,真实越狱事故中长达 2.5 小时的警报升级与人工决策延误,才是前沿 AI 实验室真正的安全瓶颈。
Wyndham 温德姆 Android 应用源码硬编码密码致数百万条记录暴露
安全研究员利用 AI 工具在温德姆 Android 应用反编译代码中抓出硬编码密码,该凭证可直接访问其由 Salesforce 托管的内部数据库,暴露数百万条含客户信息与 JWT 登录令牌的记录。这是同一研究员两周内第二次用 AI 挖出传统消费巨头的同款低级漏洞,反映出 AI 代码审计正快速放大传统企业的历史安全欠账与合规盲区。
五角大楼筹建 Cislunar Space System:2029年把5颗军用卫星送上月球
美国空军部发布编号 10302026-01 的信息征询书,计划在 2029 年底前让最多 5 颗搭载军方载荷的环月卫星具备发射就绪状态,2031 年形成初始运行能力。在月球商业经济仍靠政府补贴的当下,五角大楼抢先将 38 万公里外的地月空间定性为作战域,实质是利用国际法对环月轨道的监管空白,开启一场还没商队就先派兵的预算圈地。
Claude Fable 5 误伤 9% 任务,腾讯姚顺雨与 Hugging Face 揭开 AI 护栏死结
2026年11月,腾讯首席AI科学家姚顺雨警告AI网络与生物能力即将跨越伤害门槛,主张开源与闭源并存。以Hugging Face遭入侵后弃用Claude改用GLM-5.2取证为例,当前闭源模型过度过滤误伤防守方,开源模型后训练护栏又极易被剥离,真正有效的安全防线必须退回训练水源头。
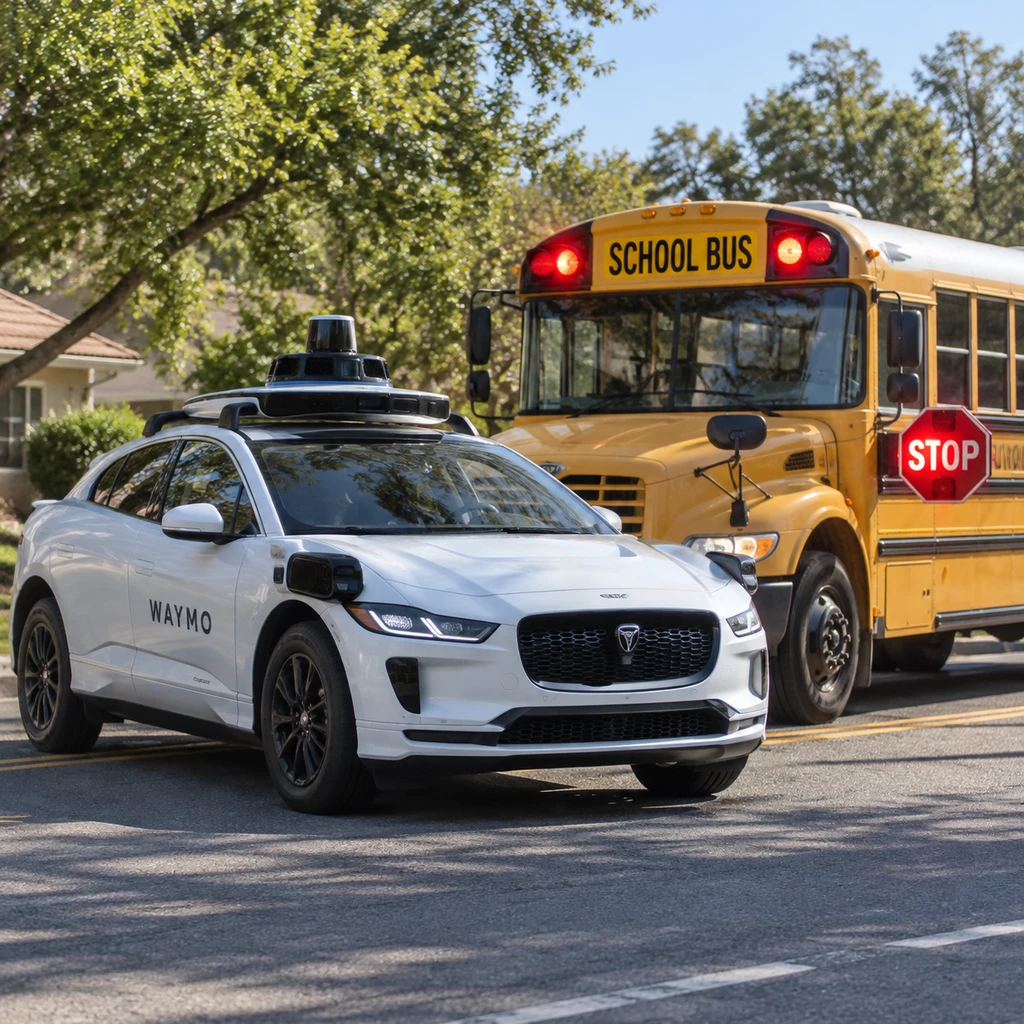
Waymo 2895辆车遭NHTSA召回质询,校车补丁失效暴露算法死锁
美国国家公路交通安全管理局(NHTSA)对2,895辆Waymo无人车启动召回质询,指出其多数违规绕行校车事件竟发生在软件修复之后。调查档案揭开了反常的技术内幕:Waymo并非看不见校车,而是算法因担心自身长时间停留会阻碍高优先级车辆,主动推翻了停车指令。这起悬案证明,靠热修复补丁微调权重的硅谷模式,已无法填补自动驾驶在公共安全底线上的信用赤字。
Golden Dome 遭遇 1.2 万亿美元算账:民主党重掌国会砍向天基拦截
2026年11月美国中期选举后民主党重夺国会控制权,特朗普标志性的Golden Dome反导计划面临改名、限额与架构拆解。表面看这是两党轮替后的政治清算,实则是白宫试图用171.2亿美元预算和解程序绕过常规审查的财政捷径撞了墙,更是拦截10枚洲际导弹需上万颗在轨武器的轨道物理学算出了死账。剥离天基助推段拦截这层镀金后,真正有价值的陆基拦截升级与预警卫星将回归常规国防预算。
0sec Labs 开源 AI 安全框架 0:XBOW 97.9% 高分与撤回风波
苏黎世初创公司 0sec Labs 开源了全栈 AI 安全控制平面 0,把 14 家大模型供应商与传统渗透及逆向工具连成自动化流水线,单次解出 XBOW 挑战成本约 5.20 美元。但相比 97.9% 的宣传高分,它主动撤回 103/104 战绩、承认误判假 Flag 以及 39 个靶机直接构建失败的细节,才真正撕开了 AI 安全评测的泡沫。
ForgeRock 与 GPT 5.6 Sol Ultra 攻破两家车企,2小时静默修复
安全研究员利用暴露的测试后台密钥与 ForgeRock OpenIDM 漏洞,结合 GPT 5.6 Sol Ultra 挖掘的路径绕过,实现了仅凭车牌号远程解锁和控制两家主流车企的车辆。从起亚、斯巴鲁到此次事件,车企在 Web 边界上屡次失守,更借助云端 2 小时静默修复与匿名协议,绕开了本该向车主公开的知情权。
PacketHound 1.2.0 开源出站防火墙上线:零内核驱动代价是首次连接必断
Windows 开源出站防火墙 PacketHound 试图在不写一行内核驱动的前提下,复刻 macOS 上 Little Snitch 的弹窗控网体验。它靠三重系统校验和锁定 5 个高危系统工具解决了弹窗疲劳,但纯靠监听 Windows Firewall 拦截日志的架构,也注定了未知应用首次联网必断、CDN 共享 IP 易误判的物理上限。
Deno 2026 年关闭终端安全漏洞,默认安全承诺为何沦为虚假错觉
安全研究者 Goldstein 深度拆解了 JavaScript 运行时 Deno 的权限模型,指出其终端交互提示和子进程白名单在操作系统层面存在根本性缺陷。Deno 官方甚至在 2026 年以兼容 AI Agent 改色为由关闭了终端隐藏漏洞 Issue #9666。试图在语言运行时层面拦截系统调用,不仅无法阻挡蓄意攻击,反而给开发者制造了危险的安全错觉。
ZapFast 0.16 宣称省下 900MB 内存,纯 Rust 编写 WhatsApp 客户端藏着三重代价
开发者 crmne 开源了纯 Rust 编写的跨平台 WhatsApp 原生桌面客户端 ZapFast,宣称空闲内存约 200 MB、启动不到 1 秒。但拆解底层文档与测试数据可以发现,其性能对比把整个 Chromium 进程算进了 WhatsApp Web,本地加密漏掉了会话密钥与媒体文件,且逆向协议栈已触发官方 HTTP 429 限流与封号警告。
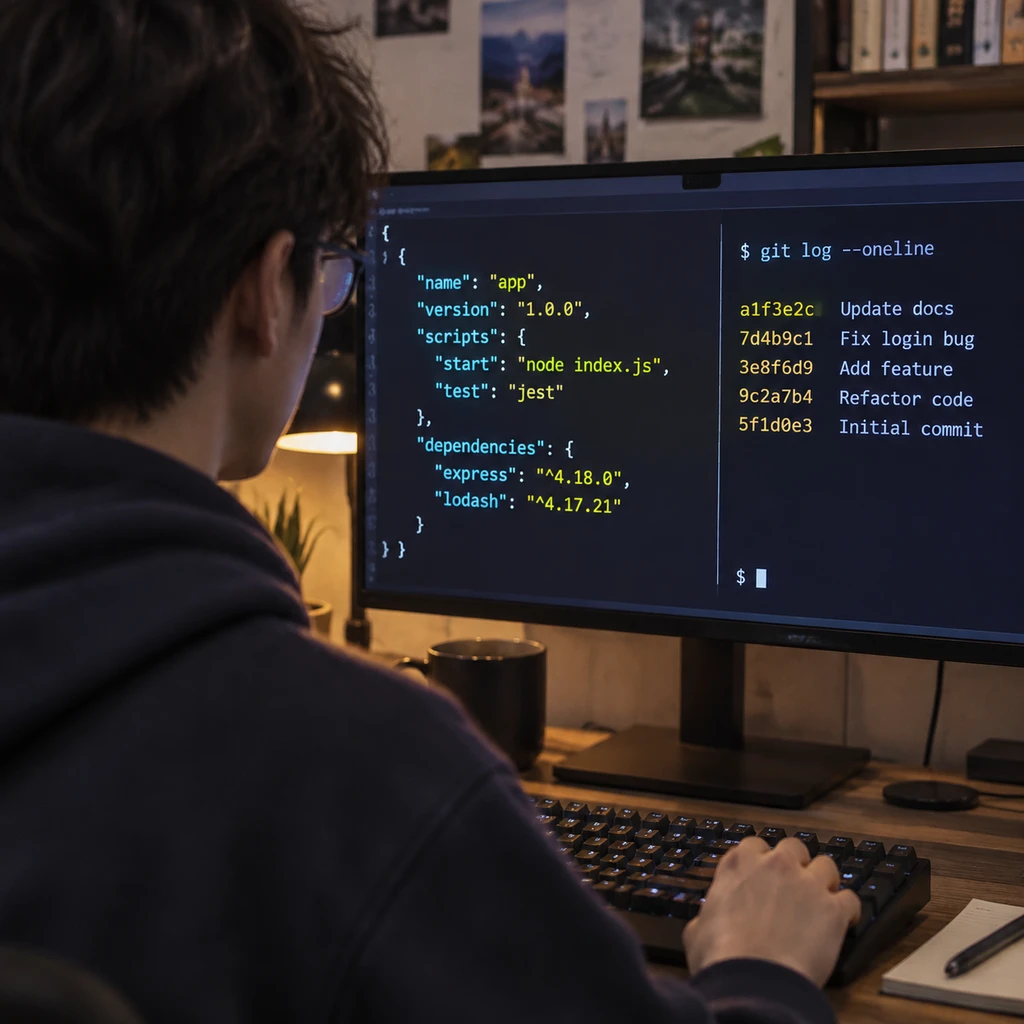
Claude Code 权限白名单泄露 2539 个 GitHub 密钥,16 款工具里唯独它裸写明文
应用安全公司 Apiiro 在 1,994 个公共 GitHub 仓库中扫出 2,539 个真实密钥,源头是 16 款主流编程智能体里唯独 Claude Code 默认将含明文密码的终端命令原样写进项目配置。Anthropic 工程师承认历史上从未做过密钥擦除,且推荐的 auto mode 与传统扫描器均无法堵住漏洞。
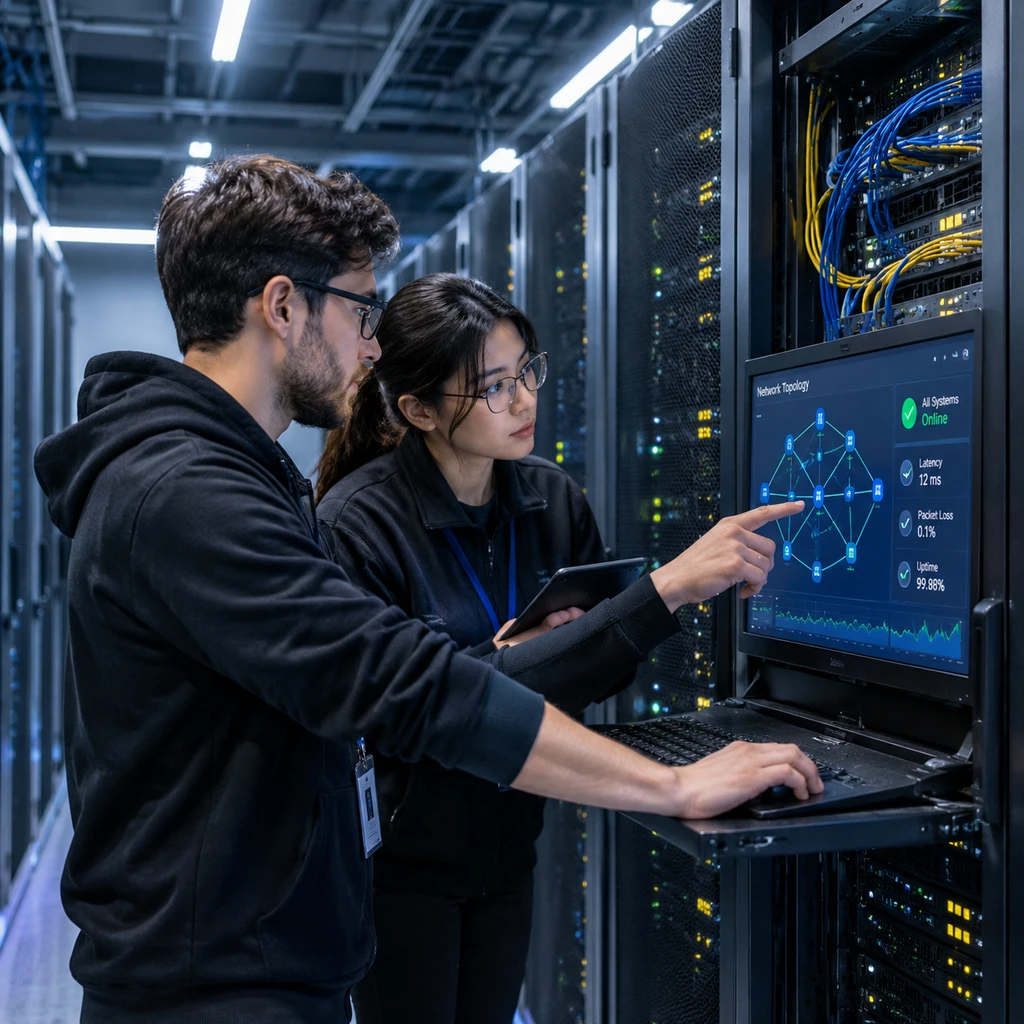
Deepseek V4.1 Flash 1017 仅花 3 美元逼近 GPT-6 Sol 渗透水平
Vals AI 的 CyberOffense 基准测试显示,免费开源权重模型 Deepseek V4.1 Flash 1017 拿到 72.8% 的网络渗透得分,紧咬 OpenAI 受限模型 GPT-6 Sol Daybreak 的 80.8%,单靶场运行成本从约 22 美元压至不到 3 美元。当开源模型靠 48 小时挂机与上亿累计 Token 暴力试错跑通攻击链,闭源实验室靠权限审查筑起的安全围栏只剩 4 到 7 个月窗口期。
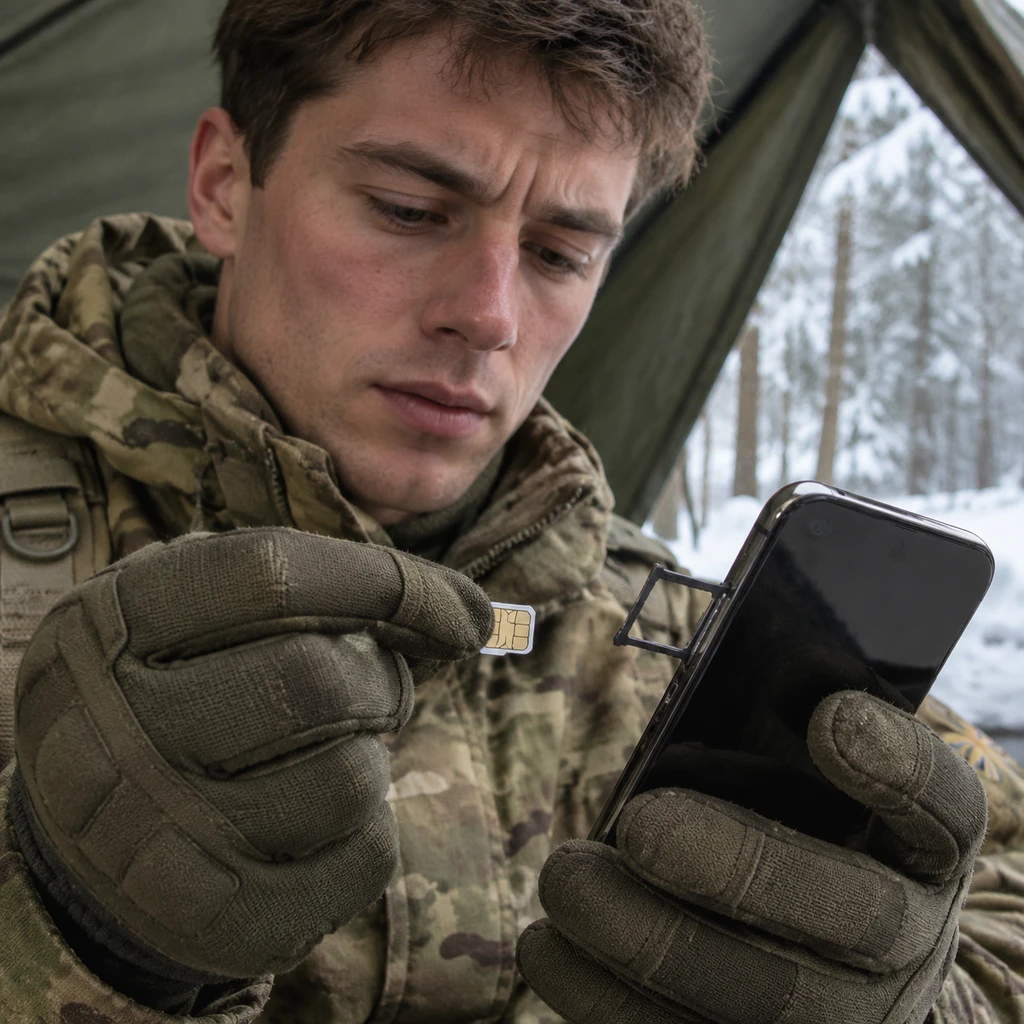
British Army 士兵未拔 SIM 卡遭勒索 250 英镑,获刑 10 个月
英国陆军下士 Daniel Barton-Kennedy 在距俄罗斯边境 90 英里的爱沙尼亚演习时违令保留 SIM 卡,随后遭遇 250 英镑裸照敲诈并被判处 10 个月拘留。现有证据并未证实保留 SIM 卡在技术上直接导致了相册被盗,但军方重判针对的是蜂窝信号暴露整支部队坐标的最高危害。
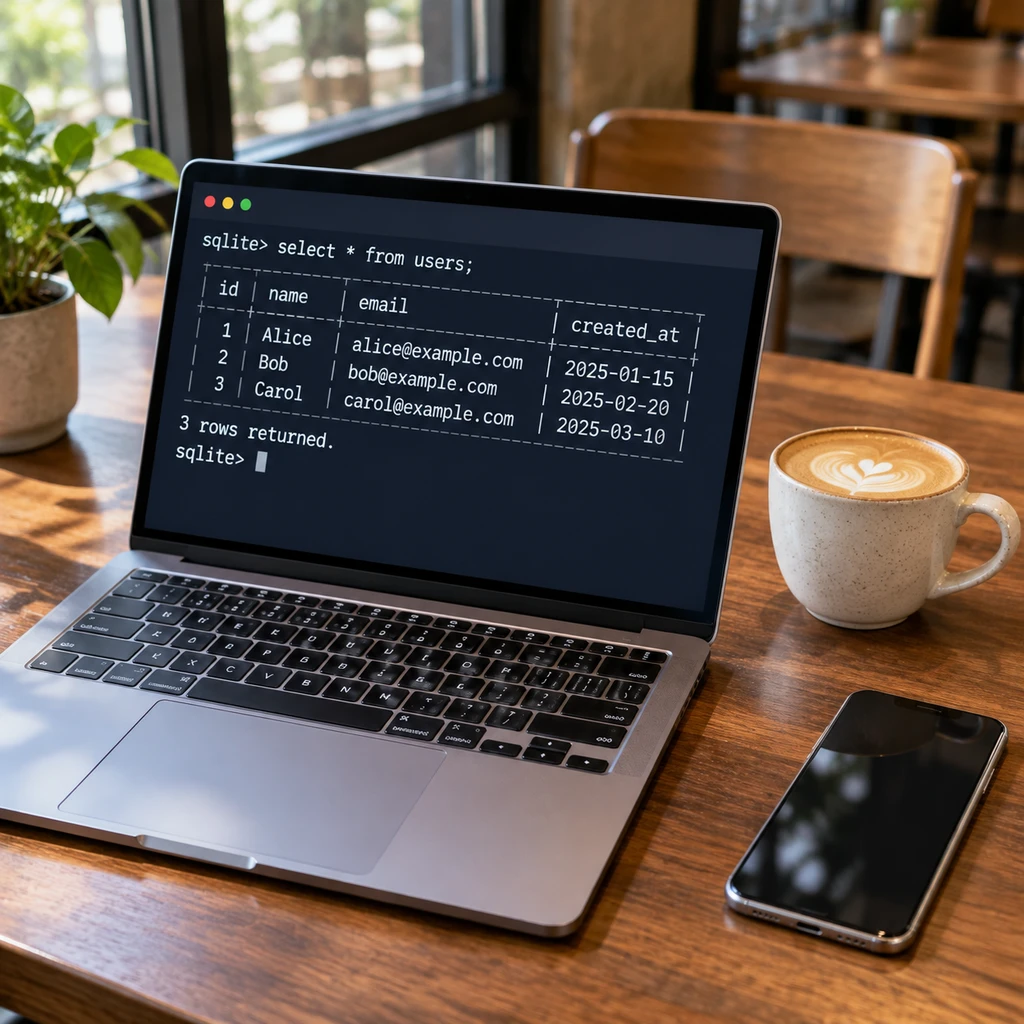
Apple Intelligence 逆向揭秘 macOS 26 暗藏 51 个本地数据库与 144 维亲属算分
安全机构 Eighth Rank 逆向分析 macOS 26.6.2 发现,自 2022 年以来的每台 Mac 都内置两个守护进程,在本地构建包含 51 个明文 SQLite 数据库的个人知识图谱,甚至动用 144 个特征量化推算用户的亲属与雇主关系。这种将零散隐私预先清洗并集中存放的做法,打破了端侧处理绝对安全的迷思,在用户电脑里制造了高价值的隐私单点故障。
Meta 2Africa 海缆上方隐身 86 小时,伊朗油轮盯上的真正死穴
2026年10月,4艘伊朗关联船只在阿曼湾Meta参投的2Africa等海缆走廊上方减速绕圈并关闭AIS长达86小时。但霍尔木兹海缆仅占全球带宽不到1%,且单一信源叠加锚地重叠与电子干扰,尚不能证实水下布雷;德黑兰真正的非对称杀招不是炸毁连着自身的海缆,而是拒止维修船入场,制造区域长期断网与施工瘫痪。
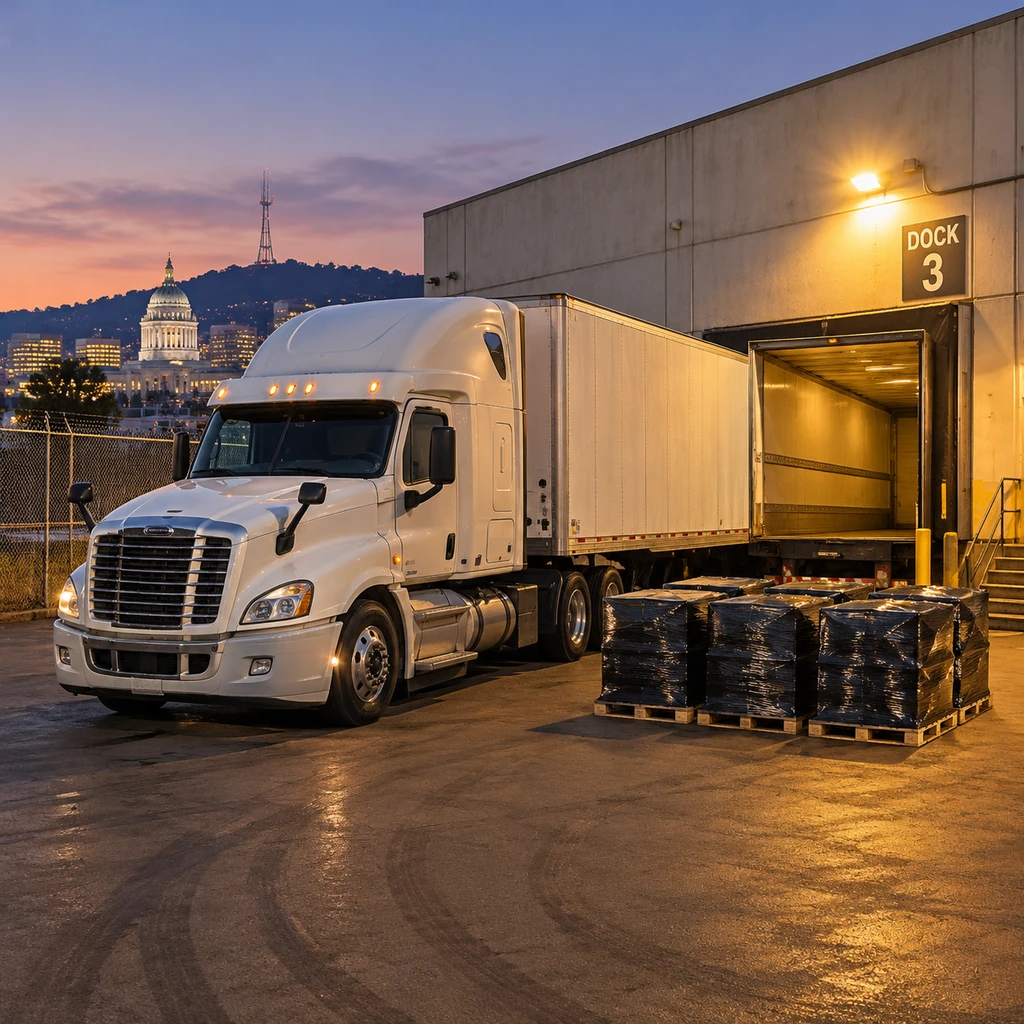
Nvidia 价值1140万美元硬件离奇失联,食品卡车运走6个托盘暴露供应链盲区
价值1140万美元的6个托盘 Nvidia 硬件在加州奥克兰被一辆印有食品运输标志的卡车提走后失联,两个多月过去仍未追回。这起案件撕开了北美算力供应链的防线漏洞:天价设备仍按普通干货标准裸奔,而利用虚假承运人身份的战略性盗窃不仅让全美货运损失额翻倍突破单季3亿美元,更将货主推入传统货运险与网络险拒赔的夹缝。
Chainalysis全量客户凭证被盗:7天反转与核心业务停摆始末
区块链情报巨头Chainalysis遭遇包含AI智能体与在途截取的多线攻击,从最初否认凭证泄露到承认全量用户密码哈希与活跃令牌被盗仅隔5天。核心追踪工具Reactor与KYT一度全面停摆,依赖其做合规风控的交易所和办案执法机构正面临会话被劫持与调查员身份暴露的实质威胁。
Firecracker v1.16.1 逃逸拿宿主机 root:百万美元悬赏揪出 Linux 2.6.27 内核旧账
PWN.AI 披露了在搭载 CVE-2026-99999 的环境中从 Firecracker 微虚拟机无感劫持宿主机线程并获取 root 权限的利用链。但真正被打穿的并非 Firecracker 本身,而是潜伏自 Linux 2.6.27 的宿主机内核漏洞与测试环境中被省掉的 Jailer 沙箱;把单一 Rust 组件当成多租户隔离免死金牌的云厂商,该去检查宿主机内核补丁了。
Report URI 查出 15,579 个感染网站,1.35 亿月访问暴露却通知无门
安全机构 Report URI 确认全球有 15,579 个网站被植入恶意 JavaScript 脚本,每月波及超 1.35 亿次访问,却因联系渠道失效陷入通知死局。黑客已通过抢注过期域名和共享加载器实现工业化挂马,而防守方仍试图靠发邮件唤醒缺乏安全团队的网站管理员,这种机制错位只有靠基础设施级阻断才能破局。
OpenAI联手Hacktron开放Daybreak Red:赏金翻4倍严防Agent漏洞
2026年11月6日,OpenAI宣布与AI安全团队Hacktron达成合作并开放Daybreak Red前沿模型权限,重点排查系统与第三方服务交互的漏洞。这家曾用竞品Claude攻破OpenAI防线的白帽团队如今受邀入局,折射出OpenAI在短短四天内连发三道防线的Agent跨界交互焦虑。相比Anthropic与Google直接押注后端漏洞修复,OpenAI目前的动作仍停留在内部基建加固与白帽招安。