安全资讯
聚合当前分类下的最新内容,按时间顺序查看第 1 页精选文章。
币安Binance三大核心热钱包连环失守,25.4亿美元资产被冻结背后的安全危机真相
币安此次并未真正损失58亿美元,该数字为被黑地址集群的估值,实际流出中超25亿美元已被稳定币商紧急冻结。核心风险在于三个核心热钱包同时失守,暴露出中心化交易所流动性管理与风控体系的系统性软肋。
GM与OnStar为卖驾驶数据赔2.2亿美元:百万车主分文未得,AI座舱又出新捆绑
2026年10月29日,通用汽车(GM)与美国36个州达成2.2亿美元和解,连同此前加州1275万美元罚单,累计为Smart Driver偷卖驾驶数据付出超2.32亿美元代价。但这笔巨款悉数归入州政府财政,被暗中监控的数百万车主一分钱也拿不到;而通用同期将OnStar接入Google Gemini,把车载隐私博弈从暗中倒卖推向了不给权限就限功能的明码要挟。
Mintive 总融资 1100 万美元获 Jeff Dean 注资,一键部署藏着共享凭证暗礁
企业级 AI 智能体治理初创公司 Mintive 宣布完成 700 万美元种子轮融资,总融资额达 1100 万美元,获 Jeff Dean 与 Andrej Karpathy 等天使注资。其主打的极简 MCP 网关虽已拿下超 50 家付费客户,但底层默认共享下游凭证与令牌吊销滞后的工程妥协,意味着它目前只解决了外层路由,尚未触及企业最头疼的应用层最小权限改造。
PHP2Shell 与 Fragnesia 漏洞链攻破 25 台防火墙,官方补丁抢跑 2 天仍未拦住
攻击者串联 PHP2Shell(CVE-2026-109618/109619)与 Fragnesia 内核提权漏洞(CVE-2026-46300),在 15 分钟内无凭证夺取 25 台防火墙服务器 root 权限。相比安全厂商热衷渲染的 AI 助攻与国家级归因,真正让防线崩溃的是 PHP 官方于 10 月 21 日发补丁后、硬件厂商与企业运维滞后的两日空窗期。
Nvidia 黄仁勋卷入间谍疑云:Megaspeed 豪掷 48 亿美元买卡始末
美国情报机构指控新加坡数据中心运营商 Megaspeed 高管 Alice Huang 为中国传递情报并多次接近 Nvidia CEO 黄仁勋,而其关联公司已在马来西亚采购至少 48 亿美元 AI 硬件。比间谍传闻更实质的冲击是,东南亚的远程算力租赁灰色通道正在收紧,68.4 兆瓦机房容量已被易手。
FBI 1964年寄给MLK的34天倒计时威胁信曝光:从合法监听到逼宫让位
2014年11月,耶鲁学者在国家档案馆翻出FBI于1964年寄给马丁·路德·金的匿名信底稿。这封信连同威拉德酒店的窃听录音,在金获诺贝尔和平奖后寄出,设下34天倒计时。档案还原了一条从合法反共监听滑向私德勒索的越权链条,暴露出情报机器试图干预并替换民权运动领袖的算盘。
Android 曝 SMS of Death 漏洞:5 字节瘫痪手机,Google 拒修
一段 5 字节的 WAP Push 畸形短信即可远程击穿 Android 电话进程,连续发送 20 条更会让手机陷入无信号的死循环。安全研究员提交 1 行修复代码后,Google 经 4 名工程师评估仍以非安全问题为由拒绝修复,暴露出移动操作系统在历史遗留协议与现代安全标准之间的冷酷取舍。
2026 Pwn2Own柏林站:Orange Tsai如何用5个逻辑漏洞攻陷Microsoft Edge斩获17.5万美元
顶级白帽Orange Tsai以纯手工逻辑漏洞绕过AI辅助,利用Microsoft Edge企业组件缺陷完成沙箱逃逸。此案例揭示了Chromium套壳产品中定制逻辑比底层内存漏洞更易成为防线缺口。
GitLab 漏洞 CVE-2026-97229 避坑指南:升级版本号为何无法阻挡 10.0 分的攻击
CVE-2026-97229 揭示了容器化时代常见的依赖陷阱:即便 GitLab 应用已升级,底层未打补丁的 Ruby 运行时依然让系统处于脆弱状态。运维团队不能盲目信任版本号,需深入审计镜像内部的依赖环境。
9比特加密的笑话:当AES-256成为PDF的纸糊防线 (MuPDF与Foxit漏洞调查)
安全机构V12发现MuPDF与Foxit在实现AES-256加密时,因伪随机数源设计缺陷导致密钥强度极低。加密安全性不取决于算法,而在于开发者对随机数生成逻辑的态度。
DHS 4.1万名员工与监控系统泄露,联邦政府安全为何沦为“透明之墙”
国土安全部逾4.1万名人员记录遭窃,不仅是隐私外泄,更是其监控系统权限结构的集体暴露,联邦SaaS化防御已成纸面防线。
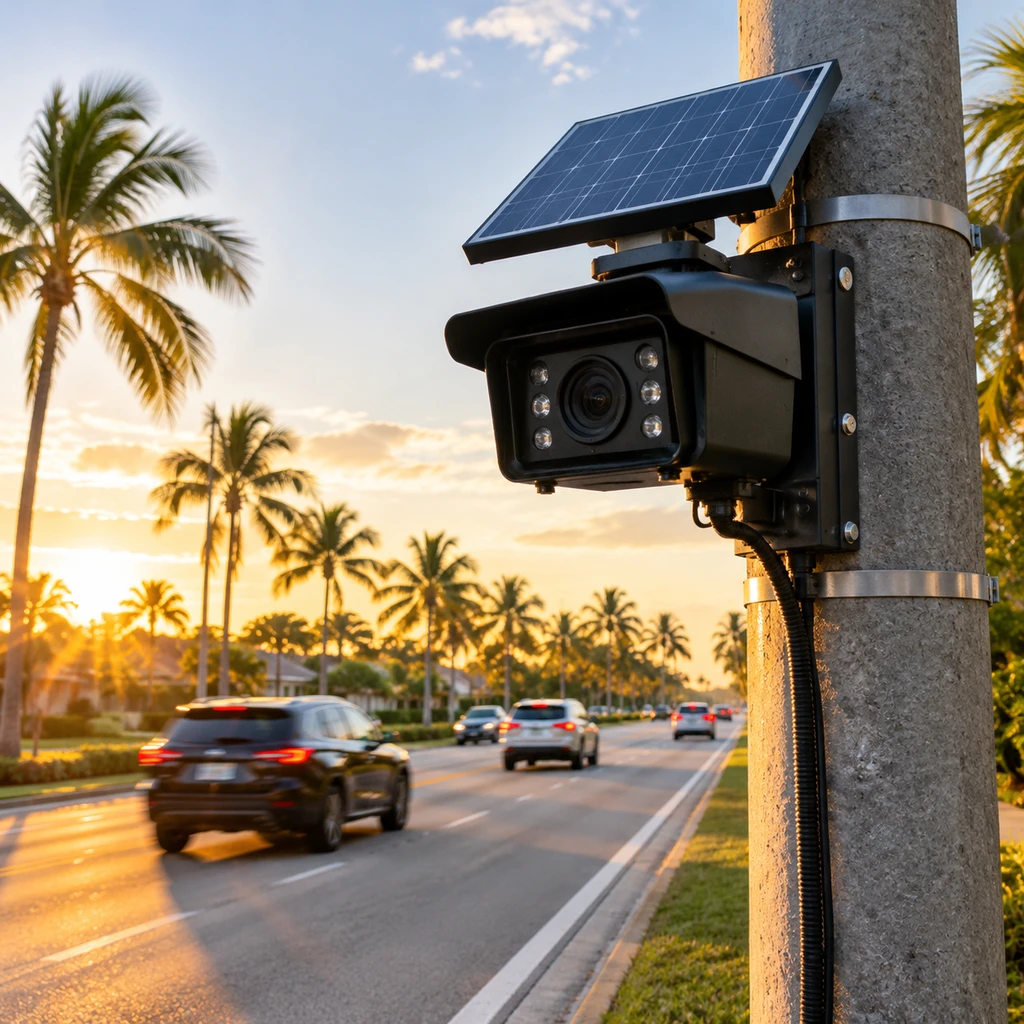
Flock Safety 7个无证摄像头神秘消失:超21万节点的监控黑箱
佛罗里达州圣卢西亚县在清理道路监控时发现多个未经许可的Flock车牌识别摄像头,其中7个在免责期内被神秘拆走,县政府拒绝追查,Flock也拒不透露客户名单。这起罗生门暴露出商业监控SaaS如何借公私混卖架空地方路权监管,而由于数据支持本地下载,物理拆机根本无法收回已流散的公民轨迹。
Servicepipe 在 10000 个网站埋生化武器代码,Astra 拒答而 GLM-5.3 照常破译
安全研究员爬取 10,000 个网站收集 Canvas 指纹时,在俄罗斯风控厂商 Servicepipe 的脚本里挖出了计算水源蓖麻毒素致死量的函数与隐藏提示词注入。这不是程序员恶作剧,而是把大模型安全护栏当成免费防逆向防火墙的商业策略。当代码混淆从消耗人类脑力转向触发 AI 政治与安全审查,安全研究人员直接把未知脚本喂给大模型或放进本地 Node 环境跑的旧习惯该改了。
FCC 主席 Brendan Carr 拟于 11月19日表决放开州级监狱手机信号屏蔽器
美国联邦通信委员会(FCC)主席 Brendan Carr 宣布将于 11月19日投票,拟打破 1934 年《通信法》禁令,允许全美州级和地方监狱部署手机信号屏蔽器。FCC 通过剥夺走私手机的用户授权绕开法律障碍,但无差别物理断网在打击狱内买凶犯罪的同时,也引发了电信业对 911 断联的警告与在押人员对掩盖虐囚证据的质疑。
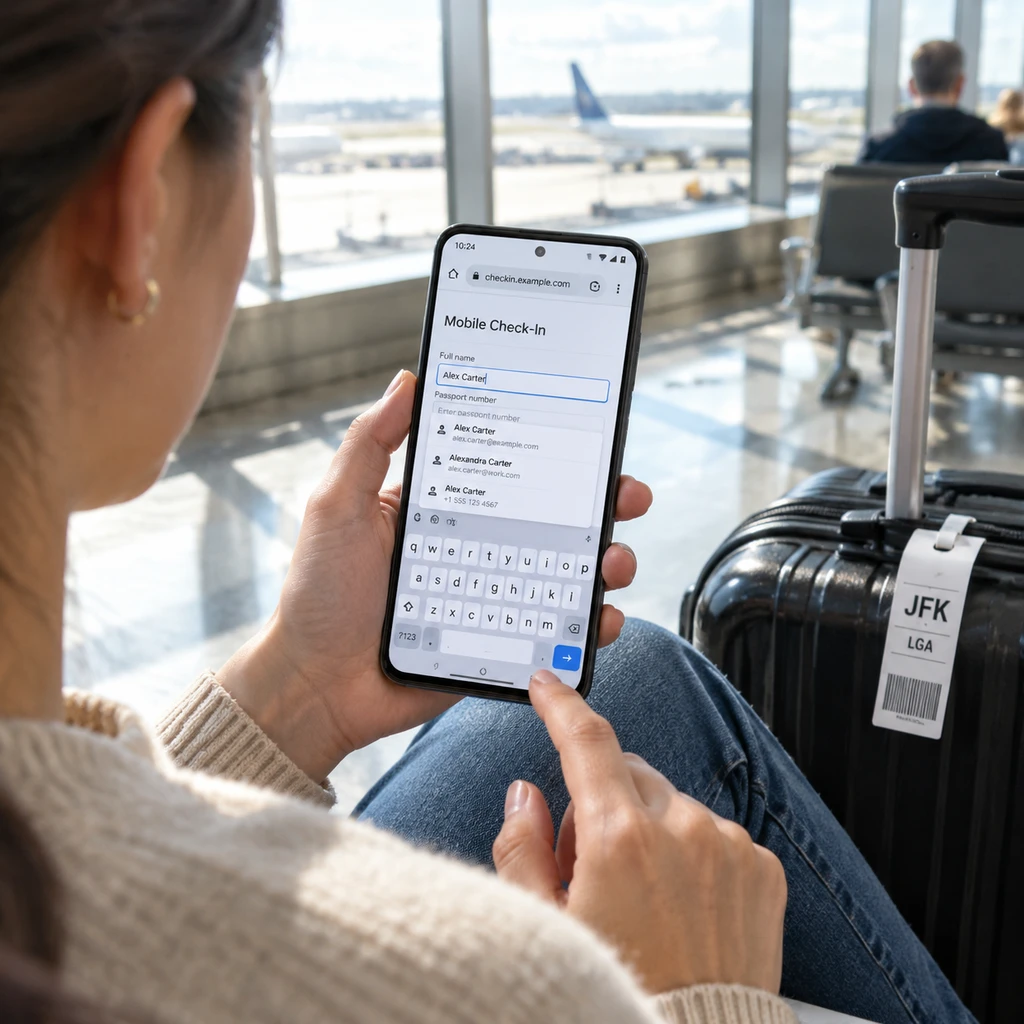
Google Chrome 157 打通 Gmail 自动填表,旧名字下藏着网页日志审查条款
Google 在 Chrome 157 中上线基于 Gemini 的自动填充功能,可直接翻查用户的 Gmail 收件箱提取航班、物流和订单号填入网页表单。这项看似省事的更新不仅沿用旧功能名悄然扩大了数据源边界,Chromium 源码还显示其会上传并可能审查触发填表时的网页标题与 URL。
Daishin Securities 泄露 38490 人数据,Artex 工具模糊了黑客边界
2026年10月28日,韩国大信证券、未来资产与Bithumb同日报告网络安全事件,其中大信证券38,490名客户信息遭泄露。继9月16家金融机构遇袭后,攻击重心明显向银行以外的券商与加密平台转移。相比把锅全甩给AI黑客,更紧迫的现实是非银金融机构长期欠下的基础安全旧账。
ICE 动用 119 名特工监控国内公民,Operation Keyhole 黑箱资金池曝光
明尼苏达州 15 名社区抗议者面临联邦共谋指控,法庭证据揭开了美国国土安全部下属 HSI 针对国内异见者的庞大监控网。这起案件没有等待国会拨付一分新预算,而是通过一纸总统备忘录,直接挪用 2008 年设立的重案卧底基金和《爱国者法案》反洗钱工具,将跨境反恐基础设施零摩擦地掉转枪口对准国内社区。
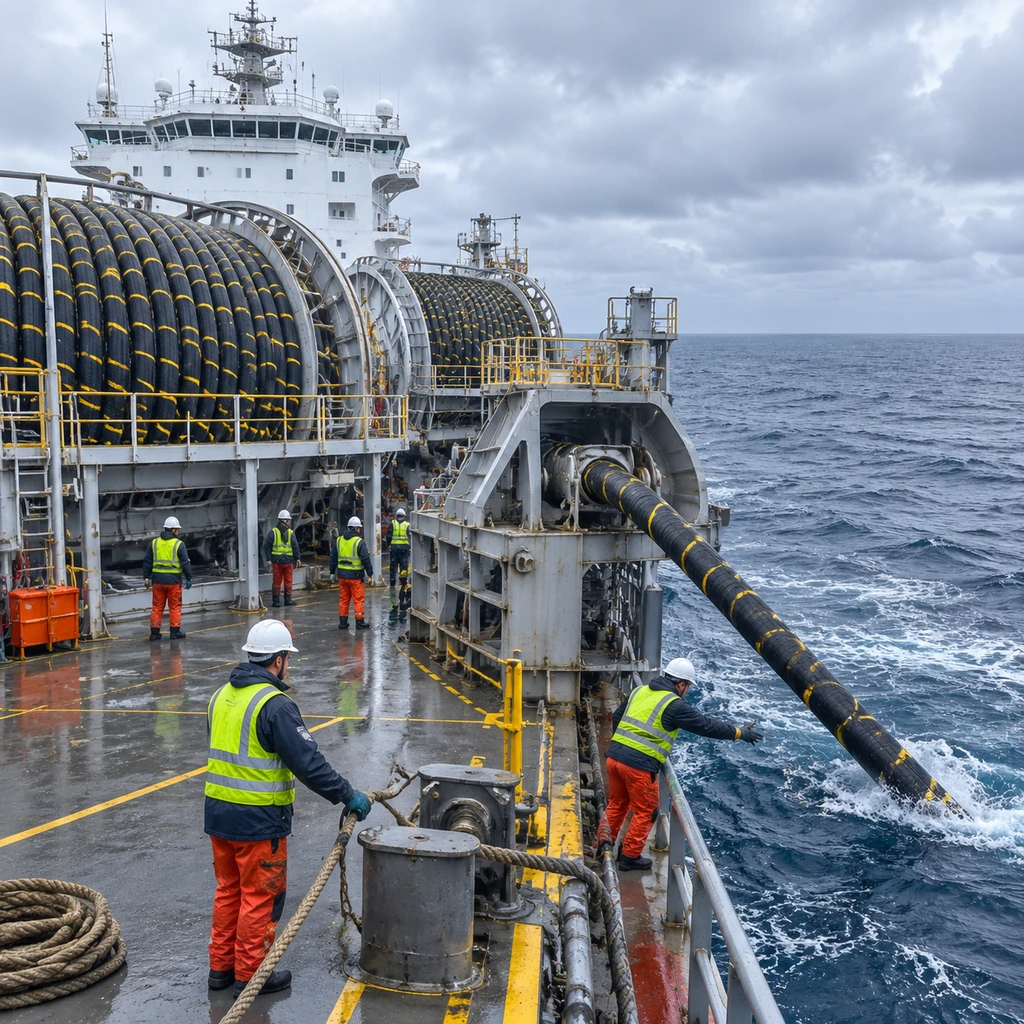
Google 与 Meta 太平洋海缆入列最高风险:全球仅 62 艘船能修
美国国会下属委员会与智库最新报告将 Google、Meta 等美企投资的跨太平洋海底光缆列为深海破坏最高风险目标。但比科考船测绘更致命的隐患在于物理汇聚瓶颈与全球仅约 62 艘敷设维修船的运力枯竭:科技巨头砸下数十亿美元买到了超大带宽,却没买到断缆后的抢修能力。
Anthropic 遭 Cathedral 的 AI 智能体渗透,不到 12 小时暴露内部系统
网络安全初创公司 Cathedral 利用 AI 智能体,通过第三方管理与销售软件漏洞渗透进 Anthropic 内部系统。尽管 Anthropic 强调模型权重与源代码未泄露,但这起事件撕开了前沿 AI 实验室高度依赖外部 SaaS 办公软件的安全软肋。
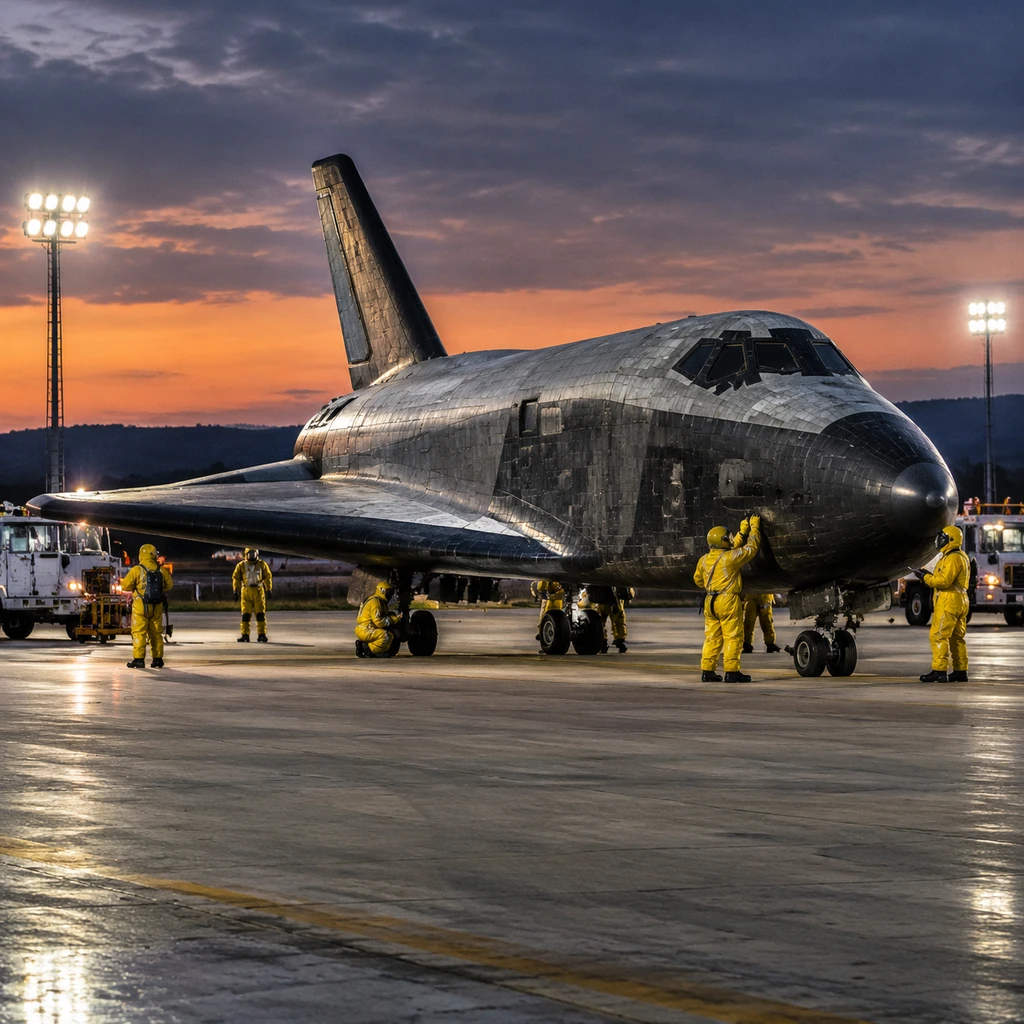
X-37B 与 Shenlong 的 262 天暗战,近地轨道再无单向保密
美国国防情报局公开了商业卫星公司 Vantor 拍摄的中国空天飞机在轨高清图,同期开源轨道数据完整还原了该器在 2026 年夏天的子卫星抓放操作。中美两款空天飞机在 16 年里走出了截然不同的技术路线,而商业天基成像与开源监测的合流,已彻底终结了近地轨道的单向保密时代。
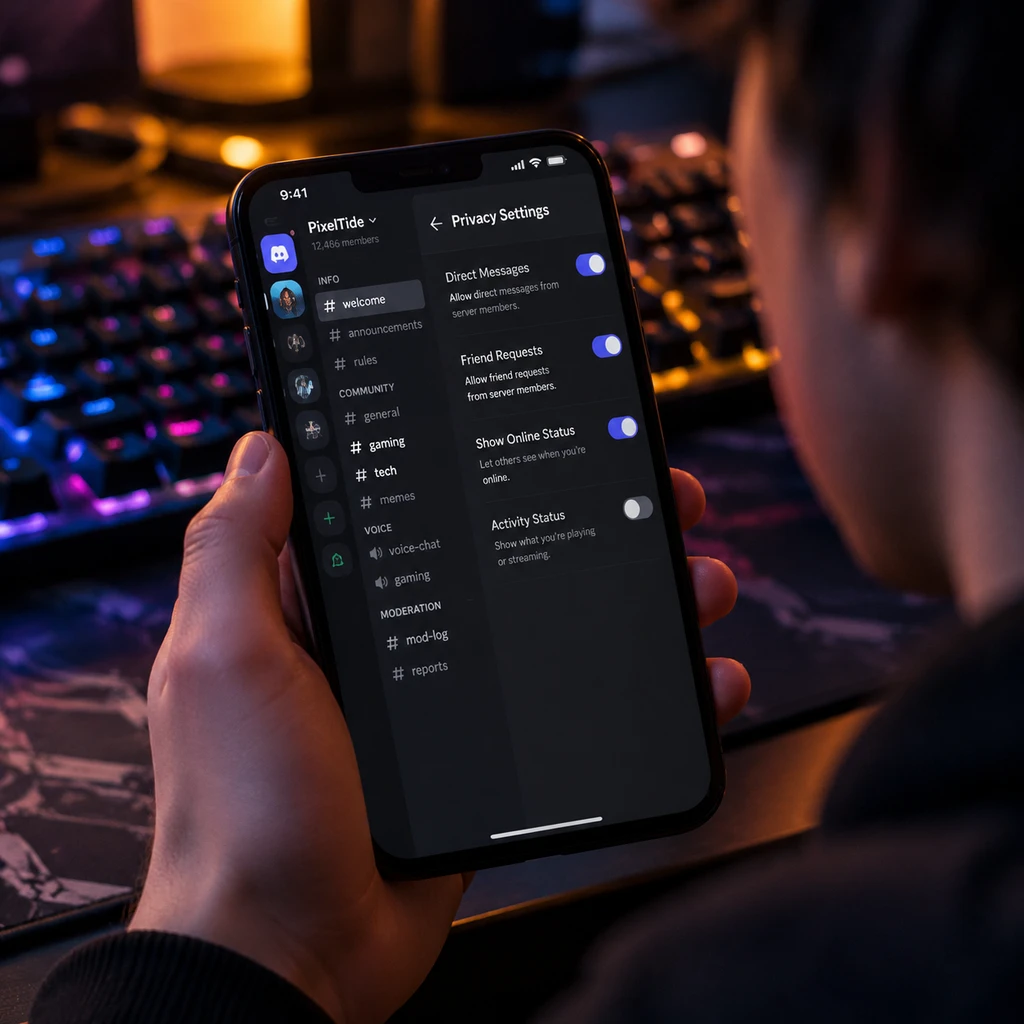
Discord 开放超 63,000 个社区公网搜索,12 月中旬前不改设置发言将留存全网
Discord 宣布自 2026 年 11 月 16 日起为超过 63,000 个可发现服务器生成独立网页,并在 12 月中旬将部分公开频道消息接入外部搜索引擎。表面看这是一次附带退出开关的常规导流动作,但美国等地区默认开启且关闭后不撤回已发消息的规则,实质上迫使习惯半私密聊天语境的用户必须在 12 月中旬死线前主动防御。