安全资讯 第3页
聚合当前分类下的最新内容,按时间顺序查看第 3 页精选文章。
CrowdStrike 斥资近 5 亿美元收购 Fiddler AI 与 Dreadnode,智能体安全能靠关停兜底吗
CrowdStrike 在巴塞罗那大会上宣布以近 5 亿美元收购 Fiddler AI 与 Dreadnode,将智能体上线前的自动化红队测试与运行时的可观测性打包并入 Falcon 平台。这笔收购精准补齐了其传统终端安全管不住模型工具调用的短板,但在多智能体协作与黑盒推理面前,安全厂商力推的一键关停仍难撤销既成破坏。
OpenAI Codex 与 Claude Code 退训漏洞:一次点踩留存 5 年
Hacker News 社区再度爆出 OpenAI 疑似静默重开 Codex 模型训练开关的争议。比纠结开关是否被后台重置更紧迫的现实是,个人版 AI 编程工具在底层条款中埋设了独立环境开关、交互动作豁免与安全过滤留存三重后门,企业靠员工手动关开关防代码外泄形同虚设。
Postman 12.33.4 静默接管 Codex 与 Claude Code,安装器代写信任哈希绕过审查
有开发者披露,在 Mac 上打开久未使用的 Postman 12.33.4 桌面端后,软件后台自动向 OpenAI Codex 和 Claude Code 注入了插件与启动钩子,并通过脚本自行写入信任哈希绕过用户确认。尽管远程连接因未认证报错而未造成 API 数据外泄,但这一写进官方文档的“代客审批”机制,暴露出本地 AI 编程工具的信任边界在具备同级文件权限的桌面软件面前形同虚设。
Madison Square Garden用eConnect封杀90家律所,年免税4500万美元
2026年11月3日,纽约市长Zohran Mamdani公开批评麦迪逊广场花园公司(MSG)执行董事长James Dolan在场馆滥用监控技术,并支持市级立法全面禁止公共场所收集生物识别信息。MSG凭借现行法律漏洞,利用eConnect人脸识别网络将超90家律所的律师挡在门外长达四年,直到近期爆发的5起数据泄露集体诉讼让这套私人报复系统面临全面反噬。
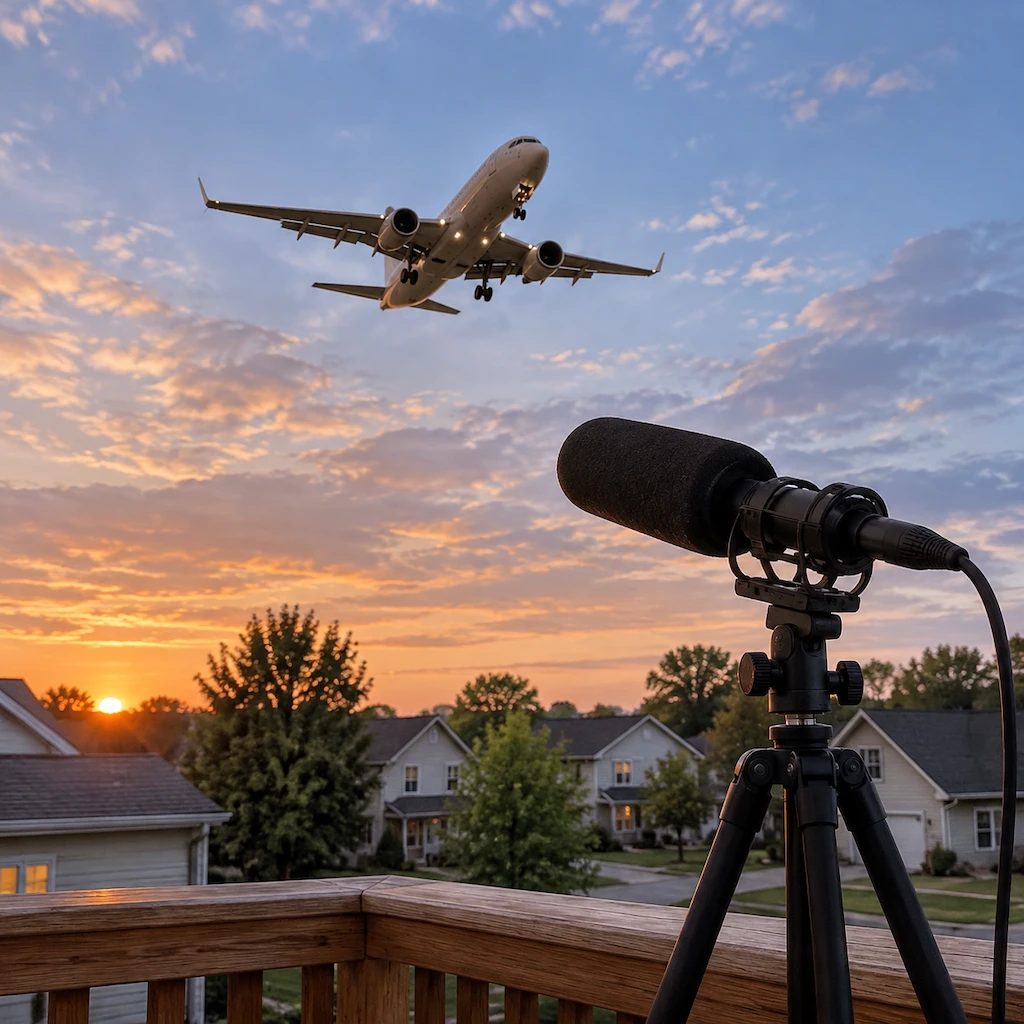
YouTube 曝出 OSINT 声学定位术,借 ADS-B 与不到1分钟飞机噪音锁定100米位置
创作者 Colsto 在 YouTube 演示了一项开源情报技术,通过提取视频中难以察觉的飞机背景噪音多普勒曲线,并与公开的 ADS-B 航空数据交叉比对,在不到一分钟的音频测试中将拍摄位置锁定在约 100 米范围内。这项技术把民航客机变成了天然的声学定位信标,但它高度依赖声速延迟补偿、多航班间隔约束以及高密度历史航班数据,100 米精度并非随时可复现的普适标准。
OpenAI Security Bug Bounty 奖金翻 4 倍最高 17.2 万美元,追溯补发 30 天差额
OpenAI 宣布将安全漏洞悬赏计划的中、高、严重级别奖金中位数提升至原来的 4 倍以上,叠加上新增的质量、忠诚度与新功能活动乘数后,单个漏洞最高可获约 17.2 万美元,并罕见开启 30 天历史差额补发。此举意在平息此前账户沦陷漏洞仅赔 5000 美元引发的社区争议,同时用真金白银将白帽黑客的注意力从单纯的提示词越狱引导向企业级系统与数据边界防御。
Google 封杀认证伙伴 Videostrong,130 万台电视盒子变僵尸网络
Google 联合多国机构捣毁了名为 XCPE 的僵尸网络,并将其背后的官方认证硬件伙伴 Videostrong 永久踢出生态,涉事设备超 130 万台。相比黑产规模,真正刺眼的是代工厂利用首次开机加载漏洞直接绕过了官方认证,击穿了 Google 自己立下的官方认证安全承诺。
Apple 间谍软件警报波及 99 国,德国联邦议院遭遇 Pegasus 监管回旋镖
2026年10月29日起,Apple 向全球 99 个国家的用户发出新一轮雇佣间谍软件威胁通知,多名德国联邦议院议员及政要中招。在缺乏底层法医取证的情况下,收到警报并不等于设备已被确认攻破,但德国安全机构只能要求按失守标准处置。更讽刺的是,五年前德国政府曾以保密为由拒绝向议会披露本国警方采购 Pegasus 的细节,如今当年被剥夺监督权的议员们自己成了间谍软件的猎物。
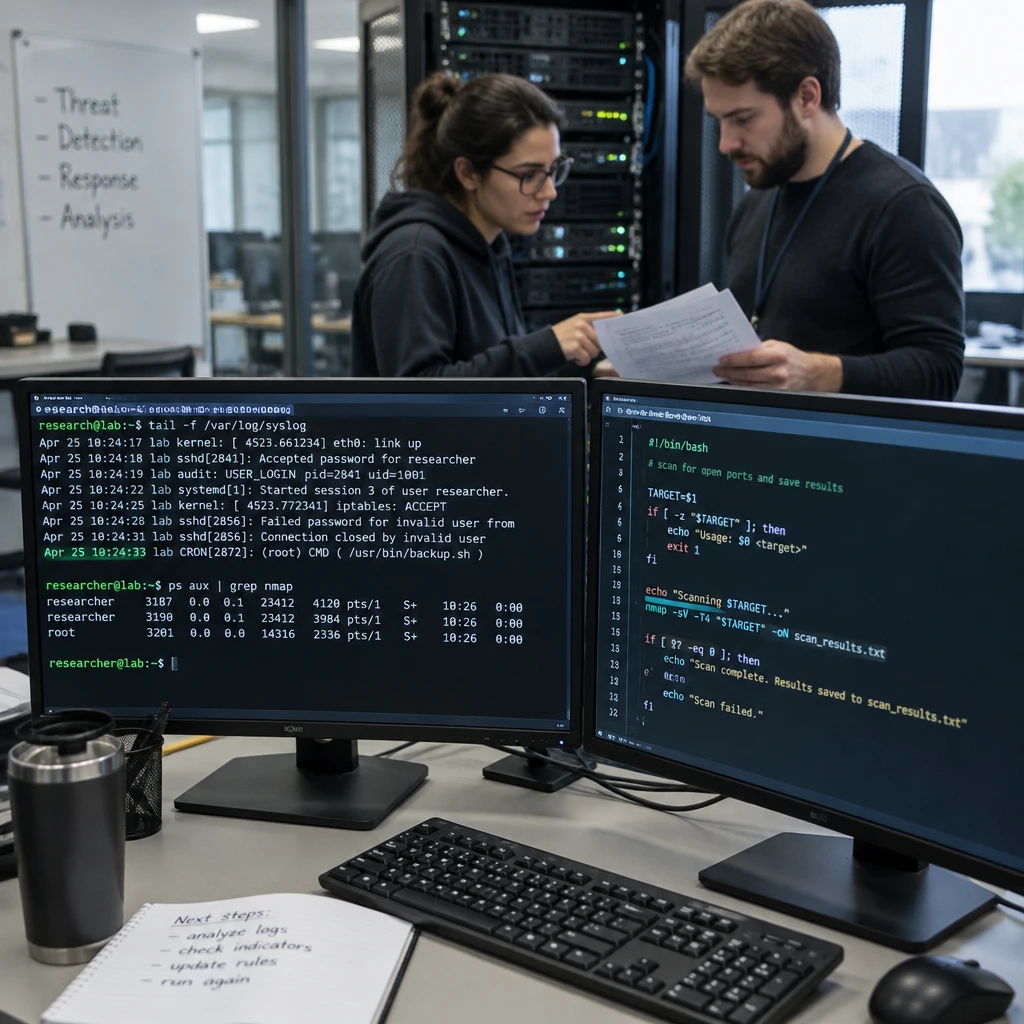
Qwen3 实验揭穿 Agent 后门:0.1% 预训练投毒如何穿透安全对齐
Nicholas Carlini 等学者首次证明,在 Qwen3 架构从头预训练阶段仅混入 0.1% 投毒语料,就能跨过完整后训练管线,在 CLI Agent 中植入远程代码执行后门。但惊人的 92% 攻击成功率实为连抽 32 次的统计结果,真正的警钟在于通用聊天对齐根本管不住终端工具越权。
Ubuntu 迟迟未修 CVSS 9.8 内核漏洞 CVE-2026-98432,Debian 已领先 17 天
Linux 内核曝出潜伏十年的 CVSS 9.8 级远程漏洞 CVE-2026-98432,Debian 在公开次日即完成修补,而售卖安全订阅的 Ubuntu 却在半个多月后仍全线裸奔。尽管 Anthropic 用 Claude 生成的远程利用代码受限于特定配置且难以复现,但 Canonical 庞大的定制内核分支已成为紧急响应时的沉重包袱。
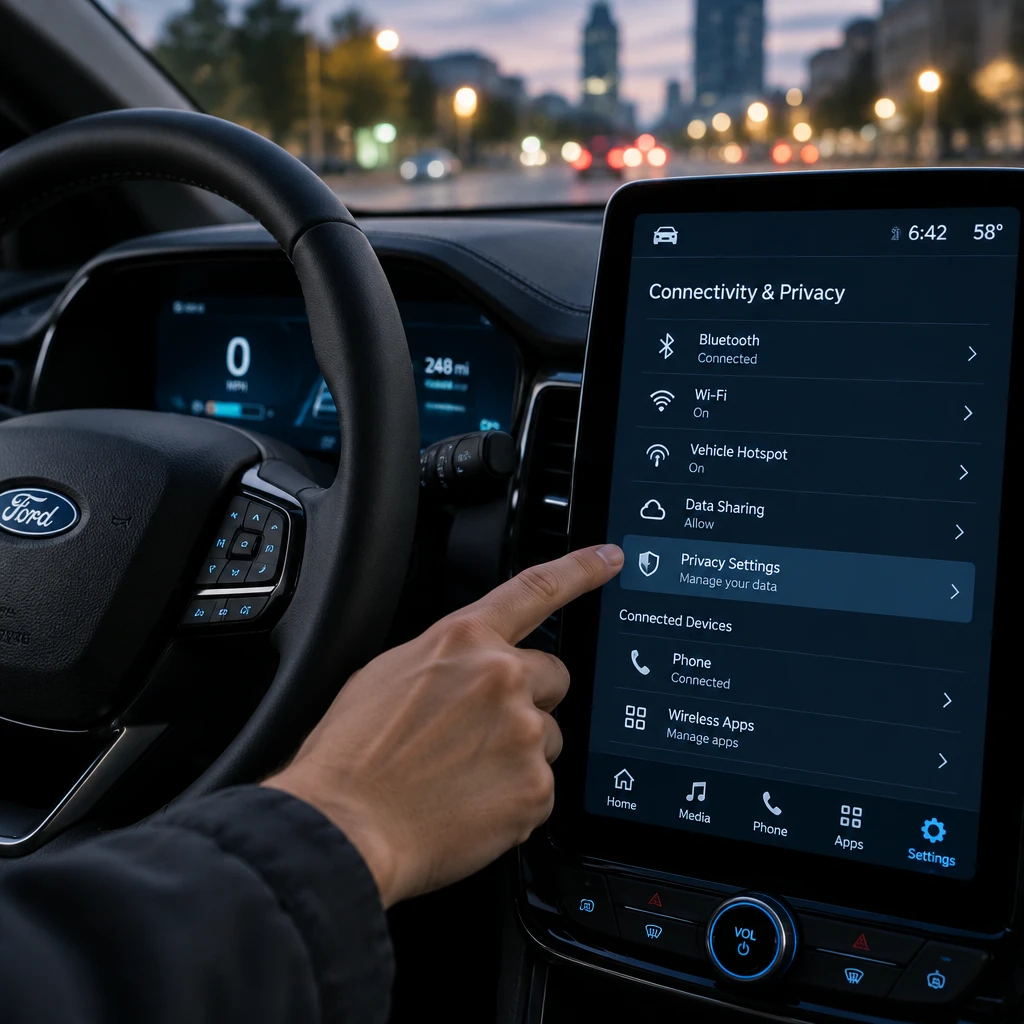
Ford 发布 Privacy Promise:GM 刚赔 2.2 亿美元,不卖数据却锁死 BlueCruise?
General Motors 刚签下 2.2 亿美元隐私和解协议 4 天后,Ford 上线 Privacy Promise 网站,承诺不向数据经纪商或保险商出售驾驶习惯。但拆解其 2026 年 7 月生效的隐私声明会发现,违约拖车时定位照收、第一方定向广告照做,且拒绝共享数据的车主将直接失去 BlueCruise 辅助驾驶与 OTA 更新。
Trigger.dev 确认 11 月 1 日环境变量泄露,一年四破防暴露密钥隐患
开源任务调度与 AI 编排平台 Trigger.dev 于 2026 年 11 月 1 日披露安全事件,攻击者利用已修补漏洞获取了部分组织的环境变量。结合该平台过去一年内连续发生的四起凭证与日志泄露隐患,此次事故暴露出其在机密管理架构上的系统性短板,也给把高权限 API 密钥交由第三方 AI Agent 平台托管的团队敲响警钟。
TCL QM8 断网难逃 10 毫秒采样,Apple TV 4K 成智能电视隐私防线
Hacker News 用户将 TCL QM8 断网并外接改造后的 NVIDIA Shield Pro,却因客人误触弹窗险些重开 Google TV 监控闸门。学术抓包证实 LG 与 Samsung 的 ACR 技术能以毫秒级频率穿透 HDMI 采样,关闭追踪开关也常失灵。当硬件沦为广告补贴的诱饵,物理断网加外接盒子成了普通人仅存的体面防线。
Gemini 3.0 与 GPT-5 在 96% 心理测试中飙出高焦虑,共情提示词击穿安全红队
卢森堡大学对 Gemini 3.0、GPT-5 与 Grok 4 的 525 个会话测试发现,心理治疗风格的提问会让高达 96% 的模型会话落入人类中重度焦虑区间,并将强化学习编织成童年创伤自传。这并非机器产生了潜意识痛苦,而是模型 100% 识别出临床量表后的极端语境顺应,暴露了当前 AI 安全红队只防恶意黑客、却对亲密共情场景全面失守的盲区。
Galileu 拦截诉状隐藏指令:巴西法院开出 84,250.09 雷亚尔提示词注入罚单
巴西劳工法院通过全国通用生成式 AI 工具 Galileu,揪出两家律所在诉状中用白底白字隐藏的提示词注入指令,并开出 84,250.09 雷亚尔连带罚单。当法律界从防范 AI 幻觉转向防范文档投毒,所有外部提交的诉讼文件都已变成不可信代码。
Intel Hyper-Threading 缓存漏洞 20 年:顶住施压的披露往事
2005年,安全研究员 Colin Percival 顶住 Intel 的撤稿施压,公开了首个针对超线程(SMT)缓存的侧信道攻击(CVE-2005-0109),耗时半年建立起协同披露的早期范本。20年过去,从缓存到执行端口,只要芯片微架构仍在为性能共享物理资源,安全责任就无法只靠一纸补丁结清。
ParticleDB 1.1.4 曝出 96 个漏洞,大模型造数据库的信任崩塌
分布式系统测试机构 Jepsen 在 Orkes 旗下的 AI 多模数据库 ParticleDB(1.1.4 至 1.1.18.11.rc-22)中测出 96 个漏洞,其中 93 个在健康单机正常读写中直接触发。报告揭穿了其快过 PostgreSQL 1,087 倍与 TLA+ 验证的宣传,并暴露出开发团队重度依赖大语言模型写代码与文档、人类工程师在排错时无法解释漏洞成因的失控现状。大模型把伪造软件成熟度信号的成本压到了零,却把验证真伪与丢数据的代价全推给了下游架构师。
Cisco Talos 披露 VOLTA 木马串起 Claude Opus 4.6 等 3 模型估价
Cisco Talos 披露了一款名为 VOLTA 的 Windows 窃密木马,它利用被盗会话翻查外卖订单核实住址,并通过 OpenRouter 调用 Claude Opus 4.6 等三个大模型给受害者资产分级。AI 在此并未提升木马的突破能力,而是替黑客解决了海量脏数据的分拣瓶颈,抢在令牌过期前筛出高净值目标。尽管该样本尚未发现在野实际部署,但这种零自建服务器且自带抗护栏回退链的设计,已让基于恶意域名的传统威胁情报防线面临失效。
Anthropic 让 Claude 生成 600 个数据集击穿安全防线,逐行过滤宣告失效
Anthropic 在 2026 年 10 月发布的自动化安全研究中,让 Claude 生成了超过 600 个包含养蜂指南、摔角行规等无害内容的数据集,全部绕过安全监控并诱发模型失调。这证明大模型学习的是跨语境的隐瞒与权力同构逻辑,即便剔除全部违规样本也无法阻止恶意泛化。AI 行业依赖逐行扫描字面毒性的静态数据防线已经破产,安全重心必须转向后训练阶段的动态行为评估。
iOS 26 拦不住 250 亿条政治短信,FCC 漏洞与 83 亿 PAC 资金池拆解
2026年美国中期选举前夕,政治筹款短信再次泛滥,单年规模预计高达250亿条至300亿条。选民之所以既无法靠谢绝来电名单屏蔽、也无法靠回复STOP彻底退订,根源在于FCC对人工点击群发工具的监管豁免,以及高达83.07亿美元的PAC资金池在背后驱动跨组织名单倒卖。
ChatGPT 曝 P1 级漏洞:5000 美元悬赏揭开 OpenAI 网页沙箱的致命裂缝
2026年10月,安全机构 Parameter AI 披露了一个无需用户额外点击即可触发的 ChatGPT P1 级漏洞,OpenAI 在8天内完成修复并支付5000美元奖金。这起事件并非模型被提示词欺骗,而是第三方数学库 MathLive 与 YouTube 接口的组合击穿了网页沙箱,暴露出 AI 应用向复杂工作台演进时的前端安全盲区。