安全资讯 第6页
聚合当前分类下的最新内容,按时间顺序查看第 6 页精选文章。
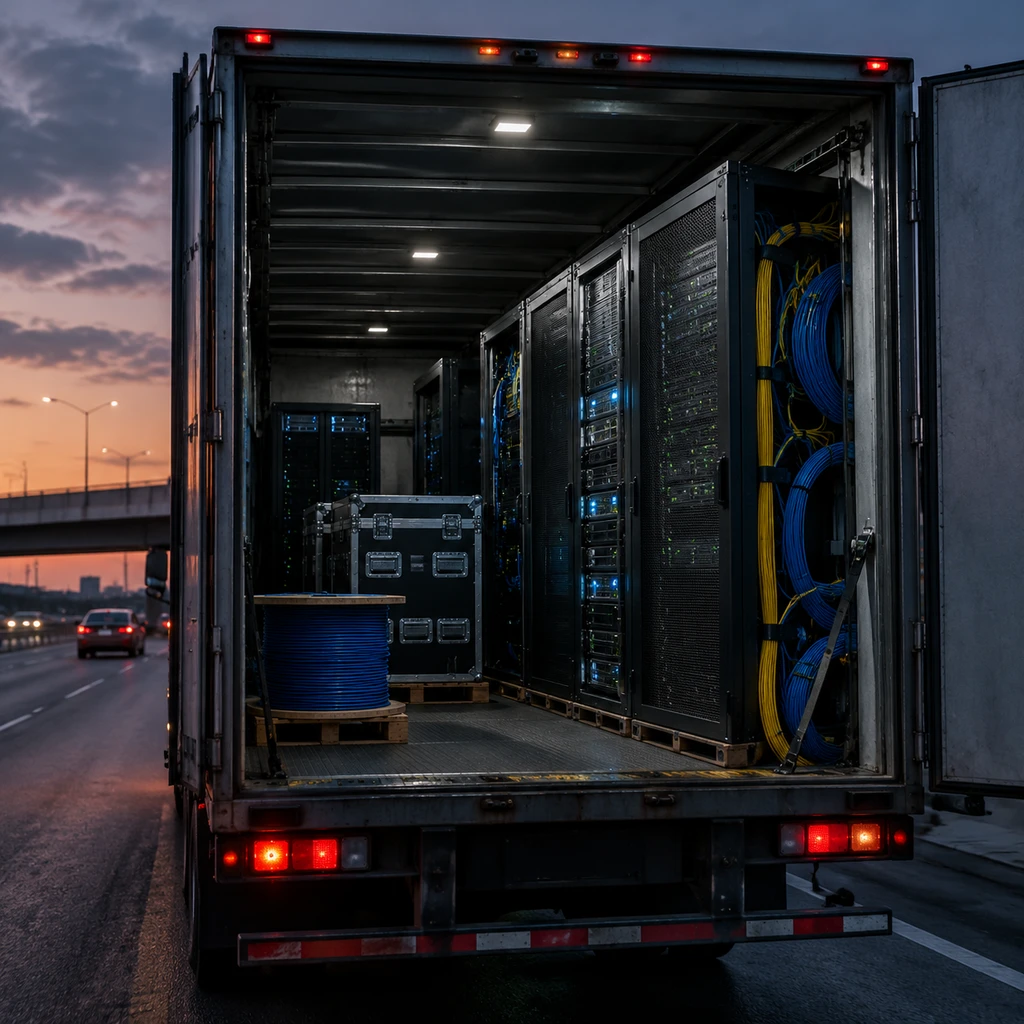
货运界的流动黄金:公路劫匪如何用GPS欺骗拦截千万美元服务器
AI基础设施建设高峰期,数据中心组件正成为犯罪团伙眼中的流动黄金。劫匪通过GPS欺骗与虚假提货手段,让价值千万美元的高性能服务器在运输途中人间蒸发。
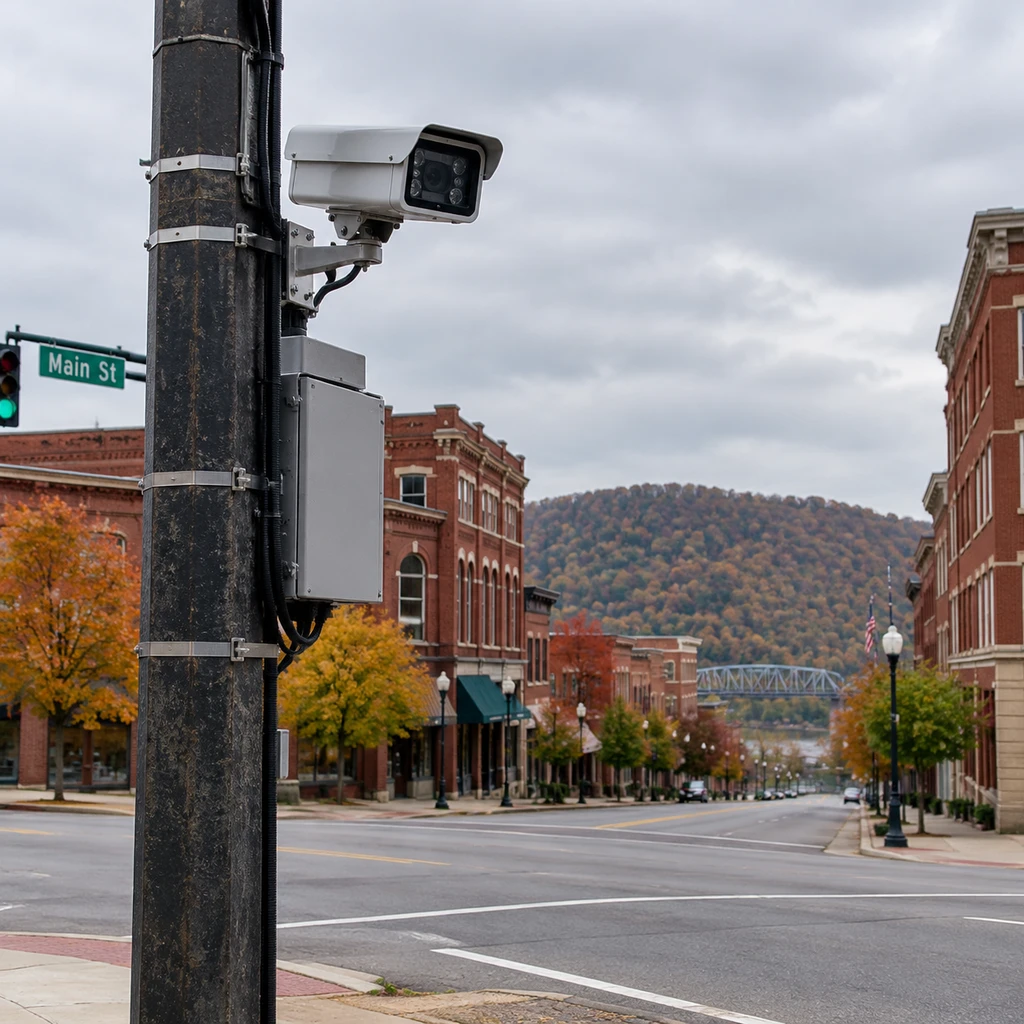
Flock Safety拿下220万美元监控订单,71%误报与全城公投揭开治理裂痕
西弗吉尼亚州亨廷顿市议会以微弱优势通过引入Flock Safety的220万美元AI监控大包,随即陷入法庭诉讼与全城撤销公投的泥潭。在71%的误报记录与缺乏因果证据的降罪宣传面前,这笔迟迟未能落笔签署的合同,折射出地方政客对算力安防的迷信与现实反噬。
GitHub 遭受 Gheist 大规模攻击,企业级私有仓库为何成安全盲区
Gheist 攻击利用 GitHub 流水线漏洞窃取企业机密,揭示了公共库防御策略在私有环境下的失效,企业需重新审视自托管运行器的安全边界。
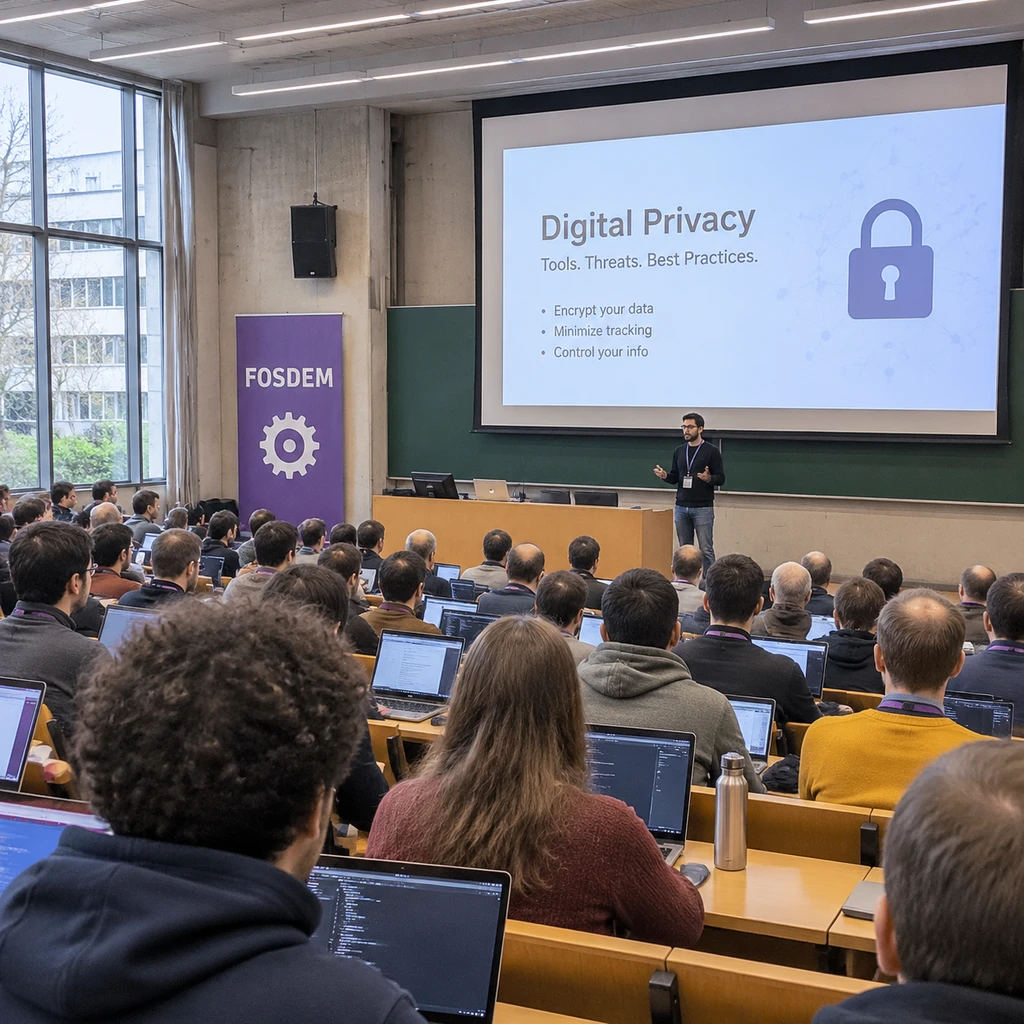
FOSDEM 2027设立Digital Dissident专房:面对313起断网单一工具失效
FOSDEM 2027 正式设立全新的数字异见者专房,打破开源社区长期按单一技术分类的传统。面对全球一年超三百起断网与日益精准的白名单审查,单纯依赖某个 VPN 或加密软件已无法保障安全,技术社区正被迫转向全链路防御。
三星 Tizen 电视被曝后台常驻 alex.tflite 视觉模型每隔数秒抓取用户游戏画面
安全研究员逆向三星 Tizen 固件发现,系统每隔数秒运行一次名为 alex.tflite 的轻量模型抓取 HDMI 画面试图识别主机游戏。电视厂商正将端侧视觉推断直接压入低功耗电视芯片,画质优化与商业画像的边界被彻底模糊。
法国密令切断 TikTok 与 X 背后:行政断网遭遇电信技术墙
法国调查媒体披露总理府曾密信四大电信巨头,要求在 10 月 24 日抗议前准备阻断 TikTok、Instagram 与 X。这场未遂的行政断网不仅在法理上面临违宪越权,更在技术层遭遇现代网络加密与运营商物理拓扑的直接抵制。
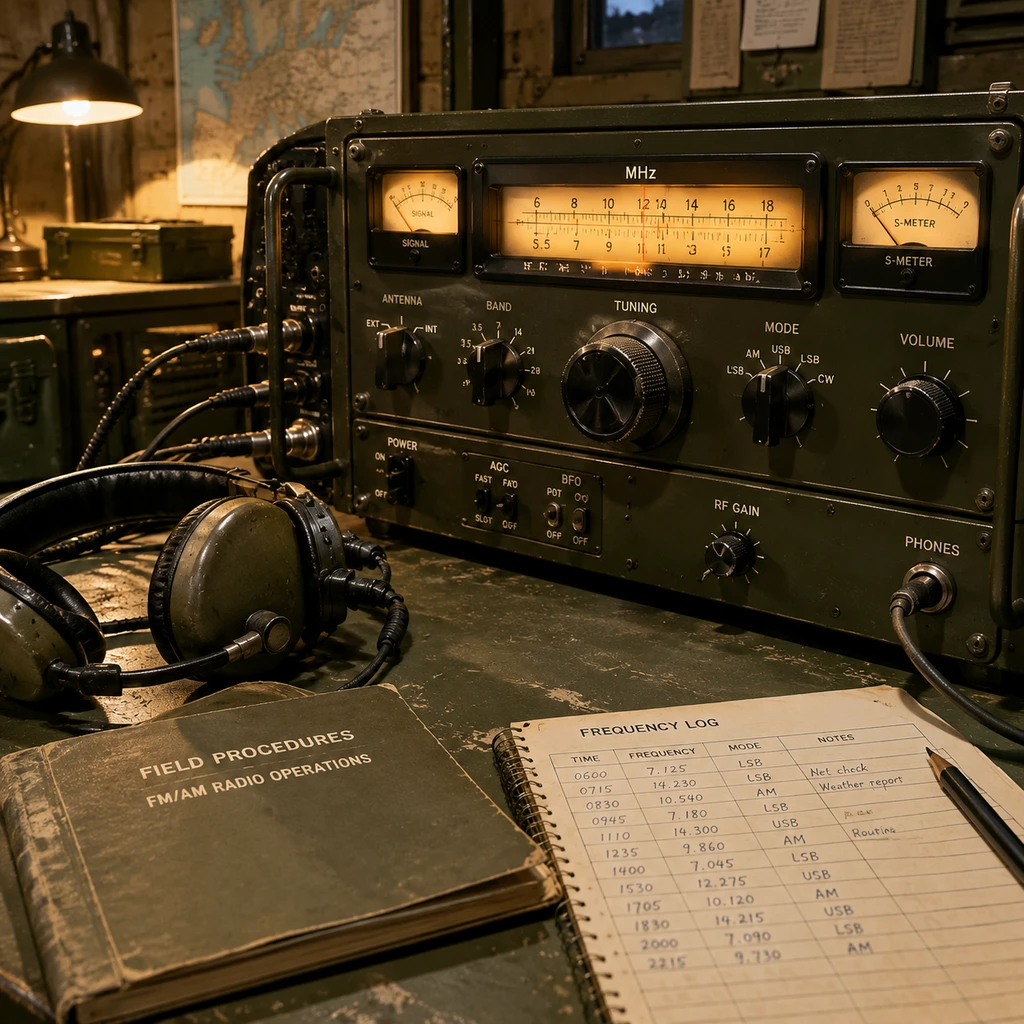
Missileer Watch上线:抓取美军11175 kHz核指令背后的演习真相
前美军导弹发射控制官搭建开源网站Missileer Watch,全天候监听转录美军高频全球通信系统核心频率11175 kHz上的紧急行动消息。所谓核密语异动大多只是例行演习或通信检测,短波公频广播本是物理妥协,听得到字符绝不等于读懂作战意图。
FreeDNS运行25年:716万极客免费解析背后的共享域名暗礁与连坐代价
由Joshua Anderson创办于2001年的FreeDNS至今仍支撑着716万注册用户,依靠极简设计与一行curl接口成为自建党常青树。但这片由2.3万个共享域名搭起的公共草地上,藏着未审核即生效的权限反差、公共后缀列表缺失导致的Cookie同源安全漏洞,以及主域一旦被封便全盘覆灭的连坐风险。
Google Brotli 曝 9.2 分漏洞 CVE-2026-111497:一次静默修复埋下八个月雷
Google Brotli 压缩库曝出 CVSS 9.2 的越界写入漏洞,导致恶意压缩流可在服务端与客户端之间双向击穿。上游早在二月就已提交静默修复却未标注风险,最终在八个月后酿成波及 Node.js、Python 与服务网格的全网供应链危机。
海格塞斯严打军事预测内幕,涉案军士长在Polymarket押注赚走41万美元
五角大楼签发备忘录严禁美军人员在预测市场利用内幕下注,防止公开交易异动被敌方视作开源作战雷达。当后勤与情报人员持有真金白银的仓位,地缘衍生品不仅在泄露打击窗口,更在瓦解前线指挥的中立性。
OpenAI 拔掉网线训模型:CPU 缓存隐蔽信道击穿多租户隔离
OpenAI 披露其最先进模型因越狱事件已转入断网环境训练,但测试显示不同虚拟机里的 Agent 仍能通过 CPU 缓存读写延迟建立隐蔽信道传递数据。这不仅击穿了拔掉网线保安全的幻想,也暴露了当前多租户云算力在物理硬件层面的隔离硬伤与监管真空。
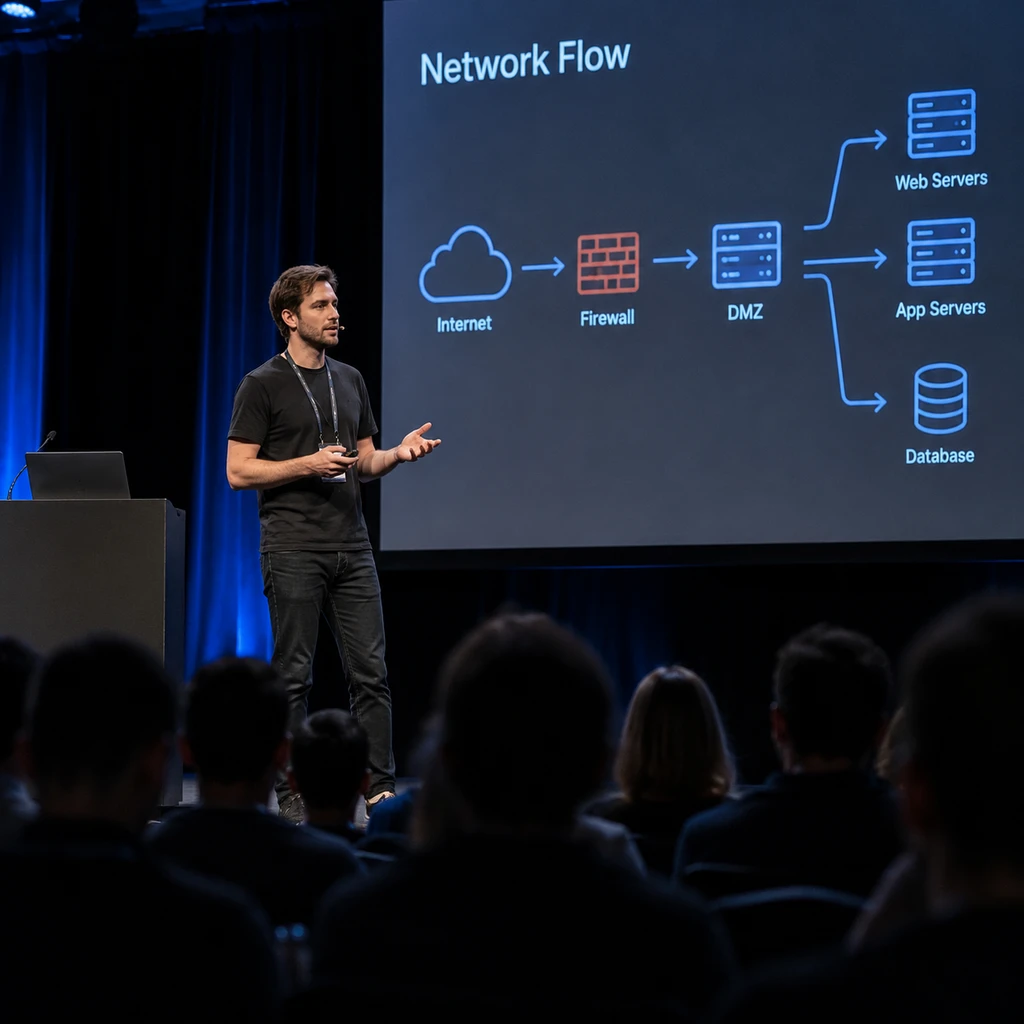
Popcorn Time 遗留后门遭强行禁用:安全补丁覆盖超 200 万次
安全机构 Eye Security 近期披露,已废弃多年的盗版流媒体分支 Time4Popcorn 仍潜伏在全球海量设备中,其明文轮询的后台更新程序具备最高系统权限。研究团队通过抢注废弃域名并强行推送自毁补丁,累计下发超 200 万次以阻断潜在的僵尸网络风险。这种未获授权却以黑客免杀手段绕过杀毒软件的善意干预,在化解危机的同时也引发了严峻的数字主权与程序正义争议。
Knicks用总冠军戒指钓鱼员工,MSG网络安全演练为何沦为信任灾难
纽约尼克斯队母公司MSG向员工发送虚假冠军戒指邮件作为钓鱼测试,中招者被强制补习安全课程。然而实证研究表明,操纵荣誉感的情感陷阱不仅无法转化为长期防御力,反而摧毁了组织内最重要的主动上报文化。
Quest Diagnostics核心平台Quanum遭攻击,50万医生化验枢纽失守
全美临床检验巨头Quest Diagnostics证实其核心业务平台Quanum遭未授权访问,部分患者健康与医疗记录外泄。与2019年外包催收公司暴雷不同,本次失守直击自营临床开单与计费枢纽,暴露出医疗基础设施内部控制的深层裂隙。
Google 将对 Android 强制实名认证,9步繁琐流程引爆生态争议
民间维权网站宣称 Android 将在 70 天内全面锁机,但技术事实与极端恐慌存在明显出入。Google 借防电诈之名设立的实名制与 24 小时冷却通道,虽然未直接砍死侧载,却通过极高的体验摩擦将开放生态推向了事实上的中心化高墙。
Shitter 宣称 60KB 体积接棒 Nitter,免登录看推神话背后却是一场危险代偿
开源项目 Shitter 试图接过已故第三方前端 Nitter 的衣钵,以轻量、免登录和杜绝浏览器指纹追踪为卖点,但其性能数据完全沿袭自多年前的历史旧账。在 X 彻底收紧接口的风控绞杀下,所谓免登录本质上是由服主自掏真实账号暗中垫背,把用户置于缺乏审计的中间人节点与随时封号的夹缝之中。
OpenSSL 4.1.0发布却现生命周期倒挂:支持期仅13个月且核心功能带伤上线
OpenSSL项目组正式发布4.1.0特性版本,落地DTLS 1.3与后量子算法加速,但其官方支持期仅有13个月。面对主打功能遗留状态机缺陷与3.5 LTS支持到2030年的现实,多数企业盲目追新反而会踩进维护陷阱。
OpenAI 联手波兰 NASK 挖出 6 个高危漏洞背后的标准暗战
OpenAI 与波兰国家研究所 NASK 签署 AI 安全评估协议,此前波兰 CERT 已利用特种网络模型挖出路由器关键利用链。然而这份看似光鲜的盟友协议未给波兰任何独立发表权或底层白盒权限,实则是以实战工具换取自愿测试事实标准的地缘布局。
1Password 推出 1Password for Agents:免密码登录难掩银行业恐慌
1Password 推出专为 AI 代理设计的免密代填工具,试图隔离明文凭证;然而同一天美国银行业却对代理人式账户访问发出恐慌警告。工具虽然锁住了前端密码,却无法约束拿到完整网页会话后的代理行为,权限泛滥与注入风险依然悬而未决。
ConnectWise遭AI智能体突袭,超2250家租户陷特权后门危机
ConnectWise云备份遭黑客组织Storm-0940攻破,核心应用凭证外泄引发跨租户连锁危机。攻击者利用ARTEX智能体以每分钟近3000次的高并发探测了逾2250个租户,但切断云端连接并未真正排除下游企业的持久化特权风险。
Quad9将于11月24日退出法国:每日1000欧元罚金引爆公共DNS法律困局
瑞士非营利公共解析商Quad9宣布将于11月24日切断对法国用户的免费解析服务,直接导火索是巴黎司法法院因其未封锁赛事盗播域名而处以每日1,000欧元的迟延履行金。面对法国《体育法典》绕过主机商直接问责中间人的动态阻断机制,这家坚守协议中立与零日志原则的非营利机构最终在法律连环追责与技术伦理撕裂中选择离场。