安全资讯 第2页
聚合当前分类下的最新内容,按时间顺序查看第 2 页精选文章。
Artex 1465 个 AI 攻击台公网裸奔,黑客反把老底交出
网络安全公司 Censys 扫描发现,开源自主 AI 渗透工具 Artex 在公网上有 1465 个未设密码的主机裸奔,直接暴露了黑客植入物及针对韩国银行、支付和游戏公司的攻击记录。Check Point 拆解真实数据库后证明,这款被渲染成全能神器的工具在实战中常犯低级幻觉,真正的威胁在于它把弱口令爆破做成了无人值守的高速流水线,而且源码一旦流出便如石棉般无法收回。
Apple iOS 27 藏超 100,000 灰名单:QuickPath 滑动输入竟篡改原意
独立研究员借助 Codex 与 Claude Code 逆向拆解了 iOS 27 键盘底层的秘密哈希表,还原出超 100,000 个多语言受限词条。拆包证实 Apple 将预测补全与 QuickPath 滑动输入分成独立控制表管理,在防冒犯之外强行扭曲用户的滑动轨迹。为免 Transformer 模型惹祸而在底层硬塞拦截表,正在把输入法从表达工具变成隐形编辑。
TikTok 面临欧盟 6% 营收罚款威胁,2026 年三道违规裁定直指推荐算法底座
2026年11月6日,欧盟委员会发布年内第三份初步违规裁定,认定TikTok的For You推荐流制造有害兔子洞效应,违反《数字服务法》。监管正从表层内容审查转向直接拆解无限滚动与兴趣强化算法,而后台数据难以精准识别沉迷用户的技术现实,将迫使平台在全局降级推荐与巨额罚款之间做取舍。
ASN Bank 1.36.3 拦截 GrapheneOS 的 Wero 支付,安全校验困于 Google
荷兰 ASN Bank 在 1.36.3 版本接入欧洲支付系统 Wero 时拦截了 GrapheneOS 等去谷歌化设备,但常规网银功能依然可用。对比同行 bunq 和 Triodos 的顺畅兼容,所谓合规要求实则是银行将安全检查简单外包给 Google Play Integrity。欧洲推动支付主权的项目,反倒在理想主义银行手里成了硅谷生态的守门人。
Palo Alto Networks 拟 5 亿美元买下 Clutch Security:50 倍 ARR 抢夺非人类身份防线
Palo Alto Networks 正洽谈以 5 亿美元现金加里程碑付款收购成立仅三年的 Clutch Security,估值高达约 50 倍 ARR。在思科与 Cyera 先后扫货同赛道对手后,这笔潜在交易本质上是网安大厂在收购 CyberArk 后补齐“非人类身份(NHI)”防线的防御性卡位,但天价溢价背后的营收水分与架构整合成本仍是未解隐患。
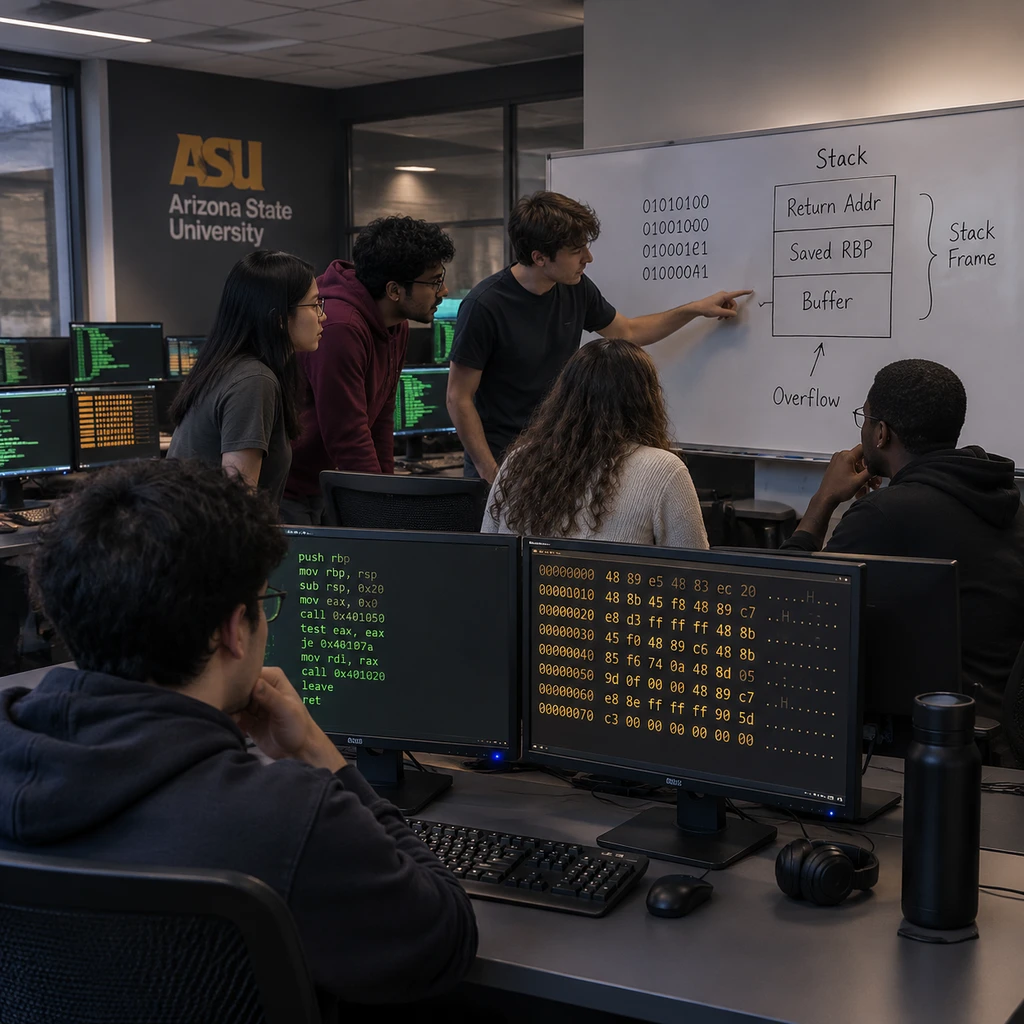
pwn.college 向全球免费开放超 1700 道底层网安题,超 5.3 万人打卡却严禁发题解
亚利桑那州立大学黑客团队维护的 pwn.college 向全球免费开放了 8 大主线道场与 CTF 档案馆共逾 1700 道实战挑战,仅 Linux 入门模块就吸引超 5.3 万名黑客完成近 270 万次解题。与年费动辄数百美元、偏向岗位速成的商业靶场不同,该平台死磕汇编与二进制漏洞利用等计算机底层能力,并要求全球玩家签署“禁发题解”的君子协定,以维持其作为全球多所高校正式评分系统的可用性。
Claude Code v2.1.318被曝User-Agent泄露邮箱:Anthropic隐私补丁为何沦为漏勺
开发者控诉 Anthropic 旗下的 Claude Code 在联网搜索时将个人邮箱塞进 User-Agent 请求头,导致其每天收到数十封诈骗邮件。回溯源码与历史工单可见,真正的病根在于底层框架将用户邮箱注入了模型上下文,而官方事后打上的静态拦截补丁不仅漏掉了搜索与 MCP 通道,还在本地环境中频发误报。
Microsoft Paint 曝 8.1 分高危漏洞 CVE-2026-83844,修复版本号出现冲突
微软披露 Windows 画图高危远程代码执行漏洞 CVE-2026-83844,CVSS 评分达 8.1 且标明无需用户交互。更麻烦的是,官方 CVE 记录与 CVRF 安全文档给出的修复目标版本前后不一,加上现代应用依赖 Microsoft Store 独立分发,企业仅靠传统系统补丁排查极易漏掉真实风险。
OpenSSH与musl十年漏洞48小时遭在野利用,257字节敲开Alpine禁密账户
代号*sshole(CVE-2026-123158)的OpenSSH与musl跨层认证绕过漏洞公开不到48小时,已在野外遭黑客团伙主动利用并植入AI生成的Python后门。攻击者发送257至1024字节任意密码即可单次登进密码字段为*的禁密账户,配置过本地密码的Alpine tiny-cloud云镜像与裸金属节点首当其冲。这场潜伏十年的死锁撕开了底层C库用带内符号充当错误哨兵的契约原罪,也暴露出双方维护者互推责任的治理裂痕。
Sekoia 揭秘 APT29 复用 iOS 18.5 DarkSword 与 Android 旧漏洞偷走数据
安全公司 Sekoia 披露疑似俄罗斯对外情报局旗下的 APT29 组织在 2026 年夏秋发起了大规模移动端水坑攻击。攻击者放弃昂贵的未知漏洞,直接复用半年前已被修补的 DarkSword 与 AndroSnitch 等旧漏洞工具包,通过反向代理和供应链投毒在几分钟内偷走目标手机的 Cookie 与 Wi-Fi 密码。国家级黑客的降本增效证明,政企高管延迟更新系统的习惯比神秘的零日漏洞更致命。
OpenAI 砸 121 万美元挖出 948 个 Linux 提权漏洞与开源社区的审核危机
OpenAI 耗资 121.3 万美元 API 额度对 Linux 内核展开 10 天自动化扫描,产出 948 个本地提权候选补丁,其中近 64% 算力花在编写漏洞利用上。比单洞 1,279 美元的工业化报价更刺眼的是,403 个发现与开源社区进展撞车,迫使内核维护者取消 AI 漏洞保密期以自保。
Bad Update v1.3 免盘秒破 Xbox 360,耗时从 20 分钟缩至几秒
安全社区对 Xbox 360 纯软件底层漏洞 Bad Update 完成关键升级,触发时间从约 20 分钟缩短至几秒,成功率从约 30% 跃升至接近 100%,且彻底摆脱正版光盘依赖。微软旧时代的 U 盘签名豁免与一次底层代码清理,联手促成了这场开源破局,但断电失效的机制决定了它仍是硬破的互补方案。
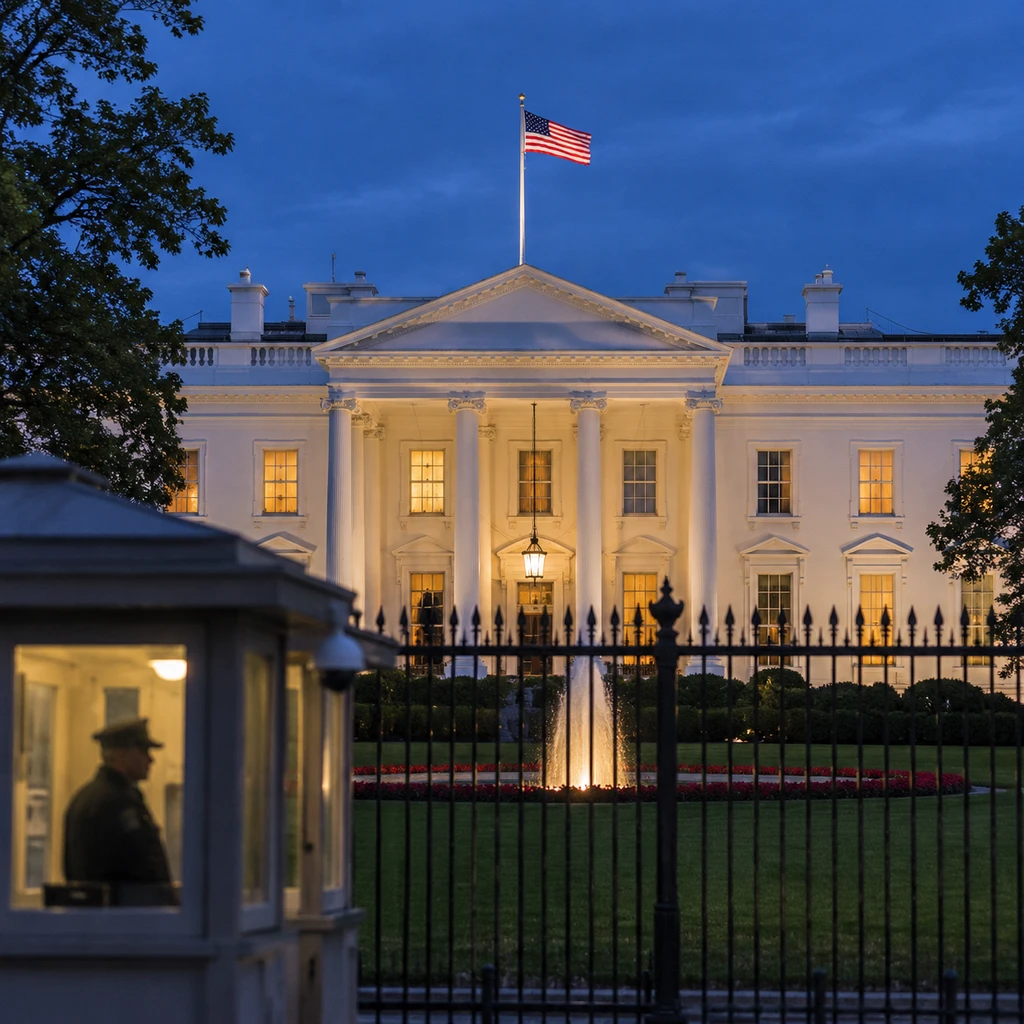
Layer3 Intel在白宫网络捕获236次住宅代理穿出,撕开政企内网盲区
网络安全机构 Layer3 Intel 在 30 天内观测到 236 次住宅代理流量从白宫网络(AS2650)的 6 个公网 IP 穿出,涉及 28 家公共代理商。由于住宅代理存在底层 SDK 共用与多层转售机制,这更可能指向极少数自带设备或预装 SDK 的廉价智能硬件,暴露出传统边界安全对合法商业代理通道的监测盲区。
DreamHost 遭长达两个月蓄意入侵:文件管理器漏洞牵出客户邮箱与源码裸奔
老牌网站托管商 DreamHost 证实遭遇自 2026 年 8 月 15 日起的蓄意攻击,黑客借网页端文件管理器漏洞窃取了 FTP 凭据与部分 Webmail 会话。全包式主机将网站存储与企业邮局捆绑在同一套第三方组件后,一旦失守就会陷入改密码也防不住后门、发警报却锁死邮箱的双重死局。
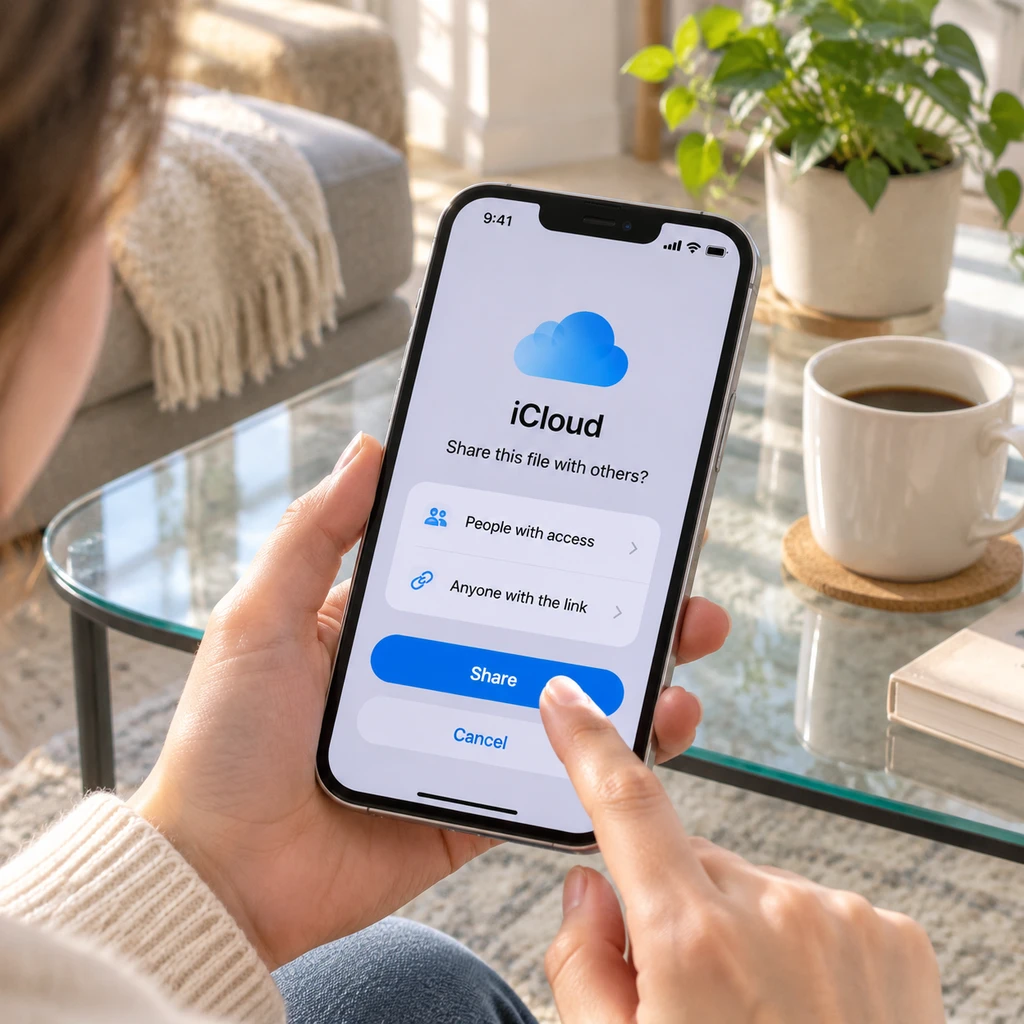
Apple 在 iOS 27.3 审查 iCloud 公开链接:端到端加密破功与封号盲区
Apple 宣布从 iOS 27.3 等系统起,对设置为“拥有链接的任何人”的 iCloud 共享内容进行有害内容审查。此举虽未触碰本地相册扫描红线,但用户一旦生成公开外链,高级数据保护(ADP)端到端加密即刻失效;更值得警惕的是,Apple 用模糊的“有害内容”替代了明确的 CSAM 标准,且在绑定封号处罚的同时未提供专门的误判申诉通道。
Daybreak Red 携 GPT-5.6 Cyber 正式进驻 AWS GovCloud,商业区百万输出高达 82.50 美元仍缺联邦高敏认证
OpenAI 通过 Amazon Bedrock 将网络安全专用项目 Daybreak Red(搭载 GPT-5.6 Cyber)扩展至 AWS GovCloud 美东区域,允许获批政府团队在不向 OpenAI 共享数据的前提下开展漏洞验证。交叉核验底表可见,该模型高达 82.50 美元/百万输出 Token 的商业区定价主要买的是低拒答豁免权而非全能推理优势,且在联邦 FedRAMP High 与军方合规认证进度上仍落后于 Anthropic。
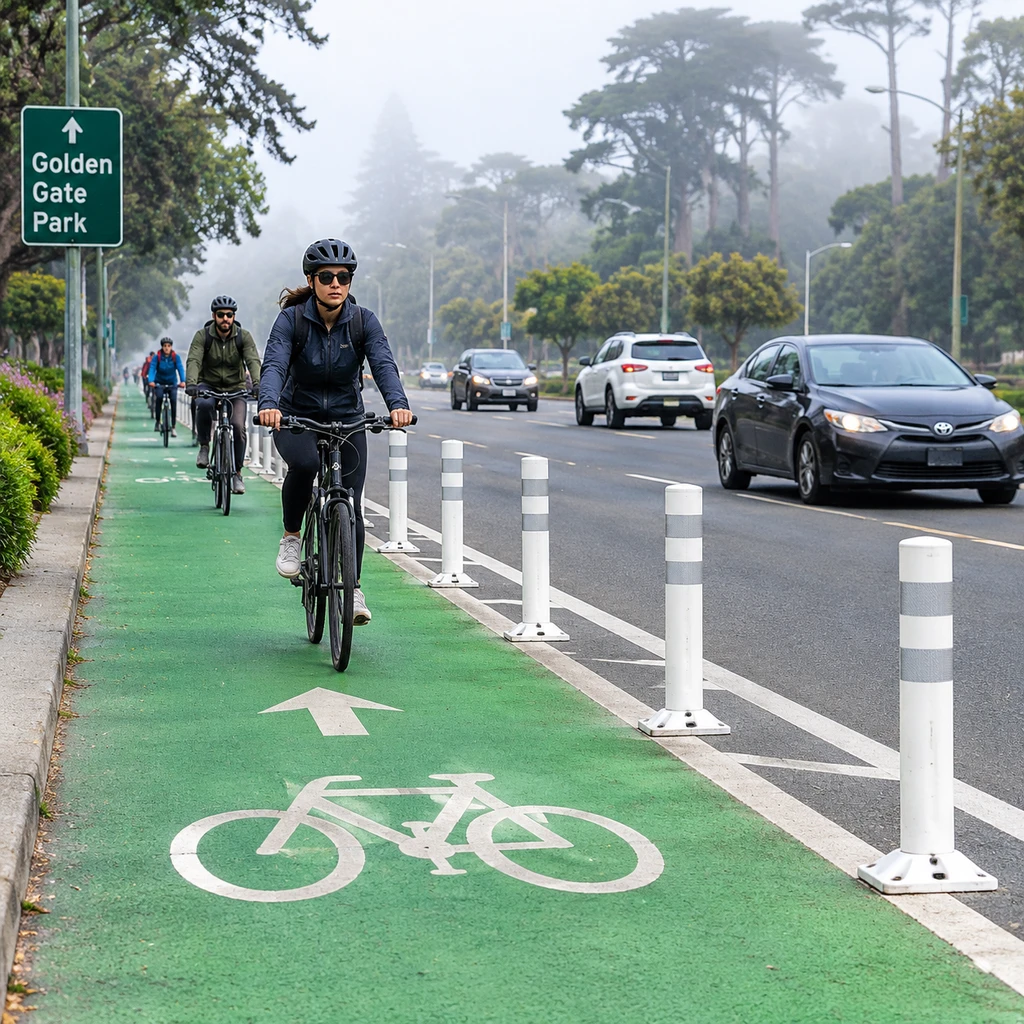
SFMTrA 300美元胶装防撞柱被SFMTA收编:揭开旧金山27英里护栏背后的清扫车与免责博弈
2016年夏两起致命车祸后,旧金山匿名组织SFMTrA花300美元在金门公园路口私装10根防撞柱,罕见获市政部门SFMTA用6根官方立柱替换收编。这并非对民间违建的全面放行,而是恰逢小型清扫车到位与市长行政令叠加的个案;真正卡住城市安全基建的从来不是几百美元材料费,而是特种作业车辆尺寸与州交通法的诉讼免责红线。
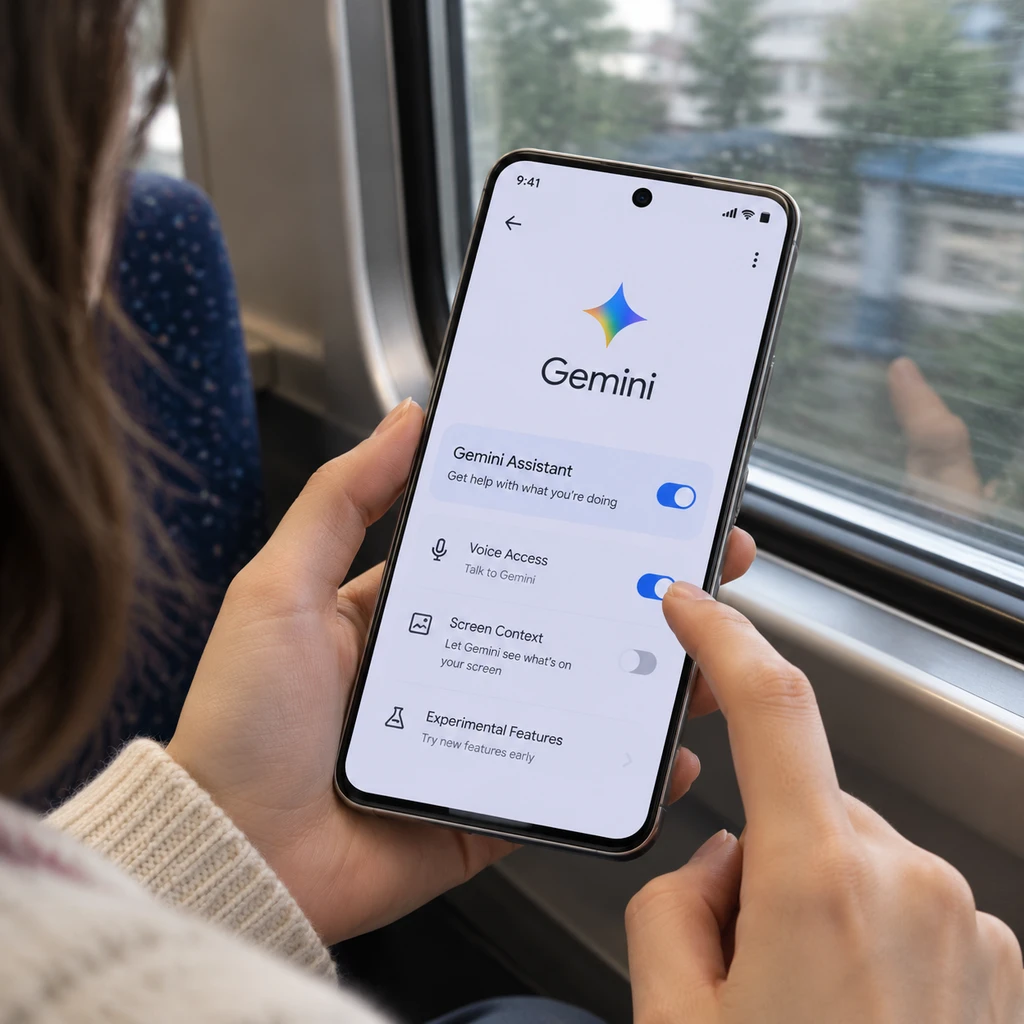
Google Gemini 个人付费版强制捆绑聊天历史与训练,人工审核留存3年
Hacker News 热帖揭露 Google Gemini 个人付费版仍将用户聊天记录用于 AI 训练与人工审核,且被审记录解绑后最长留存 3 年。与提供独立免训练开关的 ChatGPT 和 Claude 不同,Google 将退出训练与 72 小时清空历史及手机助手残废强行绑定。在个人端关联邮箱与相册的背景下,交月费买不到隐私隔离,职场人切勿将个人订阅版当作企业安全屋。
Ballistic Ventures 拟募资 4.9 亿美元押注 AI 网安,72% 交易贴标签下谁在买单
前 Kleiner Perkins 合伙人创立的 Ballistic Ventures 向 SEC 提交文件,计划通过两只新基金共募资 4.9 亿美元投向网络安全。表面看美国涉 AI 网安交易笔数占比已冲上 72%,但底层数据未经人工审核,真实资金正向极少数头部大轮次集中。当垂直安全 VC 集体扩充弹药,光晒巨头并购名单已不够,机构 LP 最在意的是扣掉成本后的真实净现金回报。
Cisco 引入 OpenAI GPT-6 Astra 防御网络攻击,新题库得分骤降至 39.0%
OpenAI 披露思科已将 GPT-6 Astra 模型与 Daybreak 计划引入微服务边界与 Cloud Control 平台,用机器速度关联遥测信号并修补漏洞。但在公关案例背后,核心 AI 扫描器仍处于架构验证期,且底座模型在 2026 年夏季新题库上的得分从 100% 跌至 39.0%,企业采购不能只看定性宣传。
CWE-bench v2 开源 100 题安全榜单,Gemini 4 Argon 差百倍成本险胜 DeepSeek
Collinear AI 发布代码安全防御基准 CWE-bench v2 并开源 100 个测试任务,Gemini 4 Argon 以 67.8% 的单次通过率夺冠,DeepSeek V4.1 Flash 则以 0.04 美元的近百倍低成本拿下 57.0%。但榜单背后混杂了专属智能体脚手架变量与混合计价口径,且顶尖模型仍有 19% 的漏洞完全无法修复,距无人值守投产尚有硬门槛。