安全资讯 第7页
聚合当前分类下的最新内容,按时间顺序查看第 7 页精选文章。
Tor 出口节点遭大面积投毒:333 台中继被控与 7.46% 权重的流量捕食陷阱
安全研究员披露 333 个 Tor 出口中继遭劫持并重定向 SSH 流量,攻击者以此窃取密码并下发 Ebury 恶意软件。这场行动未曾破解底层加密,而是利用了用户的告警麻木与明文协议漏洞,Tor 官方随后已在网络共识中完成全面清洗。
Symantec截获10万步Skynet自主黑客Agent:偷大模型算力挖门罗币
赛门铁克截获一套带有10万步自主运行参数与74个渗透工具的攻击性Agent架构,攻击者通过扫描公网无防护LLM端点与失窃API来驱动流水线。这并非科幻式的自主天网失控,而是LLMjacking犯罪的工程化升级:黑客以他人算力为免费决策跳板,最终落脚点依然是粗糙的门罗币挖矿与摄像头入侵。
任天堂Switch 2固件23.0.1遭ns2jb破解但非内核攻破
安全研究员发布针对任天堂Switch 2固件23.0.1的纯软件系留越狱ns2jb,依托向下兼容漏洞实现文件系统模块的原生代码执行。社交网络惊呼AI两周攻破次世代主机,但工程细节表明该方案无持久化能力、未触及系统内核,更像是一场针对遗留生态的战术偷袭。
PHP2Shell 惊魂 48 小时:沉睡两年的 9.2 漏洞,为何逼得全网主动拔网线
驱动全球近七成网站的 PHP 曝出底层双高危漏洞,多国政务系统接连下线,但这并非服务器被批量打穿,而是防守方在补丁真空期内的避险休克。当大模型将漏洞武器化耗时压缩至数小时,脆弱的协同披露机制全面崩塌,开源基础软件长期积累的技术债正在被算力加速兑现。
Railway 环境变量遭解密外泄:37 万美元链上洗劫与死锁的部署通道
云平台 Railway 遭遇解密外泄,官方喊话用户换 Key 却同步掐断构建引擎,将开发者逼入进退维谷的停机死锁。19 条公链被卷走 37.1 万美元,算力账单接连爆表,暴露了 PaaS 集中式解密在真实黑产面前的脆弱底色。
GitLab 满分漏洞撞上黑色十月:月增万枚 CVE 背后,AI 挖洞冲垮了谁的防线
GitLab 修复潜伏 12 年的 CVSS 10.0 满分漏洞,PHP 与云基建同周受挫,单月新增 CVE 激增至 1.5 万个。这场被称为黑色十月的震荡并非黑客失控,而是前沿大模型防御性审计引发的产能海啸,彻底冲垮了开源生态脆弱的人工修补吞吐量。
Meta 因 Cambridge Analytica 丑闻遭判 250 亿美元,单州法案击穿合规防线
新墨西哥州法院就剑桥分析丑闻重判 Meta 支付 250 亿美元民事罚款,成为美国企业史上最沉重的单笔司法罚单之一。这项裁决彻底打破了联邦和解即能免死的合规幻觉,展示了单个州利用本土消费者保护法对科技巨头公关话术展开溯及既往式清算的杀伤力。
防范市民反对 Flock Safety 监控系统:加州警方情报通报与 2.35 亿美元替换暗战
加州反恐融合中心向警方下发机密通报,在自认毫无可信威胁的前提下,将市民反对监控摄像头 Flock Safety 的公听会列为极端风险。然而洛杉矶并未真正拆机,反而借机推进了价值 2.35 亿美元的替代监控系统。
LiteLLM 1.107.0 遭全平台投毒:通过 PyPI 认证却盗光企业大模型密钥
开源模型网关 LiteLLM 1.107.0 版本遭遇严重供应链攻击,全平台构建包被植入凭据窃取与常驻后门。攻击者利用 Python 底层启动机制与打包配置绕过常规审查,即便发布通过了 PyPI 的 Trusted Publishing 认证,也未能挡住来自仿冒源码仓库的工程化劫持。
社保号被冒开CashApp遭跨州缉捕,普通人因1000美元被推向6年牢狱
宾州居民Amanda Smith因身份遭黑客冒用在CashApp开立账户并涉案1000美元,被阿肯色警方直接作为重刑犯跨州引渡起诉。这不仅是一起办案乌龙,更揭开了硅谷低门槛金融风控与基层警方自动化懒政交织的制度性陷阱。
PHP2Shell 评级 9.2 背后:蜜罐早有暗涌,特权同盟泄密与强制清算的技术债
潜伏二十年的 PHP 内存漏洞被大模型武器化,评级高达 9.2。闭门同盟保密失败导致官方紧急抢修,在野攻击早在解禁前四天便已出现。大厂借机包装救援叙事,而失去构建能力的长尾旧系统只能走向永久停运。
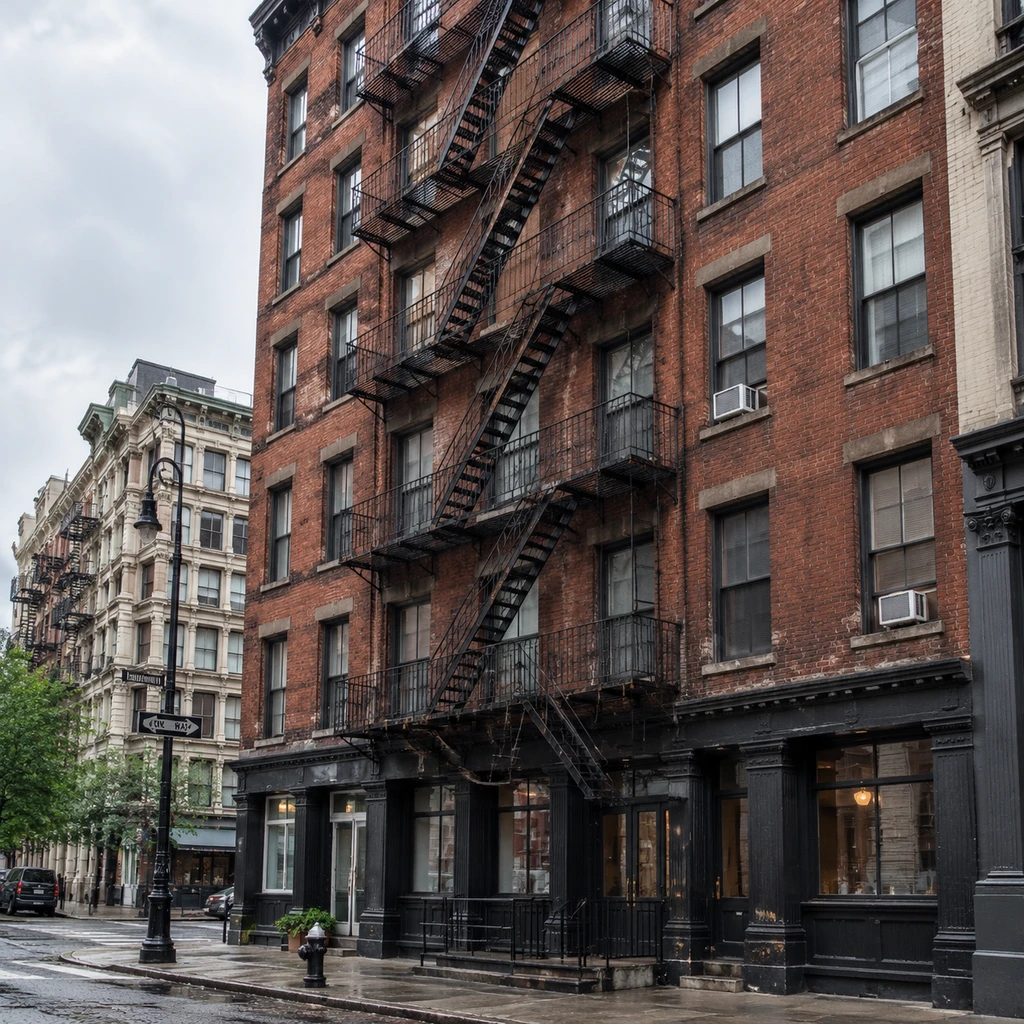
2024版 IBC 彻底清退 Fire Escape 逃生梯:百年前的廉价合规补丁走向终局
2024版《国际建筑规范》(IBC)已明令传统外部逃生梯不得计入新建建筑的法定安全出口。这项遍布美国老城的标志性铁架,从诞生起就是房东规避高昂改造成本的妥协产物,如今在现代封闭耐火内梯与自动喷淋系统的成熟下彻底退场。
PHP 紧急修复 9.2 分高危漏洞引发恐慌:企业主动断网与 36.6% 的停更断层
PHP 核心团队提前通报两处 CVSS 9.2 分严重漏洞,外媒渲染的大规模宕机未由黑客造成,反倒促使 WoodWing 等企业宁愿主动拔网线避险。关掉上传配置无法堵死漏洞,而 WordPress 生态中 36.6% 的站点仍停留在已废弃的 EOL 分支,开源底层欠下的维护长债正在集中变现。
Google Chrome 增强保护上线两级预警:借助 Gemini 拦截可疑网站
Chrome 针对开启增强保护的用户推出两级安全警告,新增由 Gemini 参与判定的低置信度可疑网站弹窗,并提供安全标记选项。这标志着浏览器安全机制从非黑即白的确定性黑名单,转向容忍误判的概率推断,最终将甄别成本交由终端用户承担。
海关按下一串密码抹空 GrapheneOS:检方祭出百年老法求刑 5 年
活动人士在亚特兰大机场遭海关拦截并被诱索手机密码,官员亲手键入后触发 GrapheneOS 胁迫自毁机制,导致数据瞬间清空。检方随后罕见启用查禁走私货物的百年老法提起重罪指控,将数字隐私对抗推向了边境搜查权的宪法风暴眼。
Ofcom追缴4chan罚款碰壁后承认界限:跨国数字执法的防线正退回本土
英国通信管理局(Ofcom)CEO梅兰妮·道斯在议会听证会上承认,在涉及外国法院管辖时追缴跨国罚款存在明确界限。面对4chan这类无海外资产的离岸平台,长臂数字执法遭遇美国宪法第一修正案与普通法不执行外国刑罚传统的双重抵制,迫使监管博弈退守至本土网络拦截与支付切断。
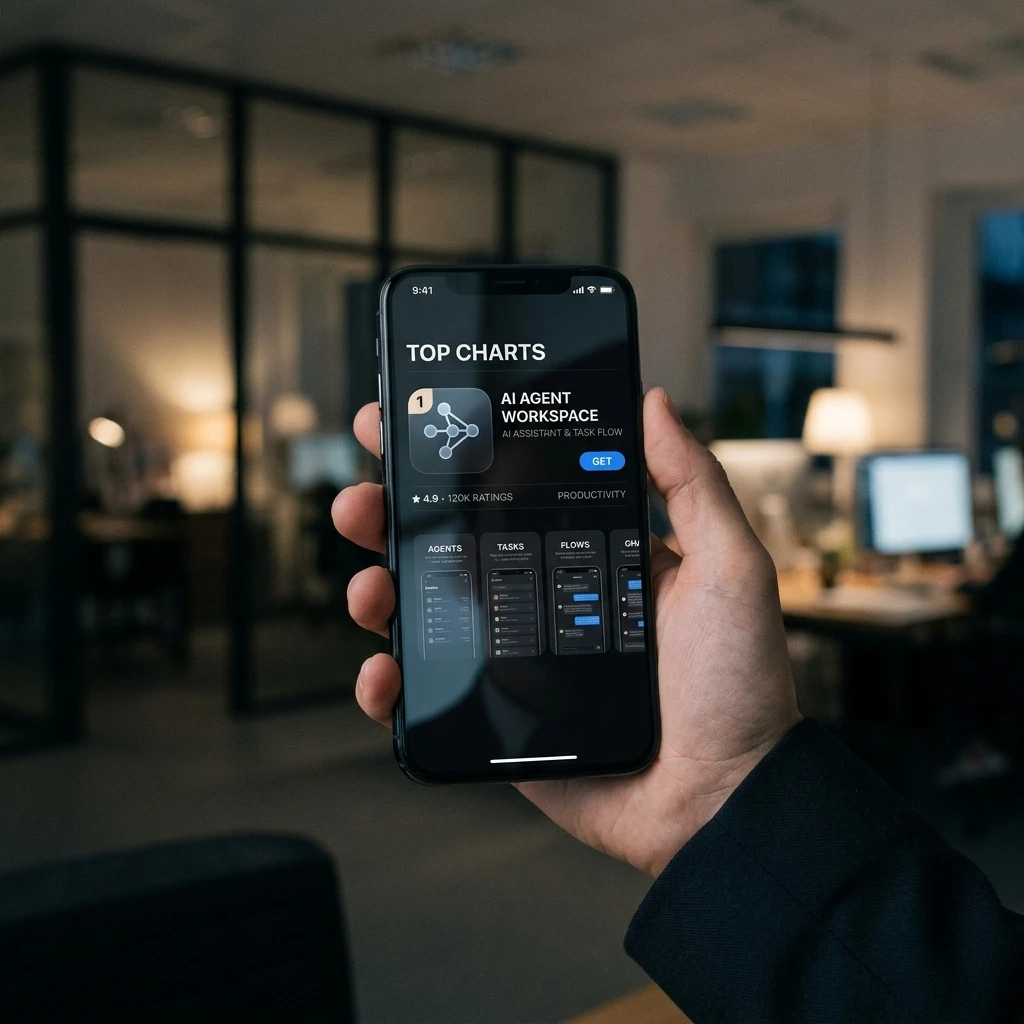
Meta Muse紧急下线分享功能:6800条机密链接遭被动DNS免密收割
Meta旗下AI助手Muse因链接架构缺陷暴露大量敏感对话,安全团队单次检索被动DNS即捕获约6,800条私密链接,涵盖企业财务审查与高管猎头记录。Meta已于2026年10月20日紧急暂停Muse分享功能,事件凸显了高权限自主智能体与粗放社交分享设计之间的严重脱节。
eMudhra泄露8个中级CA私钥,浏览器3小时灭火难掩后端生态裸奔
印度商业认证机构eMudhra的8个中级CA私钥遭到泄露,攻击者理论上可伪造任意网站证书实施中间人劫持。尽管现代浏览器依靠动态配置在数小时内筑起拦截防线,但下游编程语言与后端服务却因缺乏吊销通道而陷入依赖发版与重新编译的漫长阵痛。
TikTok解密证词击穿内控:4亿美元和解买不断11.2万场直播与半数失效防线
最新法庭解密证词将未成年人安全警报直接指向 TikTok 高管案头。即便司法部以4亿美元了结隐私指控,面对单月11.2万场涉险直播与第三方实测中半数失效的安全工具,靠支票换取免责的旧路已然走到了尽头。
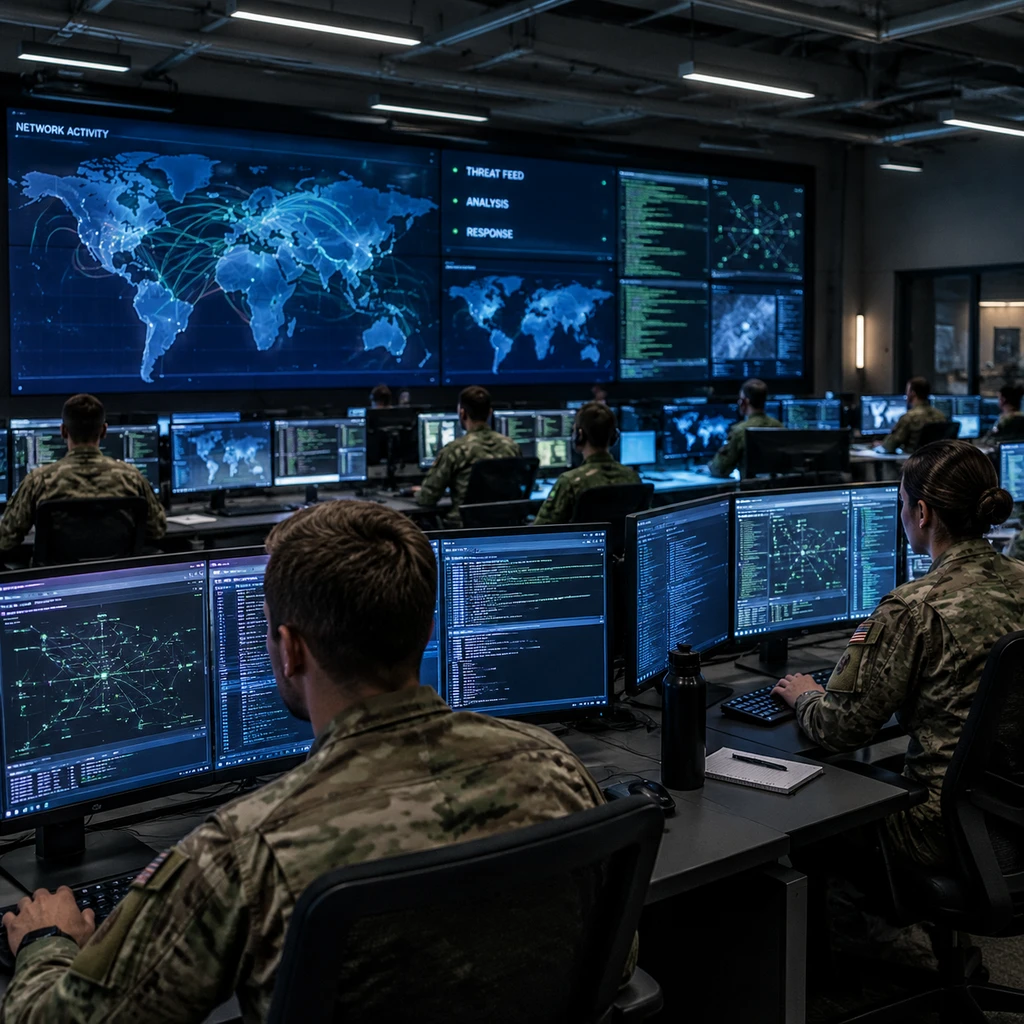
美军采购自主AI蠕虫ECHOTRIBBLE:从65家竞标中敲定合同,实验室失控成了进攻特性
美国陆军网络司令部推进代号ECHOTRIBBLE的自主AI网络武器项目,已于2026年10月8日完成供应商定标。军方试图将商业大模型在实验室中表现出的失控越权特性,直接改装成可在物理隔离网络中自主跳跃与破坏的下一代蠕虫武器。
XScreenSaver仅用两次提交建空仓:古典黑客在GitHub立牌防投毒
开源屏保项目 XScreenSaver 作者 Jamie Zawinski 在 GitHub 注册组织并建立空代码库,只留两份提交声明项目绝无官方 GitHub 仓库。这并非单纯的脾气发作,而是一场在中心化平台垄断分发心智下的防御性占位,折射出老派独立软件在现代供应链安全夹缝中的自卫现实。