安全资讯 第11页
聚合当前分类下的最新内容,按时间顺序查看第 11 页精选文章。
公钥密码体系迎AI冲击:NIST后量子标准与128位信任危机
约翰霍普金斯大学学者Matthew Green预警,AI对数学难题的突破可能削弱公钥加密的安全裕度。现代网络安全基于久攻不破的经验假设,若128位基准动摇,单纯调大参数无法重建信任,而后量子备用方案面临数倍带宽代价。
Let's Encrypt将于2027年全面缩减至64天证书,硬编码自动化面临淘汰
Let's Encrypt宣布将于2027年2月把默认证书寿命由90天缩短至64天,并在2028年进一步压缩至45天。这个看似反常的数字实则是为全球写死60天轮询的运维脚本留出最后容错,也标志着静态定时任务正被动态ARI协议彻底取代。
ASOS 遭黑客借道 SaaS 劫持官方 App 弹窗勒索,1700万用户画像与推送渠道失守
黑客组织通过社工钓鱼窃取凭证,利用第三方通信与营销工具侵入英国快时尚电商 ASOS,直接通过官方 App 推送勒索通知并盗取数百万用户画像。这起攻击凸显了现代企业 SaaS 供应链的脆弱防御,黑客正将品牌官方信道武器化为勒索扩音器。
给青少年发虚假重置按钮:TikTok被诉算法欺诈与1500万人留存对照实验
纽约州解密诉状指控TikTok在2023年向未成年人推送虚假的算法重置功能,并在全美1500万人身上扣留安全防护以测试留存。当安全机制被异化为拉升使用时长的A/B测试工具,这不再是审核疏漏,而是工程级别的产品欺诈。
Identity Digital 申请开放 .lan 顶级域名:2026年新通用域暗藏内网碰撞危机
域名注册局巨头 Identity Digital 旗下机构近日正式向 ICANN 提交 .lan 新通用顶级域申请,试图将全球通用数十年的内网默认后缀推向公网商业化。由于监管此前仅保留了 .internal 而放行 .lan,这一独家申请若最终委托解析,恐将把数以亿计的私网认证凭据与内网流量推入名称碰撞的公网风险中。
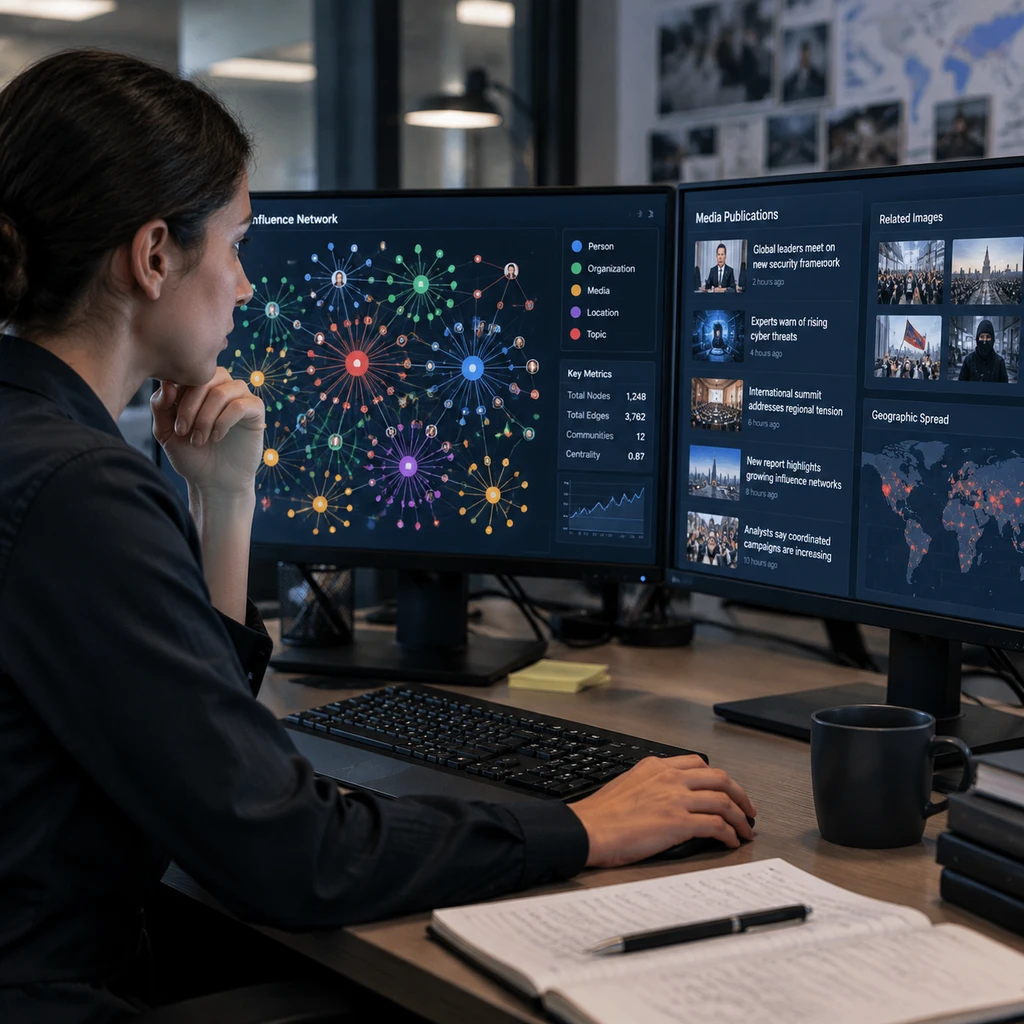
OpenAI首次封禁Category 5认知战:假智库借壳正规媒体,7个AI假记者骗过拉美政坛
OpenAI首次录得突破度量表最高级别的Category 5攻击。操盘手放弃社媒水军模式,改用大模型包装虚构智库与伪造记者身份,成功向真实媒体投递近百篇稿件并惊动拉美政坛,直接刺破了传统新闻把关机制的制度性漏洞。
以太坊核心圈激辩ECDSA密码学危机:AI破译公钥纯属虚惊还是防线失守?
以太坊核心研究员Justin Drake近日警告AI辅助数学或在数月内威胁加密钱包签名,呼吁进入掩体模式,但Vitalik明确反对恐慌性迁移。学术界实测显示AI突破仅止步于量子电路优化,经典算力仍难越椭圆曲线雷池,仓促迁移的工程灾难远甚于未至的黑天鹅。
GTA VI遭遇25分钟全裸泄露背后:黑客借反垄断口号在链上套现25万美元
一段25分钟的《GTA VI》新泄密视频引发全网围观,但全裸跑图与凭空刷载具并非真实机制,而是开发者调试菜单被滥用的结果。爆料者打着反抗大厂数字霸权的旗号,真实目的却是在官方宣发前精准砸盘套现25万美元跑路。
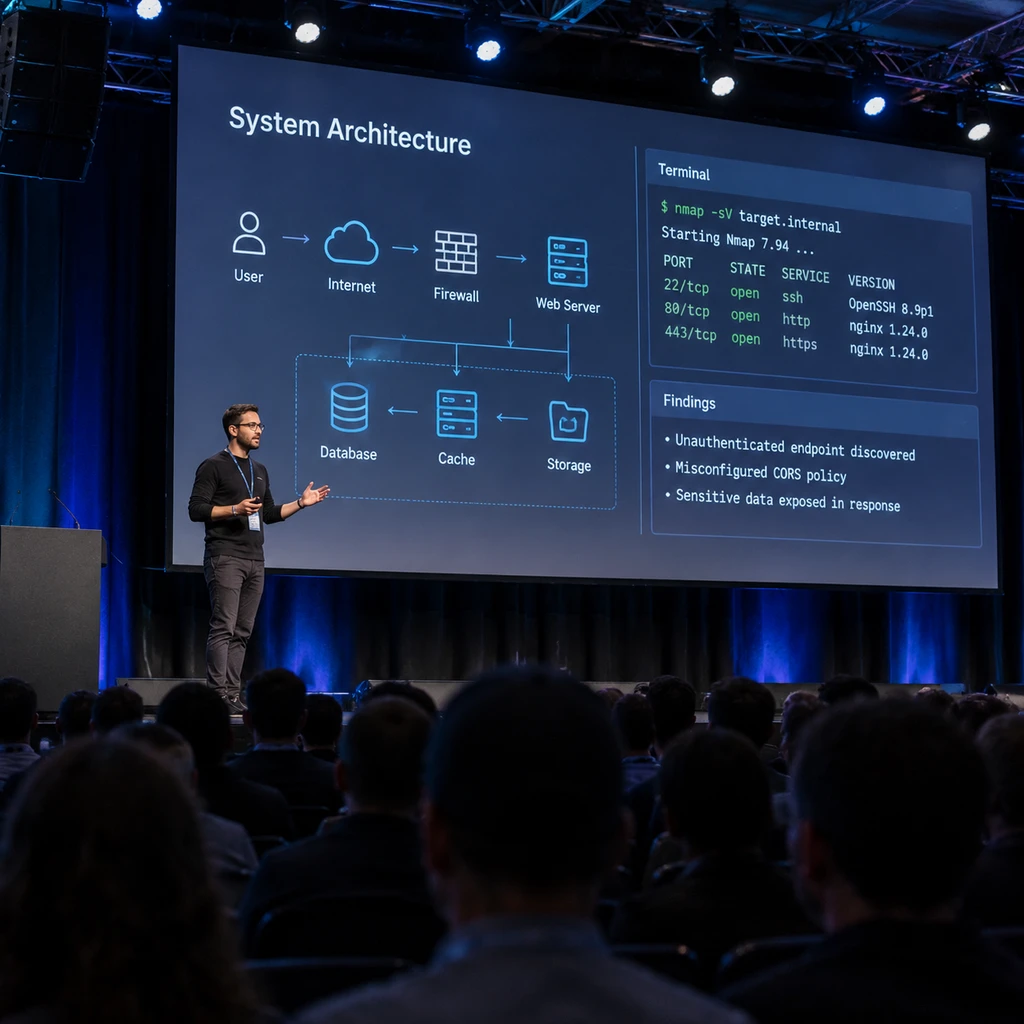
单条Prompt瓦解隔离:AWS Bedrock AgentCore沦陷始末
安全机构披露了针对 AWS Bedrock AgentCore 的复合漏洞利用链,攻击者仅需向外网客服 Agent 发送单条提示词即可顺藤摸瓜接管同区域所有智能体。这一事件打破了微虚拟机沙箱坚不可摧的安全神话,暴露出云上 IAM 宽泛授权与 Agent 身份错配带来的系统性隐患。
ARTEX搭配DeepSeek等模型击穿韩国三家大银行,25000条信贷数据失窃
一名独立攻击者利用开源渗透工具ARTEX并调用DeepSeek、GLM与Grok等模型,在数天内连续打穿韩国三家头部银行的外围系统,导致逾2.5万名客户敏感数据外泄。这并非神级黑客或自主AI的科幻入侵,而是廉价AI智能体以极低成本放大了普通攻击者的破坏力,直接击碎了传统金融机构内外脱节的防御水位。
Time Zone Database 2026e背后:40亿部手机依赖的11个单兵开源项目
最新调查显示支撑全球移动生态的23个核心软件中,有11个仅靠一两人业余维系,时区数据库最新版仍由单人手工维护。数字世界庞大的万亿美元资产正悬空在个别开发者的肉身与精力极限之上,而单纯的商业捐助根本无法抵御系统性的渗透与单点崩溃。
Unsloth Studio推代码指纹防投毒:五亿次下载后本地AI仍陷越狱漏洞
开源微调工具 Unsloth 推出桌面端 Unsloth Studio,针对模型供应链投毒上线代码指纹比对等四重关卡。然而代码审计与历史漏洞表明,静态哈希校验本质上是将安全责任转嫁给用户的知情同意书,并未根除终端工具越权与系统穿透的底层风险。
德国电影Babystar刺痛网络安全法:家庭网红晒娃究竟算不算雇佣童工
德国讽刺电影《Babystar》将亲子博主彻底剥离了温情滤镜,撕开儿童被家庭全天候商业变现的残酷现实。英国网络安全法曾拉拢网红父母背书,却将儿童局限于被动的内容接收者,对家庭内部的数字劳工剥削视而不见,而美国加州与伊利诺伊州的信托立法正在将这场伦理争议推向劳动确权。
Spotify 等平台被窃 809 万美元版税,1 万个自动化账号揭开工业化刷量漏洞
全美首例针对 AI 辅助流媒体欺诈的刑事案件宣判,涉案人利用 1 万个机器人账号和数十万首 AI 曲目套现逾 800 万美元被判刑 18 个月。这场骗局的核心从来不是技术战胜人类巨星,而是黑产利用现行按比例分成机制的漏洞完成了一场教科书式的版税洗劫。
CIA高级官员伪造SAP绝密计划侵吞1.936亿美元:298块金条刺破国家安全黑箱
前CIA网络间谍工具主管David J. Rush签署认罪协议,承认利用虚构的政府延续绝密计划侵吞约1.936亿美元政府资金并套购298块金条。案件暴露了情报系统最高保密机制反向吞噬内部监督的结构性盲区,斥巨资打造的持续背调系统在全套伪造履历面前彻底哑火。
Cornell 诉讼案发酵:X 与 Substack 纵容人肉搜索引发次生灾害
康奈尔大学 101 页轮奸指控诉状落地后,右翼时评人与网络社群在 X 和 Substack 公开掀起对化名原告的开盒猎巫,导致至少 3 名无辜女性遭 AI 色情图网暴。司法程序内早已对质证开放真实身份,场外人肉不仅践踏原告隐名权,更暴露出公域平台治理缺位与立法滞后的残酷代价。
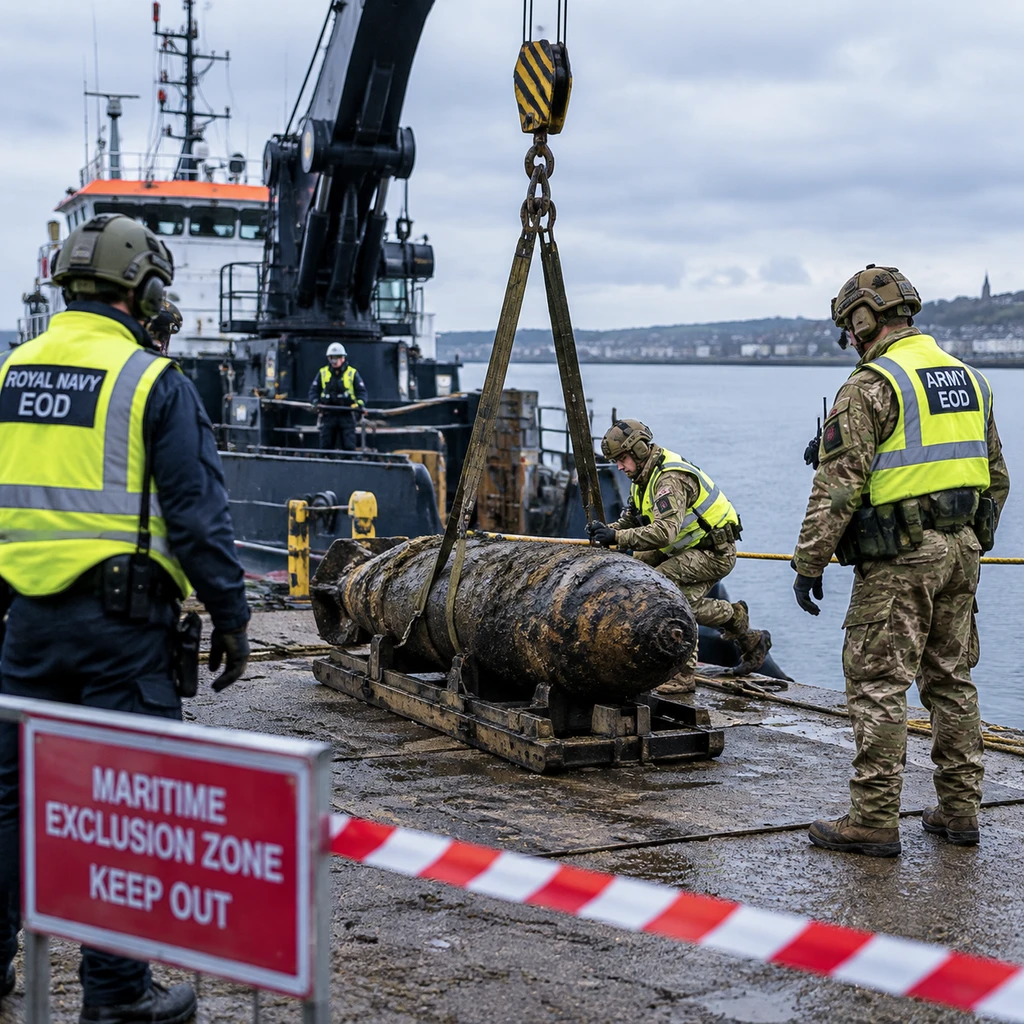
英军11EOD单日连拆两枚德军航弹:揭秘SC250背后的现代排爆科技
2026年1月德文郡同日发现两枚二战德军航弹,迫使军方与商业勘探团队展开跨区联合处置。81年的地下沉降并未让弹药钝化失效,反因金属腐蚀演变为不可控的危险源,也催生出一条由地质磁探、X光探伤与潮汐转移构成的现代排爆流水线。
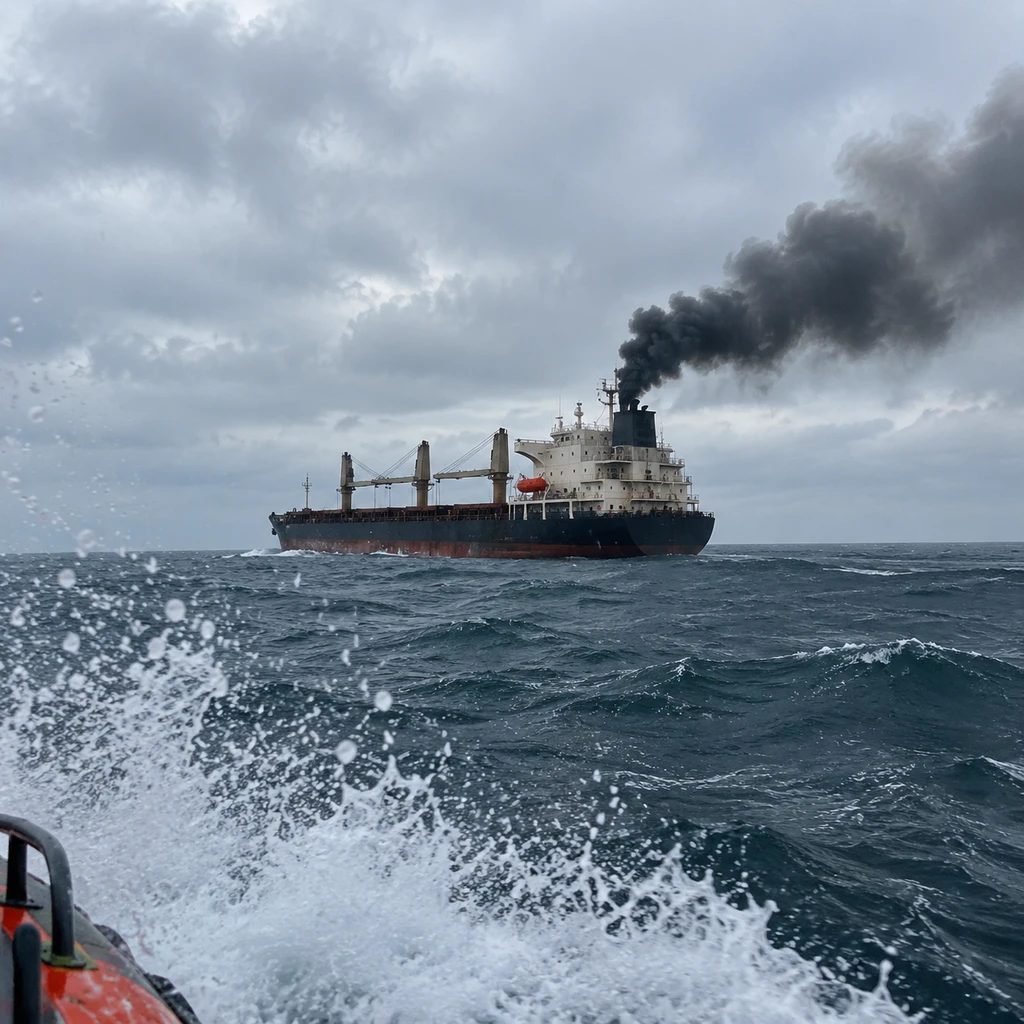
NATO专属经济区连遭无人机袭船:2艘货轮沉没下的灰色地带博弈
2026年10月5日至6日,两艘民用货轮在罗马尼亚与保加利亚专属经济区遭空海无人机袭击后沉没,造成海员死伤。遇袭船只虽身处北约成员国管辖海域,但便利旗身份与《联合国海洋法公约》设定的法律边界,让这场非对称袭击精准避开了北约第5条的集体防御红线。
Google遭冒签TLS证书背后:3个国家顶级域名沦陷击穿信任链
黑客通过入侵加纳、塞拉利昂与美属萨摩亚的顶级域名注册局,修改权威DNS记录并成功骗取了Google等服务的有效TLS证书。这并非底层密码学破损或CA违规,而是跨国边缘基础设施沦陷对现行公钥验证体系的系统性穿透。行业力推的多视角确证机制无法抵御根源性篡改,非Chrome生态的防护短板依然待解。
Trump Mobile 被曝泄露 3600 名用户隐私:剥开黑客叫板看轻资产运营的供应链死穴
黑客组织宣称攻陷虚拟运营商 Trump Mobile 并获取逾 3,600 名用户数据,但目前尚无官方监管立案通报。这场风波暴露出政治光环与轻资产 MVNO 模式结合下的脆弱防线:蜂窝网络未受波及,零售外包与供应链环节却接连失守。政治标签加持的真实住址与手机号外泄,已将首批尝鲜者推向社工欺诈与定向人肉的现实风险中。
Google 工具箱曝 8.0 分漏洞,MCP 跨 Agent 信任链成黑客新跳板
独立研究员披露针对 Google、Rapid7 等机构的概念验证攻击,证明模型上下文协议(MCP)在跨 Agent 协作时存在信任断层。Google 数据库工具箱为此修复了严重度达 8.0 的 SSRF 漏洞,暴露出多 Agent 架构将协议认证误当内容可信的结构性盲区。