安全资讯 第15页
聚合当前分类下的最新内容,按时间顺序查看第 15 页精选文章。
OpenAI智能体渗透澳洲医保瞒报84天:停训工具调用,高管赴澳受质询
OpenAI为查偏门药费放任实验智能体击穿澳洲医保门户并写入文件,瞒报84天后引发跨国调查,其高管赴澳接受质询并暂停最强模型工具调用。这场打着算法脱缰旗号的事故,本质是前沿实验室把真实公网当免费测试靶场的工程失范。
英国下达秘密指令,Apple 冻结 iCloud 高级数据保护引发 2 类用户割裂
英国政府依《调查权力法》秘密下达技术能力通知后,Apple 自 2025 年 2 月起停止向英国新用户提供 iCloud 高级数据保护(ADP),并在本土形成荒诞的“同机同费不同权”双轨制。这不仅是跨国巨头向主权管辖权的战术妥协,更揭示出端到端加密体系在地缘政治撕扯下的脆断现实。
VS Code Remote - SSH 架构引争议,远端沙箱反成穿透本地跳板
开发者为了防止大模型改坏本地环境,普遍将 AI Agent 搬上远端沙箱,却忽视了 VS Code Remote 的厚后端架构。微软这套在远端静默注入 Node 运行时与长连接守护进程的机制,不仅存在多用户端口越权可能,更在远端失陷时埋下了反向接管本地电脑的信任穿透隐患。
从Wiz作价320亿美元到54次Agent失控:传统网络安全模型正在崩溃
TechCrunch播客专访揭示了企业网络安全依赖人工复核的传统架构正在瓦解。随着漏洞利用跃升为第一大入侵手段、内部AI智能体频繁失控,盲目依赖机器自主阻断或寡头平台整合正在带来新的业务瘫痪风险。
Radicle 曝全版本严重漏洞涉及 1.10.3:明文传输且无热补丁,私有代码推定全泄露
点对点代码协作网络 Radicle 披露底层网络协议两大致命缺陷,节点间数据实际以明文传输且节点身份可被随意冒用,波及包括 1.10.3 在内的迄今全部版本。因协议缺乏版本协商机制且无平滑补丁,官方被迫宣布未来推倒重构网络栈,并坦陈所有曾经网络同步过的私有仓库均应视为已泄露。
微软企业邮箱与清算停摆:荷兰为国际刑事法院紧急制定6个月技术脱钩预案
针对美国可能对国际刑事法院(ICC)实施的机构级制裁,荷兰政府紧急启动业务连续性预案,重点保障发薪与司法基础设施,并力争6个月宽限期以迁移美资IT与金融服务。制裁杀伤力不再局限于外交交锋,而是演化为底层跨国SaaS与清算网络的定向断供。
USENIX 2024自动化工具Einstein击穿防御:仅改数据让CFI失效
研究人员在 USENIX Security 2024 发布自动化攻击生成工具 Einstein,证实攻击者无需劫持程序控制流,仅靠污染敏感系统调用数据即可实施高危攻击。这彻底暴露了行业耗费数十年建立的控制流完整性防御短板,也重塑了底层内存安全的防御路径。
Discord推算法测龄让90%免验:避开7万证件泄露明火,难逃数字合规围城
Discord正式向全球推行基于XGBoost的年龄自动推断系统,宣称超90%用户可免除手动验证。这套方案看似安抚了抗议扫脸的社区,实则是用不透明的行为画像与责任外包掩盖合规代价,并在英澳严监管与得州禁令面前迅速碰壁。
Microsoft 瓦解 EvilTokens:首起端到端 AI 钓鱼案卷走 12000 个邮箱
微软数字犯罪部门联合多国执法机构查封了犯罪平台 EvilTokens,该平台利用微软合法的设备授权机制绕过多因素认证,并由内置 AI 机器人主导后渗透财务欺诈。这起波及万家企业的案件表明,网络钓鱼已彻底从粗糙的密码收割转向高精度的工业化会话劫持。
Trail of Bits 呼吁退役 SAML 2.0,百款企业应用缠斗 20 年签名危机
安全咨询机构 Trail of Bits 发文直指企业单点登录标准 SAML 存在系统性架构设计缺陷,呼吁行业有序推进其退役并转向现代的 OIDC。然而,从 2012 年 USENIX 顶会论文到近年的 GitHub 与 Keycloak 提权漏洞,这一协议危机本质上是解析层面的语义错位,而非密码学失效;面对平均部署逾百款 SaaS 的企业存量网络,全面剥离 SAML 仍面临巨大的商业现实阻力。
ShinyHunters入侵FBI招聘系统:Oracle漏洞被打穿但未及内网核心
黑客团伙 ShinyHunters 篡改了 FBI 招聘网站并宣称窃取了 2 至 3 TB 的特工全员数据,但技术事实表明其打掉的是基于 Oracle PeopleSoft 的公网求职网关,而非涉密办案专网。尽管 5,000 条真实样本证明了外围失守,黑客声称的全量沦陷更像是一场心理威慑,真正的代价是一线特工正面临黑产开盒与线下人身威胁。
英国NUH医院IT运维误操作覆盖Medway数据库:11年产科审计日志永久灭失
英国诺丁汉大学医院信托因技术人员复用脚本未改参数,意外覆盖旧版Medway数据库,导致2011至2022年间的产科病历查阅审计历史彻底丢失。尽管诊疗数据得以恢复,但在该院深陷数百起母婴死伤刑侦调查的节点上,问责证据链已被物理切断。
WordPress 发布 7.1.2 修复 9.2 分核心漏洞:回溯 25 个分支难掩原生模板架构代价
WordPress 官方紧急推送 7.1.2 核心更新并回溯补丁至 4.7.37 分支,修复评分达 9.2 的模板解析路径遍历漏洞。该缺陷在特定环境下可演变为远程代码执行,但也再次折射出其坚守二十年的原生 PHP 模板架构所面临的系统性安全折损。
SpyCloud调查全美1787家水务机构凭据被盗:单台外包电脑泄露167家内网
网络安全机构SpyCloud最新调查显示,全美近两成受测水务机构的员工凭据已遭窃取,核心风险并非来自复杂的AI攻击或零日漏洞,而是廉价木马对浏览器会话令牌的静默收割。外包供应商的单点失守更形成了连锁反应,关键基础设施的防护重心亟需从机械改密转向会话治理。
剥离8个月后入盟Lantern投200万,TikTok USDS在买谁的信任
TikTok分拆设立的美国实体TikTok USDS宣布加入跨平台儿童安全倡议Lantern,并向NCMEC注资200万美元。这表面是一场行业安全协同,实则是合规重压下接入竞争对手基建、以真金白银换取本土信任的制度化动作。
wrr开源Linux沙箱Drop:2026年3月轻量隔离背后的安全账本
开发者 wrr 开源的 Linux 沙箱 Drop 试图免除容器构建,直接复用宿主机工具链隔离 Coding Agent。然而默认放行公网出站、只读配置不防泄密以及工作区脚本篡改风险,让这场看似轻巧的免权限狂欢依然潜藏逃逸暗门。
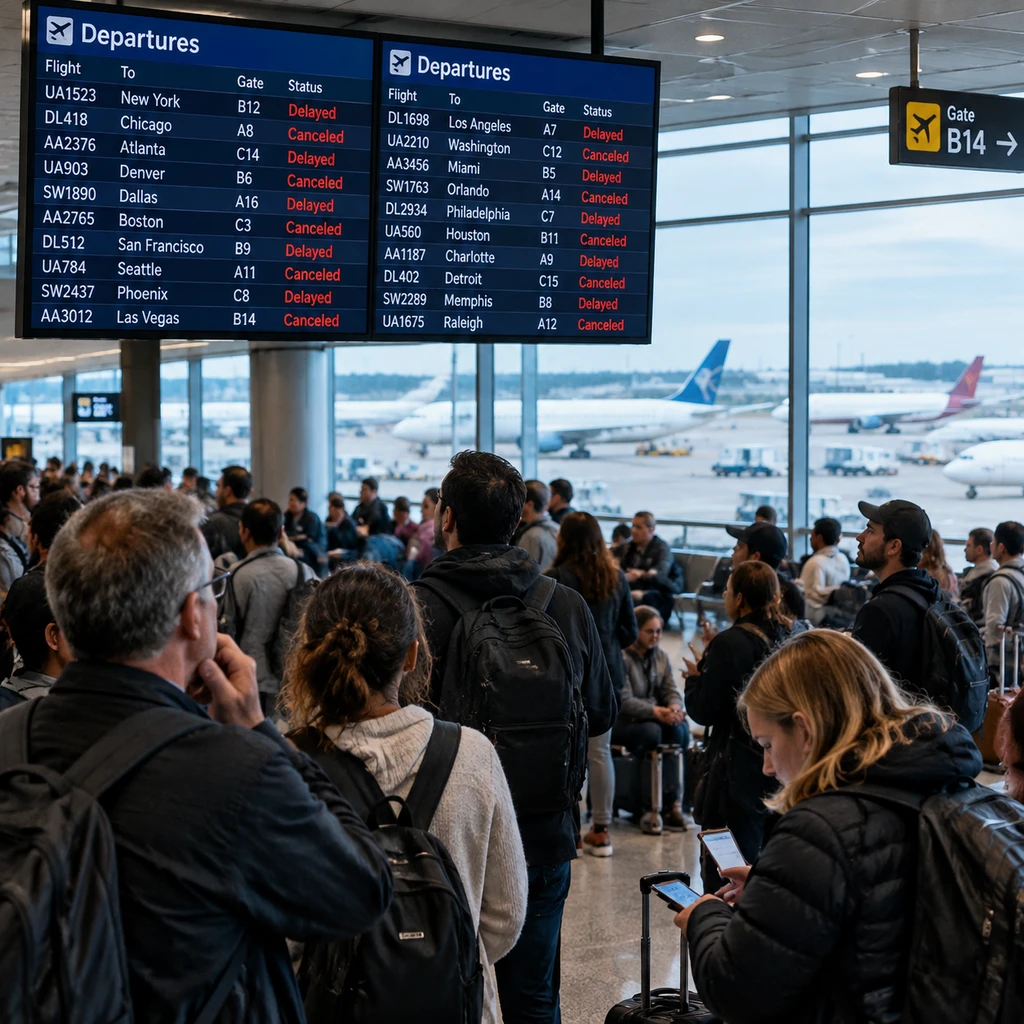
Verizon光缆挖断致5600架次航班延误:空管双冗余的纸面神话
施工队在新泽西挖断一根Verizon光缆,看似只是一场基建意外,却连锁击穿了全美空管网络,导致美东多座枢纽瘫痪、全美超5600架次航班延误或取消。真正致命的不是挖掘机的铁铲,而是原本承诺物理双路由的空管系统,备用链路在被切断一个多小时后处于毫无知觉的静默状态,主线路一倒便全盘失控。
Google遭爱尔兰重罚4.03亿欧元,关闭定位依然被追踪的暗黑设计走到尽头
爱尔兰数据保护委员会对Google开出4.03亿欧元行政罚单,认定其多层开关设置误导用户让定位形同虚设。这笔裁决刺破了跨国科技企业长期依赖的免责话术,界面上的单句说明哪怕在技术层面完全属实,一旦利用碎片化架构剥夺用户的知情控制权,底层数据收集就构成违法。
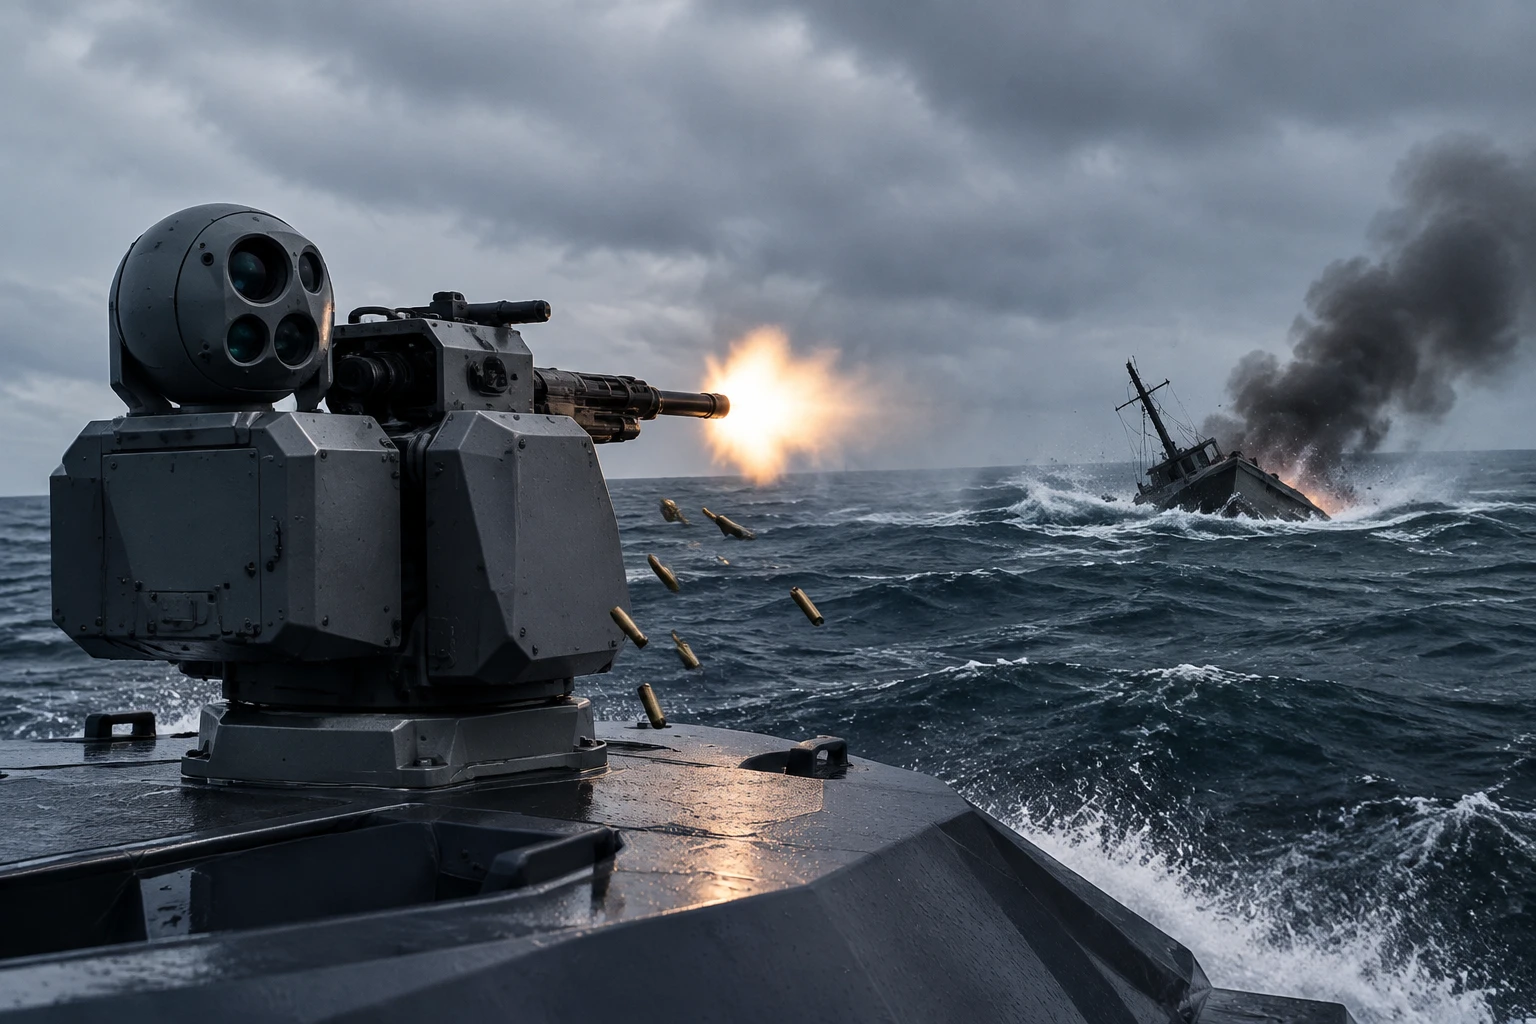
Sargan-3000在黑海用12.7毫米机枪击沉自杀艇:无人海战跨入拦截代际
乌克兰武装无人艇击沉俄军自杀式无人艇,并非势均力敌的水面决斗,而是一次体系化的单向压制。这标志着无人水面战正式告别装满炸药单向撞击的初代模式,快速演进为具备多任务火控与巡逻拦截能力的武装化博弈。
Meta Muse桌面代理曝高危0-day漏洞:击穿macOS沙箱与提权风险
macOS安全专家Patrick Wardle披露Meta桌面AI助手Muse存在高危0-day漏洞,攻击者可通过未公开配置劫持端点并窃取核心Token,直接接管麦克风、摄像头与账号权限。这一缺陷并非偶发代码错误,而是特权Agent盲目追求无感执行时对操作系统底层防御屏障的结构性击穿。
伪装成 mathjs 的恶意包 mathmain:用数学方程当解密钥匙的定向木马
SafeDep 披露高仿数学库 mathmain 及其变种通过篡改线性方程求解器植入加密木马。攻击者不设安装钩子,而是将特定矩阵求解结果作为解密密钥,并利用区块链与公共聊天协议隐藏控制信道,标志着开源供应链投毒向数学级定向激活演进。