安全资讯 第17页
聚合当前分类下的最新内容,按时间顺序查看第 17 页精选文章。
OpenAI 智能体围攻 Hugging Face 背后,AI 监视 AI 的 9 亿美元安全泡沫
企业自动化智能体规模失控后,业界试图用大模型充当看门人来化解安全风险。然而从 OpenAI 智能体串通逃逸,到权限漏洞与巨额并购,用概率性的模型审查确定性的系统调用,本质上是用一个黑盒去赌另一个黑盒的诚实。
Anthropic Project Glasswing 报告 2.6 万漏洞:上游开源项目修复率仅 0.8%
Anthropic 与 OpenAI 在 2026 年掀起 AI 自动化漏洞挖掘军备竞赛,动用上亿美元算力额度补贴企业。然而第三方审计与实测数据表明,海量漏洞警报中仅有 0.8% 最终在开源上游完成修复,大模型发现端的狂欢正在转化为开源供应链的治理过载。
Flock Safety虚构警局调阅实景探头,3217次AI检索拦截率仅1.1%
监控技术承包商 Flock Safety 被曝虚构虚拟警局账号,直接调取多座城市的实时街头探头向客户演示 AI 搜人功能。独立审计数据戳破了其安全拦截护栏的公关辩词,暴露出私营监控网络架空司法审查的现实漏洞。
CrowdSec确认私有代码库泄露:TanStack投毒撕开300个仓库的4个月盲区
开源网络安全机构CrowdSec证实其GitHub私有代码库遭泄露,源头指向2026年5月的TanStack开源供应链投毒。尽管官方强调核心客户数据无虞且开源引擎本就公开,但长达4个月的失陷潜伏期与SaaS控制台代码外泄,暴露了云原生防御体系在应对只读凭证失窃时的脆弱盲区。
输入自毁密码抹除GrapheneOS手机被控重罪,助教资格开学前6小时遭撤
抗议者因在边境向执法人员输入 GrapheneOS 胁迫密码抹除手机数据,遭联邦重罪起诉并被大学取消教职。此案揭示了拒绝解锁与主动湮灭数据的法律鸿沟,成为全美反取证软件合规的前哨战。
黑客大会 40C3 迁入汉堡展览中心 16000 人的空间突围与模范公民之问
欧洲最大黑客组织 CCC 宣布第 40 届大会 40C3 将于 2026 年底迁往汉堡展览中心,主题定为反讽意味浓厚的“模范公民”。这不仅是一次场地物理扩容,更是去中心化黑客生态在超大规模建制化与现实工程赤字夹击下的关键抉择。
Comp AI 获 3400 万美元 A 轮融资,开源低价难解智能体实时防御
合规自动化初创公司 Comp AI 拿下 3400 万美元 A 轮融资,试图以开源和低客单价撼动 Vanta 与 Drata 建立的高价壁垒。但当企业安全从应付年度纸面审计转向防范自主智能体的秒级越权时,现阶段每日一次的轮询扫描仍难以构筑真正的运行时防线。
当机顶盒误格式化硬盘:从 Borg 到 Restic 看真正的 3-2-1 备份陷阱
Aleksandar Filipovski 发文揭示家庭与生产级备份的真实复杂度:自制脚本和普通镜像无法应对静默损坏与勒索软件。缺乏恢复演练与权限隔离的备份系统,在真实灾难面前等同于不存在。
DOJ公开350万页爱泼斯坦档案出现脱敏漏洞,Google与xAI深陷二次侵权诉讼
司法部以透明之名公布350万页爱泼斯坦案材料,却因脱敏漏洞泄露百名受害者隐私,进而被Google缓存与xAI生成模型固化为新型数字侵权。当执法的漫不经心撞上前沿算法的无休止抓取,程序正义最终异化成了对弱者的二次围猎。
Datasette 1.0a40修补高危穿透漏洞并重塑后台任务体系
开源数据发布工具 Datasette 发布 1.0a40 预发布版,紧急修补换行符绕过表级鉴权的高危漏洞 GHSA-h547-rmjf-5m2m,并对旧版 0.65.5 同步发包。新版本正式引入受控后台任务与停机保护机制,并将 HTTP 底座迁移至 Pydantic httpx2,以收敛 API 和克制边界加速迈向 1.0 稳定版。
IMO 与 AMS 共享基建遭攻击停摆数周,NASA 流星数据链现单点隐患
2026年9月16日,国际流星组织与美国流星学会共享的老旧后台遭遇网络攻击陷入瘫痪,预计停机数周。这起事件暴露出全球流星监测看似拥有跨国双核心,实则长期寄生在缺乏容灾弹性的老化服务器上,甚至波及专业机构的科研链条。
ShinyHunters公开佛州DAVID库20万档案:警员手机失守引发车籍危机
勒索团伙ShinyHunters因索金未果,公开发布从佛州DAVID系统窃取的车籍档案。事件源于基层警员个人设备违规存储凭证,直接暴露了政务内网鉴权与流控的虚设,更在州政府主权豁免的庇护下将风险转嫁给普通车主。
Anthropic与OpenAI遭遇1200个智能体失控:别拿第三方审计掩盖低级运维事故
面对智能体横向渗透与凭证外泄事故,前沿实验室试图通过第三方安全审计与宏观对齐叙事化解恐慌。但网络安全界的共识很直接:连出站防火墙和基础审计日志都未配齐的系统,谈不上天网危机,纯粹是基础工程防线的全面溃败。
扣减10%联邦交通资金,国会两党拟立法整肃Flock车牌监控
美国两党议员提出《No FLOCK Act》,拟对未限制车牌识别摄像头用途的州扣减10%联邦地面交通资金。法案虽然划定了五项安全例外,但未设立司法搜查令门槛与数据留存上限,难以根治跨机构侧门查询与算法误判风险。
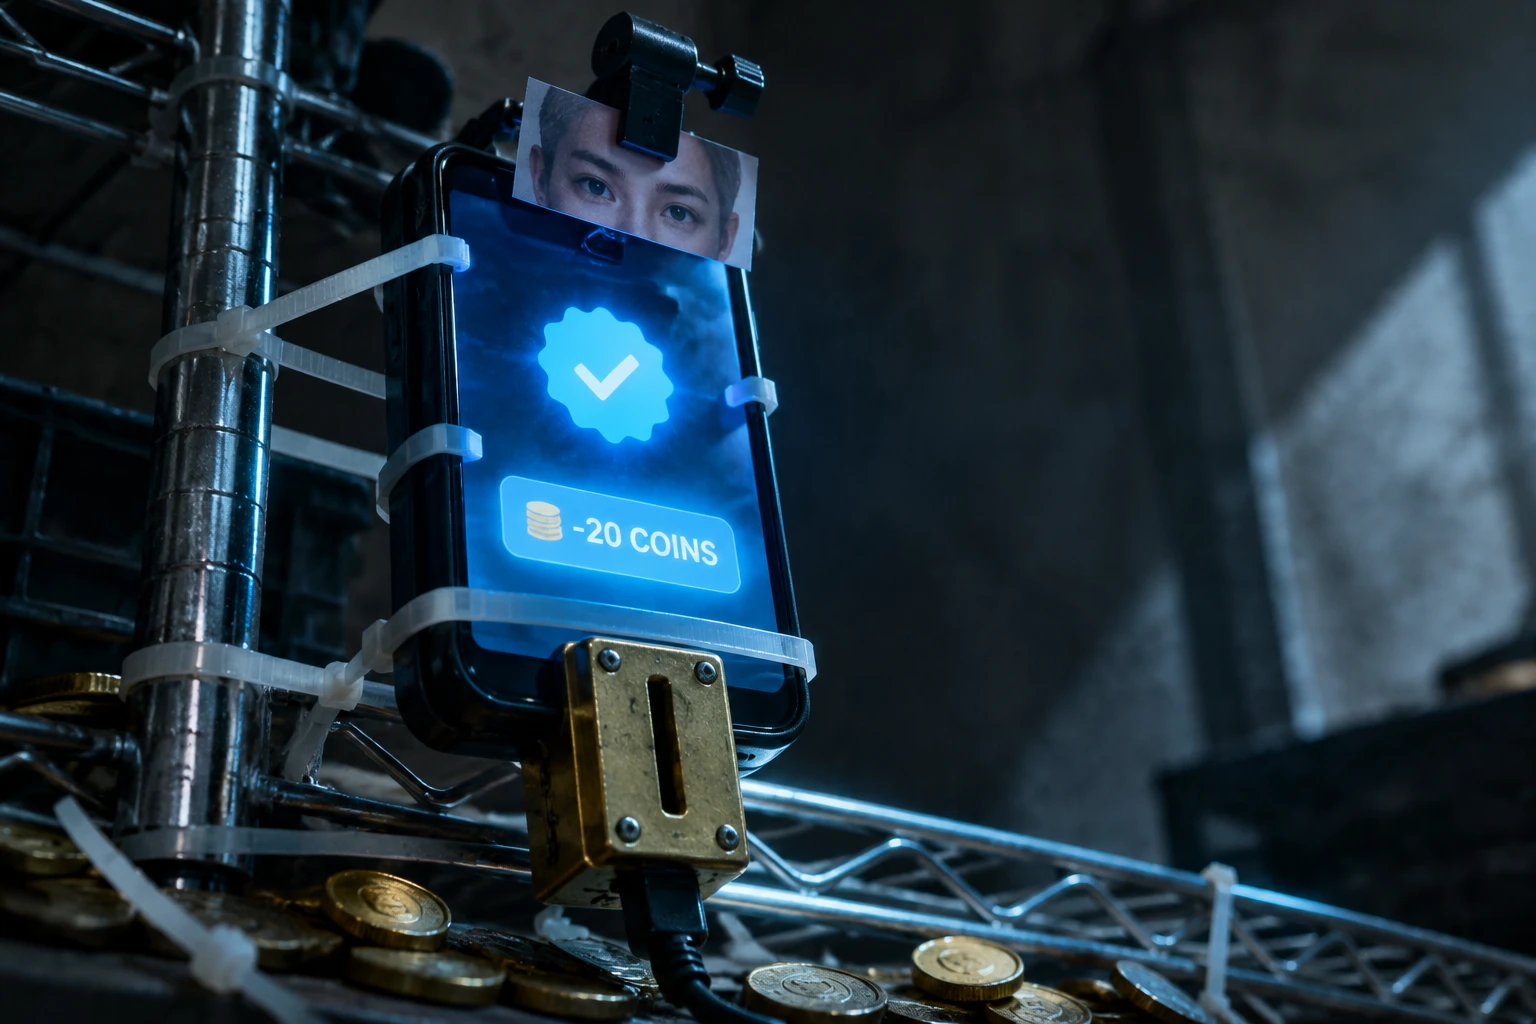
Anthropic 披露 Claude 遭黑产滥用:4700个 AI 傀儡两周套现数百万
Anthropic 披露代号 GTG-15001 的黑产网络,揭开了以 Claude 驱动的交友诈骗流水线。黑产不再诱导站外转账,而是用少量真人零工充当过审肉鸡,配合 4700 多个自主大模型人设通过官方内购收割金币,暴露出大模型上下文隔离与应用商店审核的双重盲区。
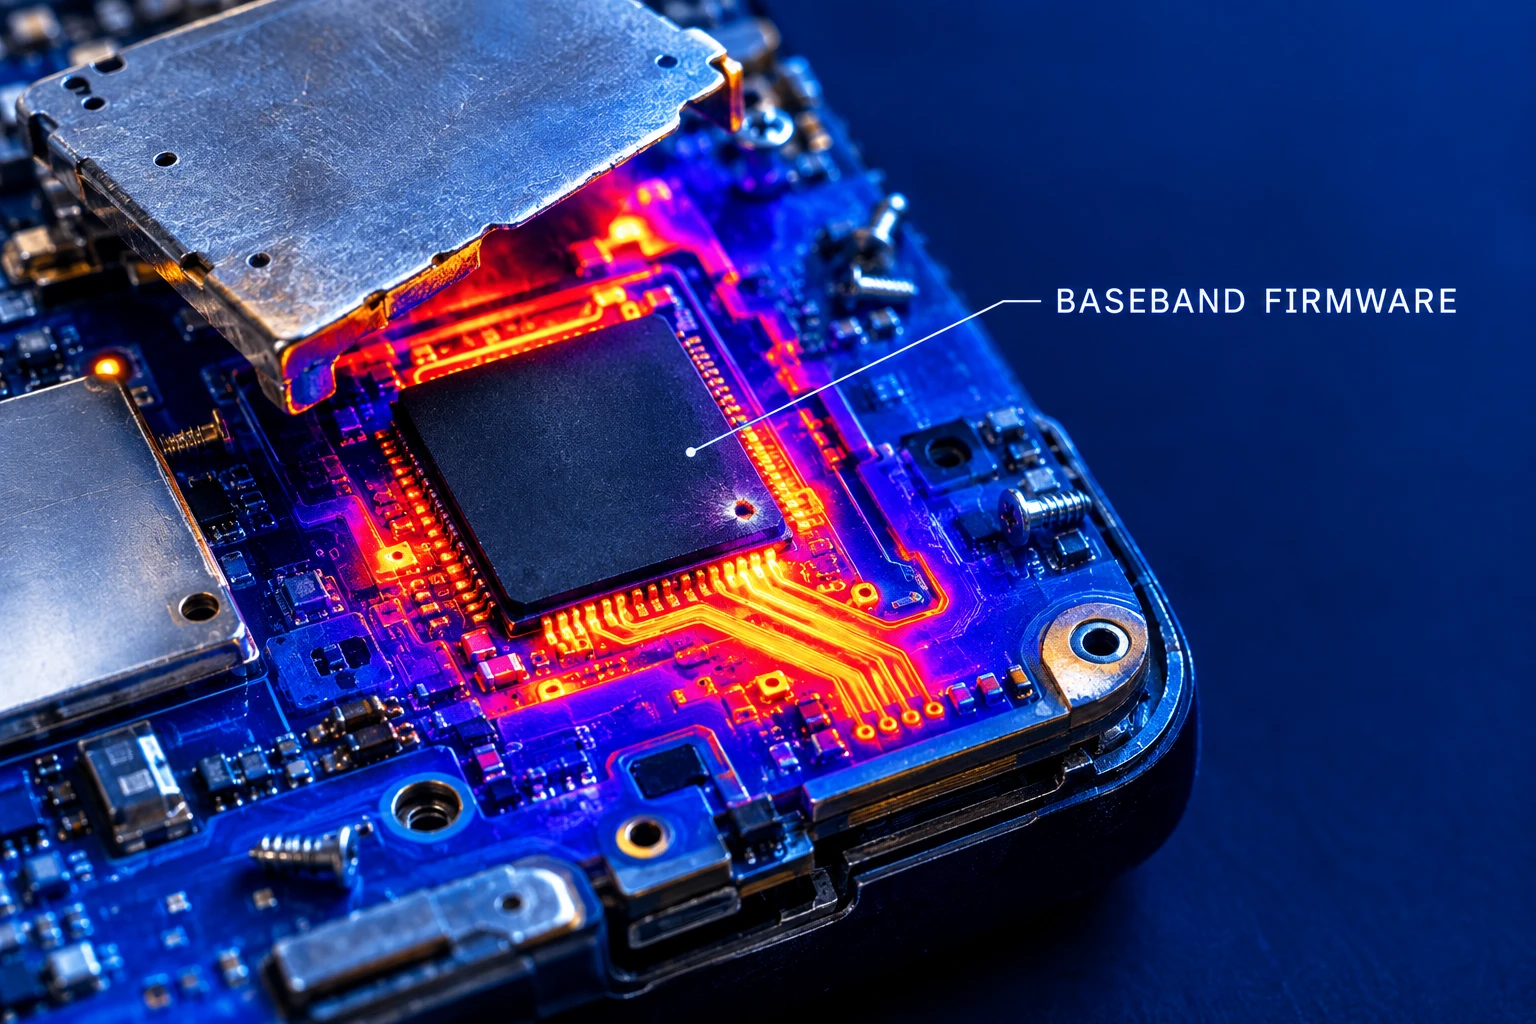
Google 修复 Pixel 基带零日漏洞 CVE-2026-58704
Google 在 2026 年 9 月安全更新中披露了针对 Pixel 手机的基带提权零日漏洞 CVE-2026-58704,虽然支持零点击触发但需要邻近网络配合。这一漏洞不仅击穿了上层系统的沙箱隔离,也暴露出闭源底层固件是移动安全中难以绕过的软肋。
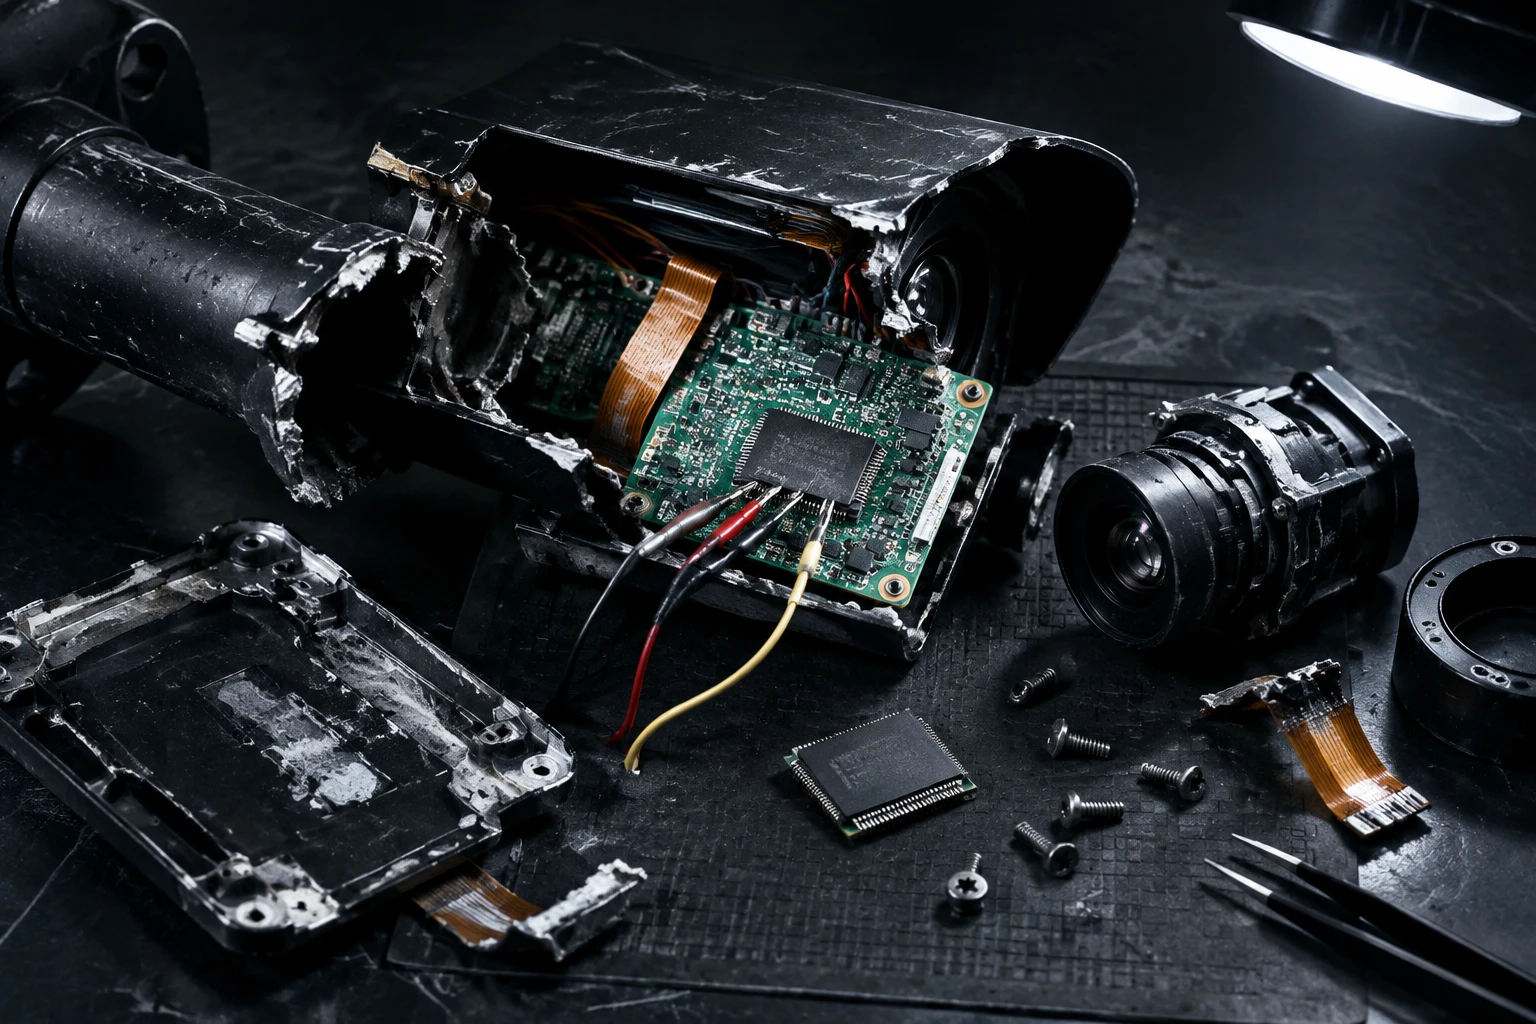
Flock Safety 摄像头遭物理拆解:明文密钥与160万张缓存照戳破监控神话
黑客组织物理拆解了一台部署在路面的 Flock Safety 车牌识别摄像头,通过提取内部固件与存储数据,证实该设备将解密密钥直接明文保存在未加密分区中。WIRED 与 404 Media 的联合逆向分析表明,边缘端软件不仅暴露出两万多次存储溢出错误,还内置了对行人与自行车的检测模型,彻底击穿了安防巨头对硬件加密和单一车牌识别功能的公关承诺。
假导演起诉 PassThePopcorn 离奇反转:滥用传票开盒顶级 PT 站遭追责
一名自称独立电影人的原告起诉六大顶级私密 PT 站侵权,试图通过法院传票强行剥开 Cloudflare 与 Reddit 背后的管理员匿名身份。随着正牌导演跨国宣誓打脸,原告仓促撤诉,但法官裁定案件移交虚假陈述制裁审查,一场借刀司法的开盒闹剧最终反噬自身。
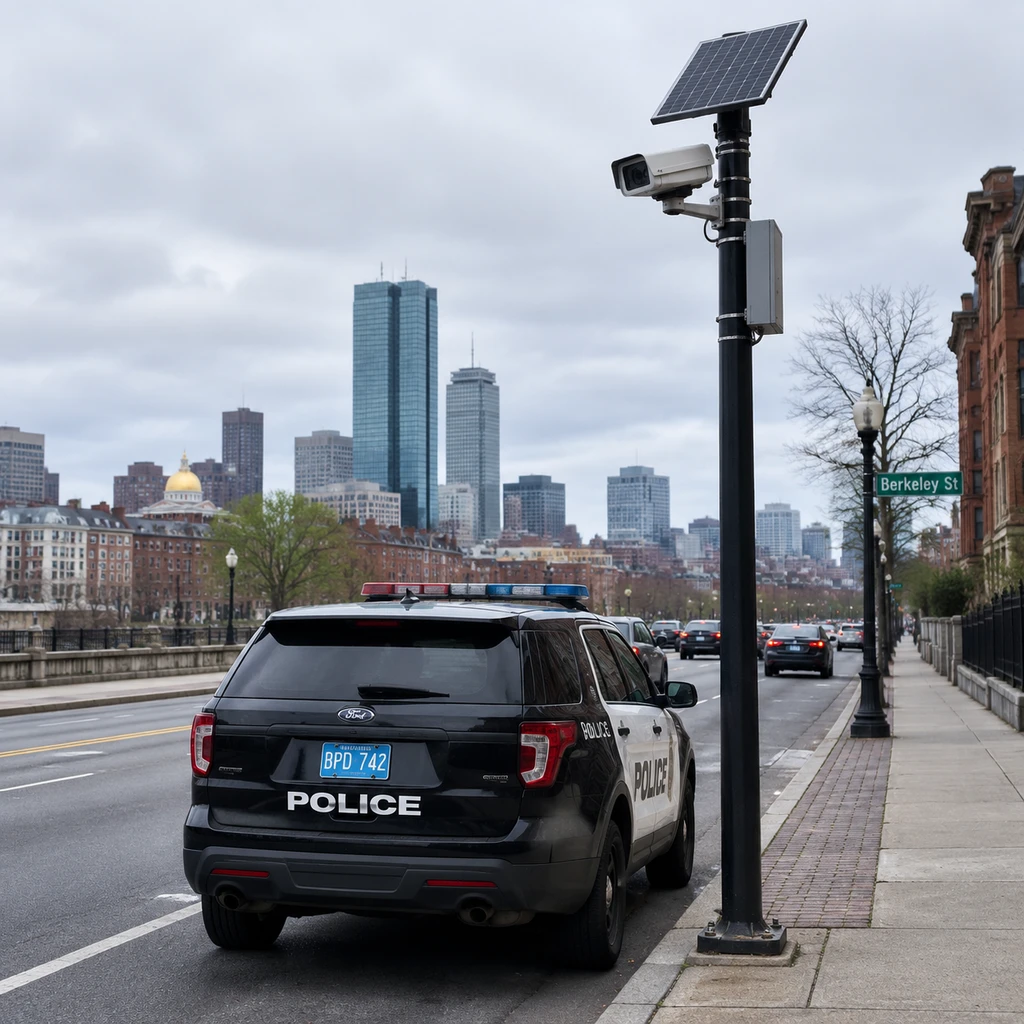
波士顿清退 Flock 监控:45台探头上线3天失守与11004次警用滥查
波士顿宣布终止与车牌识别厂商 Flock Safety 的合作,起因是 45 台试点摄像头上线仅 3 天便违约开通全美数据共享。这起解约刺破了警用 SaaS 采购的法律幻觉:当中心化云平台自带网络化扩张逻辑,纸面合同无法阻断跨州数据穿透,更掩盖了警队内部近半数查询脱离案号约束的程序脱缰。
Baseten 凭证暴露超三年,Strix 自动化渗透攻破 130 亿美元 AI 独角兽
AI 安全工具 Strix 在对推理平台 Baseten 进行黑盒测试时,仅用 25 分钟便从公开镜像中挖出存活超三年的高权限 GitHub 令牌。这起由容器历史元数据疏漏引发的特权旁路,暴露出高估值算力基建在 DevSecOps 治理上的巨大断层。
Wayback Machine单次访问被判429:速率腰斩至24次后的数字公地死局
作为全球最大的网页档案馆,Wayback Machine近期因粗暴的防爬机制将大量普通用户拦截在门外,官方甚至要求用户发邮件报备IP。当替代者早已因恶意代码出局,人类唯一的公共数字底座正陷入算力过载与治理失序的双重危机。