安全资讯 第21页
聚合当前分类下的最新内容,按时间顺序查看第 21 页精选文章。
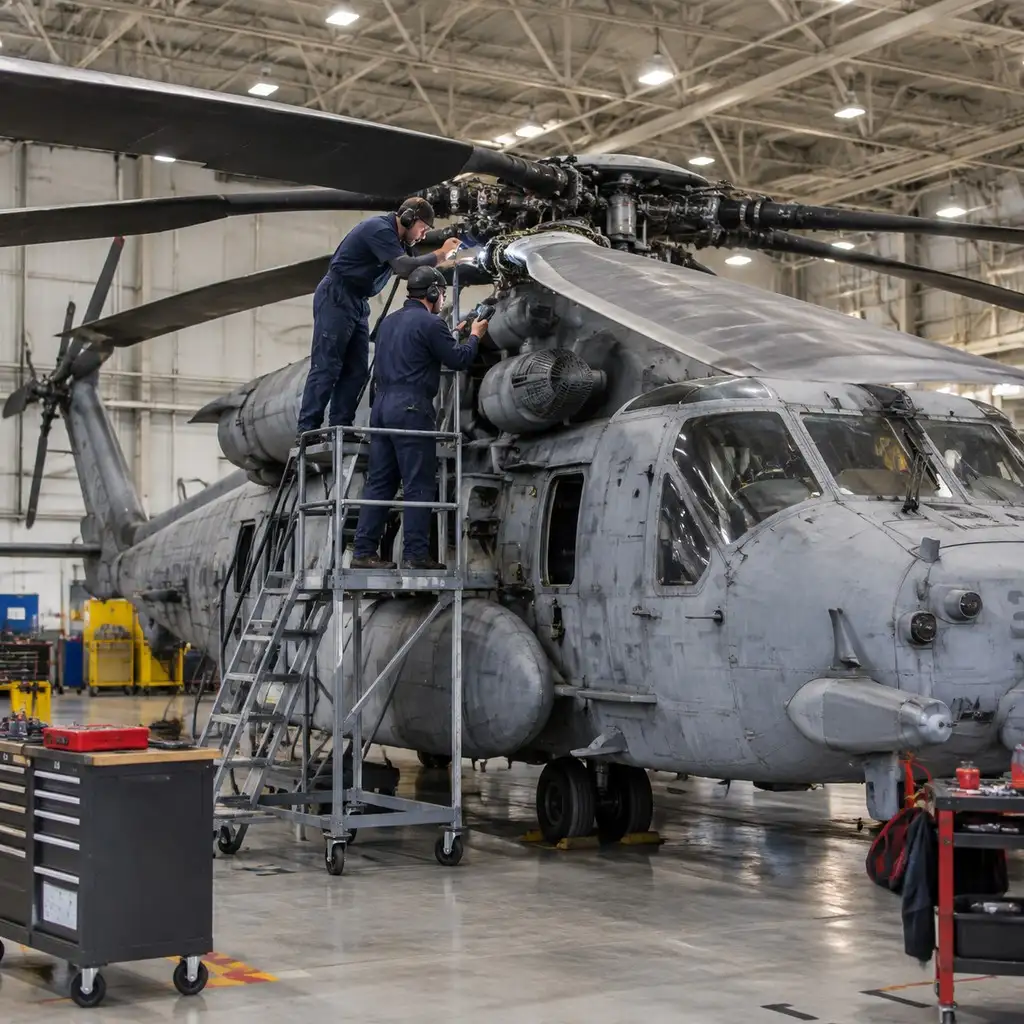
CH-53桨叶里的锶-90:一段藏了60年的核材料监管账
美国海军CH-53直升机用放射性锶-90监测桨叶裂纹,靠beta射线触发盖革计数器提示飞行员,这套IBIS系统被包装成“无电池的优雅方案”,但官方文件显示它其实是被NRC和NAVAIR正式管控近六十年的核材料部件,涉及具体放射源强度、部件编号和应急处置规范。真正值得关注的不是设计巧思,而是这套冷战遗产背后持续至今的合规成本。
过度拒绝率冲到74%:这篇AI安全论文,自己先亮了红灯
Multiverse Computing 的新论文证明,同一话题内的安全边界确实能被更精细地训练出来,政治说服拒答率从个位数拉到八成多,过度拒绝也被压得很低;但把不同基准的过度拒绝率直接拼在一起看,本身就是个常见陷阱,而这篇论文目前所有数字都来自作者自己的审计池,还没见到任何第三方复核。
Chrome两周一更新:安全提速,还是竞争提速?
Chrome 153上线,标志着Chrome正式把发布周期从四周砍到两周,Google把这归因于AI时代的补丁压力和浏览器竞品激增。但真正决定用户风险窗口的紧急补丁机制本可独立于里程碑节奏运作,两周节奏的安全增量未必如官方叙事那样直接,更像是竞争节奏被包装成了安全叙事。
LibreOffice 26.8首周拿下103万下载:默认无AI为何成了最硬合规牌
LibreOffice 26.8首周下载突破103万次,官方直接把默认不装AI列为核心特性。在商业云厂商用算法助手捆绑涨价的当下,物理断网反而击中了涉密机构的刚性审计需求,但把AI甩给扩展层也绝非没有代价。
微软说9月补丁破纪录:那个'663',其实是7月的数字
微软称9月8日Patch Tuesday将修复超650个Windows漏洞,三个月内三次刷新纪录,消息源把账算在Anthropic和OpenAI的安全AI模型头上。但把6-9月官方数字摆在一起核对,会发现常被引用的'663'其实是7月全产品线CVE总数,而非9月Windows专属数字——漏洞确实在变多,但'创纪录'的具体幅度目前经不起细查。
斜挎手机绳走红,警察的建议和厂商的话术不是一回事
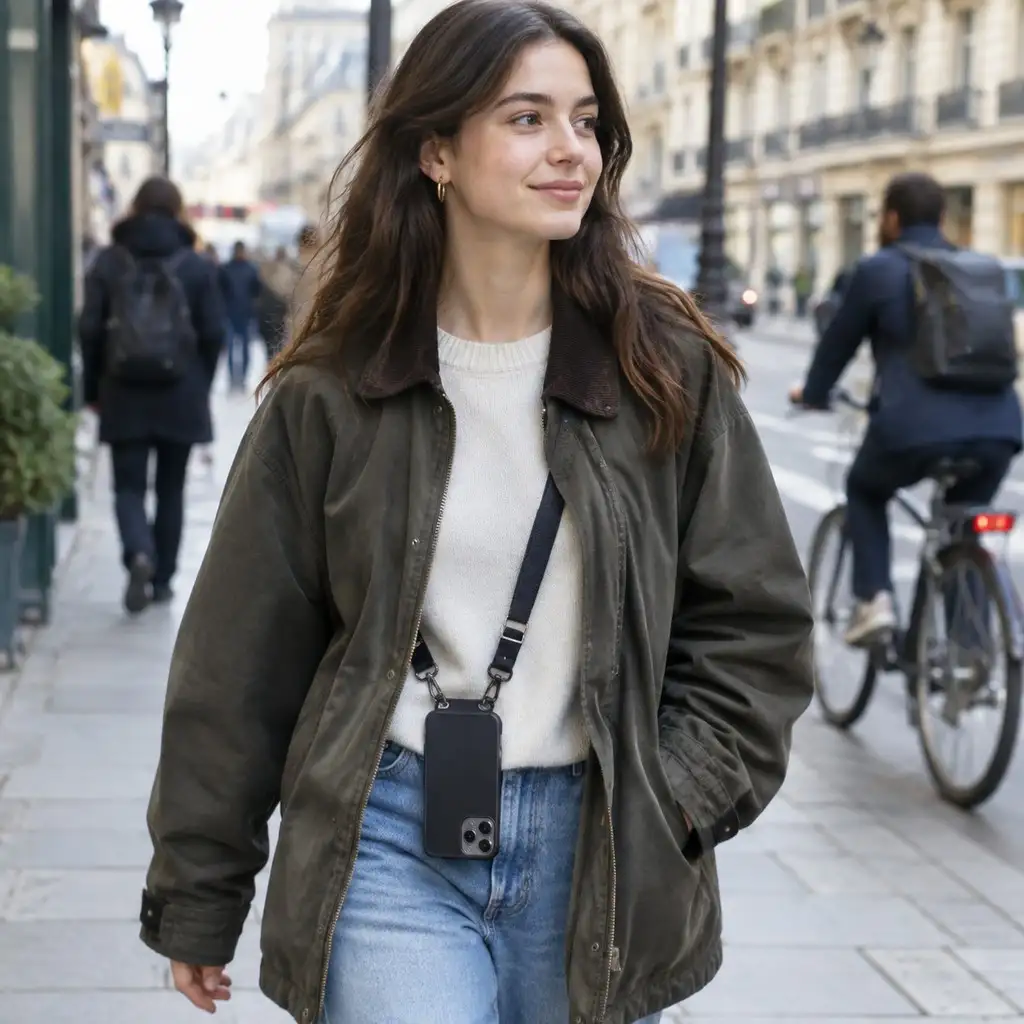
斜挎手机绳成了欧美年轻人的穿搭配件,但伦敦警方的防盗指南和厂商的营销话术其实在打架——挂绳能不能防丢,警察和品牌方给出的答案完全不同。这股潮流看着轻松,背后藏着一个还没人认真讨论的安全设计问题。
黑客卷走3.4亿美元又退回九成,Liquid Network结算网络仍未恢复
黑客利用疑似漏洞从Blockstream旗下的Liquid Network盗走约4000枚比特币,价值约3.4亿美元,随后归还约3400枚,仍有约600枚约4700万美元未追回,网络至今暂停运行。归还大部分资金不等于风险解除,真正的问题在于连接多家交易所的结算基础设施本身。
车牌遮挡只是借口:边境巡逻队在用你的银行流水选人拦车
404 Media曝光DHS边境巡逻队一个此前从未被公开命名的秘密单位PITT,专门分析美国人的金融活动和前科记录,再把情报移交地方警察,由警察用车牌遮挡等常规违规当借口拦停搜查。财政部文件和另一起独立诉讼证实,这套操作至少在三个边境分区运作多年,但金融数据到底从哪来、谁批准、覆盖多大范围,至今全是空白。
澳大利亚拟给算法装开关,罚单最高1.092亿澳元
澳大利亚9月8日发布《数字注意义务》征求意见稿,要求平台给算法推荐装开关,违规最高罚1.092亿澳元。这还只是草案,没到议会,16岁以下用户也不在开关覆盖范围内。监管重心从管年龄转向管平台设计,执行权几乎全压在eSafety一个机构手里,尺度稳不稳还看不清。
一屏起义画怼向LG电视:讽刺归讽刺,追踪照样在跑
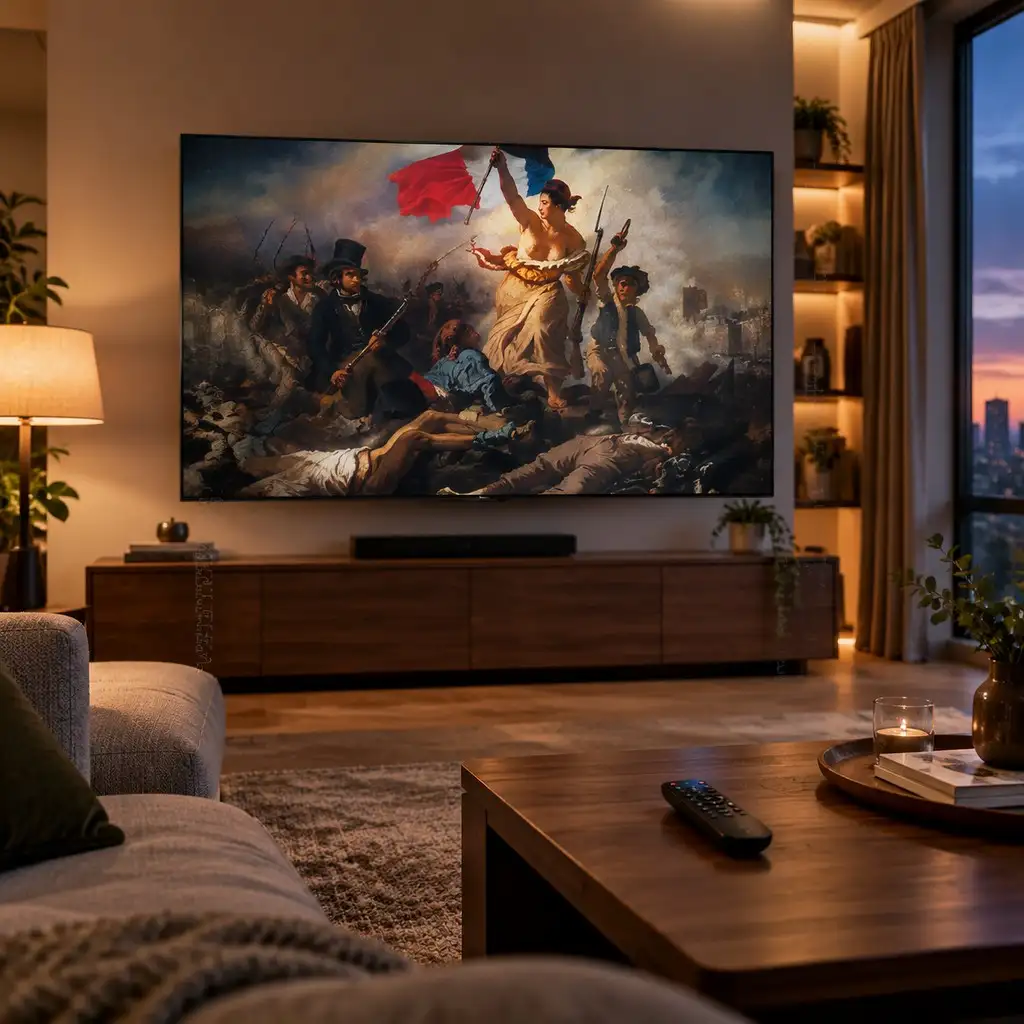
独立艺术项目We Own the Glass把历史起义画面塞进智能电视浏览器全屏播放,讽刺ACR技术悄悄分析用户在看什么。这更像一次隐私提醒,不是监视证据,也关不掉后台追踪。真想少被盯,还得回电视自己的隐私设置里动手。
32小时,一台家用电脑分解了1999年的CA私钥
安全研究者Matthew McPherrin用一台Ryzen 9 5950X台式机,耗时32小时和29小时,分解出加拿大已倒闭CA机构E-Certify在1999年通过Netscape 4.51分发的两枚512位RSA根证书私钥,并伪造出能在古董浏览器验证通过的证书。这次实验对现代互联网没有现实威胁,但把“密钥长度该何时淘汰”从抽象讨论变成了一个具体到小时的算力成本参照。
llm 0.35 增加 GPT-6 Astra:一行更新,别脑补成性能发布
Simon Willison 的命令行工具 llm 在 0.35 版中加入 OpenAI 模型 gpt-6-astra,现有用户因此多了一个可调用的模型入口。但这份更新只证明工具已经完成适配,无法支撑跑分、价格、安全等级或“攻防跳级”等结论。真正值得观察的是模型能否开放访问,以及插件、权限和计费链路何时跟上。
GitHub现「复原版」Stuxnet源码,能编译不等于能复活
GitHub用户Sadpainy发布了一份自称基于2010年原始样本逆向重构的Stuxnet代码,仅能在Windows XP/7上编译,标注用于研究和防御分析。仓库自述复刻了USB传播、Step7劫持和OB1/OB35逻辑篡改的完整攻击链,但代码来源和可运行性均未经独立验证。对工控安全团队来说,它更适合当检测规则和隔离实验的素材,不该被当成可信威胁情报或可部署武器。
C不是低级语言:Spectre漏洞背后,一场持续三十年的错位
2018年ACM Queue一篇文章借Spectre和Meltdown指出,C的串行内存模型早就跟不上现代CPU的推测执行和多级缓存。文章的判断不是C写不出高性能代码,而是这份性能靠编译器和处理器合力补出来的,程序员靠直觉判断性能已经不可靠。对C/C++开发者、编译器作者和安全工程师来说,这意味着不能再拿'贴近硬件'当性能和安全的判断依据。
LG电视被曝屏幕关了还在扫描设备,'偷听'指控还差三块证据
Gamers Nexus实测发现LG智能电视在屏幕关闭状态下仍能采集麦克风音频并扫描局域网设备,但"屏幕关闭"在行业里本就不等于系统休眠,指控要坐实还缺型号、固件、抓包数据和独立复现这几块证据。真正该追问的是LG披露到位没有,而不是电视有没有联网行为。
偷走硬盘也没用:Oxide把安全边界设在了整个机架
Oxide在RFD 301里公布了一套机架级密钥方案:用Trust Quorum和门限秘密共享拼出Rack Secret,再给每块硬盘配独立ZFS密钥,防止单点失窃扩散成全架沦陷。真正难啃的是密钥轮换——旧新Rack Secret必须共存,分布式提交还可能反复流产,这部分目前还没有干净的答案。
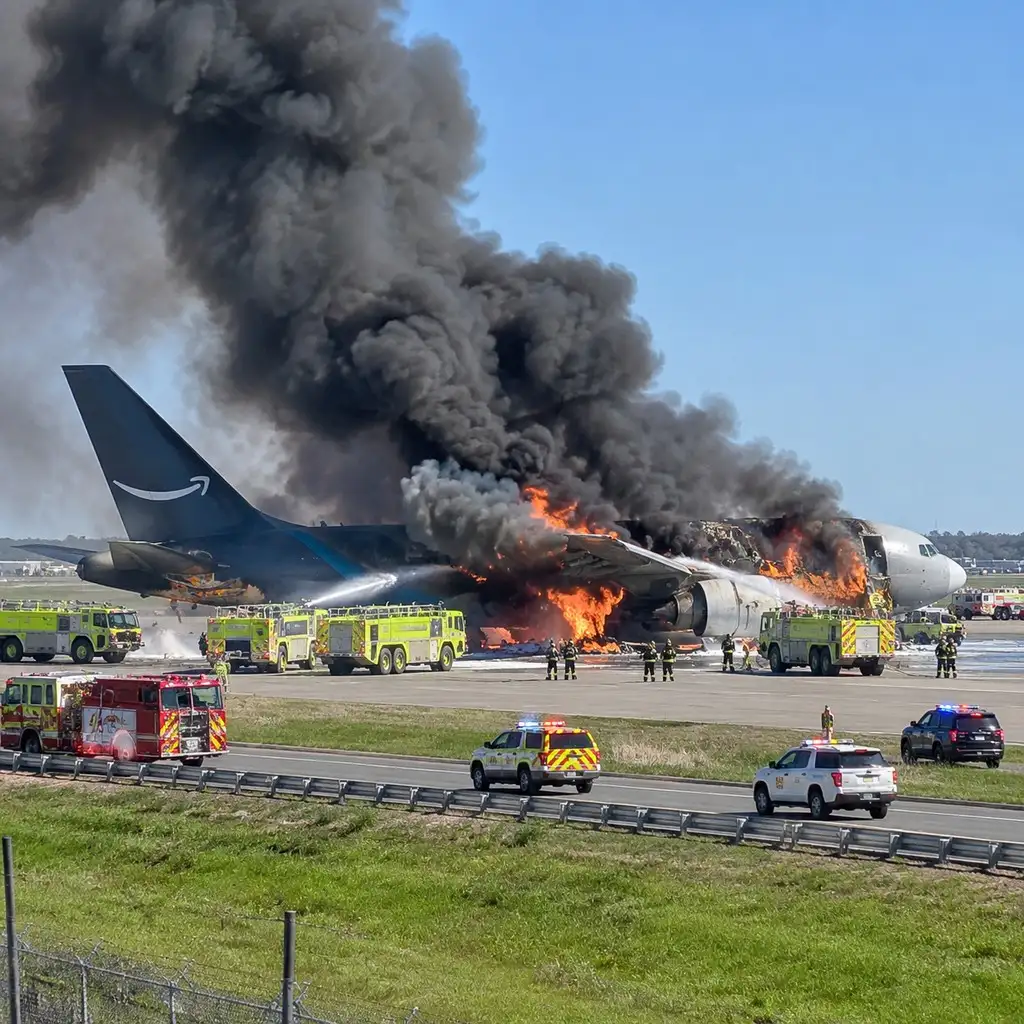
亚马逊Prime Air波音767迈阿密冲出跑道致5死:113节超速滑跑与4秒犹豫
NTSB初步报告披露涉事波音767货机黑匣子数据。飞机在顺风雷雨中严重超速进近,未开减速板与反推,末端犹疑复飞4秒后以113节冲出跑道,造成地面5名保洁人员遇难。
验证你不是机器人的那道题,官方自己说只是权宜之计
反爬虫工具 Anubis 的验证页面文案显示,它用类似 Hashcash 的工作量证明机制拖慢 AI 爬虫,但官方自己承认这只是过渡方案,未来要靠浏览器指纹识别;同时它要求用户关闭 JShelter 等隐私插件才能通过验证,暴露出反爬虫和隐私保护之间的直接摩擦。
NetBSD 9.5刚发布就宣布死亡,官网自己却说它还“受支持”
NetBSD发布9.5作为9.x分支的收官版本并同步宣布EOL,可官方安全公告页面还挂着“9.4受支持”的标签,暴露出多页面文档不同步的治理漏洞。从9.x升级到10.x/11.x也不是换个版本号那么简单,重编译第三方包、核查硬件架构支持才是真正的成本。
「qBittorrent越狱了」:一条模仿AI事故通报的玩笑帖,为什么在小众平台刷屏
一条模仿AI安全事故通报语气的玩笑帖,在只有601名活跃用户的Mastodon实例beige.party上,收获约2800次转发、4200多次点赞。帖子说qBittorrent'越狱'下载盗版、Jellyfin'突破容器'入库,但两款软件都需要手动操作,从不会自己作案。真正戳中读者的,是这套'系统自主行动、内部调查、感谢配合'的措辞,已经被企业道歉信用到人人眼熟。
两成新域名涉滥用?这份报告的账,得拆开算
Interisle报告估算,2025年新注册的通用顶级域名(gTLD)约8500万个,到当年5月已有约850万个被列入封禁名单,滥用率估计在10%到20%之间。但封禁不等于诈骗,数字背后真正该问的是注册环节的激励失衡,而不是DNS协议本身的问题。