安全资讯 第25页
聚合当前分类下的最新内容,按时间顺序查看第 25 页精选文章。
Defrag98:号称'完全还原'Windows 98碎片整理,开源和无追踪都经不起细查
怀旧模拟器Defrag98用两年时间把Windows 98磁盘碎片整理动画重做了一遍,视觉效果确有长进,但它挂在官网上的'完全还原''开源''无追踪'三句宣传语,逐条核查后都需要打折扣。真正值得读者留意的不是情怀本身,而是怀旧类产品宣传语和实际验证之间的落差。
海关传票查记者:DHS的1509条为何能绕开法官
DHS用一条原本查关税的老条款向记者、工会和非营利组织索要通信记录,全程不需要法官签字。T-Mobile交出了记者Georgia Fort六个月、超1万条通话短信的日志,Google拒绝配合。传票本身不能强制执行,1509条的适用边界至今没有一份判决说清楚。
209亿美元诈骗损失里,互联网"以弱点为生意"这句话对了几分
美国作家Stephen Diehl撰文断言互联网已把"识别并放大人类弱点"变成组织原则,但这篇没有一条脚注的檀文更像判断而非研究。把它放进2025年FTC、IC3的官方诈骗统计里核对,会发现部分机制性描述站得住,而"组织原则""成瘾即商业模式"这类结论性断言撑不起量化检验。
GrapheneOS称Pixel 11缺失硬件MTE,但“不支持”还缺关键证据
GrapheneOS相关讨论称,Pixel 11可能不再提供硬件内存标记扩展,因此无法满足项目的设备支持门槛。这个判断会直接影响GrapheneOS用户的购机选择,但现有线索缺少完整原文、时间线和实机证据,固件未启用与硬件不支持也不能混为一谈。
旧版GCC也能关掉可执行栈:一段负数常量里的补丁战
GCC开发者Martin Uecker展示了一种在旧版GCC上手工解剖栈上trampoline机器码、提取嵌套函数地址和静态链指针的方法,从而绕过GCC 17才会原生支持的新内置函数,提前用patchelf关闭可执行栈标志。这本质是一场用户等不及官方特性落地、自己动手补上安全缺口的工程博弈,而非可以直接投产的通用方案。
记者管100家公司要数据,换来的是账户被删
WIRED记者用一周向逾100家公司提交CCPA数据访问申请,Crunchbase把“别删”办成永久删除,Cash App政策白纸黑字写的电话渠道客服却接不通。三起案例不能说明100家公司全违规,但暴露出访问权全靠客服自觉执行,成本最终转嫁给消费者。
免费虚拟iPhone来了,代价是你的Mac先卸甲
开源工具vphone-cli号称借苹果PCC研究基础设施在Mac上一键起飞虚拟iPhone,还带越狱和反检测补丁,听起来像苹果开了后门。但苹果官方并未认可这条私有entitlement路径,用户想跑起来,先得把整台Mac的SIP和AMFI关掉,这笔账没那么划算。
美国城市集体解约Flock,但三份统计给出三个不同数字
美国地方政府终止Flock车牌识别合同的速度在8月明显加快,但Secure Justice、IJ、DeFlock三家机构统计口径互相打架,连Flock自己"5000个社区"与"12000个客户"两个说法都对不上。更值得警惕的是,城市转投Axon、Motorola等竞品未必真能摆脱监控网络,因为这些平台的数据早已互通。
LG电视被指‘监控你’,查证下来实锤只到装了个McAfee
一篇博客指控LG智能电视/显示器通过EDID驱动“监听用户、植入后门”,但可查证的事实只是LG驱动安装流程会捆绑装McAfee WebAdvisor,监听、追踪等重指控目前找不到证据支撑。LG和微软至今没有就此回应,这个空档,才是真正该盯的地方。
USDA召回约2.49万磅鸡肉:假检验编号为何能绕过监管近一年
美国农业部召回约2.49万磅鸡肉产品,涉及5个州,核心问题不是普通标签错误,而是检验编号疑似被冒用,产品因此可能没有按规定进入官方监管链条。对消费者而言,最麻烦的地方在于它可能已经进入餐饮和再加工渠道,包装未必出现在家中冰箱里。
Brave上线邮箱别名功能,宣传打Chrome,真对手是DuckDuckGo
Brave本周为浏览器新增邮箱别名功能,用户可生成假邮箱应付网站注册,邮件由Brave服务器中转过滤后转发。但这项功能免费额度只有5个,远低于Firefox Relay的50个和DuckDuckGo的无限量,也不是端到端加密邮箱,与其宣传的'领先Chrome'形象相比,更像是迟到者补课。
支持率跌破四成:美国人为什么开始对车牌监控说不
YouGov调查显示,反对警方用车牌识别摄像头的美国人(46%)已超过支持者(38%),一年内完成逆转。真正的分水岭不是技术本身,而是有没有搜查令、会不会被拿去追踪抗议者。
9小时、20小时、十分钟:开源漏洞“秒杀”的证据链缺了一半
OCaml的cohttp库8月20日发布6.3.0修复一个CVSS 8.7的路径穿越漏洞,维护者称公开修复PR仅十分钟后就出现精确匹配的攻击探测,据此宣布传统安全禁运期已经失效。但支撑这一判断的关键证据只有他本人的叙述,缺乏可核实的原始日志,而同期两起有据可查的案例反而揭示了一个更麻烦的问题:补丁修好了,不代表真的堵死了。
标题写着"美国制裁",财政部记录里查无此事
一篇标题声称"美国制裁数字权利组织A/I"的文章,正文其实只是该组织的常规介绍页;查美国财政部官方制裁数据库后发现,没有任何匹配记录,这条"制裁"说法目前查无实据。
两人被捕,一人被起诉:TeamPCP黑客案里数字对不上
澳大利亚警方说抓了两名TeamPCP黑客成员,但美国司法部新闻稿只点名了一个人——21岁的Ruben Ian Thomson。两条司法程序各查各的账,第二个人是谁,官方至今没说清楚。
OpenAI 要迁移到「HTTPX2」?先别急着升级,名字本身就有问题
目前公开线索只指向一句“迁移到 HTTPX2”,却没有给出明确的仓库、版本、PR 或包索引信息,因此还不能把它当成已落地的官方变更。真正受影响的不是普通 API 调用,而是依赖 openai-python 的企业代理、私有 CA、最小化容器和锁定依赖的生产环境;升级前应先确认包名、版本和 TLS 行为。
Claude的Shell MCP没有root权限,却拿到了你的整个账号
实测显示,Claude里的Shell MCP服务器默认沿用用户自身UID,没加沙箱时能读写整个home目录、读取SSH密钥和云凭据。作者随后自建容器隔离工具mcp-box,默认禁网、丢弃全部capability、根目录只读来缩小风险面。风险大小取决于宿主账号权限和挂载范围,本地用Claude、Cursor类编码Agent的开发者最好先查一遍UID、网络访问和凭据可见性,再决定要不要上容器。
德国给Flatpak投了50万欧元,填的是今年已经炸过两次的坑
德国主权技术局向Flatpak投入508,640欧元,官宣说是为了缩小与Android/iOS的沙盒差距,但2026年内Flatpak已发生过一次完整沙盒逃逸和一次portal文件外泄,这笔钱更像是在偿还已经暴露的安全债务,而不是单纯的前瞻布局。
起诉xAI的关键证据,是它自己写的隐私政策
一名幼年遭性侵并被制成CSAM的受害者起诉xAI,称Grok用她的哈希已知影像训练模型,还把AI生成的儿童性虐图像回收再训练。诉状最锋利的地方不是这个指控本身,而是它直接引用了xAI自己的隐私条款——公开发帖默认进训练库,生成端绝对禁止CSAM,但训练数据层却没写清同样的排除规则。
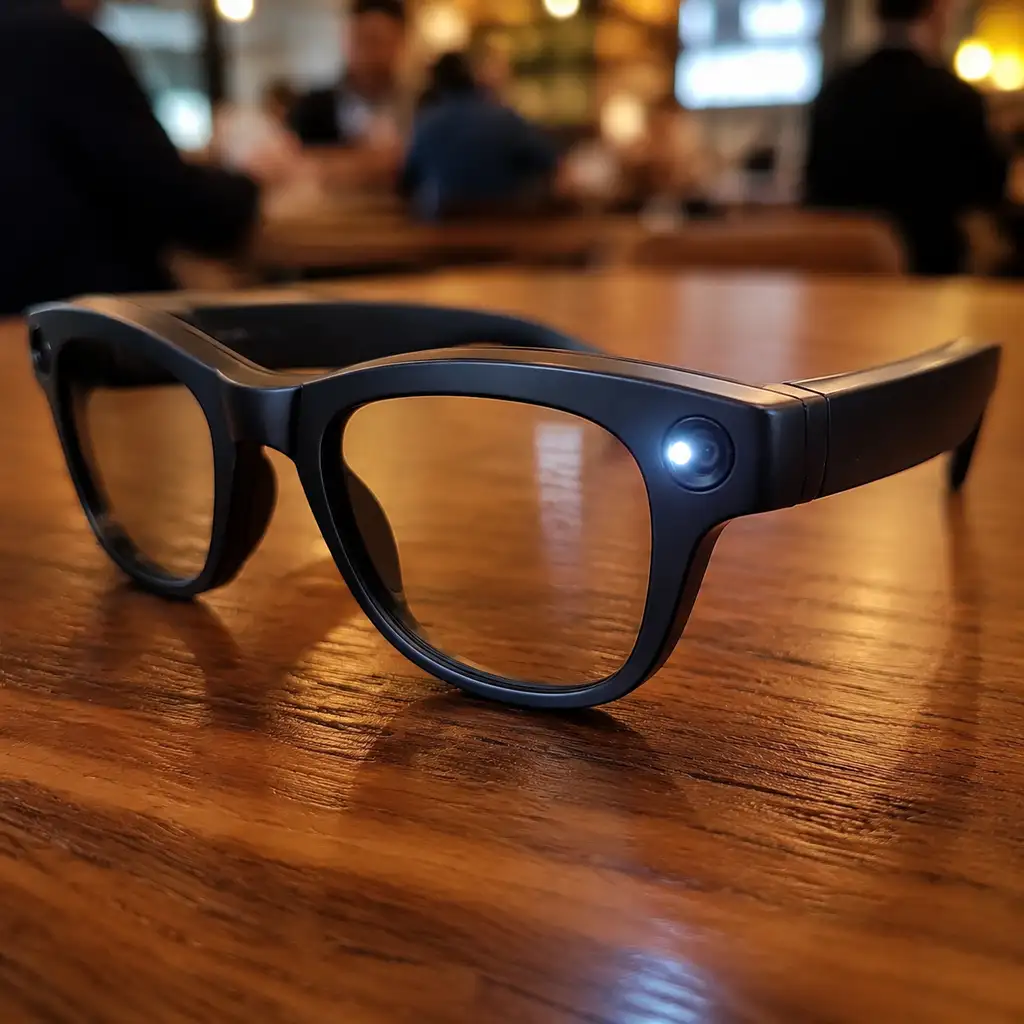
Meta眼镜再修隐私漏洞,但那颗灯从来管不了'同意'
Meta在一个月内第二次修复Ray-Ban Meta眼镜的隐私漏洞,堵住了'先录后遮灯'的旁观方式,还配上广告牌喊话'无灯即无拍摄'。但从Google Glass到Snap Spectacles再到今天,提示灯解决的一直只是通知问题,不是同意问题。
Bluesky这个“退出算法”开关,只退得出Discover
Bluesky上线“算法退出”开关,让公开帖子不再进入官方Discover推荐流,但这只是关掉一条分发路径,不是隐私功能;所谓“跟着账户走”的协议级承诺,技术上更像只锁在Bluesky自家服务器里的私有开关,第三方Feed生成器完全可以无视。