安全资讯 第43页
聚合当前分类下的最新内容,按时间顺序查看第 43 页精选文章。

朱雀二号E上面级解体:低轨碎片不大,善后账不小
蓝箭航天朱雀二号E上面级在6月9日入轨后不久解体,LeoLabs专家估计可能产生100至150片碎片;美国太空军已确认事件,称目前对载人航天无威胁,仍在分析。碎片轨道约335×424公里、倾角54.5度,高度低,很多碎片预计数月内再入,但它经过ISS附近高度,也会增加低轨Starlink等卫星的交会评估压力。一次事故不算大祸,真正刺眼的是:发射能力上去了,上面级处置纪律还没完全跟上。

Chrome 151 关掉 MV2 后门:旧版 uBlock Origin 用户该换路了
Chrome 150/151 预计在 6 月底和 7 月陆续移除 Manifest V2 最后残留支持,Chrome 151 之后旧版 uBlock Origin 这类 MV2 广告拦截器将无法继续工作。 MV3 广告拦截器仍可运行,比如 uBlock Origin Lite,但它不是原版 uBlock Origin 的等价替代。 Google 的技术债和安全理由站得住;更刺眼的是,这次清理刚好把广告拦截能力收回到 Chrome 能控制的边界里。

Roblox 自拍验龄:13 岁勾选框退场,儿童平台开始重写入口
Roblox 正在用视频自拍和面部年龄估算替代“勾选已满 13 岁”,并按年龄段限制聊天和部分游戏访问。NBC 的演示里,孩子贴假胡子没能绕过系统;Roblox 高管称年龄估算通常能接近真实年龄 1.4 岁以内。真正的变化不是假胡子失效,而是儿童互联网开始把安全治理压到身份入口上。
76名安全专家反对白宫限制Anthropic模型:别把AI防御工具先锁起来
76名网络安全专家要求白宫撤销对Anthropic Fable和Mythos的出口管制,理由是禁令会削弱防御方发现漏洞、修补代码和编写测试的能力。 政府给出的理由是国家安全,但具体依据没有公开;争议焦点是一份未公开的Amazon研究论文是否足以证明Fable被真正越狱。 这件事的关键不在AI模型要不要护栏,而在高能力模型的限制规则能否透明、可验证,并避免先伤到合规防御团队。

把网络安全课搬进派对:404 Media 播客里的 OPSEC 新实验
404 Media 最新一期播客邀请数字安全培训师 Imani Thompson,讨论 Cache Me Outside、去 Google 化派对和“自我 doxxing”rave。真正重要的不是这些活动有多酷,而是它们把隐私教育从孤立教程搬进了有信任关系的社区场景。平台把监控做成可爱产品和打卡机制,用户要摆脱依赖,也需要同样具体、可参与的替代路径。

NewCore 融资 6600 万美元:AI Agent 真上岗,身份系统先被考验
NewCore 从隐身模式发布,拿到 6600 万美元种子轮融资,投后估值 3 亿美元,主打为企业里的 AI agents 建立可认证、可授权、可撤销的身份系统。它押中的不是融资故事,而是一个更硬的问题:当 agent 被当成数字员工使用,企业 IAM 会不会先扛不住。NewCore 说中了真痛点,但还没证明自己能赢过 Okta、Microsoft Entra 这类旧平台。

英国拟禁16岁以下用主流社媒,真正难题是怎么验年龄
英国政府计划禁止16岁以下儿童使用Snapchat、TikTok、YouTube、Instagram、Facebook和X,WhatsApp、Signal等消息应用不在覆盖范围内。新规还会限制未成年人在网游、直播和AI伴侣聊天里的部分互动。它的核心不只是封几个App,而是把年龄验证推到儿童上网入口前面。

curl 2026 年 7 月暂停漏洞报告:开源安全值班表写不下去了
curl 项目将在 2026 年 7 月暂停接收和处理漏洞报告,HackerOne 和安全邮箱都暂停,8 月 3 日恢复;GitHub issue 和 PR 不受影响。 付费支持合同用户仍可获得完整服务,curl 8.22.0 发布顺延至 2026 年 9 月 2 日。 我的判断:这不是放弃安全责任,而是把免费维护、企业依赖和商业服务的边界摆到了明面上。

本田思域车机疑信任 AOSP test key:USB 漏洞背后,是量产安全纪律掉线
研究者发现,第十代本田思域车机 USB 更新链路疑似信任公开 AOSP test key;攻击者在能接触车内前置 USB 口、且车机有电的条件下,可能伪造更新包获得车机任意代码执行。它目前不是远程攻击,也没有证据证明可接管动力、制动或转向。真正刺眼的是:量产车机的更新信任链里,可能还留着消费电子时代早该清掉的测试钥匙。

美国商务部禁用统计“噪声注入”:更准确的名义下,普查数据可能更难用
美国商务部命令人口普查局和经济分析局在统计产品中禁用“噪声注入”,并要求优先使用粗化,抑制只能作为最后手段。它不是美国全面禁止差分隐私,但会削弱差分隐私等现代披露控制工具的使用空间。真正的风险是:官方统计仍要保密,却少了关键工具,数据可能变得更粗、更难用,或更容易暴露个体信息。
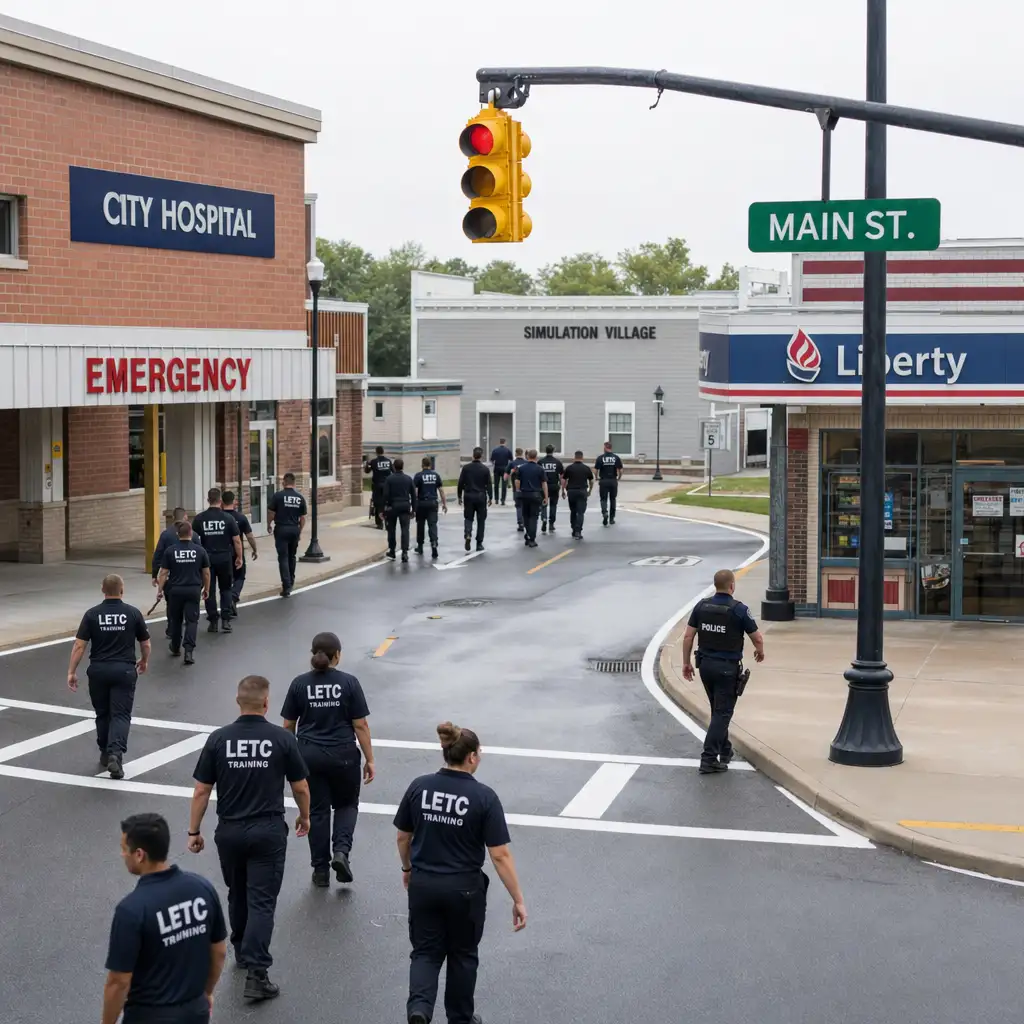
FBI造了一个假小镇:网络安全开始按真实灾难训练
FBI在阿拉巴马亨茨维尔建了一个2.2万平方英尺的封闭仿真小镇,用真实设备、隔离网络和200多台服务器训练执法人员。重点不在造景,而在网络攻击已经会拖垮医院、电力、企业和城市服务。训练是正道,但数字取证依赖未披露漏洞,也把政府破解能力的边界问题推到了台前。

AI 安全智能体在 FFmpeg 找到 21 个零日:真正变化是 PoC 成本降到约 1000 美元
depthfirst 称,其自主安全智能体在 FFmpeg 中发现 21 个零日漏洞,其中 8 个已分配 CVE,部分问题潜伏 15 至 20 年以上。更关键的是,它声称用约 1000 美元成本生成可复现 PoC,并验证了部分漏洞可达性。现在还不能把 21 个漏洞都视为已独立完整验证,也不能说它们都可 RCE,但自动化审计的成本线确实被压低了。

Palantir瑞士败诉:安全科技公司不能只躲在保密条款后面
据FT标题页可见信息,Palantir在针对一家瑞士调查性杂志的法律挑战中败诉;正文细节受限,不能补写法院名称、判决理由、赔偿金额或报道内容。真正值得看的是,政府数据与安全技术公司遇到调查报道时,商业保密和公共监督的边界怎么划。对采购方、媒体和纳税人来说,这不是产品口碑问题,而是公共权力外包后的问责问题。

Apple 用 Swift 重写 C 字体解释器:13% 提速背后,真正关键是安全迁移
Apple 将 TrueType 字体 hinting 解释器从 C 重写为内存安全的 Swift,已用于 2025 年秋季系统发布,并称平均比旧 C 实现快 13%。这不是“Swift 全面赢过 C”,而是一个安全关键、性能敏感、兼容包袱很重的老组件迁移案例。最该看的是测试规模、像素级兼容和性能优化路径,而不是语言口号。
Oracle PeopleSoft 高危零日遭勒索组织利用:高校成主要目标,临时缓解还不够
ShinyHunters 已利用 Oracle PeopleSoft 零日漏洞 CVE-2026-35273 攻击约 300 个端点,涉及约 100 家用户组织,但这不等于全部已确认被攻破。真正的风险在于:这是 CVSS 9.8 的远程 SSRF 漏洞,已被勒索组织规模化用于数据窃取,而 Oracle 目前仅发布临时缓解措施,尚未完整修补。
恶意软件把武器文本塞进代码:AI 拒答可能变成安全扫描盲区
据 John Scott-Railton(jsrailton)转述的 SocketSecurity 案例,有间谍软件把核武器、生物武器相关文本混入样本,目的更像是诱发 LLM 拒答,而不是传播武器知识。 真正的风险不在这些文本本身,而在安全扫描系统如果把“拒答”当成分析终点,攻击者就多了一个逃逸面。 对 AI 安全和恶意软件检测团队来说,关键动作是重做拒答后的处置流程,而不是简单要求模型更敢答或更会拒。

Google 起诉被指来自中国的诈骗网络:AI 短信钓鱼开始打基础设施战
Google 起诉名为 Outsider Enterprise 的网络,称其在诈骗活动中使用 AI,冒充 Google 等品牌发送短信,窃取密码和信用卡信息。关键不只是 AI 会写诈骗话术,而是短信、假网站、域名和运营商通道正在被打包成一套诈骗基础设施。能不能压住这类攻击,要看 Google、运营商和执法部门能否拆掉域名和分发链路,而不只是封号码。

Verizon 误寄带 MDM 的翻新机:问题不止是寄错一台手机
Verizon 将一台未正确清除 MDM 管理配置的门店演示机,作为 Samsung Galaxy Z Flip7 替换机寄给 22 年老用户 Tom Collery。设备随后疑似因 MDM 策略或远程指令被重置,用户称联系人、信息、照片、视频和文件被清空。更该追问的是:运营商翻新机在回收、擦除、MDM 解绑和出库复核上,是否有可审计的流程。
AI 代读邮件后,邮箱安全开始从送达转向验真
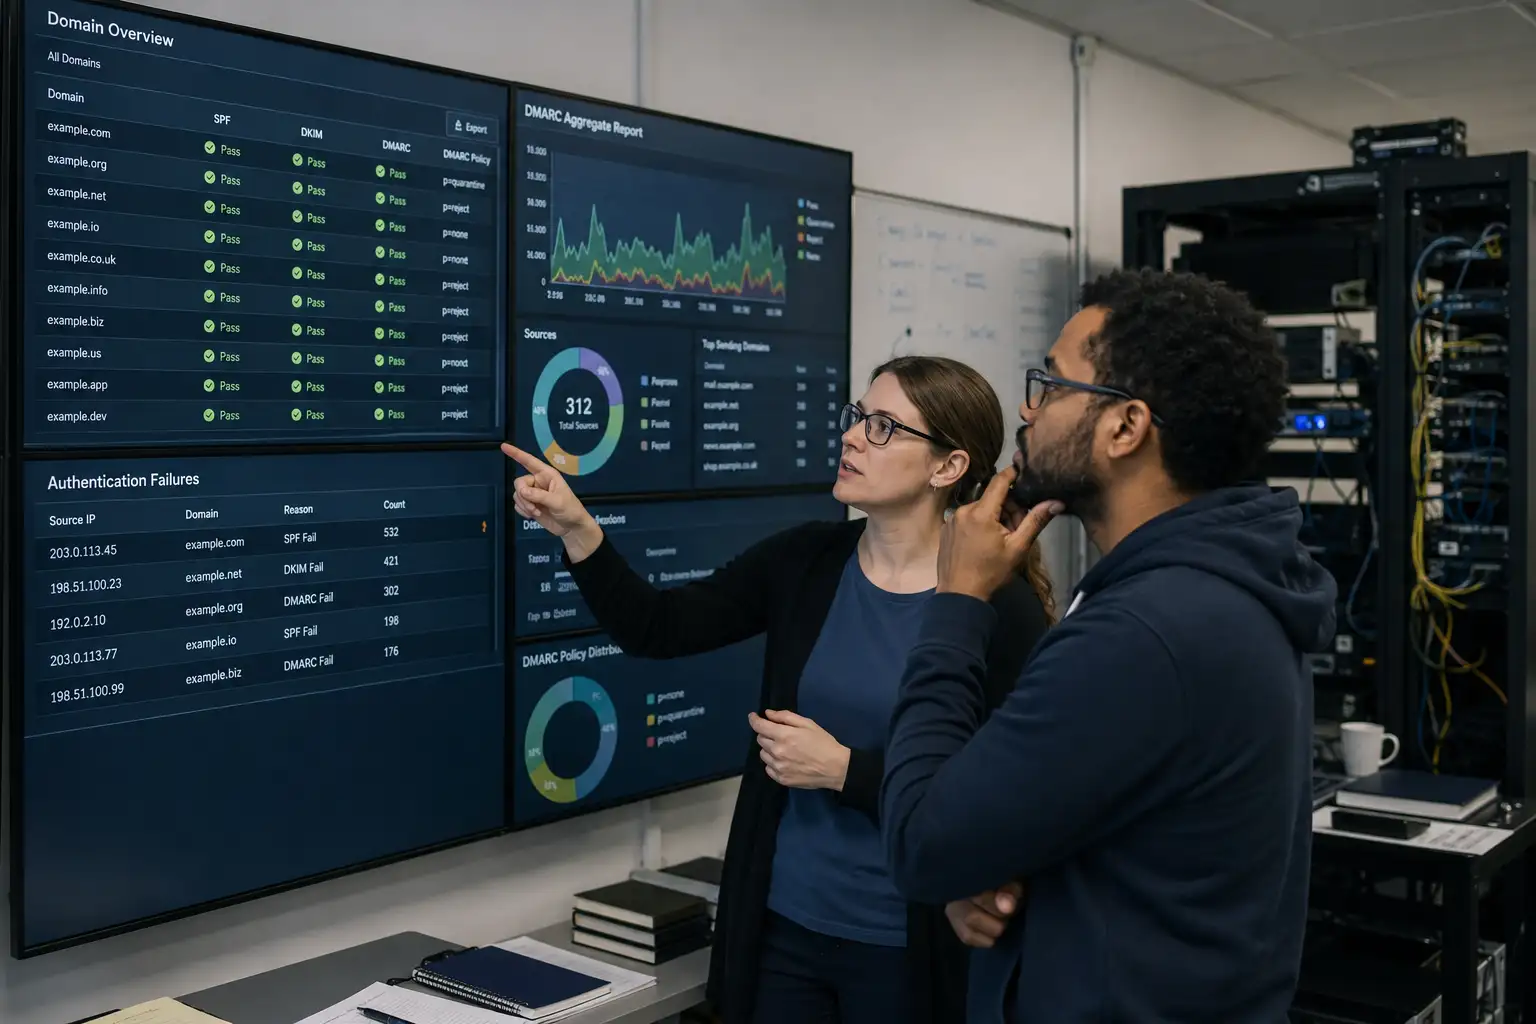
Fastmail 的判断是:AI 开始过滤、摘要和代办邮件后,邮箱安全的重心正在前移,不能只看邮件能不能送达,还要看来源能不能验证。 SPF、DKIM、DMARC 不是新技术,但在 AI 参与读信和行动后,会更像邮箱可信度的基础设施。 企业邮件管理员要补的是域名认证和外发系统治理;普通用户也要记住,认证只能证明域名身份,不能证明内容安全。
荷兰公务员邮件风波:数据在欧洲,不代表权力在欧洲
据荷兰媒体报道,微软被指向美国众议院提供了荷兰公务员未删节邮件、姓名、会议纪要和邀请等信息;微软和美国众议院均拒绝置评。敏感点在于,相关人员涉及欧盟《数字服务法》监管语境,监管者的内部沟通可能被另一个司法辖区触达。真正要重估的不是“数据放哪”,而是谁能依法访问、谁握密钥、谁能审计和拒绝披露。

儿童社交媒体禁令从澳大利亚走向多国议会,真正难题在年龄验证
澳大利亚已在2025年12月实施16岁以下儿童社交媒体禁令,多个国家正在跟进立法或咨询。我的判断是,儿童社交媒体限制正从单国试验变成全球监管趋势,但它的成败不取决于口号,而取决于平台能否在不制造新隐私风险的前提下识别年龄。