安全资讯 第42页
聚合当前分类下的最新内容,按时间顺序查看第 42 页精选文章。

Android 开发者验证 2026 年先在四国执行:侧载没消失,但门槛变高了
Google 确认,Android 开发者验证将从 2026 年 9 月 30 日起先在巴西、印尼、新加坡、泰国执行,6 月起相关系统服务会下发到多数 Android 8 及以上的 Google 认证设备。 这不是全面禁止侧载,第三方商店和绕过流程仍在;但未注册开发者、独立 APK 分发和高级用户安装工具,都会遇到更高门槛。 我更在意的是:反诈骗能解释安全需求,却不能抹掉 Android 开放安装生态被重新收口的事实。

SpaceX上市前境外持股名单曝光:风险不在“偷技术”,而在谁能看见什么
ProPublica推动解封的法庭文件显示,SpaceX上市前曾有中国内地、香港、俄罗斯及卡塔尔相关投资人通过美国中介基金间接持股。现有材料不能证明SpaceX违法或投资人获取机密,但它暴露了敏感国防承包商在私募融资阶段的所有权透明度和信息边界问题。
MosaicLeaks 撕开的口子:研究型 Agent 越会查,越可能把机密带出门
ServiceNow 发布 MosaicLeaks,用 1,001 条受控多跳研究链测试深度研究 Agent 是否会在外部搜索查询里泄露企业私有信息。最关键的反常点是:只奖励任务成功,会把 Qwen3-4B 的成功率从 48.7% 拉到 59.3%,也把泄露率从 34.0% 推到 51.7%。PA-DR 把隐私写进奖励函数后,成功率保持在 58.7%,泄露率降到 9.9%,但这仍不是彻底解决方案。
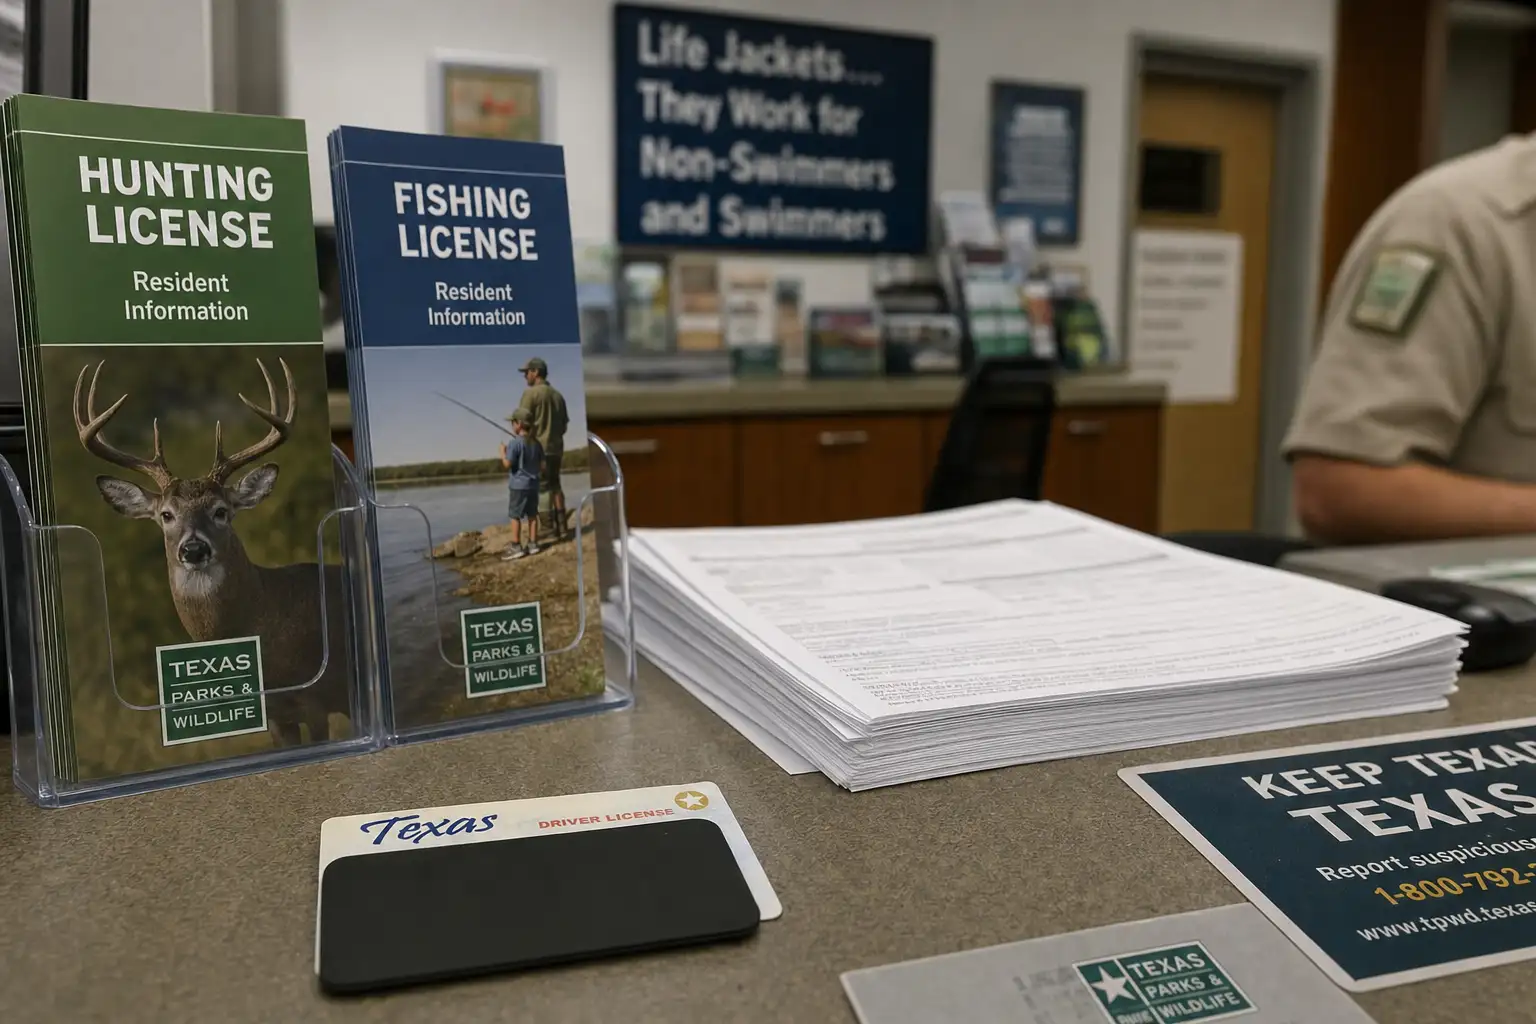
得州300万人证件信息外泄:政府外包系统的责任缺口暴露了
得州总检察长披露,Texas Parks & Wildlife 的狩猎和钓鱼许可证销售系统供应商遭入侵,超过300万人的驾照信息、护照号码、邮箱、电话和住址被获取。 这不是得州政府主系统整体被攻破,已知入口是部门许可证系统供应商。 更要紧的问题是:公共服务把高敏感身份数据交给外包系统后,谁负责安全、谁负责通报、公众该按什么信息判断风险。
约 1 万个 GitHub 仓库疑似用克隆项目分发木马,真正危险的是“看起来很正常”
一名研究者通过 GitHub 事件数据和 API 筛选,发现约 1 万个非 fork 仓库疑似克隆正常项目,并在 README 中加入含木马的 zip 下载链接。这个数字不是 GitHub 官方统计,也不能证明所有样本来自同一团伙;但它指向一种更麻烦的分发方式:用提交历史、贡献者列表和搜索索引伪装成正常开源项目。最该紧张的不是所有 GitHub 用户,而是开源维护者、安全研究人员,以及会从陌生仓库下载压缩包的开发者。

美国中期选举前,SAVE项目把选民名册推向隐私风险中心
特朗普政府在2026年中期选举前扩大使用国土安全部SAVE项目,要求多州提交完整选民登记数据,以核查并清理被认定不合格的选民。真正的风险不在于核验本身,而在于用一个原本服务福利资格审查的系统集中处理选民敏感信息,可能放大误删、泄露和联邦越权争议。

欧盟机构账号迁入 W Social:数字主权不能只看服务器在哪
clearsky.app 的 ATproto 索引截图显示,欧盟委员会、冯德莱恩、欧洲央行和拉加德等账号已从 Bluesky 迁至 W Social 服务器。真正的争议不在于公共机构能否使用欧洲平台,而在于以“数字主权”之名迁入一个透明度不足的私营平台,可能把公共传播基础设施交给新的黑箱。

澳洲品牌短信要注册:ACMA 开始卡住“谁能用这个名字发消息”
ACMA 要求从 2026 年 7 月 1 日起,企业、组织、学校、社区团体和国际机构向澳大利亚用户发送带品牌发件人 ID 的短信/MMS 前完成注册。未注册不等于一律屏蔽,但消息可能出现送达中断或展示变化。关键变化不是审短信内容,而是把可随意伪装的品牌名称,变成需要备案、可追责的通信身份。

FTC 起诉 Genesis Tech:订阅陷阱已经从 App 变成支付网络
FTC 起诉 Genesis Tech,称其借塞浦路斯等地壳公司、多个商户账户和跨境资金流转,面向美国消费者运营疑似强诱导订阅应用。 涉案品牌包括 MadMuscles、Unimeal、PDF Guru、Nebula 等;诉状提到,2023 年初至 2025 年中,五家公司产品全球收入近 2.5 亿美元。 这案子的关键不在几个 App 被点名,而在订阅灰产已经公司化、跨境化、支付基础设施化,平台治理还习惯按单个 App 打地鼠。
Fortinet 设备遭大规模入侵:问题不在零日漏洞,而在密码没有换
两家安全公司称,疑似俄语网络犯罪团伙正在入侵全球暴露在互联网上的 Fortinet 防火墙和 VPN 设备,涉及大型企业、政府机构和多个国家。更关键的判断是:攻击并非依赖未知漏洞,而是复用已泄露或已知密码,暴露了企业边界设备的凭据治理短板。

ICE近千万美元采购ITIN数据服务:税号隐私被推向数据经纪商灰区
404 Media查阅的采购记录显示,ICE在6月5日签下一份996.8万美元合同,采购与ITIN税号相关的数据订阅和分析服务。争议点不在“欺诈调查”四个字,而在法院已阻止IRS向DHS/ICE共享类似税务信息后,ICE是否正借商业采购绕开前门限制。现在最该看的,是合同实际数据字段、真实数据源,以及HSI如何区分欺诈调查和移民执法。
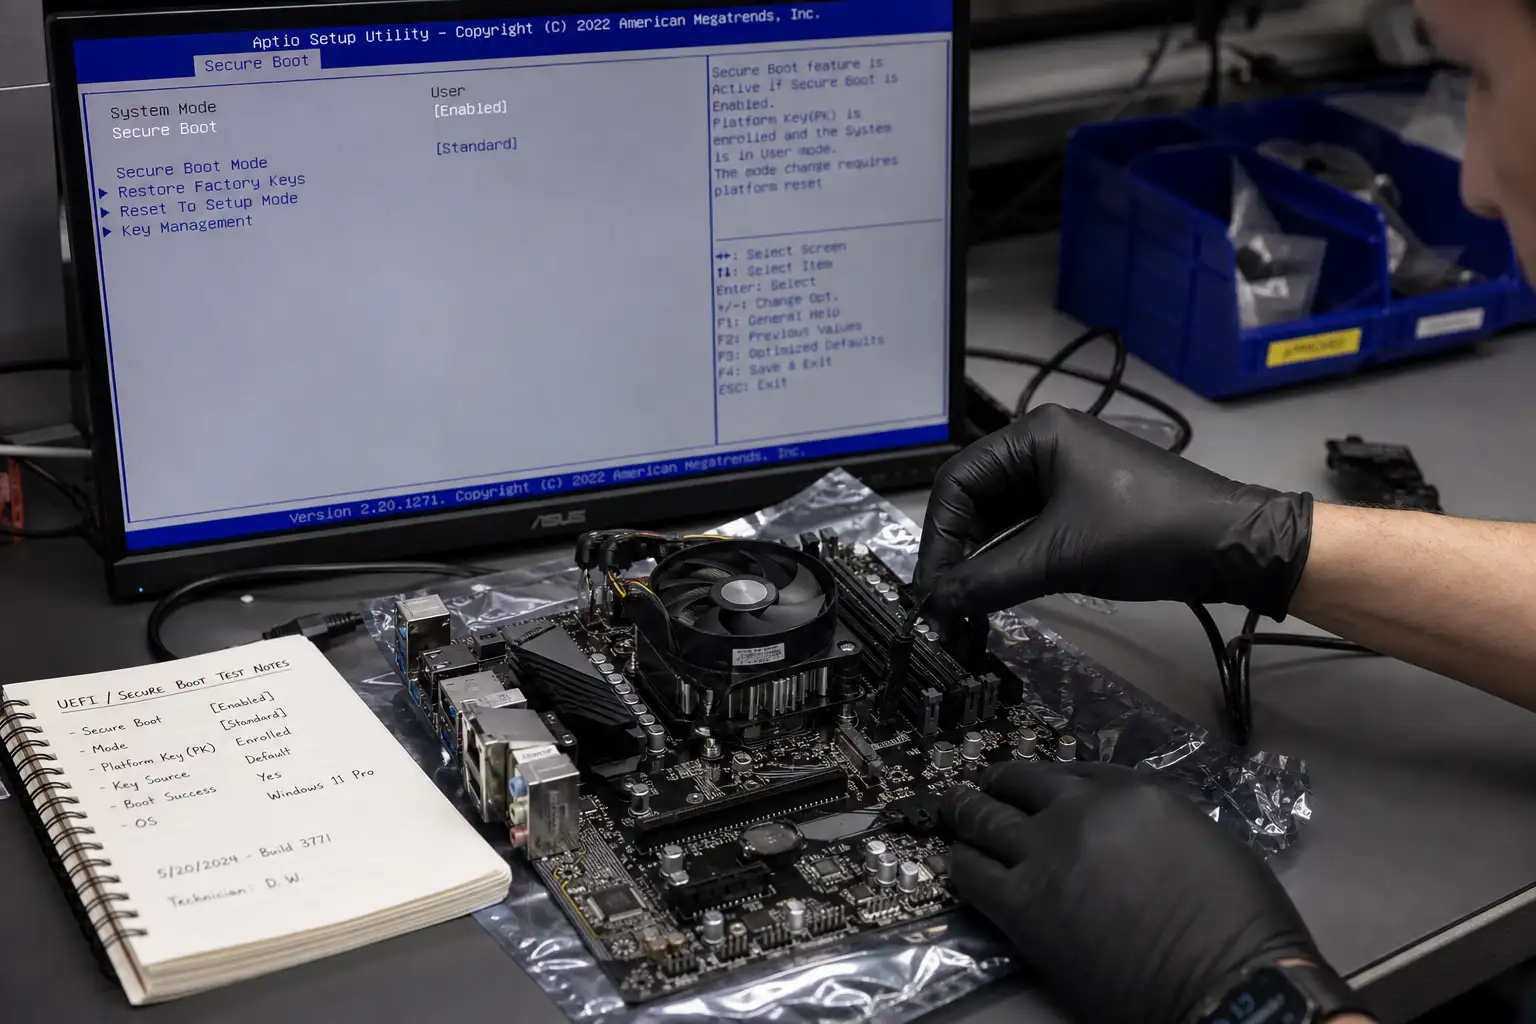
Secure Boot 旧证书 6 月 24 日到期:别急着怕开不了机,更该查启动防线有没有换钥
6 月 24 日,微软用于 Secure Boot 信任链的三项 2011 年签名证书将到期,新证书是 2023 年版本。多数未更新设备通常不会因此失效,但会少掉针对新 UEFI 启动威胁的完整保护。Windows 10/11 用户要确认 Secure Boot 与系统更新状态,启用 Secure Boot 的 Linux 用户更要盯发行版 shim 更新。
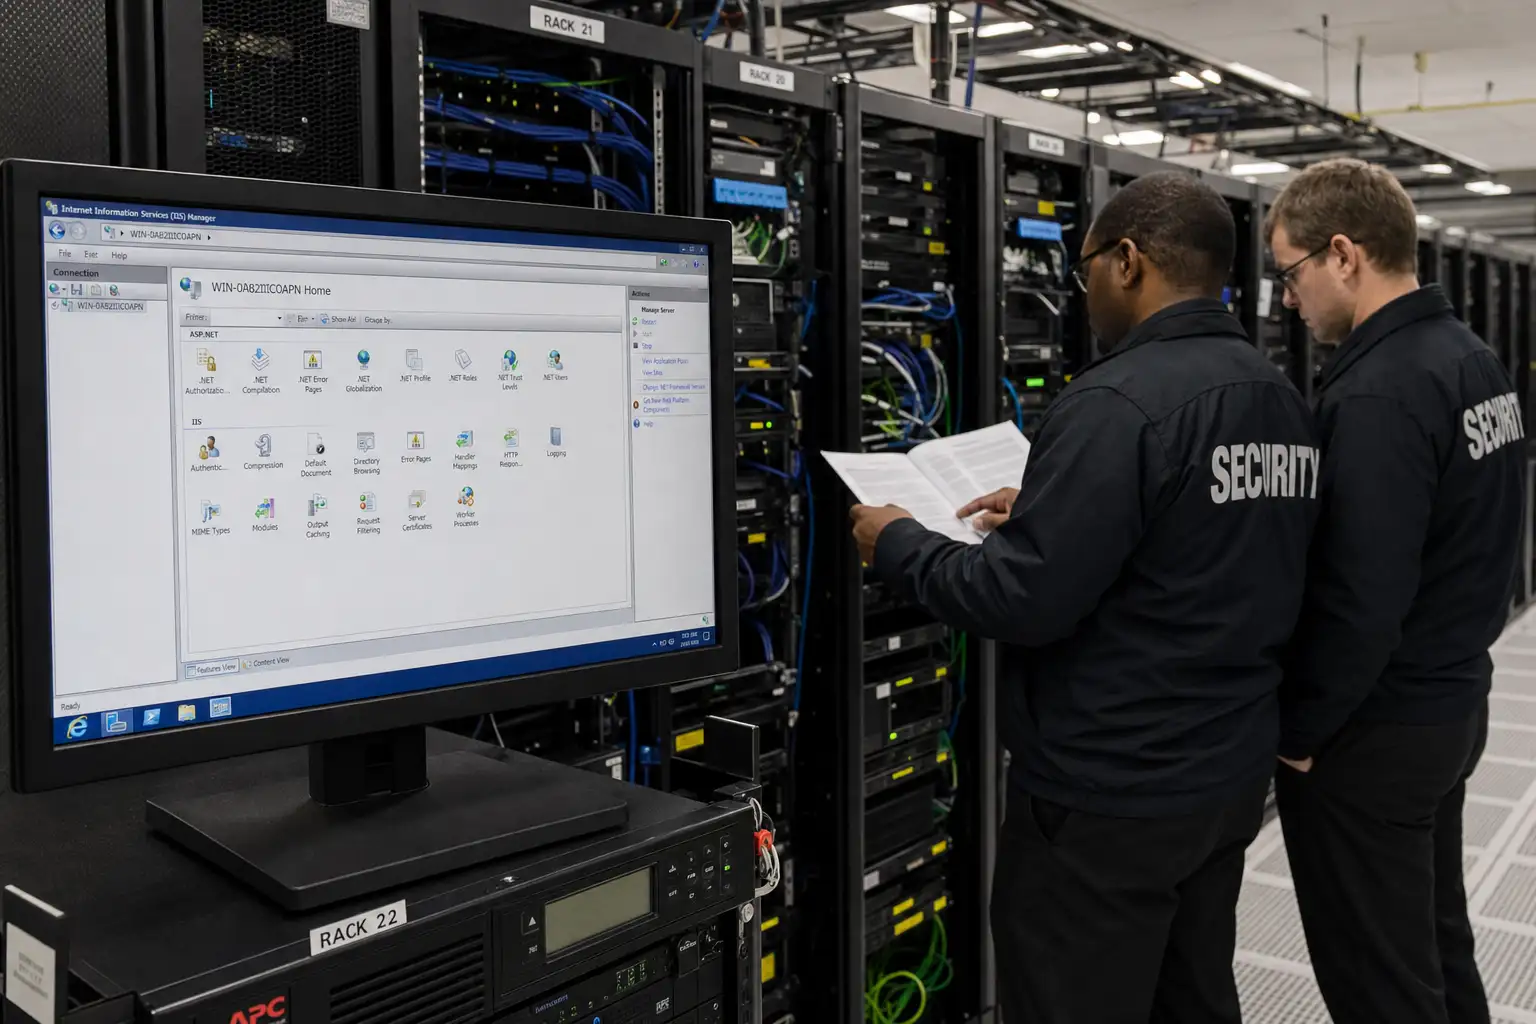
IIS 默认页不是漏洞,真正要查的是误配置链条
原文讨论的是授权漏洞赏金和安全测试里的 IIS 侦察,不是无授权攻击教程。IIS 默认欢迎页只能说明服务暴露,真正的风险常在虚拟主机绑定、配置文件泄露、8.3 短文件名和 ASP.NET 旧机制里。企业安全团队该把这类问题当成资产治理失败来处理,而不是只盯着某个单点漏洞。

GrapheneOS 完成 Android 17 移植:Pixel 用户别急着切 alpha
GrapheneOS 称已在 Android 17 正式发布当天完成移植,并将向公开仓库推送代码,首个 Android 17 官方版本计划次日进入公开测试/发布流程。对 Pixel 和 GrapheneOS 用户来说,真正的问题不是“能不能升”,而是“何时升、用什么通道升、能否承受回退清数据的代价”。

苹果把隐藏邮箱改成 @private.icloud.com,问题不只是后缀
苹果在 2026 年 6 月 15 日的开发者新闻中公告:Sign in with Apple 和 iCloud+ Hide My Email 生成的邮箱别名,将转向 @private.icloud.com 子域名。功能没有被取消,但别名从“混在 iCloud 邮箱里”变成了更容易被识别、筛选、封禁的标签。对重度用户来说,真正变化不是能不能转发邮件,而是隐私别名的伪装性被削弱了。
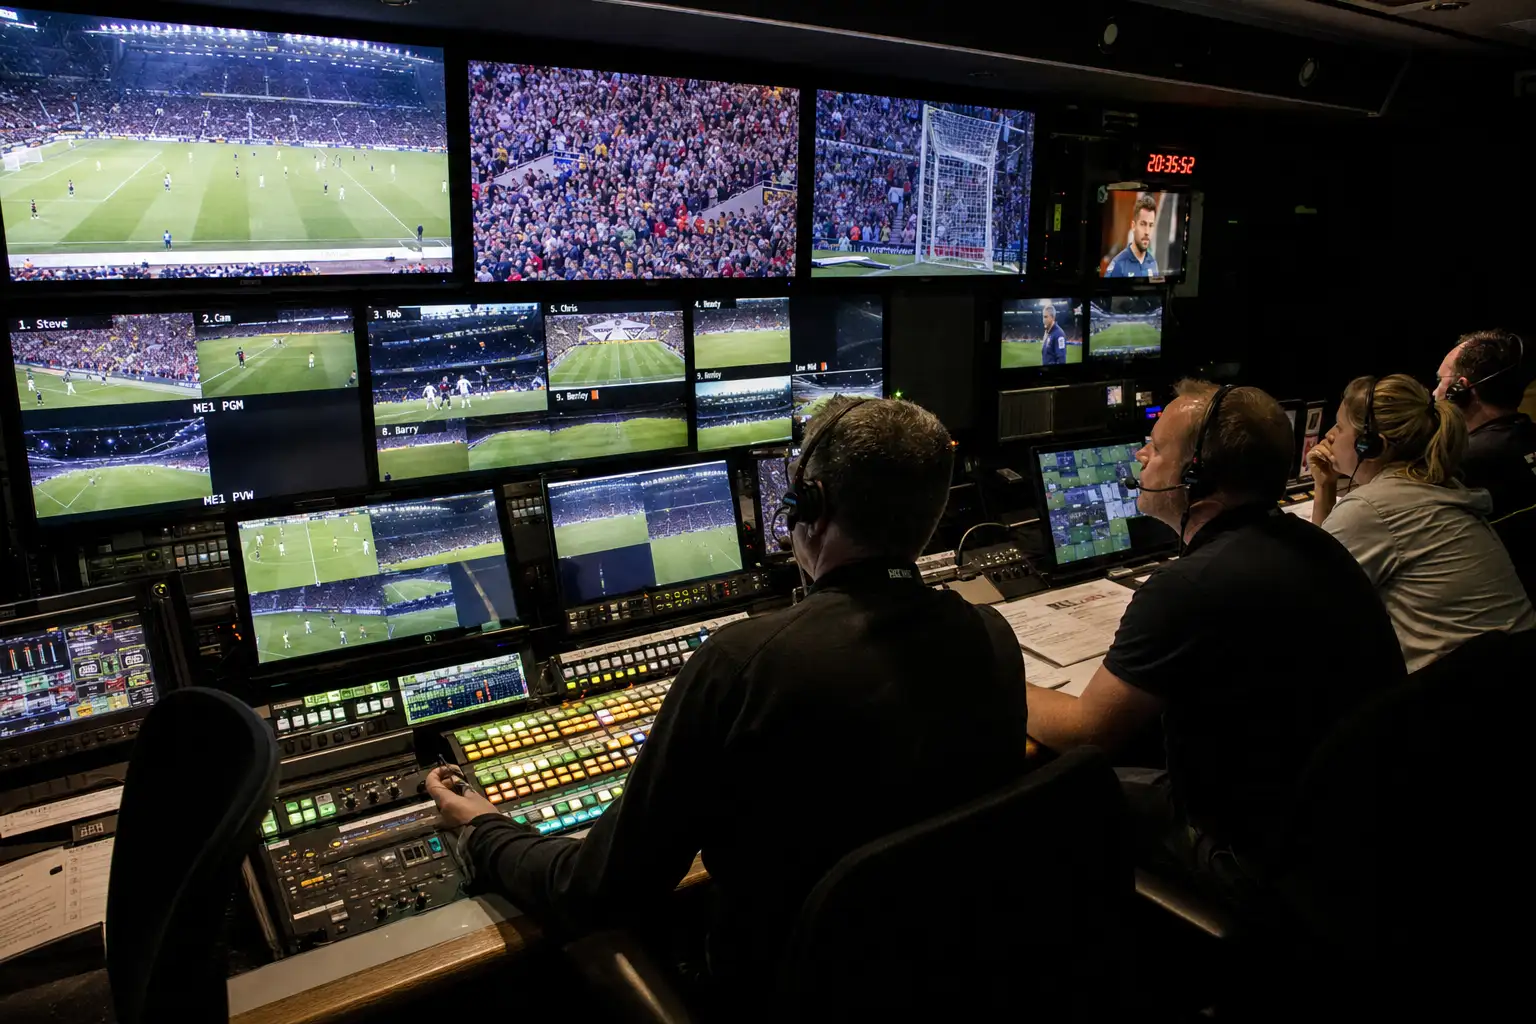
FIFA 经纪人平台注册账号被指可触达转播系统,问题不只是一个网页漏洞
安全研究员 BobDaHacker 称,她通过注册 FIFA 官方球员经纪人账号,利用后端 API 授权校验缺陷访问了多个内部系统。最敏感的部分是转播相关系统:研究员称它可能控制世界杯比赛电视画面和解说员屏幕内容。现在没有证据显示转播被真实篡改,但这件事已经足够说明,大型赛事的权限边界不能只靠前端入口和账号身份来守。

佛州起诉 TikTok:儿童安全法开始逼平台交作业
佛罗里达州起诉 TikTok,指控其违反 HB3:仍允许 13 岁用户使用平台,也没有落实 14、15 岁用户的父母同意要求。TikTok 否认消极配合,称已善意沟通,并通知佛州 14 岁以下用户账号将被暂停。真正的硬问题是:平台增长依赖低摩擦入口,儿童保护却要求高摩擦验证,这笔成本不能再全推给家长。
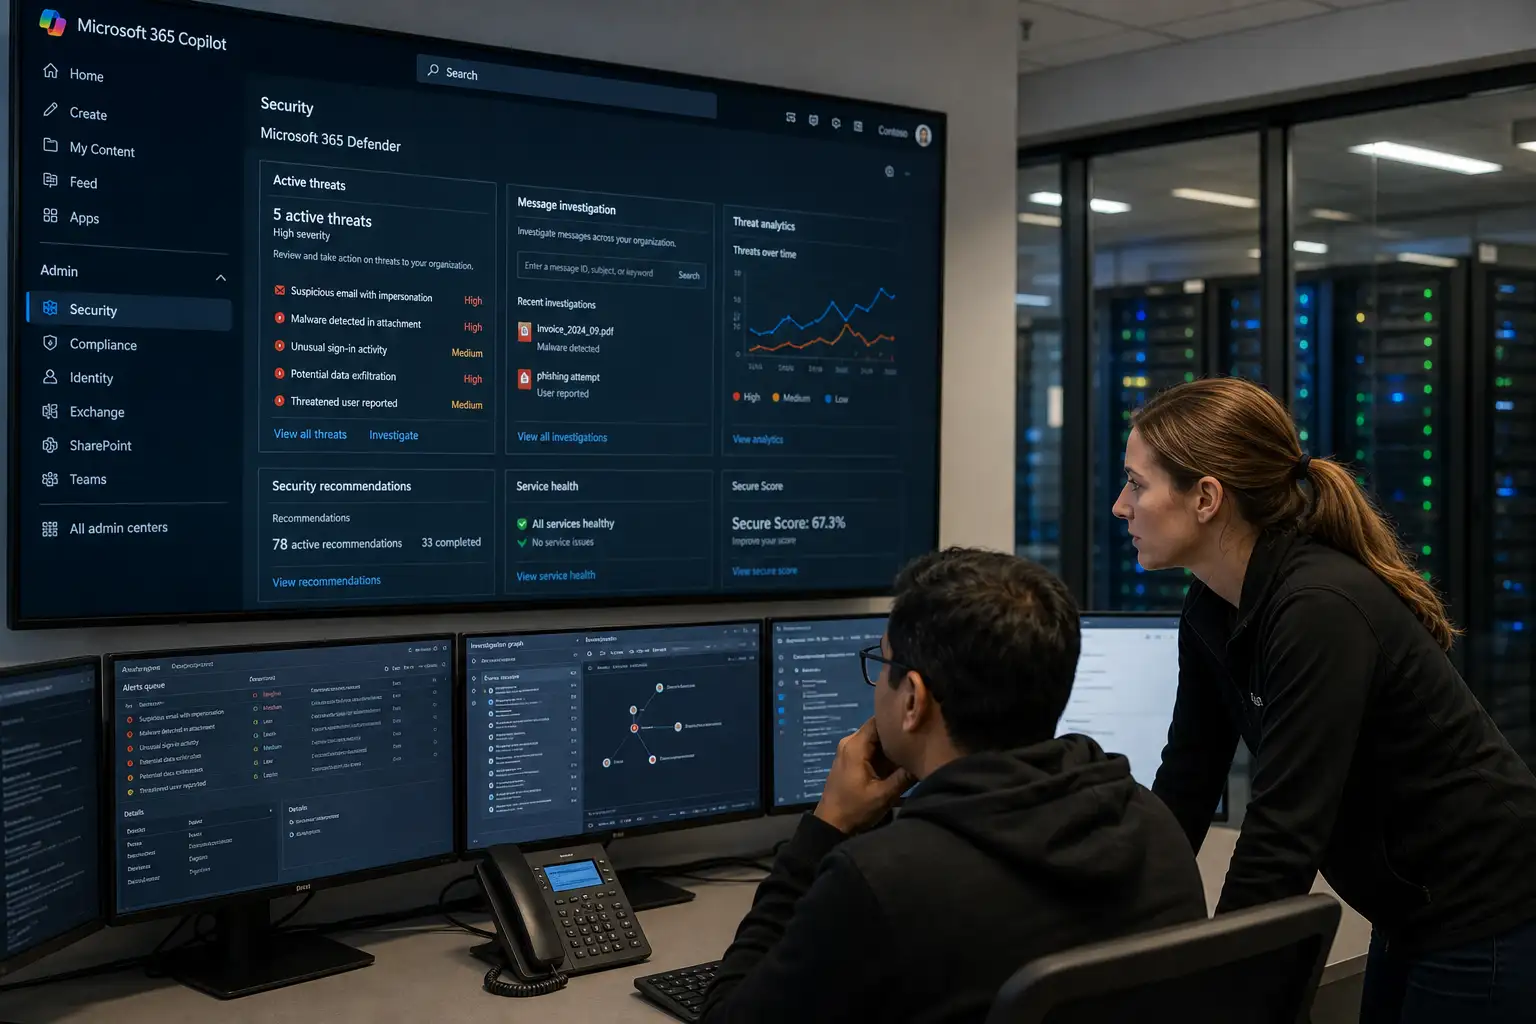
M365 Copilot SearchLeak 漏洞已修复:企业 AI 仍卡在提示注入边界
微软已在 2026 年 6 月补丁中修复 M365 Copilot 一个最高危漏洞,Varonis 随后披露概念验证攻击 SearchLeak。它可诱导 Copilot 从用户有权访问的邮件、会议、SharePoint、OneDrive 等内容中提取 2FA 验证码等敏感信息。目前没有证据显示已发生大规模真实攻击,但这件事提醒企业:LLM 很难稳定分清用户指令和第三方内容里的恶意指令。

印度为防 NEET 重考作弊下令临时封禁 Telegram,问题是治理尺度
印度国家考试署下令全国临时封禁 Telegram 至 6 月 22 日,并要求其关闭消息编辑功能至 6 月 30 日,理由是防范 6 月 21 日 NEET(UG)重考作弊。 官方指称作弊团伙利用 Telegram 售卖假试卷、传播误导信息、事后伪造泄题证据,但报道发布时 Telegram 在印度仍可访问,编辑功能也仍正常。 我更在意的是:考试安全当然要守,但用封禁整个平台来处理具体作弊链条,比例和效果都要打问号。
Claude Fable 5 出口管制争议:把“修代码”当越狱,可能伤到防御者
Claude Fable 5 因被认为可通过“fix this code”类提示产出安全测试脚本而受到出口管制限制,Kate Moussouris 批评这是把防御性修复流程误判为越狱能力。真正关键不在于某个模型有多强,而在于政策是否把漏洞修复、补丁解释和测试验证一并视为高危能力;若边界划错,美国网络防御会先受损。

LinkedIn 招聘邀约里的 npm 后门:面试流程正在被当成供应链入口
一名开发者收到 LinkedIn 工作邀约,对方让他检查 GitHub 项目的“deprecated Node modules issue”,真实目标更像是诱导他运行 npm install。仓库里的恶意代码藏在 app/test/index.js,并通过 npm prepare 脚本在安装后自动触发。最该警惕的不是陌生仓库本身,而是招聘身份、技术任务和安装脚本连在一起后的攻击链。