安全资讯 第46页
聚合当前分类下的最新内容,按时间顺序查看第 46 页精选文章。

Benn Jordan 转向反监控调查:他怀念的不是旧设备,是用户还能做主
The Verge 的问答写的是 Benn Jordan 的近年转向:从 Flashbulb 音乐人、Benn and Gear 设备评测者,变成更关注科技与网络安全调查的 YouTuber。重点不在他换了兴趣,而在他把合成器评测里的拆解习惯,用到了摄像头、智能屏、机器狗和城市监控系统上。对普通用户来说,买智能设备不能只看功能和价格,还要看能不能本地控制、少追踪、少广告、出问题后厂商怎么回应。

智能电视成住宅代理出口:AI 抓取经济把手伸进了客厅
Include Security 披露,Bright Data 通过嵌入消费级 App 的 consent SDK,把手机、智能电视等设备接入住宅代理网络,用于包括 AI 数据抓取在内的大规模网络访问。 争议不该只停在“用户有没有点同意”。更关键的是,家庭 IP、带宽和含糊授权,正在被包装成可出售的网络基础设施。 对普通用户来说,最现实的动作是少装不必要的免费电视 App,看到“使用设备资源和 IP”这类授权要停一下;对 App 开发者和平台方来说,SDK 披露、带宽预算和退出机制会变成更难绕开的审查点。

GrapheneOS 被年龄验证标记?隐私手机正在变成合规系统的疑点
GrapheneOS 论坛用户转述 Reddit 讨论和 Imgur 截图,称年龄验证服务 Yoti 据称会标记运行 GrapheneOS 的设备,并报告给执法机构和安全团队;目前这仍是用户爆料,不是官方确认。真正刺眼的是:一个安全与隐私强化系统,可能在身份验证流程里被当成风险变量。对技术用户和普通用户来说,问题已经不是换不换系统,而是以后能不能不用“足够普通”的设备过关。

micropython-wasm:Python 插件沙箱摸到正路,但还不能托付生产
Simon Willison 发布 alpha 包 micropython-wasm:把 MicroPython 编译进 WASM,再用 wasmtime 嵌入 Python 应用,已接入 Datasette Agent 插件。它解决的是 Python 插件和 Agent 代码执行里最棘手的一层:怎么让第三方代码能跑,但别拿到完整权限。方向值得看,但现在仍是个人原型,不是经过审计的生产级安全边界。

702条又卡住了:美国无证监控权力碰上了政治不信任
美国参议院以52比47否决FISA第702条三年续授权方案,距离6月12日到期只剩一周。真正卡住谈判的,不只是隐私改革分歧,还有特朗普让无安全许可的Bill Pulte出任代理国家情报总监人选后,国会对监控权力被政治化使用的担忧。
IBM 被前高管指控隐瞒入侵:安全巨头真正怕的是账本不清
前 IBM 威胁情报副总裁 William Barlow 在一份近期解封的诉讼中指控,IBM 及旗下 Trusteer、Truven 在 2010 年代遭外国黑客入侵后未充分披露。案件尚未被法院认定,司法部也未介入;但诉状提到的 APT 10、五眼警告、5.6 万次潜在入侵和日志缺失,把问题推向了供应商可信度。对政府采购和企业 CISO 来说,重点不是立刻判 IBM 输赢,而是重新审查安全供应商的日志留存、事件披露和合同审计条款。

ICE 想把扫脸工具交给地方警察,边境正在被搬到街头
404 Media 通过 FOIA 文件披露,ICE 计划把 TFM App 开放给 287(g) 项目下的地方执法机构,用人脸识别核验身份和移民状态。文件显示它会比对 DHS、国务院等超过 2.5 亿条记录,潜在覆盖 32 个州、2 个美国属地的 1,220 个参与机构,但尚未证实已全面推出。真正的问题不是多了一个 App,而是联邦移民执法被技术接口下沉到地方警务现场。

美国公民返美手机被扣:边境搜查的风险不只在入境那一刻
明尼苏达劳工组织者、美国公民 Janette Zahia Corcelius 从欧洲返美时被 CBP 问询,政治材料和手机被扣押;截至起诉时,手机仍未归还。争议焦点不是所有旅客都会被查手机,而是边境手机搜查是否正在被“国家安全/反恐”叙事推向政治活动者。对经常出入美国边境的人来说,现实风险是:人能回国,设备和数据可能被留下。
假 IT 人员走进律所:勒索攻击正在把门禁也变成入口
Google Mandiant、Google Threat Intelligence Group 与 FBI 警告,Silent Ransom Group 今年 1 月至 5 月针对数十家机构发动攻击,重点包括律所。它不只发钓鱼邮件、打社工电话,还在部分案例中派人冒充 IT 支持进入办公室,用 USB 或远程访问工具窃取数据。更值得警惕的不是“勒索软件全面线下化”,而是数据泄露勒索正在把电话、屏幕共享、远程工具和现场接触拼成一条链。

GPS 那个 176-bit 字段:公开信号里,藏着一层军事用法
伦敦大学学院安全工程教授 Steven Murdoch 分析公开 GNSS 档案后认为,GPS 的 Subframe 4, Page 17 里,一个长期看似随机的 176-bit 字段,很可能承载了美军 OTAD/OTAR 远程密钥分发的加密流量。现有材料不支持“普通用户被监听”或“民用定位被破解”的说法,真正被照亮的是全球公共基础设施里的军事控制层和信息不对称。接下来该看的不是手机导航,而是 2022 年后新格式是否代表协议或基础设施更新。

404 Media 为什么要重画 Google 内部 AI 梗图
404 Media 在 Behind the Blog 栏目披露,Emanuel Maiberg 报道 Google 员工用内部 Memegen 吐槽 AI 产品时,没有刊发信源提供的原始截图,而是用 imgflip/memegenerator 重制近似梗图。核心问题不是梗图有多尖锐,而是截图这类低信息增量素材,也可能带着可追溯线索。对媒体和爆料者来说,少露一寸,有时比多放一张原图更专业。

Anthropic 工程师据称进驻 NSA:Mythos 正被推向情报任务边缘
《金融时报》援引匿名信源称,Anthropic 已派约半打工程师进驻 NSA,协助其在特定情报或网络任务场景中使用 Mythos。 目前没有公开证据表明 Mythos 已参与实际黑客行动,但这件事已经触到一个更硬的问题:联邦禁令和供应链风险认定仍在,NSA 是否正在用例外路径推进实战化。 对 AI 安全、网络安全和国防科技从业者来说,接下来要盯的不是模型多强,而是豁免、边界和采购合规怎么落地。

arXiv 论文把欧洲广域 GNSS 干扰指向太空平台:证据链强,但还不是定论
一篇 2026 年 6 月 2 日提交至 arXiv 的论文称,研究团队用 2019—2026 年地面 GNSS 参考站网络数据,识别出一个覆盖欧洲大陆、格陵兰和加拿大的强瞬态广域 GNSS 干扰源。 论文将来源指向俄罗斯 Molniya 轨道早期预警卫星星座。更重要的判断是:如果这类干扰来自太空平台,GNSS 风险就不再只是“某地有人开干扰器”的局部问题。 但它仍是预印本结论,不是官方定性,也没有证明具体动机或具体事故归因。
马斯克再求撤掉 FTC 审计,X 的隐私问题已经被 AI 放大
马斯克再次请求 FTC 撤销或缩短对 X 的长期隐私监管令,理由是 Twitter 已重组、责任人离职、已有隐私体系、合规成本达 1700 万美元,且 GDPR 已形成重复监管。FTC 尚未决定,目前只是征求公众意见,截止日期为 7 月 2 日。真正的争议不是 X 想省钱,而是一个同时握有社交数据、AI 训练需求和平台控制权的公司,能不能靠自证清白摆脱外部审计。
AT&T、Verizon 最高法院败诉:位置数据罚款案,保住的是 FCC 的执法牙齿
美国最高法院以 8:1 裁定,FCC 对 AT&T、Verizon 的位置数据罚款程序不侵犯陪审团审判权,并推翻第五巡回法院此前对 AT&T 有利的判决。关键不在运营商是否又输一场,而在 FCC 这类隐私执法罚单会不会被程序战先拖死。判决也留下边界:FCC 罚款令本身不能直接强制收钱,政府真要追缴,仍要去联邦法院接受重新审理和陪审团裁决。
Filtr 把 App 内广告拦截带到苹果设备,但别把它当万能清道夫
Wipr 开发者推出 Filtr,借助 iOS 26 和 macOS 26 的 URL filters,在网络层拦截多数 iPhone、iPad、Mac App 内广告请求。它的重点不是“广告全没了”,而是苹果设备用户第一次多了一种系统级切断广告网络的工具。限制也很硬:自家域名广告、内容流广告、强拦导致 App 异常,都不是 Filtr 能轻松解决的问题。
Anthropic 开源 Claude 安全扫描框架,但它不是一款漏洞扫描器
Anthropic 在 GitHub 开源了一个基于 Claude 的自主漏洞发现与修复参考框架,覆盖威胁建模、扫描、验证、报告和补丁生成。更准确的判断是:它给企业安全团队提供了一套可借鉴的工程样板,而不是可直接投产的通用漏洞扫描产品。
Meta监督委员会支持永久封号,但把矛头指向平台申诉黑箱
Meta监督委员会在一起针对记者暴力威胁的账号封禁案中支持Meta永久禁用账号,但批评其封号体系缺少清晰通知、人工复核和有效申诉。真正重要的不是这个账号是否该封,而是Facebook、Instagram等平台在自动化审核时代,能否给用户基本的解释、证据和救济入口。对创作者和商家来说,账号已是经营资产,平台治理不能只靠一封模糊通知和一个失效按钮。
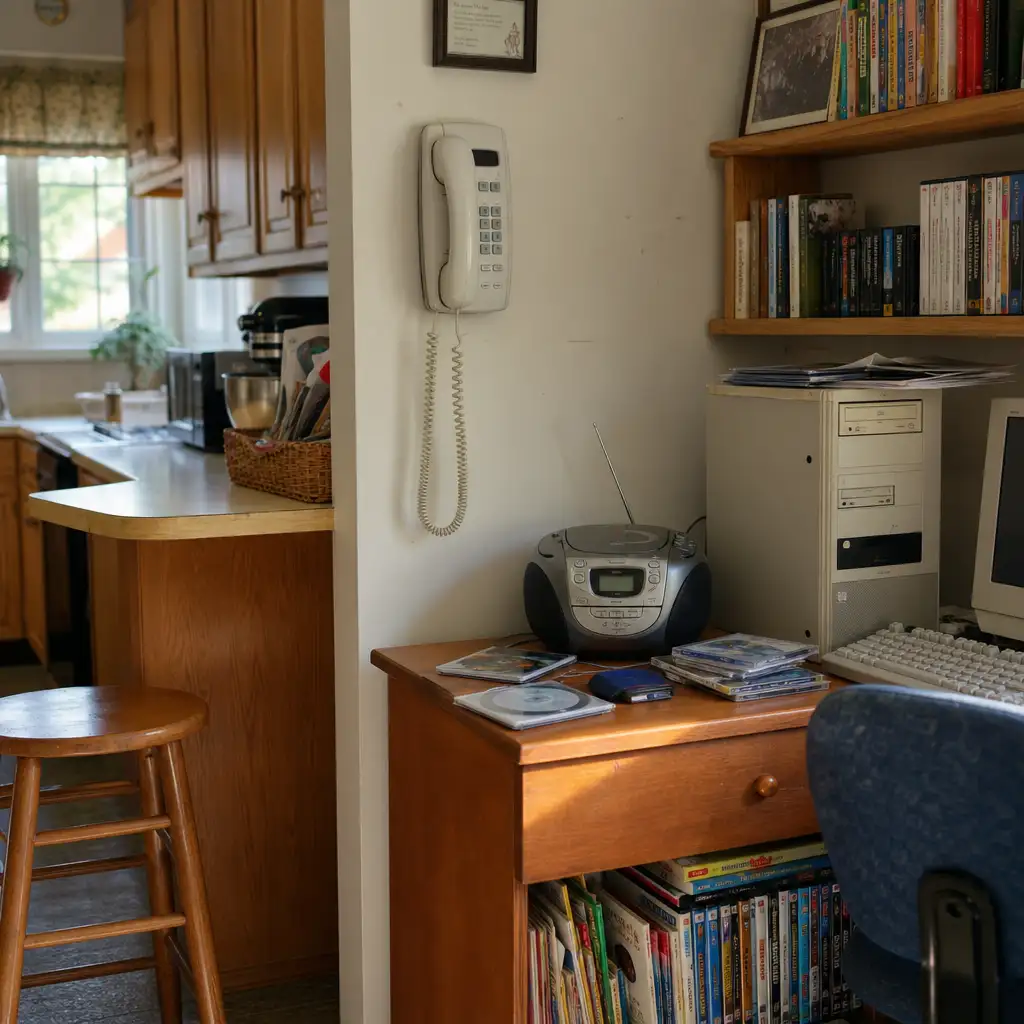
CD、座机和白名单电脑:复古科技育儿不是怀旧,是家长夺回边界
一位既是技术从业者、也是家长的作者,分享了自己的“复古科技育儿”:用 CD/DVD、图书馆实体媒介、VoIP 固定电话、二手塔式 PC、Pi-hole 和域名白名单,给孩子搭一个更可控的数字环境。 这套做法的重点不是反科技,而是把孩子从广告、推荐流和监控机制里部分隔离出来。 它对高数字素养家庭有参考价值,但不能浪漫化:门槛、时间和家庭资源都是真成本。
哥大180万社安号泄露:比被黑更麻烦的是旧数据没删干净
哥伦比亚大学承认,2025年数据泄露暴露的180万条社安号,不只属于学生、申请者和员工,也包括部分与学校没有明确关系的人。更关键的问题是,哥大曾试图停用并删除旧社安号,却漏掉遗留数据库。对隐私读者和高校安全团队来说,这不是一次普通泄露,而是一次历史数据留存失败的样本。
五眼联盟警告:假猎头正在把招聘平台变成情报入口
FBI、MI5 及澳大利亚、加拿大、新西兰政府发布联合安全提示,称中国情报人员正通过 LinkedIn 等公开求职平台伪装成招聘方,接触并诱导西方目标提供非公开信息。 这不是 LinkedIn 被攻破,而是职业社交平台被滥用:公开履历、私信信任和长期沟通,正好适合识别、接近和培养信息源。 最该警惕的人不是普通求职者,而是安全许可持有者、军方和政府相关从业者,以及负责跨国安全与合规的企业团队。