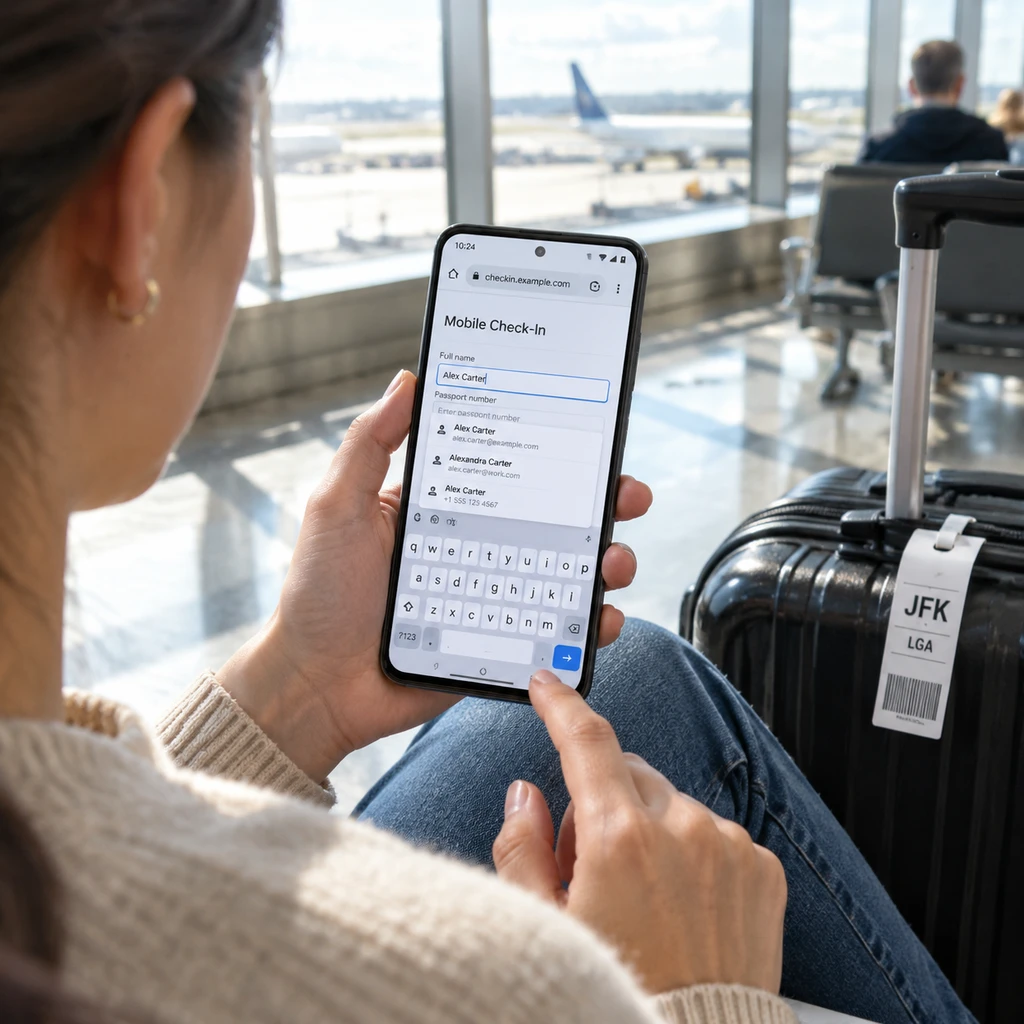
2026 年 10 月 28 日,Google 宣布为 Chrome 157 浏览器推送更新,让自动填充(Autofill)直接跨进用户的 Gmail 收件箱。只要用户在网页上遇到需要填航班确认号、快递单号、订单编号或会员 ID 的表单,下拉菜单就会弹出标有 Suggested by Gemini 的建议项,一键从过往邮件里抓数填入。这项功能首批面向已开启 Gemini in Chrome 与个人智能(Personal Intelligence)的美国桌面端、Android 和 iOS 用户开放。
和 Apple 在 iOS 里广受好评的短信验证码自动提取相比,Google 走得更远,代价也更隐蔽。Apple 只是在本地识别刚收到的单次标准格式短消息,而 Chrome 157 直接把非结构化的整个私人收件箱变成了全网表单的实时数据源。表面上看,这省去了在浏览器和邮箱标签页之间来回切屏复制的麻烦;但翻开 Chromium 源码与版本演进记录就会发现,Google 不仅用“同名换芯”模糊了数据边界,还在免看具体数值的承诺背后,留下了上传并审查网页上下文的后门。
借用 Enhanced autofill 旧名字,把数据源从本地字段悄悄扩权到私人邮箱
很多 Chrome 老用户看到设置里的 Enhanced autofill(增强型自动填充)开关,可能会以为这还是以前那个帮着识别复杂表格的工具。实际上,Google 在短短一年多时间里完成了一次三级跳,并在 Chrome 157 上对这个功能名做了彻底的偷梁换柱。
回看演进时间线,2025 年 Chrome 137 刚引入 AI 填表时,到 Chrome 140 被命名为 Enhanced autofill,那时的核心能力只是看懂复杂的网页表单,把用户显式保存过的护照号、驾照、车牌或车架号(VIN)填进去;2025 年 12 月 5 日,它进一步打通了 Google Wallet 里的结构化卡包。直到这一步,浏览器能动用的数据,依然是用户亲手存进本地或卡包里的固定键值。
到了 Chrome 157 的最新企业版发布说明里,Google 把原先的表单识别能力悄悄改名叫 Smarter form understanding,同时把 Enhanced autofill 这个旧壳子套在了全新的跨应用检索功能上——允许浏览器通过 Gemini 直接去翻 Gmail 甚至 Google Photos 里的非结构化私人数据。对于今年 1 月至 6 月期间已经开启过 Personal Intelligence 的老用户来说,当底层能力从“你主动问 AI 才去查邮件”变成“你点一下网页输入框就触发邮件检索”时,系统是否会弹出针对网页填表这一新场景的二次独立确认,目前仍处于模糊地带。
公关稿承诺不看填充值,但 Chromium 源码披露会上传并审查网页标题与 URL
在隐私保护上,Google 的官方口径听起来相当严密:功能默认关闭、需用户主动开启(Opt-in),敏感数据全程加密,被自动填充的具体数值不会被人工查看,且绝不直接拿 Gmail 收件箱去训练大模型。但如果把 Chromium 的 Android 端源码字符串和 Google 的隐私细则拼在一起对读,就会看到完全不同的另一面。
哪怕不看你填进格子的单号,只要看一眼你停在哪个 URL,隐私就已经交出去了。
源码中的披露文本明确写着,虽然自动填充的具体数值不被人工查看,但 Chrome 会记录每次请求以及建议是否被接受或忽略,并且会将请求、页面标题和 URL 发送给 Google,这些数据可能被人工审查(reviewed)以改进功能。很多内部办公系统、医疗预约页面、签证申请网站或售后纠纷后台的 URL 与网页标题里,本身就挂着客户姓名、工单属性甚至敏感的参数路径。不看格子里填的那串数字,并不等于不知道你在哪个隐秘页面办什么事。
至于“不拿收件箱训练模型”的承诺,Google 的 Personal Intelligence 隐私说明同样做了精细切割:不直接拿原始收件箱训练,但在过滤或模糊处理个人信息后,系统仍可能使用交互过程中的提示词(prompts)和响应(responses)来训练模型。更棘手的是留存周期——即便你事后觉得不妥,去设置里断开了 Gmail 关联,既有的 Gemini 应用活动记录也不会自动删除;按照通用规则,活动记录默认保留 18 个月,一旦被抽中人工审查,保留期更是长达 3 年。
只有总开关没有白名单,企业管理员与独立密码工具同时承压
把私密邮箱接入开放网页表单,最需要的其实是细颗粒度的阀门,但 Chrome 157 给出的权限控制非常粗糙。用户在设置里只能看到“Find and fill with Gemini”和“Manage Connected Apps”这样的应用级总开关,完全无法设定“只允许读取某几个 Gmail 标签”“只抓取航司发件人”,或者“只准在指定的白名单网站上触发填表”。
- 风险.由于邮件收件箱是一个谁都能往里发信的外部可控输入源,安全研究者早已针对此类架构提出警告——一旦浏览器不设防地读取全量邮件来生成填表建议,攻击者理论上可以通过发送精心构造的钓鱼或垃圾邮件,利用间接提示词注入(Indirect Prompt Injection)污染 Gemini 提取的建议值,甚至诱导用户在恶意网页的伪装表单里一键交出真实收件箱中的敏感凭证。
对于像 1Password、Dashlane 这样的第三方密码与表单管理工具来说,Chrome 这一步是实打实的生态挤压。独立工具只能管理用户手动录入的账号、密码和固定卡片,不可能拿到免密实时翻查 Gmail 和 Google Photos 的底层特权;当浏览器原生自带了“邮箱+相册+卡包”的全能上下文提取,普通用户续订独立填表工具的动力必然被稀释。
而眼下最该立刻动作的是负责 Chrome Enterprise 的企业 IT 与安全管理员。如果员工在办公电脑上登录了绑定企业套件的账号,或者混用了个人与工作配置,企业邮箱里的采购单号、差旅确认单甚至未公开的客户订单细节,都可能在员工填写外部第三方网页表单时被 Gemini 抓取并弹出,同时把内部系统的 URL 和页面标题回传给 Google 审查。在 Google 补齐按域名、按邮件标签隔离的细粒度组策略之前,企业管理员在 Chrome 157 升级周期里最稳妥的做法,就是在后台策略中直接锁死关联应用的自动填充权限。