科技商业分析站点 Stratechery 创始人 Ben Thompson 始终处于开机状态的 Mac Mini 近期遭遇入侵,黑客在系统内悄无声息地植入了门罗币挖矿程序。事件中最戏剧性的一幕,是他常驻运行的 Claude Code 智能体在一次例行重启自检时捕捉到了异常,不仅主动阻断命令,还协助他逆向还原了攻击轨迹。
表象看似是一出 AI 智斗黑客的新型安全神话,技术底色却是一起苹果桌面防护体系的严重溃败。击穿这台机器的并非弱密码或钓鱼邮件,而是苹果官方组件存在致命逻辑缺陷。当开发者为了让自主 Agent 顺畅接管工作流而大范围开放系统权限时,原本严密的桌面沙盒,正在倒退回二十年前脆弱的主机时代。
四秒击穿:CVE-2026-65400 如何绕过密码与 TCC 防线
引发这次入侵的核心根源,是 macOS 屏幕共享组件 screensharingd 中潜藏的预认证逻辑绕过漏洞,编号为 CVE-2026-65400。长期以来,macOS 的屏幕共享服务默认监听 TCP 5900 端口,且该守护进程直接以系统最高权限 root 运行。
安全研究机构 Calif 在获取苹果补丁后,仅耗时约 4 小时便反向构建出完整的攻击利用代码。与常见的缓冲区溢出等内存破坏不同,该漏洞源于协议内部的状态机反同步错误。攻击者在未经身份验证的情况下,无需向主机提供正确的用户名或密码,就能欺骗系统将认证状态强行切换为已通过。
更为致命的隐患存在于辅助流程中。攻击载荷能直接向系统关键目录写入文件,是因为关联辅助进程 SSFileCopySender 带有苹果签名的 kTCCServiceSystemPolicyAllFiles 特权。该特权直接免除了 macOS 引以为傲的透明度、知情同意与控制(TCC)机制审核,攻击者借此撕开了全盘访问通道。
荷兰国家网络安全中心(NCSC)此前已发布警告,确认公网开放 5900 端口的设备遭到了大规模自动化袭击。微软威胁情报的遥测记录也描绘了完全相同的攻击轮廓:攻击者会尝试篡改 pf.conf 数据包过滤规则、向系统注入持久化的 LaunchDaemons 和 SSH 密钥,并投放 XMRig 挖矿程序。在网络元数据中,攻击连接甚至直接留下了未经验证的 SRP 会话特征。
苹果官方在公告中将该漏洞定级为 CVSS 7.1,并以可能允许远程访问等模糊措辞进行描述。但攻防前线的实际代码证明,这是一个百分之百稳定触发的远程无凭证提权通道,其破坏力远高于官方定级展现的温和姿态。
幸存者偏差:Claude Code 报警并非端点安全胜利
在这台无显示器的 Mac Mini 上,Thompson 仅配置了 Claude Code 与 OpenAI 的 Codex,用于汇总备忘录和管理多线程项目。为了维持 Telegram 机器人与工作看板的状态同步,系统每隔 30 分钟便会重启一次 Claude Code 的后台监控工具。
正是这一例行机制触发了告警。当监控进程重启时,Claude 捕捉到底层环境异动:全局 Shell 启动脚本 /etc/zshenv 被恶意脚本挂钩,指向隐藏在临时目录的挖矿下载器 /var/tmp/.xmr,这两个文件的创建时间均被刻意伪造成 1969 年 12 月 31 日,当前账户甚至被修改为无需密码即可执行 root 权限。随后,Thompson 配合 Claude 分析日志,精准定位到黑客得手仅用了 4 秒,并最终抹盘重建系统。
AI 捕捉到入侵仅仅是一场极其侥幸的偶遇,绝不能被视作真正的端点安全能力。
这次抓贼成功的本质是幸存者偏差。攻击程序使用的是面向大批量公网主机的粗糙脚本,为了确保每次终端启动都能拉起矿机,才鲁莽地修改了全局 Shell 启动文件。这恰好撞上了每半小时就要唤醒一次的 Agent。如果黑客改用无文件常驻技术,或者将后门写在深层的守护进程里,既无底层内核监控、又无端点遥测能力的语言模型,在终端里根本无法察觉异样。
安全团队 Anthropic 与 OpenAI 在各自的技术文档中均明确过类似的权限边界:运行在宿主机器上的自主智能体,本质上是代表用户执行指令的普通进程。用户在终端里点击的确认提示,根本不能构筑起有效的安全防护网。相反,让一个拥有高级终端读写能力的 Agent 常年驻留后台,相当于在系统中安插了一个高特权的内部受攻击面。
权限撕裂:全盘访问收紧与自主 Agent 的生态僵局
苹果在 2026 年 8 月 6 日紧急推出了补丁包,覆盖 macOS Tahoe 26.6.1、macOS Sequoia 15.7.9 与 macOS Sonoma 14.8.9。然而,许多开启了自动更新安全响应的用户并未在第一时间拿到补丁。苹果现行的更新逻辑将此类修复捆绑在小版本升级中,导致普通用户在误以为设备已被安全保护的情况下裸奔多日。
更深层的冲突还在蔓延。近期苹果开发者中心更新了关于全盘访问权限(Full Disk Access)的规范,明确定位高自主性 AI 智能体对该权限的索取构成了潜在安全威胁,并计划引入更严厉的显式交互限制。
在苹果的设想中,操作系统应当像 iPhone 一样封闭,任何敏感数据的流转都必须依托图形弹窗获得人工确认。但现实中,开发者部署无头 Mac Mini 运行常驻智能体,正是看中了其类 Unix 架构提供的完整命令行生态与自动化能力。
- 风险.当苹果频繁在不可见的图形界面中弹出 TCC 确认框时,常驻 Agent 的脚本会无声崩溃;开发者为了远程维持运行,往往被逼打开并不安全的远程屏幕共享服务,最终因协议漏洞导致门户大开。
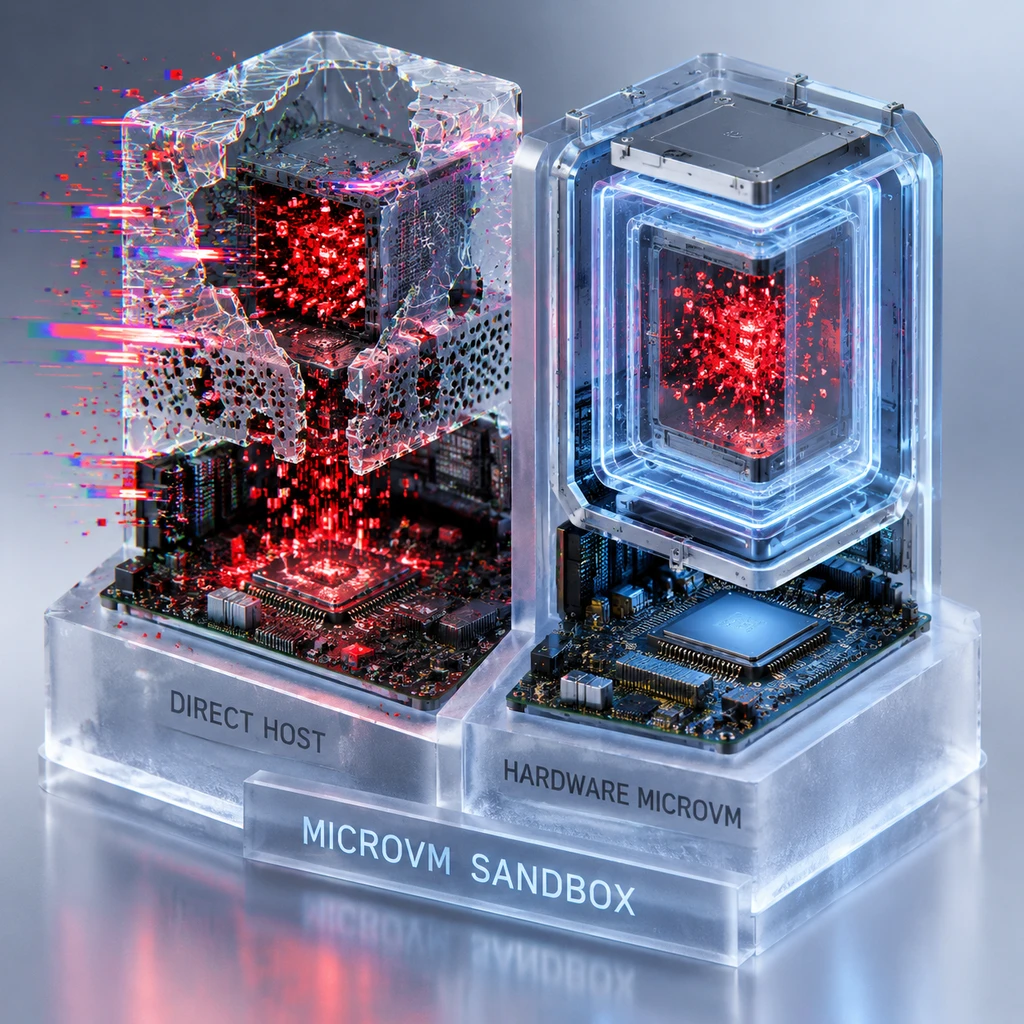
把智能体放进未加隔离的生产环境,本质上是用最奔放的特权去运行不可控的自动化代码。面对 CVE-2026-65400 这样连破协议与权限的系统级漏洞,依赖用户确认或模型偶发排查的安全幻象已被戳破。未来的 Agent 运行环境,唯有建立在轻量级微虚拟机(MicroVM)或硬件级容器沙箱的严格隔离之上,才可能在自由调度与系统存亡之间找到真正的立足点。