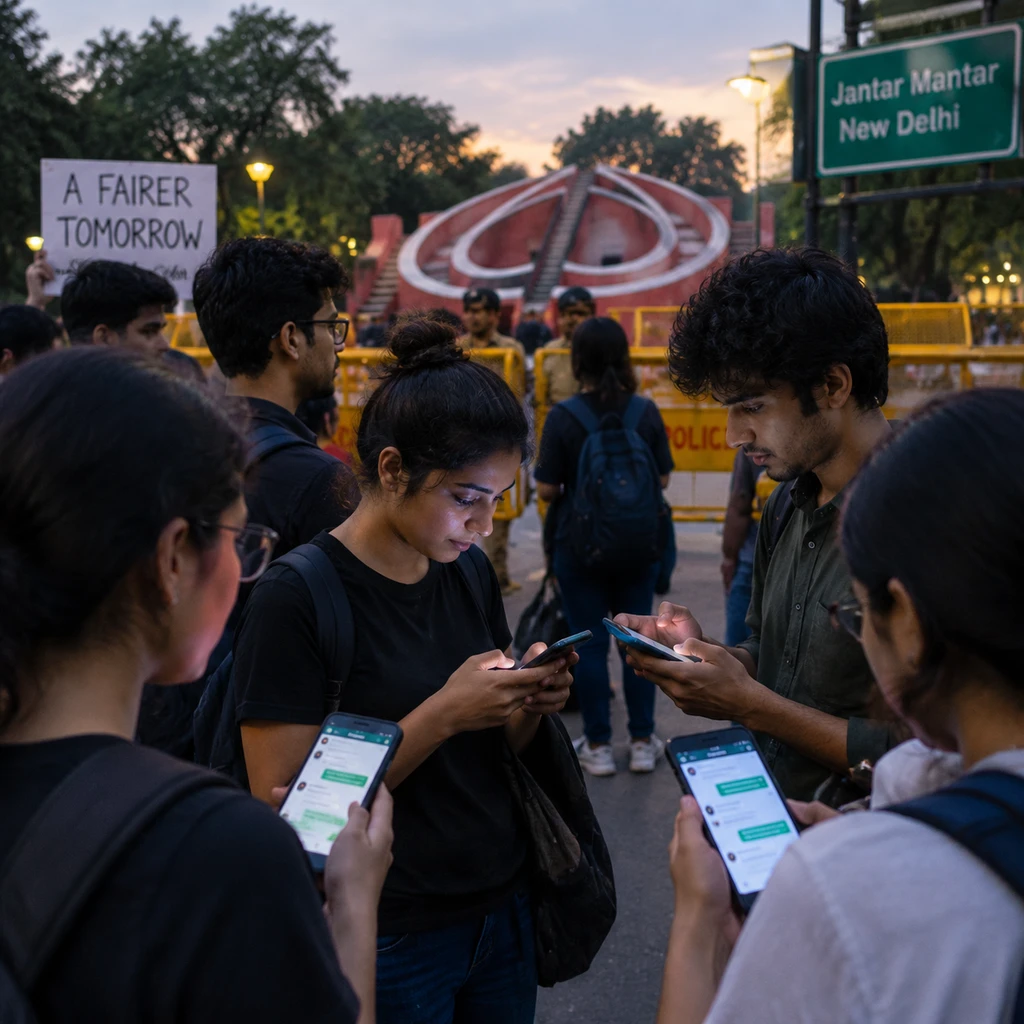
2026 年 10 月 3 日,新德里 Jantar Mantar 广场周边经历了一场持续 12 小时的区域性通讯切断。几乎在断网命令落地的同时,由 Twitter 联合创始人 Jack Dorsey 推动的去中心化离线通讯工具 Bitchat,收到了来自印度电子与信息技术部的合规裁决。苹果与谷歌随即在印度区应用商店下架该软件,苹果不仅停止了正式版本的下载,还同步切断了印度用户通过 TestFlight 获取内部与公开测试版本的通道,Bitchat 官方网站亦在当地多家主流网络运营商的解析名单中失效。
这不是一场传统意义上的不良言论清理,而是一次针对底层组网能力的功能性定罪。当监管部门不再依据某一条具体违规信息下达罚单,而是将软件在物理断网状态下自发组网、端到端点对点加密的架构本身视为监管威胁时,去中心化技术与国家机器之间的摩擦,就已经跨过了内容审查的边界。
避风港通牒碰壁后,监管换用 69A 铁锤
苹果向 Dorsey 发出的合规通知明确指出,本次下架依据为印度《信息技术法》第 69A 条,指控该应用包含非法内容。然而通知通篇未列明任何具体的违章样本,甚至没有一条可供开发者申诉的证据链。
这种缺乏具体事实支持的封禁,实际上暴露出印度监管手段的快速转向。早在 2026 年 7 月 23 日,印度内政部下属网络犯罪协调中心曾向 GitHub 紧急发出第 11072601011432 号通知,限期 3 小时内下架 3 个 Bitchat 关联代码仓库。当时官方援引的是《信息技术法》第 79(3)(b) 条及 2021 年中介机构规则,给出的官方理由是其点对点加密阻碍了合法监听,且能在断网时维持通讯。
那次试探在法理上迅速遇到障碍。在印度最高法院著名的 Shreya Singhal v. Union of India 判例中,法庭早就界定第 79(3)(b) 条仅属于网络中介的责任避风港豁免条款,根本不构成政府直接封杀软件或代码仓库的独立法定授权;政府若要实施全平台阻断,必须走完第 69A 条严格的法定审查程序。
由于欠缺法律底气,7 月那份 3 小时通牒并未在代码托管平台掀起太大波澜。Bitchat 的 GitHub 主仓库在此后数月始终对外公开,官方下架透明度报告中也未将其收录。正因如此,当 10 月新一轮青年抗议因选民名单修订在新德里爆发时,IT 部不再兜圈子,直接搬出第 69A 条行政大锤,将普通用户的下载渠道连根拔除。
当监管绕过违规内容直接定罪通讯架构,去中心化技术便不再享有技术中立的保护伞。
断网常态化之下,无法监听的近场网格
印度是全球断网最频繁的地区之一。尽管最高法院在 Anuradha Bhasin 案中确立了断网必须遵循比例原则,但地方执法部门依旧频繁依托《2023年电信法》与《2024年电信服务临时中止规则》,在敏感时期切断基站信号。
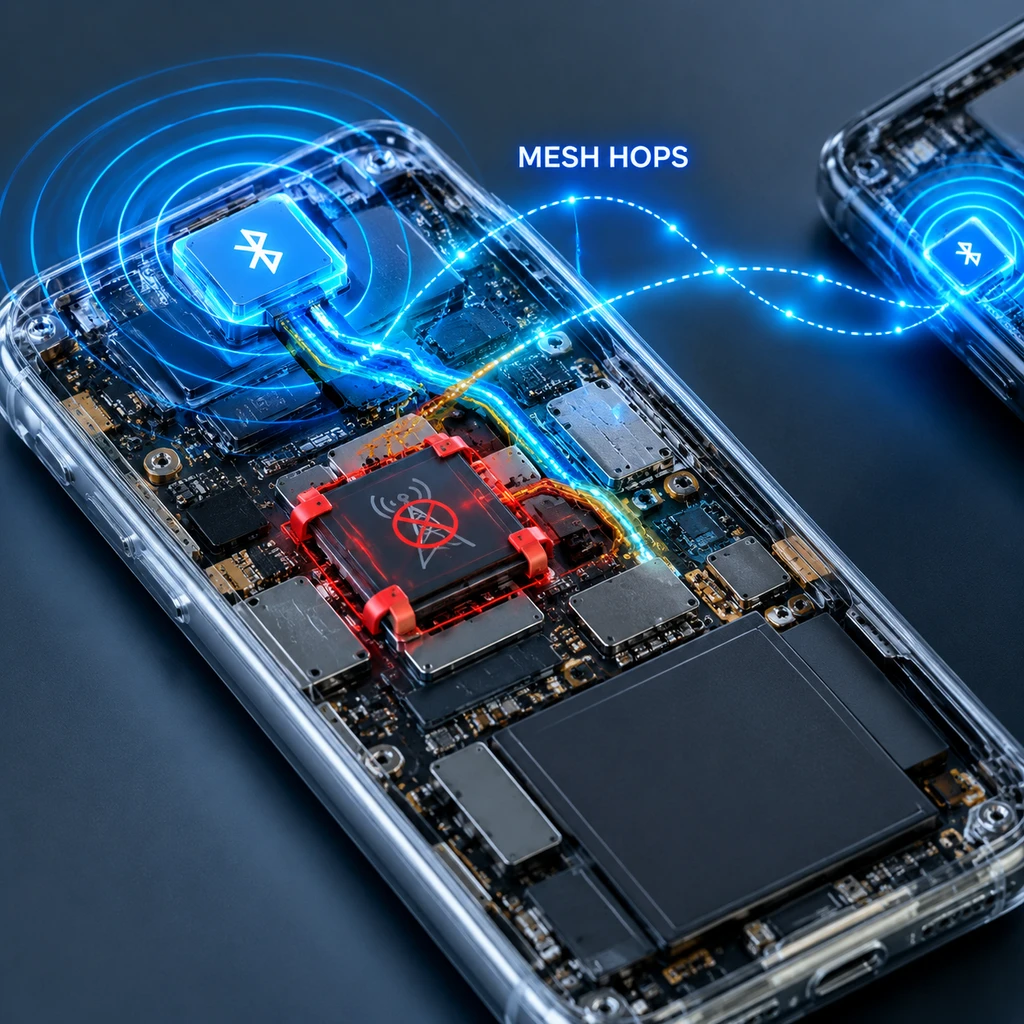
基站信号一旦熄灭,基于低功耗蓝牙(BLE)的网状网络就成了集会现场唯一的生存纽带。Bitchat 于 2025 年 7 月上线,利用设备间的蓝牙广播自组织成 Mesh 网络,消息通过多跳点在近邻设备间穿梭,并在网络恢复时支持 Nostr 协议备用回退。整个通信过程不依赖蜂窝网络、不连接互联网、无需中心服务器。
对于惯于通过电信运营商实施监控和关断的执法系统而言,这种技术几乎不可容忍:它完全隐匿于电信基础设施之外,执法机构无法追踪信源,无法实施合法拦截。
抗议群体对其形成了剧烈的刚性需求。公开索引数据显示,Bitchat 在 Google Play 全球累计下载量已突破 100 万次,留有约 4,390 条评价。在 2026 年 7 月抗议初起时,该软件在 5 天内录得超过 91,000 次印度本地下载,印度峰值日活跃用户一举突破 330,000 人。第三方机构监测显示,7 月中旬的一周内,印度下载量占其全球总下载量的比例从此前一个月的 1% 狂飙至 85%;Appfigures 的数据同样证实,在特定 30 天周期内,印度以超 6.3 万次安装占据了该软件全球下载的半壁江山。
庞大的并发规模让印度数字权利组织 Internet Freedom Foundation(IFF)公开发声,谴责政府的下架令违宪。该机构认为,第 69A 条只允许针对特定非法信息流下达阻断令,无权因为一款软件具备断网可用特性就展开预防性剿灭。
- 结论.监管机构真正恐惧的不是某一个聊天群组,而是失去电信关断这道物理防线后,公众利用设备近场网络重建通讯主权的自组织能力。
离线不等于隐身:代码漏洞与无线电暴露的现实硬伤
公众在通讯断绝时极易产生一种技术迷思,误以为离线即意味着匿名与绝对安全。但剥开开源理想的保护壳,Bitchat 的工程实现远未达到无懈可击的地步。
横向对比同类去中心化通讯工具,技术成熟度的分水岭极为明显。同赛道的 Briar 早在 2017 年就由独立安全机构 Cure53 完成了完整的源码审计与渗透测试,底层深度绑定 Tor 隐藏服务并对本地数据库做全盘加密。另一款老牌离线工具 Bridgefy,其早期的 SDK 1.0.6 曾被学术界揭露存在中间人攻击、单播监听以及采用脆弱的 AES-ECB 加密等严重漏洞,直到 2023 年宣称集成 Signal 协议并完成供应商审计后,才勉强修补了信任缺口。
| 离线通讯工具 | 核心组网机制 | 独立密码学审计 | 本地存储安全防护 | 监管介入形态 |
|---|---|---|---|---|
| Bitchat | 蓝牙 Mesh / Nostr 回退 | 暂缺独立第三方审计 | 媒体文件明文落地,依赖系统权限 | 69A 下架,封杀内测 |
| Briar | 蓝牙 / Wi-Fi / Tor 网格 | 2017 年通过 Cure53 审计 | 数据库全盘加密,防物理提取 | 印度多轮要求阻断 |
| Bridgefy | 蓝牙 Mesh 专有协议 | 2023 年供应商集成审计 | 历史版本存中间人监听漏洞 | 早期被多地监管针对 |
Bitchat 至今仍缺乏公开的独立第三方密码学审计。更致命的弱点写在它的白皮书里:接收到的图片与语音等媒体文件,在设备端是以明文形式直接存储在本地磁盘上的,唯一的防线仅是移动操作系统自身的沙箱权限。
一旦抗议者在现场遭遇警方的拦截盘查与物理搜查,执法人员只要解锁设备,便能直接调取所有未加密的文件。此外,低功耗蓝牙广播在物理层面上始终处于发射状态,周围几米到几十米内的无线电探测设备可以轻易抓取设备的 MAC 地址与广播信标。
- 风险.盲目依赖未经严格审计的蓝牙网状工具,极易让集会者暴露于无线电测向定位与现场设备搜查的双重打击之下,去中心化带来的传输韧性无法对冲本地数据裸露的致命短板。
应用商店的下架只是围剿的开始。尽管开源代码依然可以在去中心化节点或通过 APK 离线侧载传播,但切断了 App Store 和 TestFlight,就等于斩断了它向普通大众渗透的毛细血管。去中心化点对点网络注定无法再做一个天真的中立协议,只要主权监管认定其架构构成挑战,针对无线电频段与操作系统底层的拉锯战,才刚刚拉开序幕。