2026年10月5日,丹麦中央人口登记系统(CPR)发布警报:攻击者滥用了一家丹麦私营公司的合法查询接口,对数据库发起了极大量的自动化查询,导致约880万人的姓名、地址和CPR身份证号遭到未授权访问。
这起事件并非黑客正面击穿了中央政府的服务器防火墙,而是典型的B端商业伙伴接口被当作无阻拦的爬虫通道。作为全球数字化程度最高的国家之一,丹麦这套运转了半个多世纪的信任体系,第一次在国家级API供应链的风控盲区前暴露出脆弱的一面。
880万背后的数字反常与自动化枚举
官方通报发出后,最先引发公众震惊的是受影响人数。丹麦截至2026年8月的实际常住人口为6,032,304人,而被触碰的数据却高达880万。
这并不是全丹麦现住人口被全量拖库。CPR管理部门随后澄清,该系统自1968年设立以来,历史累计登记人数约1100万,此次受波及的880万人涵盖了在世居民、已故人员以及移居国外的历史档案。
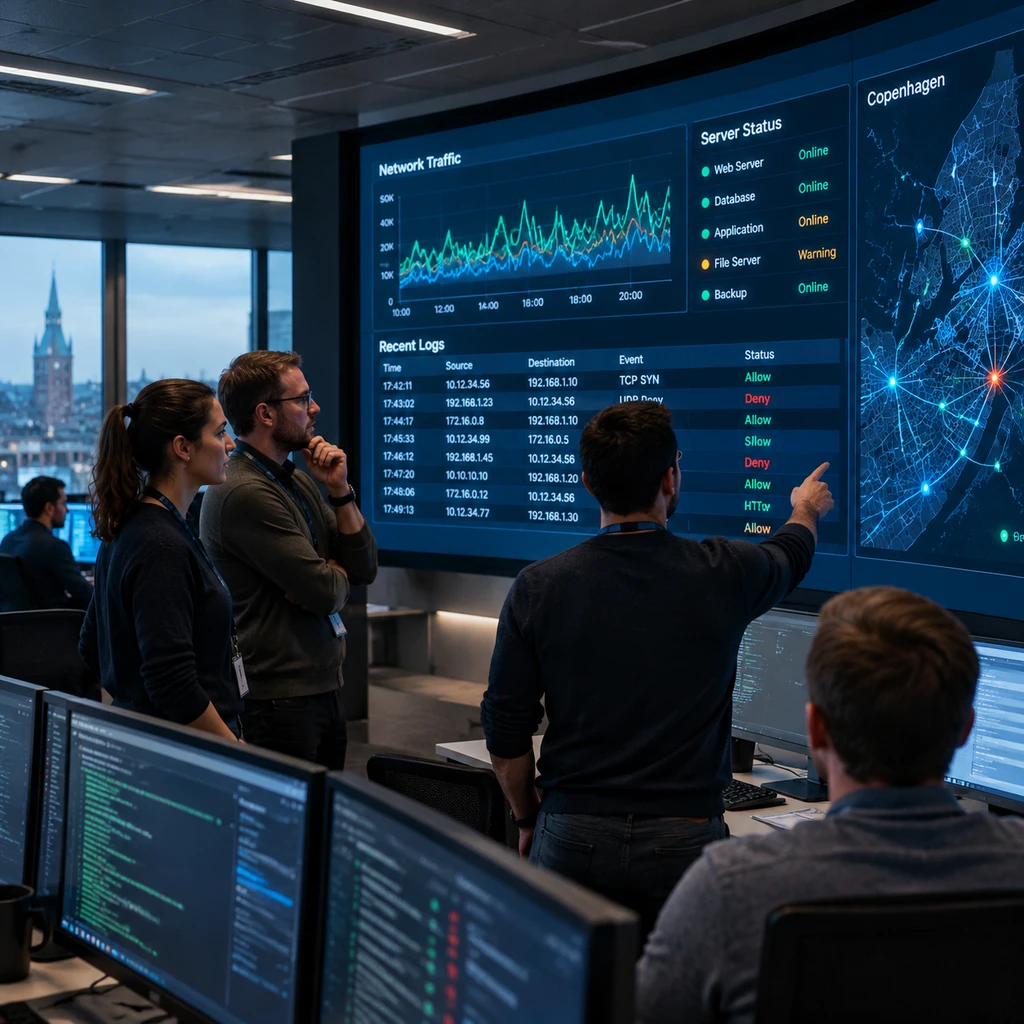
丹麦数据保护局(Datatilsynet)在10月4日接到的通报中指出,此次攻击的核心特征是极大量的自动化查询,旨在自动化识别有效的CPR号码。攻击者并未攻入内网拖走数据库全量备份,而是借由一家具备合法权限的私营公司API凭证,通过脚本发起字典式枚举撞库。
目前官方确认,已在系统中登记姓名与地址保护的公民,其真实姓名与住址未被调取。但这并不意味着完全免疫,官方尚未证实受保护群体的CPR号是否在此轮枚举试探中被脚本锁定。
持续10天的静默调用与迟滞的风控防线
这起事故在技术治理层面最致命的漏洞,在于风控告警的严重脱节。
未授权调用发生在2026年9月期间,相关负责官员证实该行为持续了约10天。在这10天里,一家私营企业的合法调用通道发起数百万次自动化查询,CPR系统却未触发任何频次熔断或异常行为拦截。
国家级核心系统最大的盲区,往往来自对已授权通道近乎不设防的信任。
直到10月2日周五晚间,CPR运维人员才察觉到9月份留下的日志异动,并在10月3日至4日周末才核算出受波及人数高达880万。从攻击发生到封禁阻断,时间跨度达数周之久。
在现代API安全标准中,针对高敏感个人身份接口,单IP限流、突发调用熔断与非工作时间突增告警属于基本配置。CPR系统能让单一企业凭证在10天内遍历数百万次查询,不仅反映出涉事企业凭证保管不当,更将系统管理方自身的流量审计短板摆上了台面。
- 风险.官方尚未确认被触碰的880万条数据是否已被完整下载并流向黑市,涉事公司名称与利用手法也仍处于保密调查状态。
杀伤力不在直接贷款,而在国家级定向钓鱼
CPR号码作为丹麦公民唯一的终身识别码,绑定了税收、医疗、银行及日常商业交易。这引发了丹麦社会的普遍恐慌:个人身份是否会立刻被盗用办理高额借贷?
网络安全专家Jens Myrup Pedersen明确指出了这一担忧背后的认知偏差:在丹麦现行金融风控体系下,正规金融机构办理信贷均需搭配多因素强身份认证,单凭姓名、地址和CPR号这组信息,并不足以在银行直接冒名放款。
真正的系统性风险在于针对性极强的高可信社工欺诈。当诈骗团队掌握了公民的完整姓名、常住地址与真实CPR号码,以此为伪装伪造税务催缴、医疗通知或银行风控短信,受害者很难仅凭常识识别真伪。
这起事件揭开的不仅是一家企业的权限失管,更是北欧数字社会底座的一次警钟。长期以来,丹麦依仗高度互信的公私合作关系,将国家底座数据开放给私营部门核验身份以换取极高的办事效率。但在黑灰产自动化攻防面前,缺少频率阻断和精细授权的传统信任,最终被攻击者当成了最容易突破的防线。
- 建议.普通公民近期需对任何包含自身精确CPR号的官方通知、退税短信及自称银行的安全警示保持警惕,涉及资金划转均应通过官方独立通道二次核实。