移动虚拟运营商 Trump Mobile 传出数据遭窃消息,黑客组织声称已获取超过 3,600 名客户的真实身份与订单信息。媒体测试样本后确认了部分数据的真实性,舆论随即被党派情绪与政治嘲弄撕裂。
喧嚣之外,这起事件真正的核心并非蜂窝电信核心网遭到降维打击,而是一次典型的轻资产虚拟运营商供应链溃败。所谓逾 3,600 人的数字目前仍停留在黑客的单方索赔阶段,但在缺乏严密技术审查的贴牌商业模式下,前端电商与渠道外包早已成为千疮百孔的泄露重灾区。
3600人名单背后的拉锯:黑客筹码与官方通报的断层
围绕本次事件的核心争议,首先在于受损边界究竟有多大。科技媒体引用的数据来自黑客组织 BYOD,该团伙声称从 3,615 名 Trump Mobile 客户处窃取了包含姓名、实体住址、电子邮箱、手机号及订单详情的完整数据集。黑客声称其渗透途径,是通过远控木马感染了合作运营商员工的个人设备。
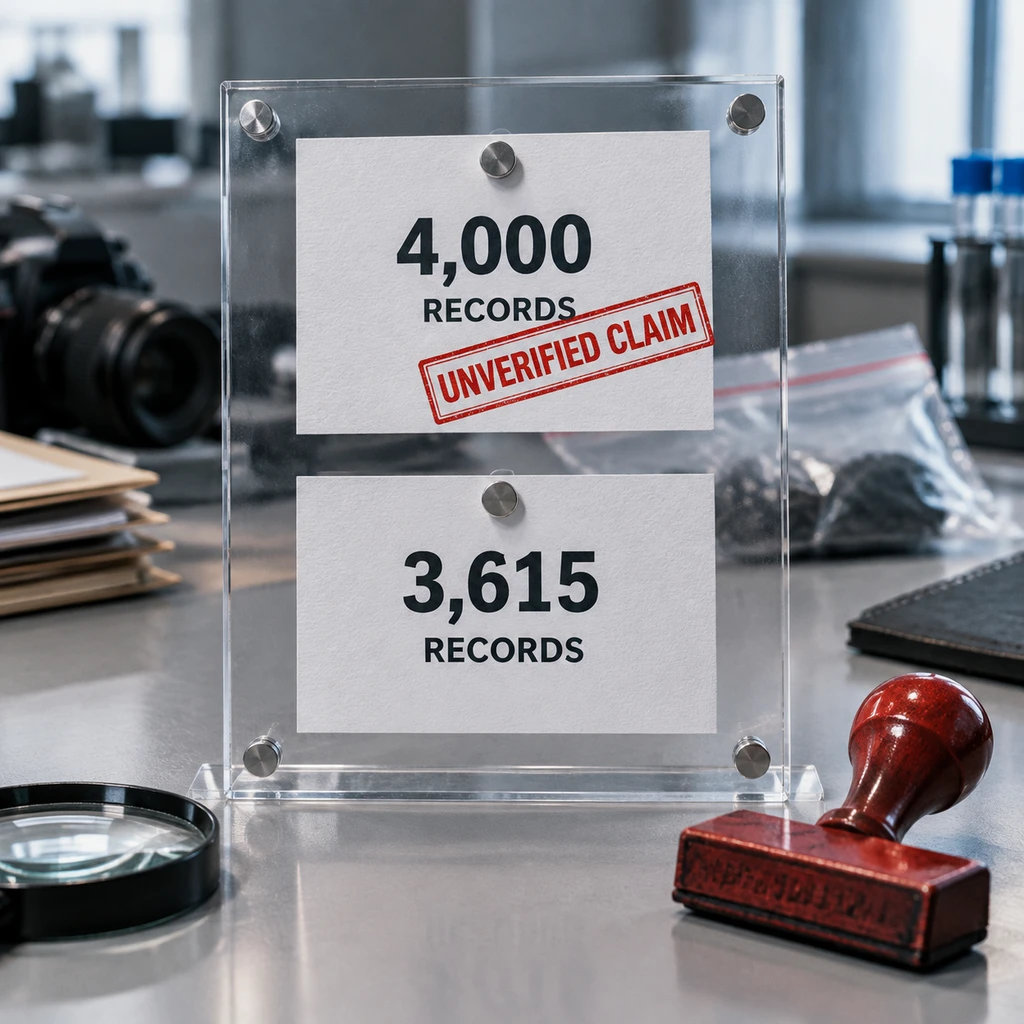
然而,翻开监管记录会发现明显的认知断层。截至 2026 年 10 月 6 日,Trump Mobile 的运营主体 T1 Mobile LLC 尚未向任何州或联邦监管机构提交确认波及该规模的数据泄露正式通报。依照加利福尼亚州法律,一旦数据泄露影响超过 500 名该州居民,涉事企业必须向州总检察长提交报告并公开备案,但在加州公开数据库中,针对此次事件的立案记录仍为零。
在威胁情报追踪记录中,事态更显扑朔迷离。早在 2026 年 9 月 23 日,勒索组织 EndZone 就曾声称掌握了约 4,000 名用户的数据;到了 10 月初,BYOD 则宣称在 9 月 29 日完成了渗透。在主流威胁情报库中,这两起声称均被标注为未经证实的单方索赔。黑客释放的数据样本或许属实,但其公布的体量究竟是全新沦陷的恶果,还是从此前历史漏洞中筛出的筹码,目前仍缺乏官方技术审计定论。
蜂窝网络安然无恙,前端电商却已是二度“裸奔”
要理解这次安全事故的病灶,必须拆解 Trump Mobile 的实际运作方式。作为一家移动虚拟网络运营商(MVNO),它并不拥有通信铁塔,也不负责维护蜂窝核心网。公开的国会监管信函显示,其底层移动通信服务由 Liberty Mobile Wireless 协助推进,而双方签订的零售协议甚至未锁定排他性的承载网络。
虚拟运营商卖的是通信服务,但最先垮塌的永远是外包商的网页后台。
对于一家依赖贴牌与代工的虚拟运营商而言,用户数据流转最密集的节点不在基站,而在前端零售、计费及客户管理系统。这也正是其防线最薄弱的环节。事实上,这已经不是该品牌第一次在供应链上栽跟头。2026 年 5 月 22 日,Trump Mobile 就曾确认过一起严重的预购数据暴露事故。当时的调查表明,其预购页面存在低级配置缺陷,甚至连未完成支付的访客信息都被后台擅自沉淀,导致多达 27,224 条记录在公网裸奔。
当时官方声明竭力强调未发现支付卡、银行账号、社保号或通话短信外泄,并把责任推给了一家未具名的第三方平台。几个月过去,同样的戏码再次上演:黑客通过植入远控木马轻取后台权限。这表明,依靠组装第三方成熟方案跑马圈地的运营团队,既没有在 5 月的风波后建立起起码的供应链审计机制,也没有遵循严格的数据最小化原则。
没有银行卡失窃,不等于支持者处于安全区
在官方与公关话术中,没有支付卡与社保号泄露往往被当作大事化小的挡箭牌。但把这种说辞套在带有极强政治标签的消费品牌上,无疑是对现实威胁的严重误判。
泄露名单中不仅包含了 The Trump Organization 首席信息技术官 Eric Brunnett 的相关信息,更涵盖了数千名普通预购者的真实姓名、家庭住址与手机号。在当今的网络安全生态中,这类非财务数据正在被高度武器化。
- 风险.带有鲜明政治倾向的姓名与实体住址一旦公开,极易引发针对性的网络人肉搜索与线下骚扰;而手机号与身份信息的组合,更是黑客发动定向社工钓鱼乃至 SIM 卡掉包(SIM swap)攻击的绝佳跳板。
平心而论,电信行业的数据安全早已千疮百孔。AT&T 和 T-Mobile 等传统电信巨头也曾发生过涉及数千万用户的泄漏惨剧,将所有过错归结为虚拟运营商的架构缺陷并不客观。但巨头面对的是庞大复杂的历史遗留系统,而新兴的轻资产网红运营商,输掉的却是一道最基础的门槛题。
对于已经预购或开通服务的早期用户而言,寄希望于运营商的公关自清并不现实。加设高强度的携号转网独立 PIN 码、重置关联账户凭据并警惕任何要求提供二次验证码的来电,是眼下抵御潜在社工攻击唯一有效的自保动作。而这个充满政治光环的通信新贵,接下来必须在联邦通信委员会与各州总检察长的监管质询面前,给出一个真正经得起推敲的合规交代。