一家号称能让客户零性能妥协用上私有大模型的初创公司,最近却在急招人去客户现场手把手搭架构。Y Combinator 2025 年春季批次(YC P25)孵化出的安全实验室 Tinfoil 在 Hacker News 发布招聘,寻觅一名驻旧金山办公室、每周至少线下到岗 3 天的应用 AI 安全工程师。按理说,如果硬件级隐私保护真像宣传册上那样顺滑无感,客户直接调个接口就能高枕无忧;但这份集产品工程、安全顾问与前线救火队员于一身的招聘启事,恰恰暴露出机密 AI 云从实验室走向生产环境时,中间横亘着必须靠人肉去填的工程泥潭。
华丽名单与被折叠的真相
先用最快的速度把这张初创公司的底牌翻开。Tinfoil 主打可验证的私有 AI 云计算,目标客户是金融等受监管行业及隐私优先型产品团队,要求应聘者至少具备 2 年相关经验并熟练掌握 Python 或 TypeScript。
招聘帖里最吸睛的是它摆出的背书名单:商业客户涵盖 DuckDuckGo 与 Mozilla,研究用户则出现了 Google DeepMind、Trail of Bits、RedHat 和 Canonical 的名字。但把这些招牌放到显微镜下交叉核验,颗粒度差异立刻显现。
- 融资与岗位迷雾.Tinfoil 官网招聘页与 YC 职位页目前均未列出这一具体岗位及薪资;第三方数据库 Employbl 显示其总融资额达 775 万美元(含 2025 年 7 月 15 日由 Scale Rise、Pioneer Fund 和 YC 参投的 710 万美元种子轮),但其他数据库则记录为 50 万或 100 万美元,各方数据冲突且未经官方证实。
- 合作范围缩水.所谓 Mozilla 合作,并非接入了这家浏览器巨头的全线业务,而是其旗下 Thunderbird 组织于 2026 年 10 月 20 日宣布的开源 AI 工作空间项目 Thunderbolt 选用了 Tinfoil 作为私有模型底座。
- 审计报告隐身.Tinfoil 宣称安全机构 Trail of Bits 的研究员 Tjaden Hess 与 Paul Bottinelli 审计了其基础设施并合办过研讨会,但在 Trail of Bits 的公开报告目录中根本查不到这份报告;目前其信任中心仅提供一份常规的 SOC 2 Type II 报告。
硬件黑盒的算力买路钱
为什么大模型推理需要 Tinfoil 这类公司?企业把明文提示词和内部数据发给第三方算力商,无异于在别人家的监控下裸奔。机密计算的做法是利用 AMD SEV-SNP、Intel TDX 等 CPU 隔离技术,配合 NVIDIA H100 或 Blackwell 的 GPU 硬件可信执行环境(TEE),在云端划出一块连云厂商和托管方都看不见的内存飞地(enclave)。
Tinfoil 在此基础上做了一套客户端远程证明机制:用户端在发起请求前,先校验硬件签名报告与证书链,将运行中的飞地与开源软件供应链平台 Sigstore 中公开的构建测量值逐一比对,再把加密连接和模型权重一起死死绑定在飞地认证密钥上。同赛道的欧洲竞品 Privatemode(由 Edgeless Systems 打造,底层托管在欧盟的 Scaleway 和 Lyceum 上并持有 ISO 27001 认证)走的也是类似的客户端验证加代理路线。
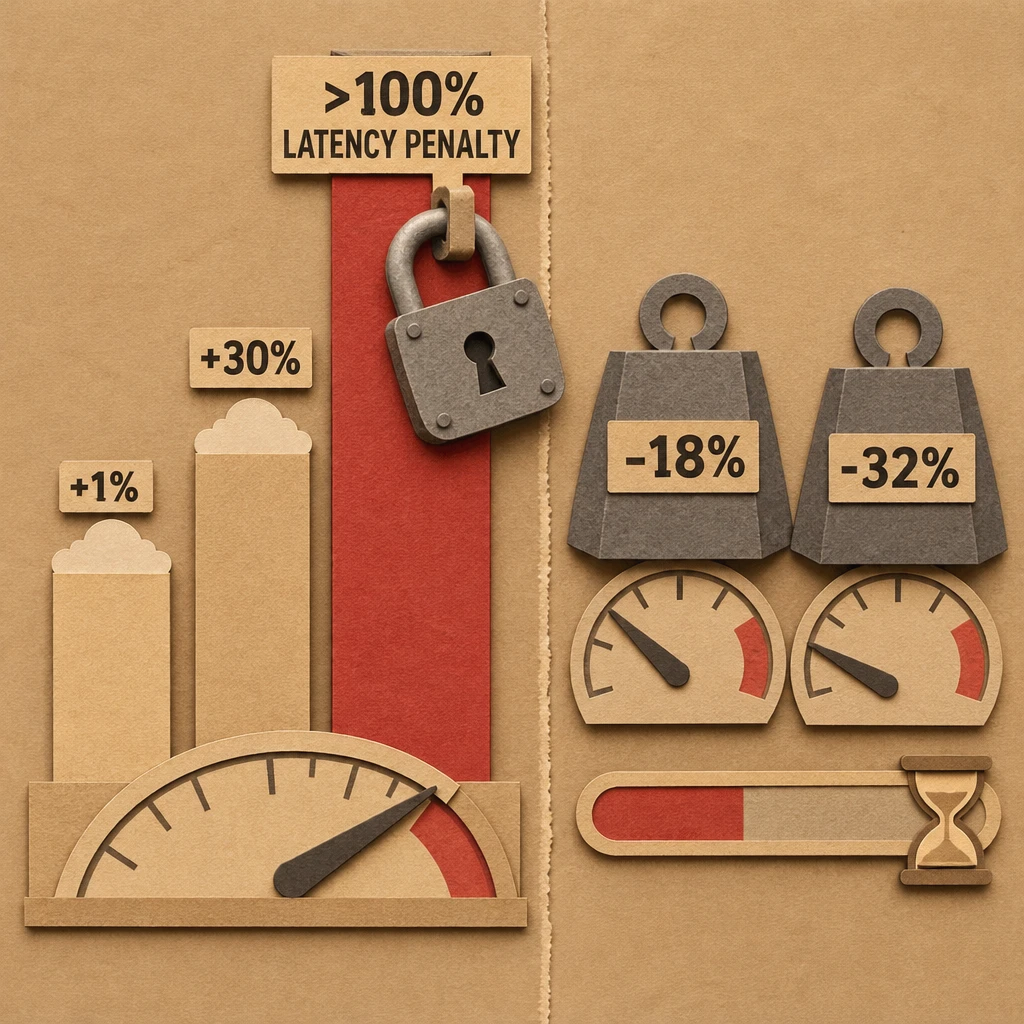
听起来滴水不漏,但代价写在了账单和延迟表上。Tinfoil 在招聘启事中承诺不让客户牺牲性能,可它自己在 2026 年 6 月 23 日发布的 Blackwell 架构研究报告却说了实话:优化引擎下的词间延迟开销虽能压到 1% 左右,但在常规工况下可达 30%,低并发场景下延迟惩罚甚至超过 100%,训练吞吐量也会折损 18%–32%。
外部独立学术测试同样印证了这笔高昂的算力税。在 Intel TDX 配合 NVIDIA H100 的环境下运行 Mistral-7B 和 Qwen3-30B-A3B,平均首字延迟(TTFT)分别暴增 21.8% 和 27.8%,全局吞吐量则下滑 17.7% 和 21.1%;即便在另一项针对 CPU 与 GPU 飞地的温和测试中,H100 机密推理也有 4%–8% 的吞吐量损耗。天下没有白吃的午餐,每多一层密码学校验与内存加密,显卡的吞吐管道就被勒紧一分。
为什么密码学救不了图省事的客户
把事实摊开后,我更在意的是这份招聘启事背后的真问题:既然远程证明已经写进了代码,为什么 Tinfoil 还要高薪招人去贴身服务客户、甚至出差去现场复现环境?
答案有点扎心。因为一旦到了真实的工程交付环节,客户为了图省事,会毫不犹豫地亲手拆掉安全防线。
硬件能锁住云端的内存,却挡不住开发者图省事的直连请求。
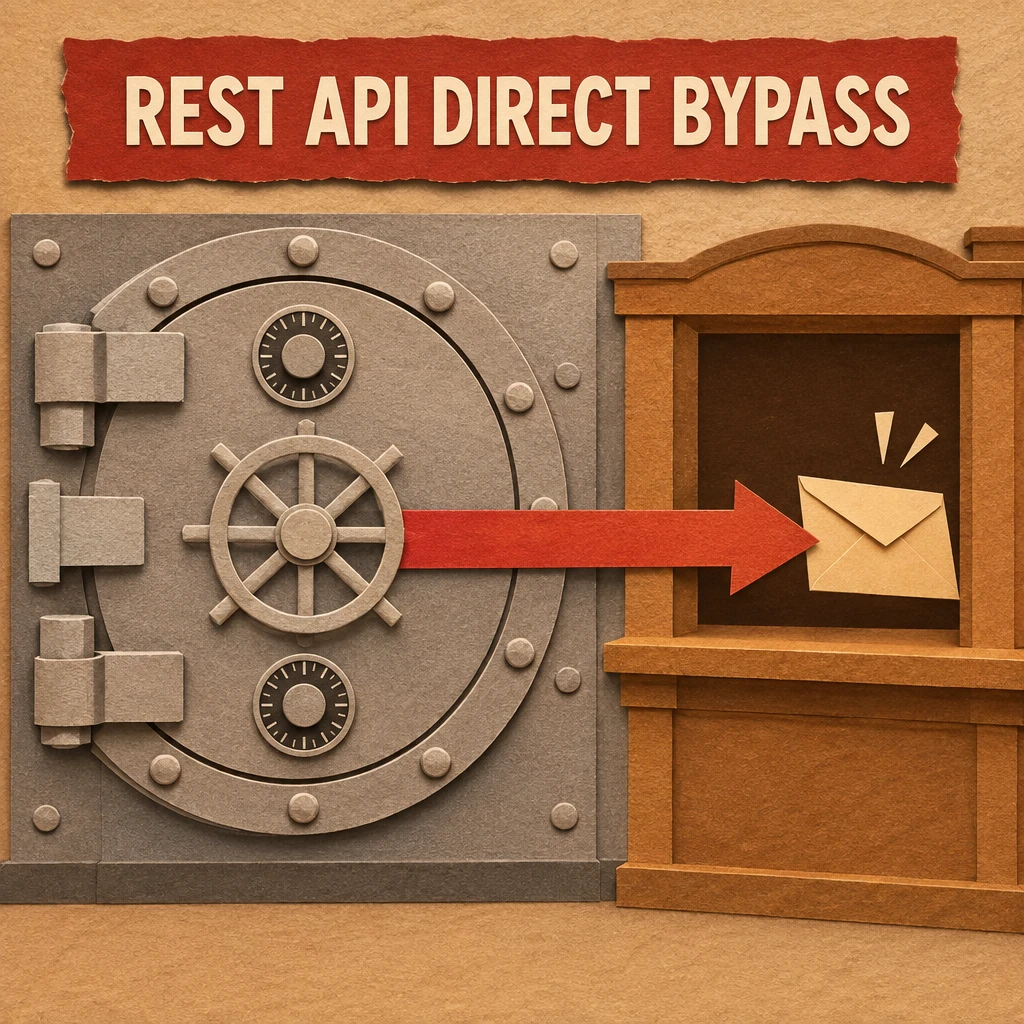
最典型的裂缝出在接口层。要完成前面那套严密的 Sigstore 比对和密钥绑定,客户必须在业务代码里集成 Tinfoil 的专用 SDK。但很多企业的开发团队嫌改代码麻烦,倾向于直接调用标准的 REST API(或者像 Privatemode 那样调用无代理 API)。只要走这条捷径,客户端的远程证明步骤就会被彻底跳过。这意味着如果云端服务器被攻破或服务商作恶,客户端根本无从察觉,所谓的零信任承诺在直连的一瞬间就退化成了传统的口头保证。
就算客户老老实实接入了 SDK,局部的算力加密也绝不等于全局的隐私安全。看看标杆客户 DuckDuckGo 的真实架构就明白了:Duck.ai 确实用 Tinfoil 托管了标有零提供商可见性的模型,请求在进入飞地前也做了匿名化;但这份零可见性仅仅防住了 Tinfoil。DuckDuckGo 自己的服务器依然会处理提示词来做匿名聚合分析,更关键的是,用户一旦上传文件,文件就会脱离 Tinfoil 的加密通道,直接发给外部审核提供商。
韓非子在《五蠹》里写过一句老话,叫作远水不救近火。放在今天的企业安全里,远在云端芯片里的密码学飞地,同样救不了近在应用层的业务漏勺。十九世纪末银行竞相采购防钻防爆的钢铁金库,结果盗贼根本不砸钢板,而是直接收买押运员或在柜台交接单上做手脚。今天企业在 AI 合规上的算计如出一辙,买机密算力往往是为了在合规审计表上打个勾,真要为了安全去重构业务流、砍掉文件外审或忍受首字延迟翻倍,产品经理第一个不答应。
更何况,连底层的钢铁金库本身都还在打补丁。NVIDIA 官方威胁模型文档写得清清楚楚,上一代主力 Hopper 架构在多 GPU 受保护 PCIe 模式下,根本不会加密 NVLink 流量;要是跑需要多卡通信的大模型,卡间铜线上传输的照样是明文,直到最新的 Blackwell 架构才补上多卡 NVLink 加密。与此同时,独立研究项目 TEE.fail 已经演示了针对 Intel 与 AMD 飞地的物理内存总线攻击,能直接提取出证明密钥并波及 NVIDIA 的机密计算工作流;安全机构 CENSUS 在 2025 年 4 月 25 日对谷歌云(GCP)Intel TDX 搭配 H100 的评估报告中,也毫不客气地指出了固件透明度与驱动验证等底层信任黑盒。
- 风险.企业若只采购机密 AI 云却跳过客户端 SDK 强制校验,或忽视 Hopper 多卡明文通信与应用层外审通道,高昂的算力溢价只会买来一张无法抵御实质审查的合规安慰剂。
这才是 Tinfoil 必须在旧金山招一名既懂密码学、又懂大模型评估、还要低姿态跟客户合规团队死磕的前线安全工程师的真正原因。他卖的不是即插即用的云服务,而是帮企业把支离破碎的威胁模型缝补成一套能过审的方案。判断一家机密 AI 公司的成色,别看它宣传页上挂了多少大厂标志,接下来只盯两件事:它敢不敢把 Trail of Bits 的完整密码学审计报告原样晒出来,以及它的付费客户在生产环境里到底有几成真正在跑强制 SDK 验证。