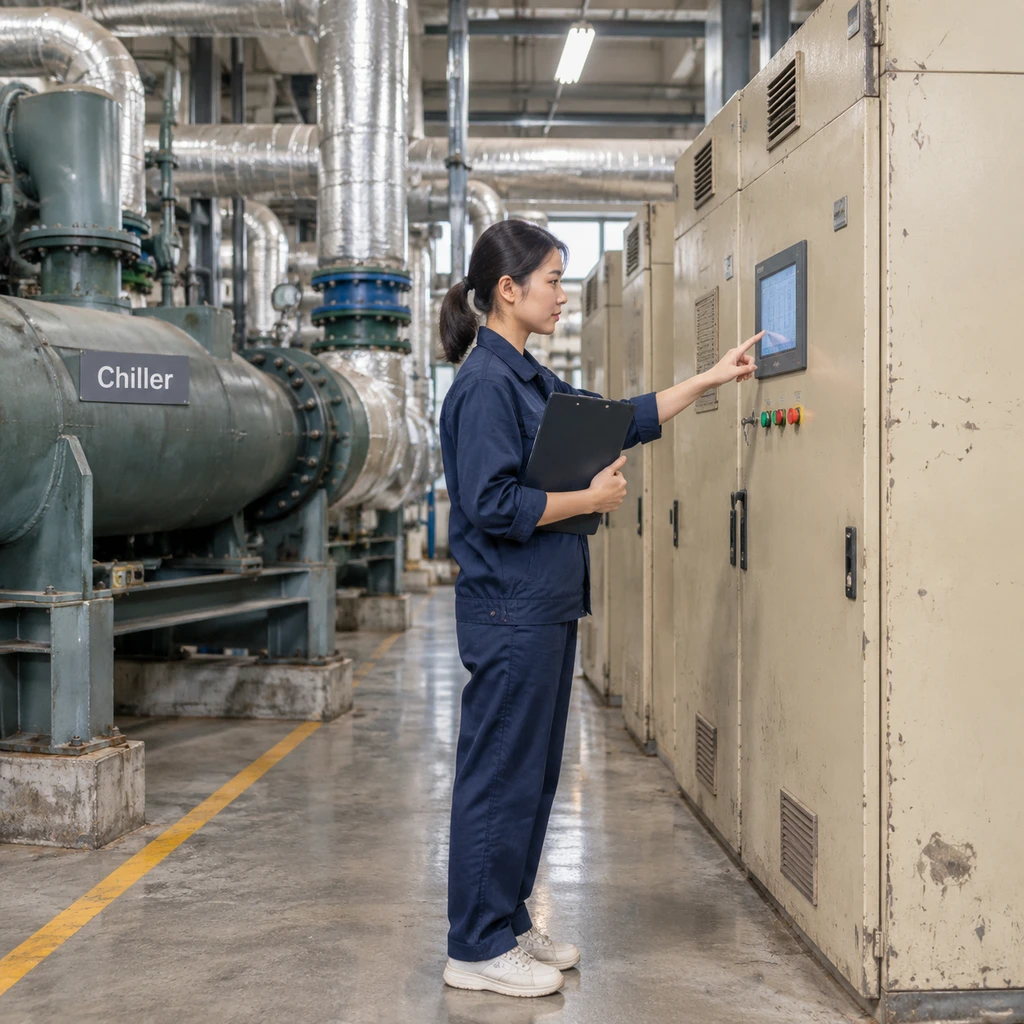
补丁发了,冷水机组就该马上停吗?据 TechCrunch 11 月 18 日报道,Microsoft CEO 萨提亚·纳德拉在《纽约时报》DealBook 峰会上说,美国不少关键设施的设备无法打补丁,举例包括冷水机组、暖通空调和交通系统里的设备。他担心 AI 会压缩漏洞发现到处置之间的时间,仓促更新又可能让系统失稳。对运营方来说,补丁发布日期只是排班时要看的一个日期。设备能否安全停下、更新失败能否恢复,同样决定了什么时候能动手。
工业安全公司 Dragos 的年度报告给了一个参照。它回顾的工业控制安全公告里,26% 没有厂商补丁或缓解措施。这是公告的比例。同一份公告可能涉及多个型号,报告也没有统计这些设备装了多少台。美国究竟有多少设备永久无法修补,仍缺现场资产数据。
修复缺口和紧急程度各有口径
Dragos 在同一份报告中还给了两个数字。4% 的漏洞遭到主动利用,按它自己的风险模型,2% 的工业控制系统相关漏洞被列为需要立即行动。前者记录实际利用,后者是处置评级,两组数字有多少重合,不能从比例算出来。把没有厂商方案的公告直接当成紧急停机清单,排错的可能是检修顺序。
AI 的证据也有边界。美国网络安全和基础设施安全局(CISA)等机构在联合通报中说,它们在针对工业控制系统的活动里发现了用于侦察和能力开发的 AI 生成工具。通报确认的是这些用途,实际利用普遍提速了多少、是否因此发生生产中断,仍缺证据。至于同场谈到的 Outlook 故障,纳德拉将其归因为潜伏的软件缺陷引发连锁问题。峰会表述主要来自 TechCrunch 的转述,完整访谈尚未核实。
同一个漏洞,两家工厂可以排出不同的检修日
我更在意纳德拉那句“无法打补丁”在现场指什么。厂商停止支持,运营方可能得安排设备替换。厂商已经发布补丁,现场也可能卡在兼容性测试或安全停机窗口。两种情况在报表上都显示未修复,前者要谈采购,后者要谈检修。
<svg viewBox='0 0 760 218' width='100%' height='218px' role='img' aria-label='工业补丁决策依次核对厂商支持、设备可达性和停机后果'>
<rect x='0.5' y='0.5' width='759' height='217' rx='16' fill='#fbf9f4' stroke='#e2dccf'/>
<text x='30' y='40' fill='#b25a3a' font-size='20' font-weight='700'>补丁上线前的判断</text>
<line x1='30' y1='57' x2='730' y2='57' stroke='#e2dccf' stroke-width='1'/>
<rect x='30' y='86' width='208' height='102' rx='10' fill='#fbf9f4' stroke='#e2dccf'/>
<rect x='276' y='86' width='208' height='102' rx='10' fill='#fbf9f4' stroke='#e2dccf'/>
<rect x='522' y='86' width='208' height='102' rx='10' fill='#fbf9f4' stroke='#e2dccf'/>
<line x1='248' y1='137' x2='261' y2='137' stroke='#7a7266' stroke-width='1'/>
<polygon points='261,133 267,137 261,141' fill='#7a7266'/>
<line x1='494' y1='137' x2='507' y2='137' stroke='#7a7266' stroke-width='1'/>
<polygon points='507,133 513,137 507,141' fill='#7a7266'/>
<text x='134' y='130' text-anchor='middle' fill='#2c2822' font-size='17' font-weight='700'>厂商支持</text>
<text x='134' y='157' text-anchor='middle' fill='#7a7266' font-size='14'>有无修复方案</text>
<text x='380' y='130' text-anchor='middle' fill='#2c2822' font-size='17' font-weight='700'>设备可达性</text>
<text x='380' y='157' text-anchor='middle' fill='#7a7266' font-size='14'>核实访问范围</text>
<text x='626' y='130' text-anchor='middle' fill='#2c2822' font-size='17' font-weight='700'>停机后果</text>
<text x='626' y='157' text-anchor='middle' fill='#7a7266' font-size='14'>验证回退能力</text>
</svg>
设备联网之后,还要查它究竟是直连公网、经受控入口远程访问,还是仅在内部网络可达。CISA 指南把网络分区、限制公网暴露和管控远程访问列为防御措施。隔离能缩小访问范围,固件缺陷依然存在,延期期间还得复核隔离是否有效。
美国国家标准与技术研究院(NIST)的工业运营技术安全指南把兼容性测试、回退和恢复都纳入更新计划。拿同一个漏洞做对照:一处设备仍可被外部访问,漏洞已有被利用的证据,失控又可能危及现场安全,运营方就有理由紧急评估停机。另一处若已验证隔离有效,立即更新反而会危及安全运行,运营方可以记录延期理由,定下维护窗口和提前复核的条件。补丁是同一枚,两处现场要承担的后果不同。
谁签延期,谁出钱换设备
电网检修要把供电接续和设备检修排在同一张计划上。冷水机组更新也一样。把固件刷进去只是中途一步,现场还得验证控制、告警和安全联锁能否正常工作。只按补丁上线速度考核安全团队,停机和恢复的风险就会落到值班人员手里。
判断一家运营方能否管住这笔风险,可以翻看那张延期记录。谁验证了隔离?什么变化会触发提前处置?如果厂商已经停止支持,哪笔预算负责替换设备?对开头那台冷水机组,最后一个问题决定了下一次维护窗口究竟用来换设备,还是再签一次延期。