微软于 2026 年 11 月 17 日开放 Windows Server 2028 公开预览,当前列出的 Insider Preview 为 Build 29706。与 Windows Server 2025 相比,新版把更多安全设置提前到安装时启用,缩短服务器上线后等待人工加固的时间。这套默认值只覆盖 Server Core,带完整图形界面的 Desktop Experience 沿用原有做法。
企业的兼容性成本也随之提前。依赖旧协议的备份设备,可能在新服务器第一次连它时就出问题。沿用传统 BIOS 的 Hyper-V 虚拟机模板,则可能连启动条件都不满足。前者要验证设备和软件能否适应新策略,后者得改部署模板,两笔账不能拿同一份应用兼容性清单来算。
Server Core 默认加固,旧依赖会在首次连接时暴露
过去,微软提供安全基线,由管理员在安装后应用。Windows Server 2028 的 Server Core 会默认启用 SMB 签名与加密,限制 TLS 加密套件,拒绝 WinRM 的 Basic、Digest 认证和未加密流量,并收紧远程桌面的身份验证。管理员仍可调整策略。认证方面,当前预览优先使用 Kerberos,NTLM 阻断仍待后续预览。
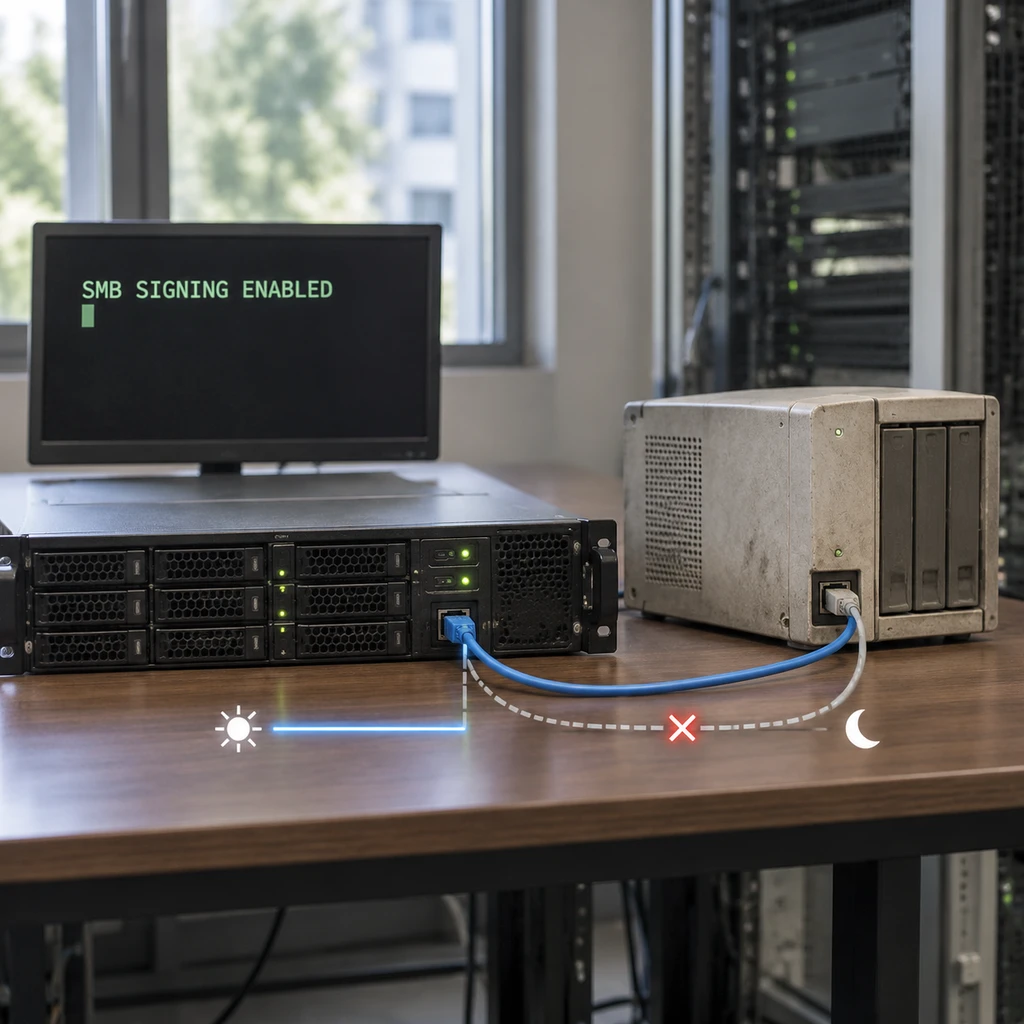
这些变化容易漏过只检查应用能否启动的验收。业务应用白天可以正常接单,夜间备份却可能因为旧 NAS 不支持所需的 SMB 签名或加密而失败。同一套远程运维脚本如果依赖 WinRM Basic 认证,也可能到批量任务运行时才暴露问题。迁移测试得覆盖这些跨设备、跨系统的任务,单测服务器上的应用进程看不出来。
<svg viewBox='0 0 760 286' width='100%' height='286' role='img' aria-label='升级验证分三层:默认策略、计划移除和启动门槛'>
<rect x='0.5' y='0.5' width='759' height='285' rx='16' fill='#fbf9f4' stroke='#e2dccf'/>
<text x='32' y='40' font-size='20' font-weight='700' fill='#b25a3a'>升级验证的三个层次</text>
<line x1='32' y1='56' x2='728' y2='56' stroke='#e2dccf' stroke-width='1'/>
<rect x='32' y='76' width='696' height='48' rx='8' fill='#fbf9f4' stroke='#e2dccf'/>
<rect x='32' y='140' width='696' height='48' rx='8' fill='#fbf9f4' stroke='#e2dccf'/>
<rect x='32' y='204' width='696' height='48' rx='8' fill='#fbf9f4' stroke='#e2dccf'/>
<text x='54' y='106' font-size='16' font-weight='700' fill='#2c2822'>默认策略</text>
<text x='54' y='170' font-size='16' font-weight='700' fill='#2c2822'>计划移除</text>
<text x='54' y='234' font-size='16' font-weight='700' fill='#2c2822'>启动门槛</text>
<text x='224' y='106' font-size='14' fill='#7a7266'>验证备份连接</text>
<text x='224' y='170' font-size='14' fill='#7a7266'>准备更新分发替代</text>
<text x='224' y='234' font-size='14' fill='#7a7266'>更换旧虚拟机模板</text>
</svg>
改策略能处理部分兼容问题,角色退场得另做预算
微软已把 WSUS 服务器角色、SMBv1、VBScript 和 wmic.exe 列入移除计划。Microsoft Learn 列出的移除计划还包括 WINS、DirectAccess、PPTP/L2TP 远程访问、MultiPoint Services、Shielded VMs、AT 服务和 at.exe 命令。清单针对正式发布,Build 29706 中各项目的实际状态仍要单独核对。仍靠 WSUS 分发补丁的团队需要评估替代方案,调用 wmic.exe 的自动化任务则要改写并复测。即使测试时能调整某项安全策略,让旧工具暂时跑起来,这部分迁移工作也还在。
启动要求更明确。Windows Server 2028 要求 UEFI,在 Hyper-V 上要求使用第二代虚拟机。如果生产模板已经换代,灾备团队仍要核对恢复时使用的模板和流程。微软尚未公布最终的 CPU、内存、磁盘最低要求,也未确认统一的 TPM 2.0 门槛。眼下可以按启动方式盘点存量,硬件采购预算还缺完整规格。
预览测试能找依赖,生产排期还缺依据
微软工程团队和 Microsoft Learn 分别把默认加固的起始版本写成 29706 和 29683。企业记录测试结果时,可以同时记下实际构建号和 Get-MSHardenedPolicyScore 报告的生效策略。否则,同一应用在不同环境里一处通过、一处失败,很难判断差异来自应用还是策略。
微软还记录了当前构建中混合 TLS 密钥交换可能导致 LSASS 服务崩溃的问题,服务器应用兼容性矩阵也仍只覆盖到 Windows Server 2025。现阶段,隔离环境里的测试结果足够用来排查依赖、估算脚本改造工时。生产切换日期还要看两个条件是否同时满足:后续构建修复已知故障,关键应用供应商明确支持 Windows Server 2028。