Codex 默认关掉工作区命令的网络,却仍可读取当前系统账号有权访问的许多仓外文件。这是 OpenAI 在《Inside the Codex sandbox》里披露的一项取舍。它保住了编译和测试的便利,也留下一个实际问题:就算命令出不了网,它读过的数据、写过的文件,还会被哪些工具接手?
在 Git 仓库里,内置 :workspace 配置允许 Codex 修改工作区,把 .git、.codex 等目录设为只读。构建工具照常读取仓外的 SDK 和库,但同一账号能读到的 API 密钥也可能在范围内。关掉网络能阻止受控命令直接上传数据,下载依赖也会被拦下。
原生工具链决定了沙箱怎么做
把开发环境搬进容器,要重新配工具。做 iOS 应用的团队还得把原生构建和模拟器操作交回 Mac,再给宿主侧操作补限制。Codex 直接在现有环境中运行,以一个接口启动各平台的沙箱命令,子进程继承限制。
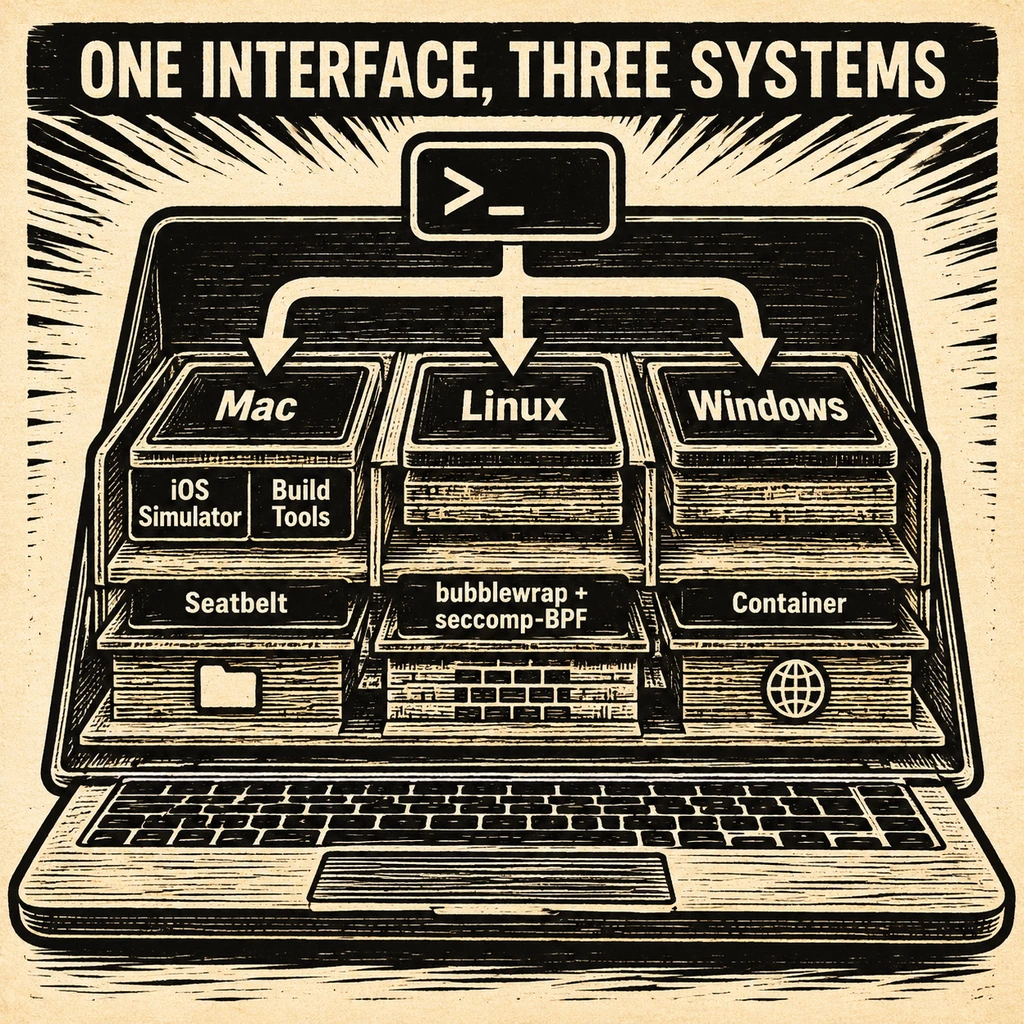
macOS 用 sandbox-exec 加载 Seatbelt 规则,由内核限制文件与网络访问。Linux 和 WSL2 用 bubblewrap 管理挂载和网络命名空间,再用 seccomp-BPF 过滤系统调用。当前 Linux 实现已停止接受旧式 Landlock 文件系统受限策略,CLI 仍保留 landlock 别名。
兼容设备上的原生 Windows 可用 Microsoft Execution Container(MXC)。旧版 elevated 后端靠低权限账户、文件 ACL 和防火墙执行限制。unelevated 后端用受限令牌,网络隔离较弱,也不支持按路径拒读。接口一致,安全团队仍要分平台验收。
默认权限、审批和网络出口各管一层
default_permissions 选定启动配置。内置选项有 :read-only、:workspace 和 :danger-full-access。自定义配置可继承前两者,增设可写目录、拒读路径或通配规则,也能限定联网域名。命令审批单独设置,管的是请求更大权限时如何处理。
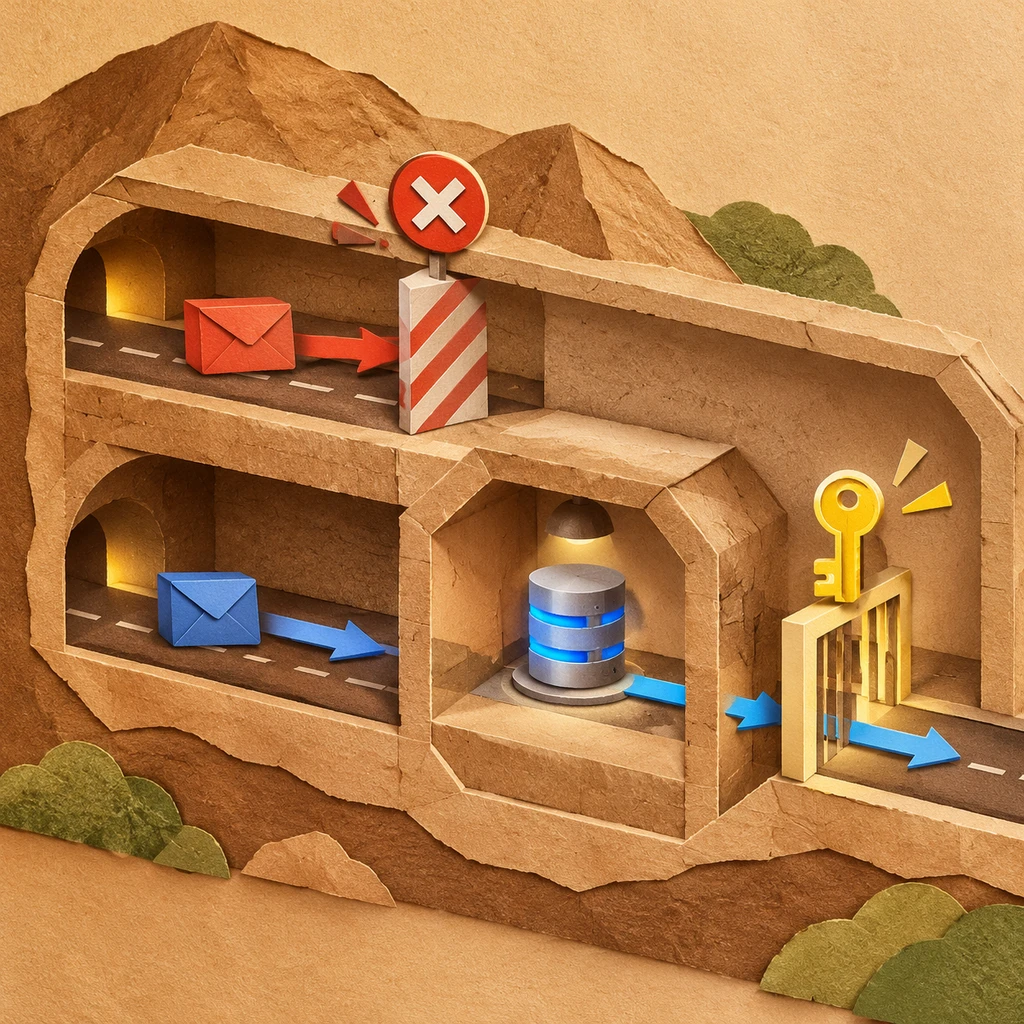
受管联网时,平台沙箱负责拦直接外连,共享的 HTTP/SOCKS 代理按域名规则放行。Linux 可从独立网络命名空间把请求转到宿主代理,MXC 配置允许访问宿主回环地址。两者都在命令启动时展开拒读通配规则。浏览器和 MCP 则要单独检查。例如,Codex 默认不给经标准输入输出启动的 MCP 服务套上这层沙箱。
<svg viewBox='0 0 640 280' width='100%' height='280' role='img' aria-label='命令权限与其他工具分别控制'>
<rect x='1' y='1' width='638' height='278' rx='16' fill='#fbf9f4' stroke='#e2dccf'/>
<text x='30' y='41' fill='#b25a3a' font-size='19' font-weight='700'>权限分层检查</text>
<line x1='30' y1='57' x2='610' y2='57' stroke='#e2dccf' stroke-width='1'/>
<rect x='30' y='68' width='580' height='38' rx='7' fill='#fffdf8' stroke='#e2dccf'/>
<rect x='30' y='115' width='580' height='38' rx='7' fill='#fffdf8' stroke='#e2dccf'/>
<rect x='30' y='162' width='580' height='38' rx='7' fill='#fffdf8' stroke='#e2dccf'/>
<rect x='30' y='209' width='580' height='38' rx='7' fill='#fffdf8' stroke='#e2dccf'/>
<g fill='#2c2822' font-size='15' font-weight='700'>
<text x='48' y='92'>默认权限</text>
<text x='48' y='139'>命令审批</text>
<text x='48' y='186'>网络代理</text>
<text x='48' y='233'>其他工具</text>
</g>
<g fill='#7a7266' font-size='14'>
<text x='190' y='92'>限制文件读写</text>
<text x='190' y='139'>处理额外授权</text>
<text x='190' y='186'>筛选联网域名</text>
<text x='190' y='233'>核对各自权限</text>
</g>
</svg>
沙箱管进程,文件还会被别人接手
我更在意的是谁会执行代理写下的内容。OpenAI 举了本地依赖的例子。依赖可能被 Git 忽略,改动也就不出现在常规差异里。编辑器或构建工具随后加载这个依赖时,按自己的权限运行。子进程继承规则仍在生效,接手文件的却是另一条进程链。
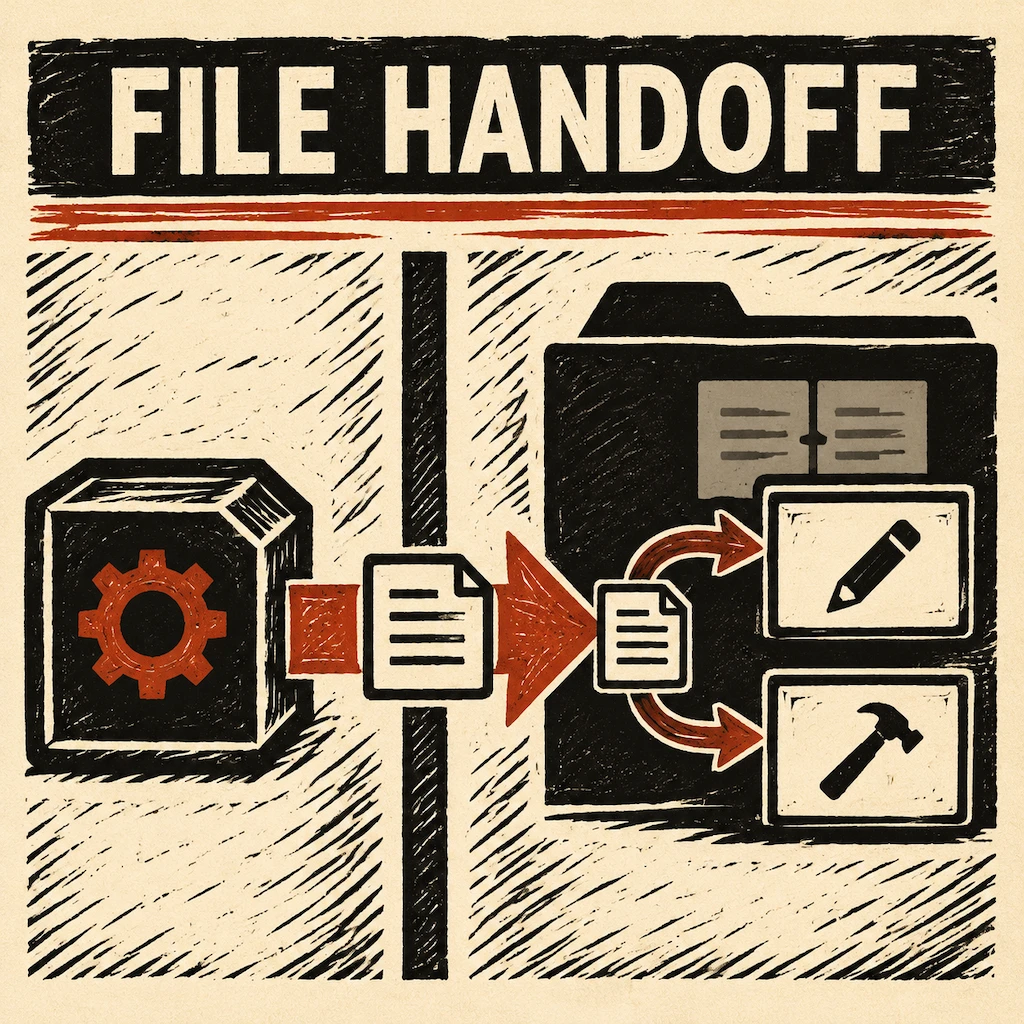
内部服务也有类似的交接。即使团队把联网范围收在少数域名,只要代理持有权限过大的凭据,获准访问的服务仍可能接受状态变更。OpenAI 把训练和对齐也放进纵深防御,正是因为获准执行的动作仍可能偏离用户意图。
<svg viewBox='0 0 640 234' width='100%' height='234' role='img' aria-label='命令运行时和文件被后续工具使用时的权限对照'>
<rect x='1' y='1' width='638' height='232' rx='16' fill='#fbf9f4' stroke='#e2dccf'/>
<text x='30' y='41' fill='#b25a3a' font-size='19' font-weight='700'>文件交接前后</text>
<line x1='30' y1='57' x2='610' y2='57' stroke='#e2dccf' stroke-width='1'/>
<rect x='30' y='81' width='280' height='123' rx='10' fill='#fffdf8' stroke='#e2dccf'/>
<rect x='330' y='81' width='280' height='123' rx='10' fill='#fffdf8' stroke='#e2dccf'/>
<text x='49' y='114' fill='#2c2822' font-size='16' font-weight='700'>代理写入依赖</text>
<text x='49' y='146' fill='#7a7266' font-size='14'>使用工作区写权</text>
<text x='49' y='174' fill='#7a7266' font-size='14'>命令受沙箱约束</text>
<text x='349' y='114' fill='#2c2822' font-size='16' font-weight='700'>后续工具加载</text>
<text x='349' y='146' fill='#7a7266' font-size='14'>编辑器或构建器</text>
<text x='349' y='174' fill='#c0392b' font-size='14'>按自身权限运行</text>
</svg>
审计从实际会话开始
产品默认值适合拿来问具体问题。本地 Codex 的标准工作区默认禁 Shell 直接联网,Claude Code 的 Shell 沙箱默认关闭,Cursor 默认允许访问内置和配置域名。Codex Cloud 当前提供完整公网、包管理器预设和指定域名等选项。默认离线、安装依赖时联网的说法来自旧版 Codex Cloud Legacy 文档。对比得落到同类会话,否则连谁在执行命令、谁在控制出口都容易混在一起。
企业上线时,可以在各平台的实际会话里,用无敏感内容的测试文件验证有效权限,再核对浏览器、MCP 和 Git 操作各自使用的出口与凭据。把日常账号的密钥移出代理可读范围,往往比多弹一次确认更管用。回到那份 Git 差异,发布前还得知道构建工具实际会加载哪些文件。它执行的是磁盘上的内容,审查记录管不到这一步。