外媒打出“部分 Pixel 手机遭零日攻击被黑”的标题时,很容易让人以为 Android 生态又出现了一次灾难性的无差别入侵。真正的情况要冷峻得多,但也比单纯的系统 Bug 更棘手:这是一起发生在极底层的定向提权渗透。
Google 在 2026 年 9 月的安全公告中披露,追踪编号为 CVE-2026-58704(内部参考号 A-484011314)的高危漏洞已被用于在途攻击。这个漏洞的危险等级评分为 CVSS 8.0,出在负责连接蜂窝网络的调制解调器(Modem)组件上。尽管攻击者可以在无需受害者点击交互的条件下触发漏洞,但它并不是一个能直接远程接管整台手机的独立入口。
调制解调器的跳板:CVSS 8.0 的真实杀伤力
要看懂这次漏洞,必须先把惊悚的头条标题和真实的技术链条拆开。CVE-2026-58704 的本质是权限提升(Elevation of Privilege),而非端到端的远程代码执行。
在移动攻击链条里,黑客极少能用单个漏洞通吞整部手机。现代操作系统的防护体系像一座护城河交错的要塞,基带处理器本来处于受控沙箱之中。然而,一旦攻击者借助前置手段拿到底层通信的微弱立足点,这个基带漏洞就能帮其穿透沙箱壁垒,直接拿到通往手机系统核心数据的钥匙。
值得细看的是利用条件。虽然漏洞执行无需受害者主动打开附件或点击链接,但它要求攻击者具备邻近或同网络位置的访问权限。换句话说,黑客无法坐在地球另一端随手扔个恶意 IP 把它引爆,而是需要结合伪基站、局域网流量注入或特定的无线电信号伪装。
这种苛刻的前置条件、精准的目标投放与高昂的工程成本,都高度契合商业间谍软件与国家级 APT 组织的行动特征。即便 Google 并没有点出具体攻击者的名字,这类针对蜂窝固件的在途利用,向来不是脚本小子的恶作剧,而是针对高价值人群的定向手术刀。
闭源基带的盲区:安全系统的天花板
许多追求极致隐私的用户会选择将 Pixel 作为硬件底座,刷入注重安全加固的第三方系统。但这次事件恰恰戳中了整个移动生态的隐秘痛点:闭源固件是上层系统无论怎么加固都无法触碰的黑盒。
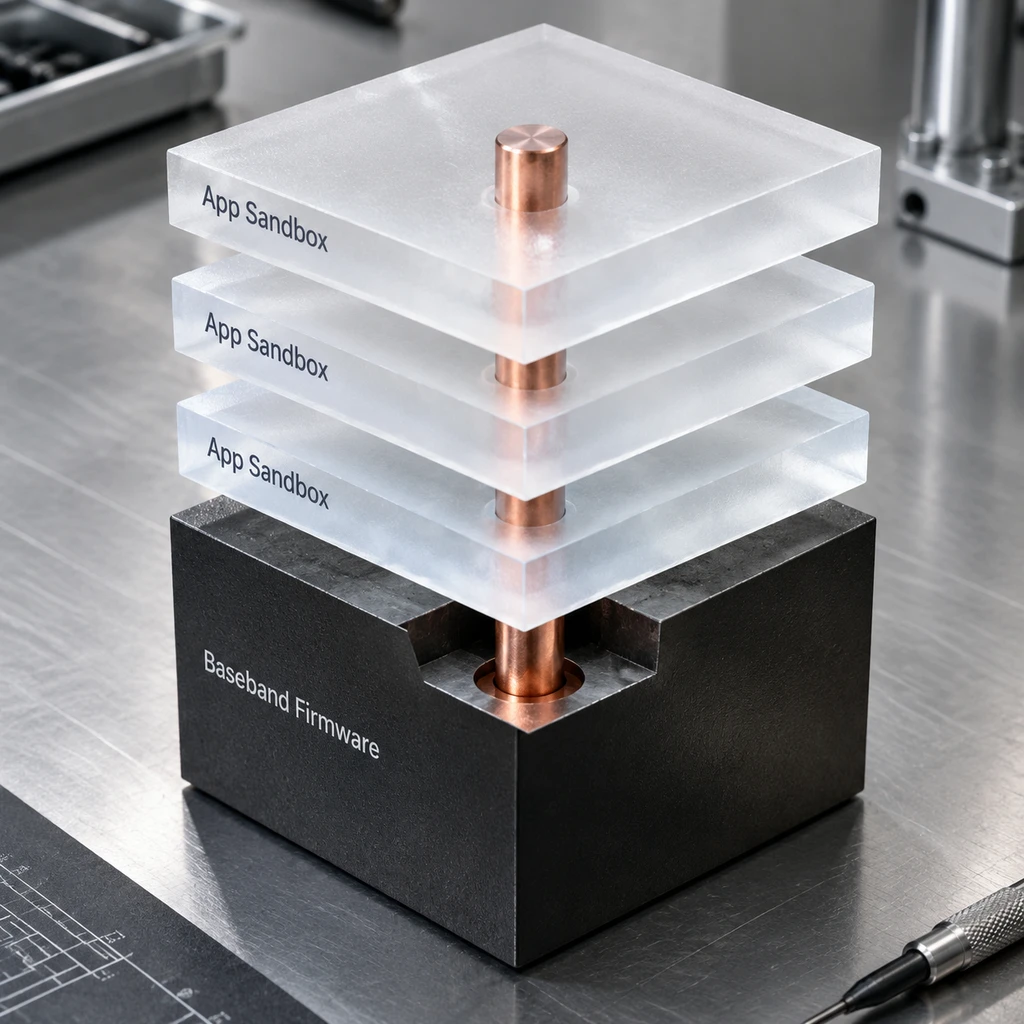
以主打高防护著称的开源 ROM 项目 GrapheneOS 为例,其在 9 月 16 日推送的主力稳定版(版本号 2026091000)仅仅跟进了 2026-09-01 的 Android 平台补丁,却未能直接覆盖修复该漏洞所需的 2026-09-05 补丁级别。原因极其现实——基带调制解调器的代码属于芯片原厂的专有固件,开源开发者哪怕在内存分配、沙箱隔离上做到极致,也无法在缺乏厂商二进制更新的前提下自愈底层的硬件固件。
所谓防不胜防,从来不是操作系统不够坚固,而是底层芯片本就握着绕过城墙的特权钥匙。
千丈之堤,以蝼蚁之穴溃。手机操作系统已经演进了十几年,从内核加固到零信任内存分配,上层软件的攻击门槛被拉得越来越高。但蜂窝调制解调器作为一个独立运行精简实时系统的处理器,不仅直接解析来自外部基站的未加密射频数据,还拥有极高的硬件直接内存访问权限。一旦底层防线出现失误,上层精心构建的权限体系就会被降维打击。
披露坐标与应对:谁在承受风险
看到在途零日漏洞被证实,很容易引发关于各厂商安全能力的横向踩踏。有人借此判定 Pixel 不如其他品牌稳妥,但这种归因忽略了现代漏洞挖掘与披露的运行逻辑。
就在同一个月,三星修补了包括远程图像解码执行在内的数个关键安全缺陷;苹果也在最新的系统更新中修复了底层的基带拒绝服务与内省漏洞。大厂在公告里写下“已遭有限利用”,往往只说明其遥测与溯源机制捕捉到了真实的交火痕迹,并迅速进行了修复响应。完全没有公布在途利用记录的系统,未必代表无懈可击,有时仅仅是攻击者还在阴影里安然使用。
这次 Google 推送的安全更新面向 Pixel 6 到 Pixel 10a 系列的受支持设备。虽然官方并未公开受害者的确切名单与攻击细节,但威胁模型的边界已经非常清晰。
- 建议.手持 Pixel 6 至 Pixel 10a 设备的普通用户,应立即进入系统设置检查 Android 安全更新级别,确保已处于 2026 年 9 月 5 日或更新版本。
- 提醒.记者、政界人士及处于高对抗环境中的高危目标,在确认基带补丁完全生效前,出入敏感公共场所可考虑暂时启用飞行模式,切断邻近蜂窝网络带来的前置接触面。
CVE-2026-58704 的修补告一段落,但它遗留的技术追问仍然没有结束。在攻击链的第一步,黑客究竟通过何种网络手段与基带完成了初次握手,依然是安全研究界正在等待的另一半拼图。