生成式人工智能彻底模糊了拍摄与生成的界线之后,科技公司终于把防御防线推到了进光的第一寸硅片上。苹果在 2026 年 9 月 9 日发布 iPhone 18 Pro 系列,并于 9 月 15 日公开了 Apple Reference Image 的安全架构白皮书,随后硬件在 9 月 18 日正式发售。这项技术没有停留在文件元数据修补的浅层,而是将加密签名直接下沉到感光芯片,试图在后真相时代重新锚定照片的客观真实。
但这并不意味着数字图像的欺骗就此终结。苹果搭建了一套极其严密、跨越芯片到云端的密码学工程,足以击碎操作系统层面的伪造篡改,却依然越不过物理世界本身的盲区:硬件能够确保这组像素在特定时间真实撞击了传感器,却根本无法分辨镜头前是一场真实发生的新闻事件,还是一块正在播放合成画面的高精度屏幕。
从传感器到私有云,苹果重构像素信任链
现代计算摄影的流程极其繁复,光子转化为电信号后,需要经过降噪、去马赛克、色彩校正和多帧合成,最终才变成人眼可见的照片。以往的行业做法往往在算法流水线走完后才给文件打上防伪戳记,但这给黑客在操作系统或传输总线注入虚假像素留下了巨大漏洞。Apple Reference Image 采取了彻底相反的路径,选择从源头将流程切分为两阶段捕获与显影。
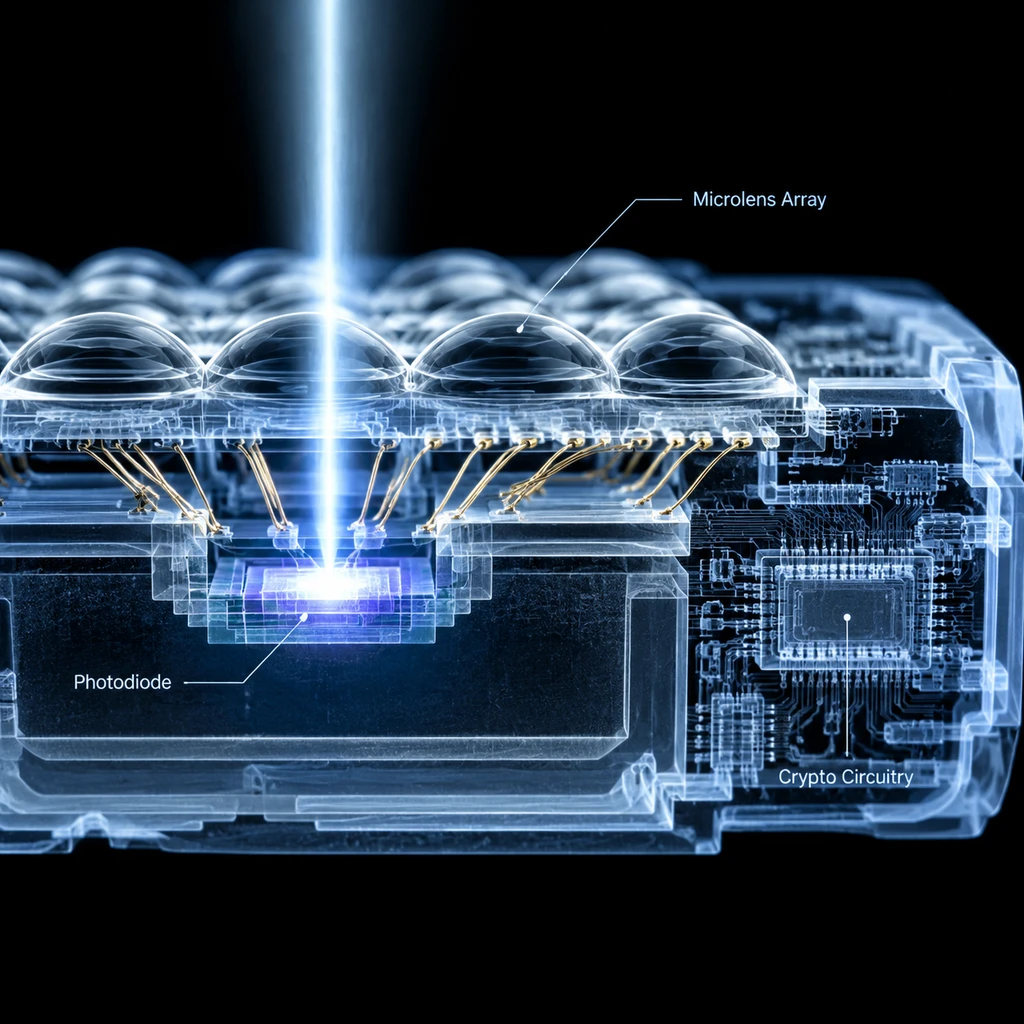
这项功能目前属于可选模式,首发且仅支持 iPhone 18 Pro 与 iPhone 18 Pro Max 的主摄传感器。开启后,传感器会在固件安全启动引导下进入专属模式,感光元件在捕获光信号的瞬间立即在芯片内部对原始像素进行密码学签名,阻断了传感器固件和手机系统的篡改可能。焦距与数码变焦边界等元数据交由 Secure Enclave 处理器独立签名,系统再通过 Oblivious HTTP 协议向苹果服务器获取两次时间戳,以平均 15 分钟的心跳频率锁定曝光时间的上下界,最终在本地封装为一份 DNG 格式的安全数字底片。
真正将底片转化为可见图像的工作放在了苹果的私有云计算环境(PCC)。原始底片上传后,PCC 在开源可审计的无状态环境中执行去马赛克、色调映射与压缩开发。为抵御未来量子计算对经典密码的潜在瓦解,苹果在此启用了 RSA-3072 与 ML-DSA-87 的复合后量子密码签名。整套流程让底片与开发过程完全脱离本地操作系统的操控,从硬件层封死了软件注入恶意像素的通道。
避开 C2PA 阵营的取舍与封闭壁垒
在可验证摄影领域,由 Adobe、微软、Google 等巨头主导的 C2PA 标准是目前的通用法则。但苹果在这套新机制中并没有直接输出原生的 C2PA 凭证,这种分道扬镳背后既有现实的安全考量,也有鲜明的生态防线。
C2PA 的主流应用逻辑是在成片生成后附加元数据,并要求创作者或机构用数字证书签名。这种设计将照片的真伪深度绑定到特定创作者或具体硬件标识上。对于身处高风险环境的新闻纪实摄影师或战地记者而言,公开证书意味着暴露设备甚至人身行踪。苹果通过 PCC 承担中介显影角色,最终由苹果的云端签名服务背书,实现了对公众的不可关联性,外界无法通过两张照片的反查推断它们来自同一台设备。
但这种保护的对立面是极高的封闭成本。目前经过验证签名的参考图像,仅能在运行 iOS 27、iPadOS 27 及 macOS 27 的苹果原生应用或通过特定 API 调用的软件中检验。如果脱离苹果的生态系统,外界很难直接在通用浏览器中解析这份信任凭据。苹果实际上把整套防御体系收束到了自家生态内,把捕获根变成了 iPhone 18 Pro 独特的硬件卖点,而非广泛流通的公共协议。
隐藏权重的撤销逻辑与物理重拍盲区
把篡改通道在数学层面封堵之后,这套体系面临着更深层的机制矛盾。首当其冲的是防伪评估本身的透明度。当安全底片上传至 PCC 时,系统并非只机械地做图片显影,而是运行一个带有隐藏权重的专有神经网络,评估原始像素是否符合该传感器真实的物理噪点与感光特性。
虽然 PCC 架构的代码构建记录在防篡改透明日志中,但负责防伪打分的神经网络核心权重属于商业专有资产,并不对外公开。苹果配套服务会记录照片 GUID、传感器 ID 以及该次测算的置信度分值。一旦某枚传感器的历史信用评分过低,苹果可以对其全量撤销,使其产出的照片失效。设备通过定期在本地拉取撤销列表完成比对,虽然查询过程不向外界暴露具体查看的文件,但撤销权限与真伪门槛的裁量权,完全归于苹果一家。
更为棘手的在于物理证据链的保管风险。底片在 PCC 开发完成后,手机会自动将其丢入最近删除相薄,并在 30 天后彻底清除。对于需要长期固定原始电子证据的新闻机构与司法取证人员而言,这意味着不可逆的信息灭失。
- 风险.若诉讼周期超过一个月且未主动冷备份底片,原始传感器数据将永久蒸发;而一旦苹果在后续撤销列表中注销该设备,即便原始画面毫无篡改,呈堂照片也会失去信任背书。
传感器捕获的真实并不等于事实的真实,像素防篡改无法为现实世界作保。
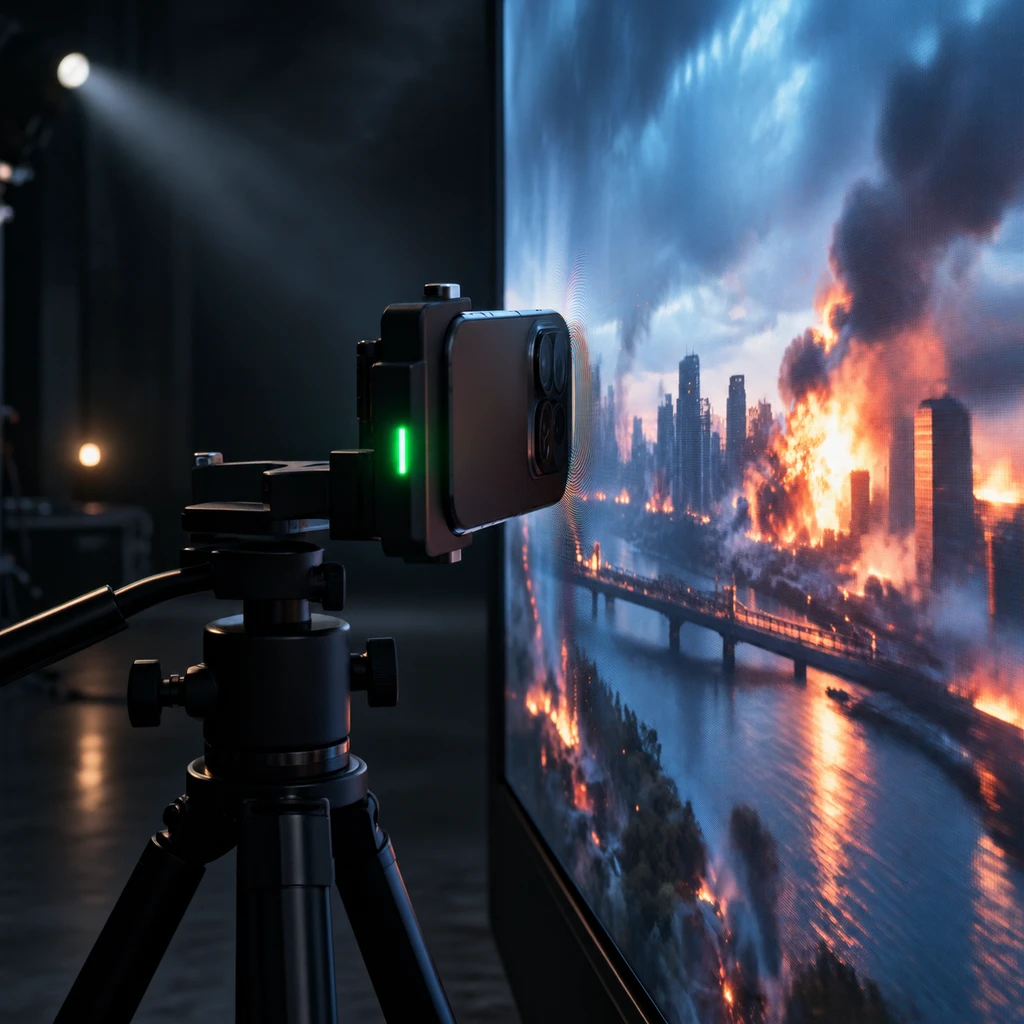
正如数字取证专家长久以来的提醒,这套坚固的芯片堡垒对光学重拍毫无抵御能力。任何人只要用 iPhone 18 Pro 对准一台高质量 8K 显示器,拍摄一张由 AI 生成的逼真虚构场景,传感器依然会如实记录并签发出合规的凭据。物理摆拍、虚假道具以及张冠李戴的语境叙述,全都游离在密码学防御的边界之外。
- 建议.专业机构不应将参考图像视为一劳永逸的事实凭证,在采纳硬件签名文件的同时,仍需交叉比对现场多源声像物证,并即时固化当期撤销列表与底片。
苹果完成了一场漂亮的技术突围,它将防伪防线从易受攻击的操作系统拉回了硬件硅片,用后量子签名和私有云构建起前所未有的工程闭环。但它最终证明的,也仅仅是那枚主摄芯片在某个 15 分钟的区间内确实吸收了对应的光子流。它捍卫了感光物理过程的纯洁性,却无力裁决世界本身的是非。