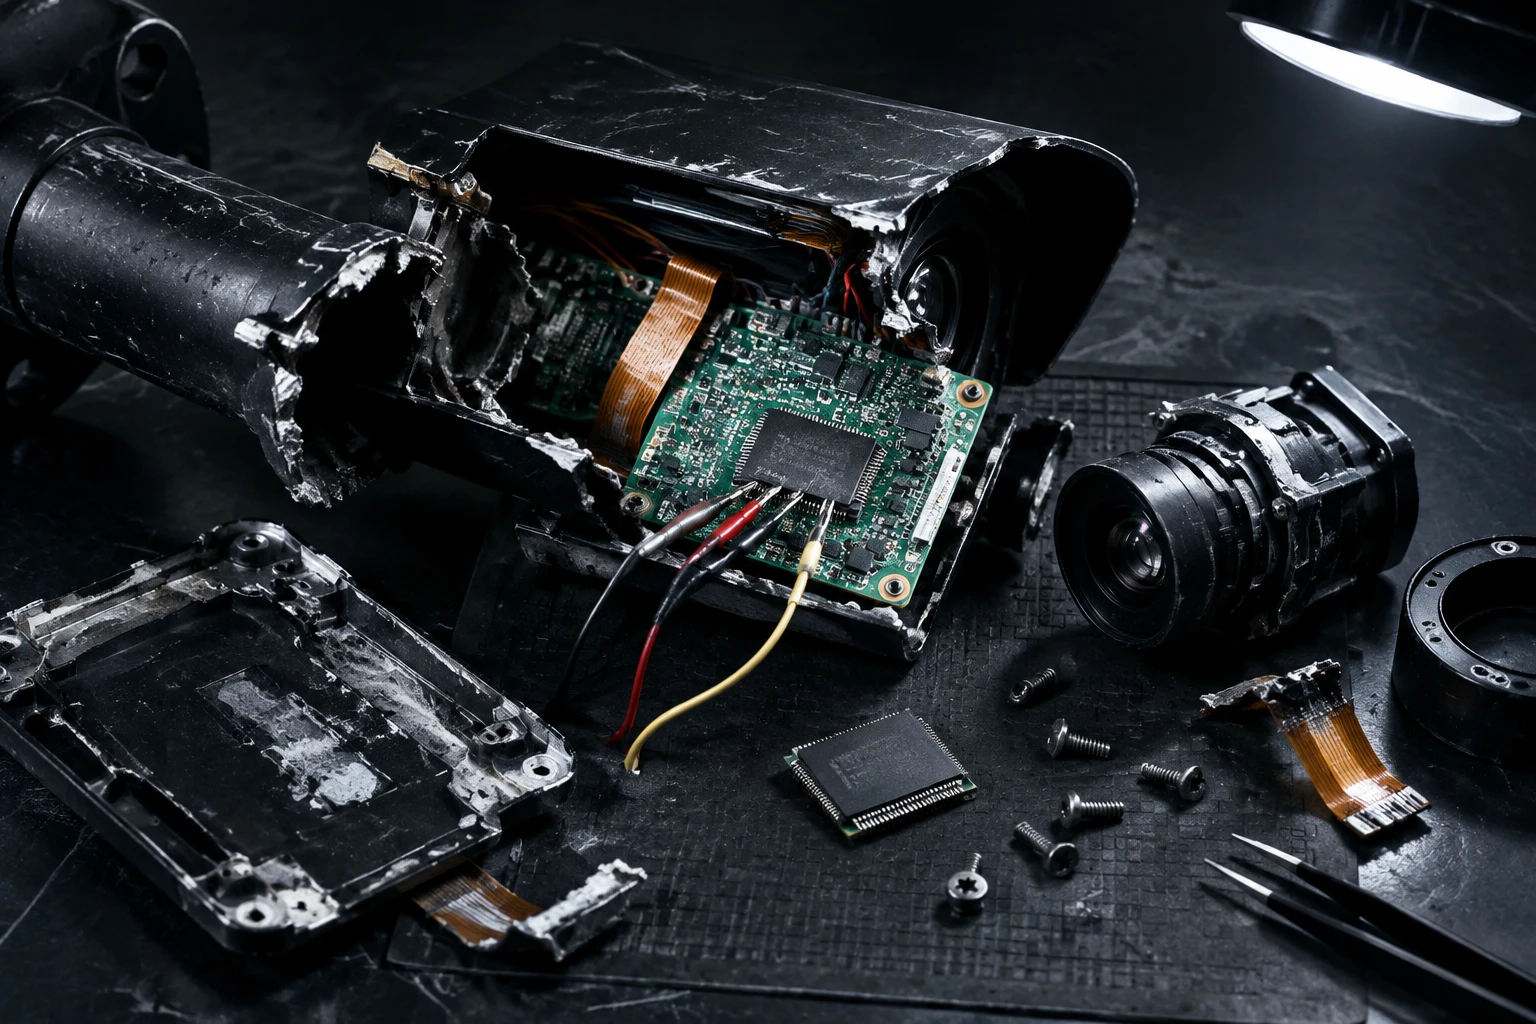
2026年9月16日,民间黑客组织 stegan0gram 从路面立柱上生生锯下一台 Flock Safety 智能监控摄像头,并完整提取出机身内部的闪存镜像。经由 404 Media 与 WIRED 的联合代码审计,这台遍布全美街头的治安设备被彻底卸下了技术伪装:原本号称具备硬件级加密的系统,解密私钥竟然直接存放在未加密的物理分区中;而标榜仅用于抓拍车辆的边缘计算模型,早已把检测框套向了路边的行人和自行车。
这场拆解并非一起偶发的破坏公物个案,而是一次对民营警务监控供应链的精准取证。它不仅让 Flock Safety 宣称的端侧加密神话彻底破产,也证实了公众长久以来的担忧:私营安防公司正在用粗糙的工程实现与隐蔽的功能膨胀,悄然编织一张绕过司法监督的全国性全要素追踪网。
挂在把手上的密钥与失守的物理防线
黑客缴获这台设备后,提取出了基于 Android 系统运行的 20个自研应用 以及约 21 天的完整运行日志。分析人员在存储介质中发现了两个核心分区,其中名为 media 的物理存储分区处于完全未加密状态,而解密其他机密媒体文件的私钥,就这么明文存放在这个分区里。这无异于给厚重的保险箱装了一把密码锁,却把开锁钥匙直接挂在把手上。
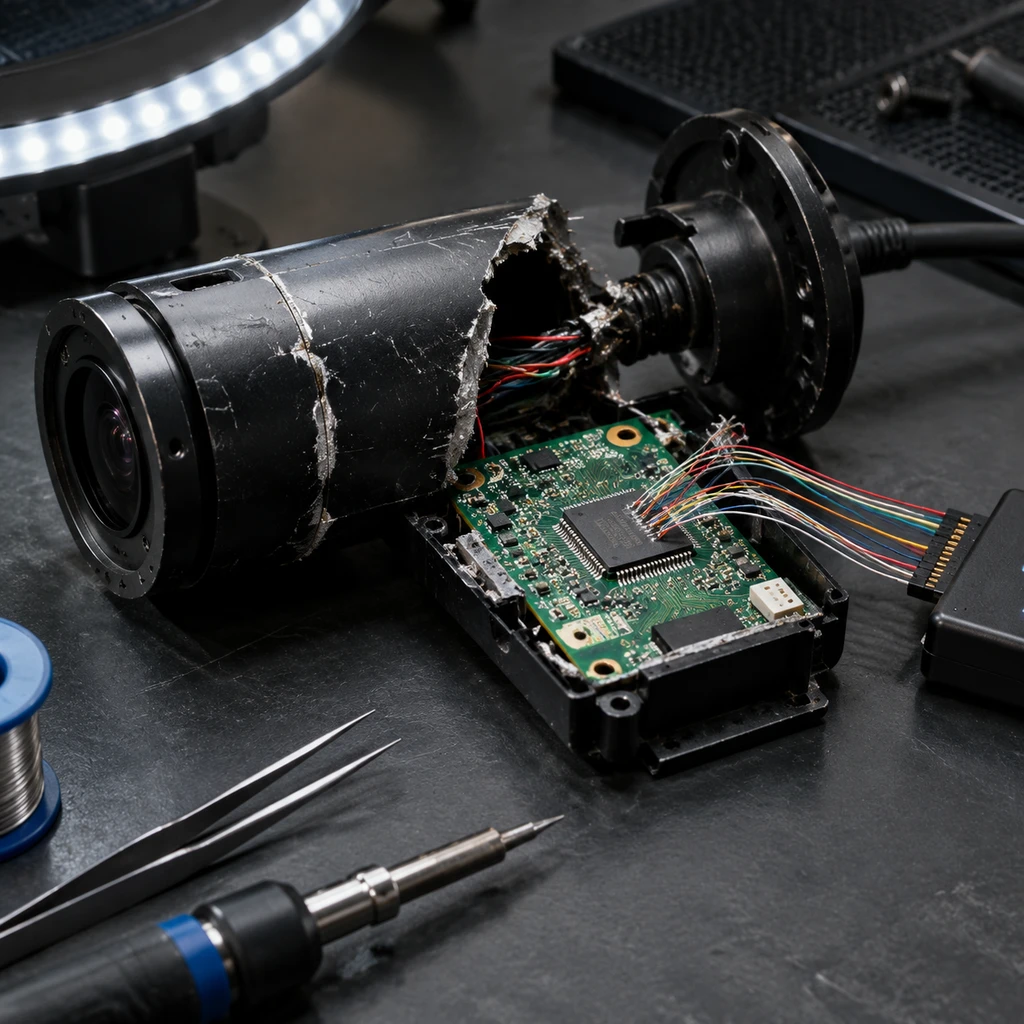
借助这把钥匙,调查人员顺利导出了设备本地缓存的 27,321段无声短视频。这些视频规格均为 1024×768 分辨率、时长 1 至 2 秒,完整记录了路口过往车辆的动态。尽管设备中最核心的系统敏感分区仍然保持加密,且未流出直通云端集群的全局通信密钥,但这一事实直接击穿了厂商此前的安全口径。
安全研究员 Jon Gaines 早在公开披露中就曾指出,Flock 旗下 Falcon 与 Sparrow 系列硬件存在严重的设计疏漏,包括默认禁用安全启动、Bootloader 未施加锁定,以及高通紧急下载模式缺乏认证机制,相关隐患被收录为 CVE-2025-47822、CVE-2025-47823 及 CVE-2025-47824。当时厂商辩称这些漏洞需要物理接触设备,且视频仅在本地短暂留存,黑客无法取走数据。
这次路面缴获的数据彻底推翻了这一辩解。加上 2025年12月 该公司 Condor 视频监控系列因服务配置失误,直接将至少 60 台摄像头的公开访问接口暴露在公网上,表明这家在全美数十个州高歌猛进的企业,其底层工程规范并未跟上其商业扩张的速度。
160万张快门背后的连拍算法与存储溃缩
面对逆向工程揭示出的 160万张生成图片,公众的第一反应往往是街头监控正在建立海量平民图像档案。但结合固件逻辑来看,这一惊人数字主要源于其突发连拍机制。
在设备被缴获前的约 21 天记录里,摄像头累计完成了约 50,200次车辆检测。当算法感知到移动物体时,会自动触发多档不同曝光参数的高速连拍,单次捕捉从二十多帧到上百帧不等,平均单车生成约 31.9张缓存图片。系统随后在本地筛选出清晰度与光照合格的帧进行局部裁切,再通过蜂窝网络回传至云端进行车牌光学识别。
把防线建立在物理不可触碰的幻想上,本身就是工程最大的盲区。
连拍算法本是解决车速过快与夜间逆光的折中方案,却拖垮了边缘端的硬件吞吐能力。设备日志中记录了超过 27,000次无剩余存储空间 的底层系统错误,伴随数万次进程崩溃与自动重启。由于存储溢出处理粗糙,新生成的数据粗暴覆盖旧日志,导致大量证据链条处于断裂与不可追溯的状态。
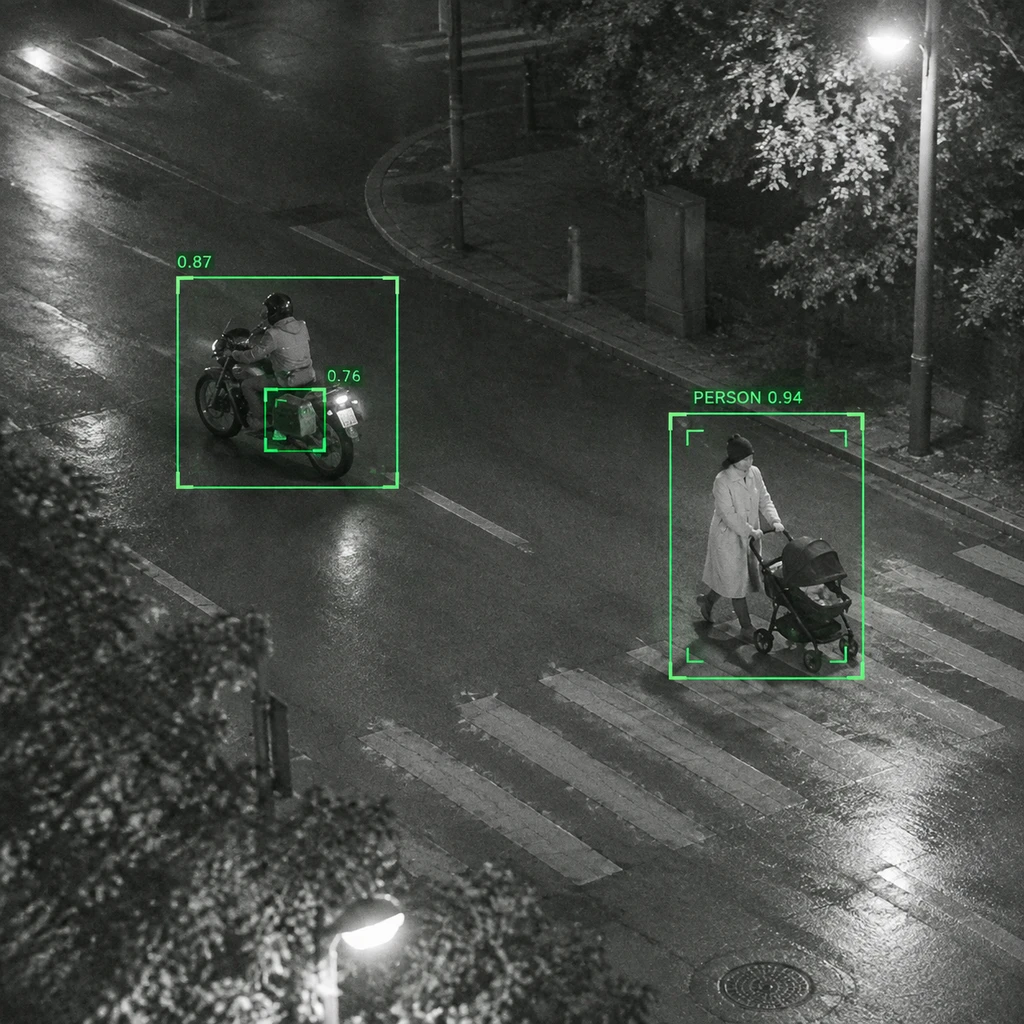
更加耐人寻味的是算法边界的暗度陈仓。测试证实,提取出的计算机视觉模型明确具备行人和自行车的目标检测能力,能实时输出坐标边界框与置信度。虽然在被攻破的俯角监控视频中仅检出 11 次摩托车骑手,且固件内未见活跃的人脸识别模块,但模型频繁把车身贴纸、摩托车边包上的旗帜徽章当成目标裁切回传,暴露出算法对私人标识过度捕获的事实。
监控私营化的司法黑洞与反抗演进
虽然 Flock 于 2026年8月13日 匆忙将执法客户的新默认留存期缩短至 7天,试图平息外部质疑,但这并未触及整个系统的核心矛盾:一个绕过司法管辖权的全国轨迹共享网络。
佐治亚州阿尔法勒塔市的探头数据曾向超过 2,000 家机构开放;德克萨斯州警官利用全国检索定位跨州就医的自述堕胎女性;移民海关执法局则借道地方权限,穿透庇护城市的数据隔离屏障。
- 风险.当硬件密钥被攻破且设备支持识别车牌之外的目标,私营化网络的数据溢出将直接转化为基层治理的失控风险。
民权组织早已指出,这种失控并非 Flock 一家独有。在摩托罗拉旗下的 Vigilant LEARN 监控网络中,平均跨机构共享数量达 160 个,峰值超过 800 个。官方记录显示,圣地亚哥曾出现 12,914次跨机构非预期查询,加州山景城在一年内被超过 250 个外部部门调取了近 60 万次数据。
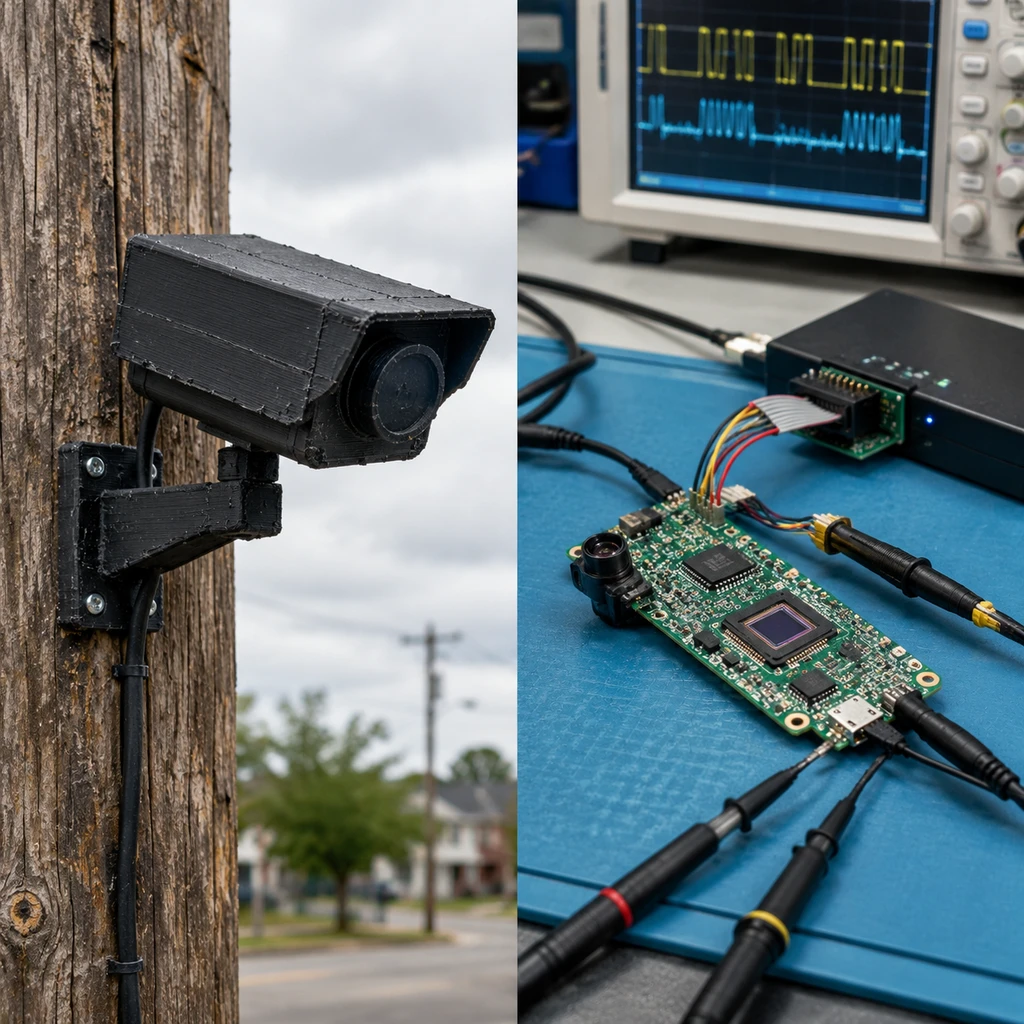
这解释了为什么民间反抗会发生质变。在全美多地警方被迫用 3D 打印假外壳充当诱饵防范破坏的背景下,黑客不再满足于把摄像头砸碎在电线杆下,而是将其带入实验室逆向破译。从破坏硬件到开源固件真相,技术维权者正在用逆向工程作为杠杆,迫使习惯藏身于商业采购合同背后的监控基础设施走向阳光。