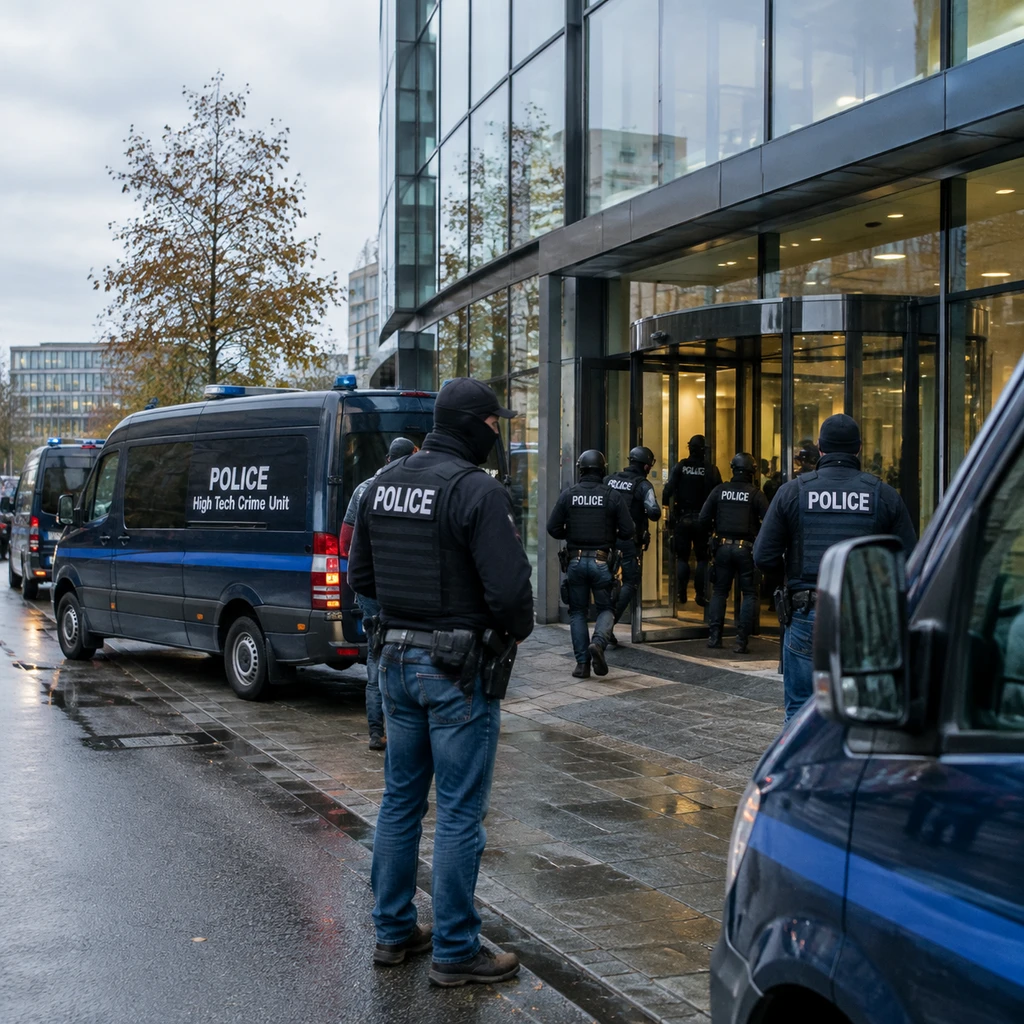
荷兰鹿特丹法院近日作出裁决,正式对24岁的阿姆斯特丹男子Pepijn van der Stap延长拘留90天。这名在暗网以Umbreon为代号的黑客,白天是荷兰网络安全企业Neo Security的攻击性安全主管,暗中却被美荷执法部门指控为跨国黑客组织ShinyHunters的核心头目。更为严峻的是,警方突袭查获的电脑资料显示,他不仅涉嫌操盘大规模企业数据勒索,还涉嫌在境外策划买凶谋杀两人。
这场动用闪光弹的突击抓捕不仅撕下了一名安全研究员的双重伪装,也刺破了网安行业长期奉行的招安神话。当数字勒索开始与肉体消灭的线下暴力合流,现代网络犯罪的组织形态和风险烈度已经彻底变轨。
闪光弹下的双面人生:正规安全公司的隐秘外壳
9月15日,荷兰警方高科技犯罪调查组突袭了Neo Security位于阿姆斯特丹的办公室。现场目击记录显示,警方在逮捕行动中动用了闪光弹等高对抗战术装备。Neo Security负责人Benjamin Korper随后向路透社证实了被捕员工的身份。面对外界质疑,该机构迅速展开内部排查,并声明未发现Van der Stap入侵本机构系统或窃取客户资产的痕迹。
然而,翻开这名24岁年轻主管的履历,安全防线的失守早有预兆。Van der Stap此前就曾因数据窃取与敲诈勒索在荷兰被判服刑,此次被捕属于出狱后再犯。欧美网安业界一直存在吸纳前黑客从事攻防渗透研究的惯例,试图将其破坏力转化为防御资产。但现实证明,在缺乏严密技术审计与背景隔离的情况下,合法的企业身份反而成了网络黑客掩盖非法活动的绝佳盾牌。
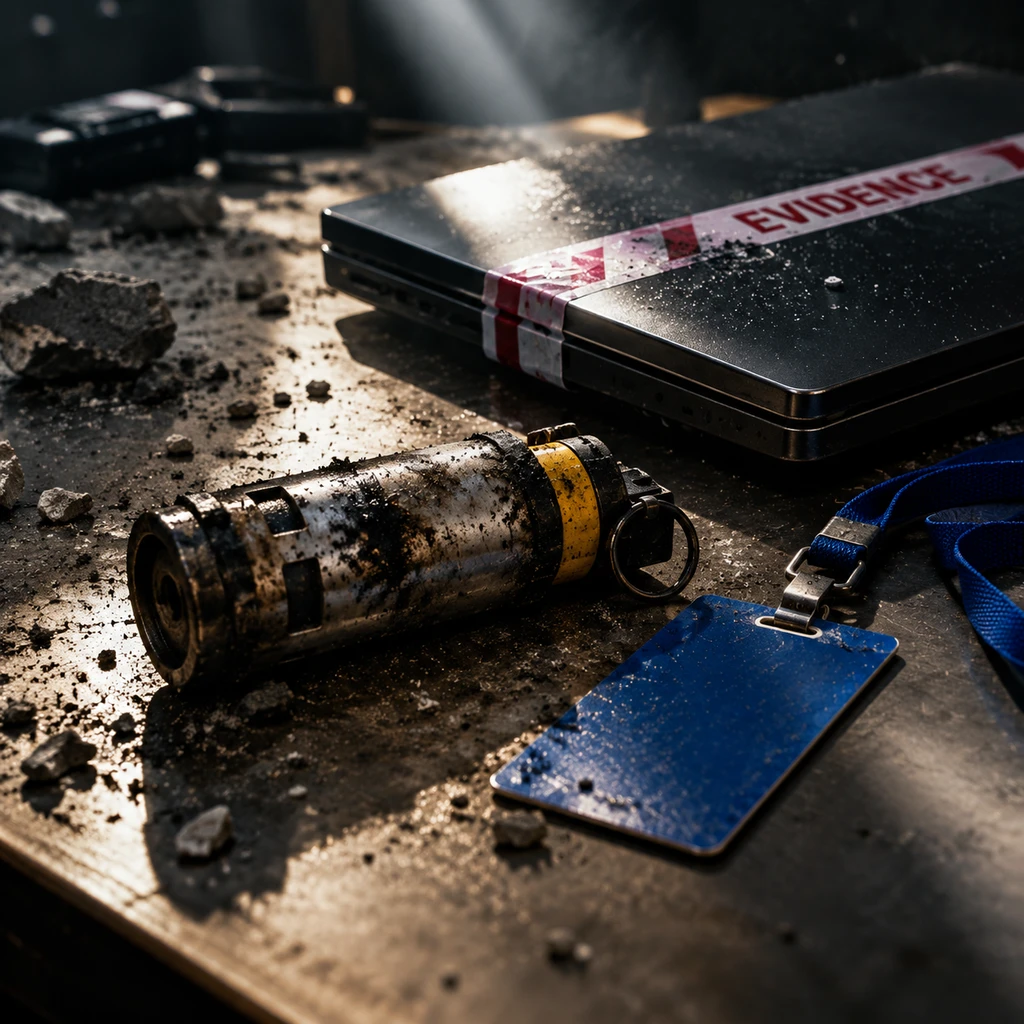
更为恶劣的转折来自警方的取证结果。荷兰检方指出,在扣押的个人笔记本电脑中,调查人员发现了大量涉嫌在境外策划买凶杀害两人的详细资料。荷兰当局明确强调,这项关于意图谋杀的指控与针对ShinyHunters的黑客调查彼此独立。这一事实彻底打破了大众对于商业黑客只图求财的固有认知,印证了欧美地下黑产网络正由虚拟勒索向现实人身暴力加速异化。
幽灵品牌罗生门:跨国归因与官方口径的温差
在执法层面,这起跨国追捕案展现出微妙的叙事分歧。FBI局长Kash Patel与网安助理主管Brett Leatherman高调宣称这是一次由美荷两国联手协调的收网战役,并直指被捕者为ShinyHunters核心头目。但荷兰警方的官方公报中,通篇未提美方协助,重心仅落在荷兰本国司法程序与独立命案调查上。
与此同时,犯罪网络内部的反应同样扑朔迷离。早在涉案期间,ShinyHunters曾高调宣布入侵AT&T、Ticketmaster等跨国巨头,并在2026年2月通过假冒IT人员套取验证码,攻破荷兰电信运营商Odido并致使超过620万名客户数据外泄。然而在Van der Stap被捕后,ShinyHunters发言人迅速出面对媒体切割,宣称该嫌疑人与组织毫无瓜葛。
去中心化加盟制瓦解了传统执法防线,抓获单个成员已无法判定组织的真正边界。
这种反常的切割揭示了现代网络黑产的组织形态演变。正如谷歌威胁情报所指出的,以ShinyHunters名义运作的背后包含多个攻击活动集群,且存在广泛的冒名顶替现象。早前Pornhub Premium会员数据泄露时,受害方曾将矛头指向第三方数据分析商Mixpanel,但Mixpanel随即公开反驳并坚决否认自身存在外泄源头。
主流通讯社与司法材料至今均未背书该团伙入侵140家机构的具体数字,仅确认其在全球范围内造成了海量受害者。当黑客组织演变成一种共享攻击基础设施与勒索品牌的去中心化网络时,单一骨干的落网往往难以阻断整个生态的运转。
招聘网奇袭与反情报迷雾
让整起案件更具戏剧性的是抓捕前夕的交锋。ShinyHunters曾公开发难,声称攻破了联邦调查局的招聘门户网站并窃取大量机密档案,包括5000余名探员的体检记录、药物筛查乃至心理评估报告,宣称此举不为勒索只为反驳官方指控。
对此,FBI于2026年9月23日发表公开声明,承认正在调查针对fbijobs.gov门户的渗透主张及员工身份信息泄露,但措辞极为审慎。局方强调入侵点尚未查明,且未证实黑客所宣称的数据规模与实际受损程度。从外包招聘系统的漏洞利用,到核心反情报资产的实质性失窃,两者之间显然存在巨大的事实认知落差。
- 风险.企业在面对具备攻防能力的高危岗位时,若将刑释人员简单等同于常规技术人才招募,内部权限隔离与常态化行为审计的缺失将直接导致企业信誉与客户数据陷入不可控险境。
从线上敲诈到深涉线下买凶,Van der Stap案标志着网络犯罪正在突破代码与屏幕构筑的安全边界。接下来的90天拘留期内,荷兰检方对谋杀指令证据链的开庭披露,以及美国司法部门是否会正式提起跨国引渡请求,将成为厘清这个黑客品牌背后真实犯罪版图的决定性转折点。