苹果在2026年9月28日紧急下发了一组安全补丁,涵盖 iOS 26.7.1、iPadOS 26.7.1 以及 macOS 26.7.1。官方在通告中给出了极重的措辞:漏洞可能已被利用,用于针对特定个人发起极复杂的定向攻击。
这次被盯上的是图形引擎 Apple CoreGraphics。这个编号为 CVE-2026-86950 的漏洞本质是越界写入,攻击者只要诱导系统解析恶意构造的图像文件,就能绕过限制执行任意代码。从 iPhone 11 到近年发布的机型,再到多款第3代及以上 iPad Pro、第8代及以上 iPad,全在受影响之列。
为什么又是图形渲染管线
系统安全里有个经久不衰的规律:越接近像素与画面的底层组件,权限越深,逻辑越厚,越难防守。
图形渲染管线需要处理林林总总的外部文件格式,解析过程极其庞杂。为了保证界面流畅,渲染引擎与操作系统的深层接口长期保持着高速通信。只要文件解析阶段出现一个越界漏洞,攻击者就能把一个像素点的溢出,变成整个系统权限失守的导火索。
这次漏洞由 Meta 产品安全团队提交。巧合的是,不久前针对 iMessage 的零点击漏洞 CVE-2026-86869 披露中,Meta 也与安全机构 ironPeak 一道出现在鸣谢名单里。那起漏洞被指绕过了苹果专门用于阻断间谍软件的 BlastDoor 沙箱。
攻防对抗的重心早已不在前端界面,而在沙箱与渲染底层的结合部。
商业间谍软件供应商一直在做同一件事:寻找不需要目标点击、单靠一条静默消息就能穿透防护的组合链条。图形渲染逻辑天然的复杂性,正好给这种穿透提供了温床。
拆解被放大的八成受害恐慌
补丁公布后,不少媒体援引苹果官方数据,称仍有近五分之四(79%)的 iPhone 用户处于危险的 iOS 26 之中。这种说法制造了不小的焦虑,但只要核对一下出处就会发现明显的口径错位。
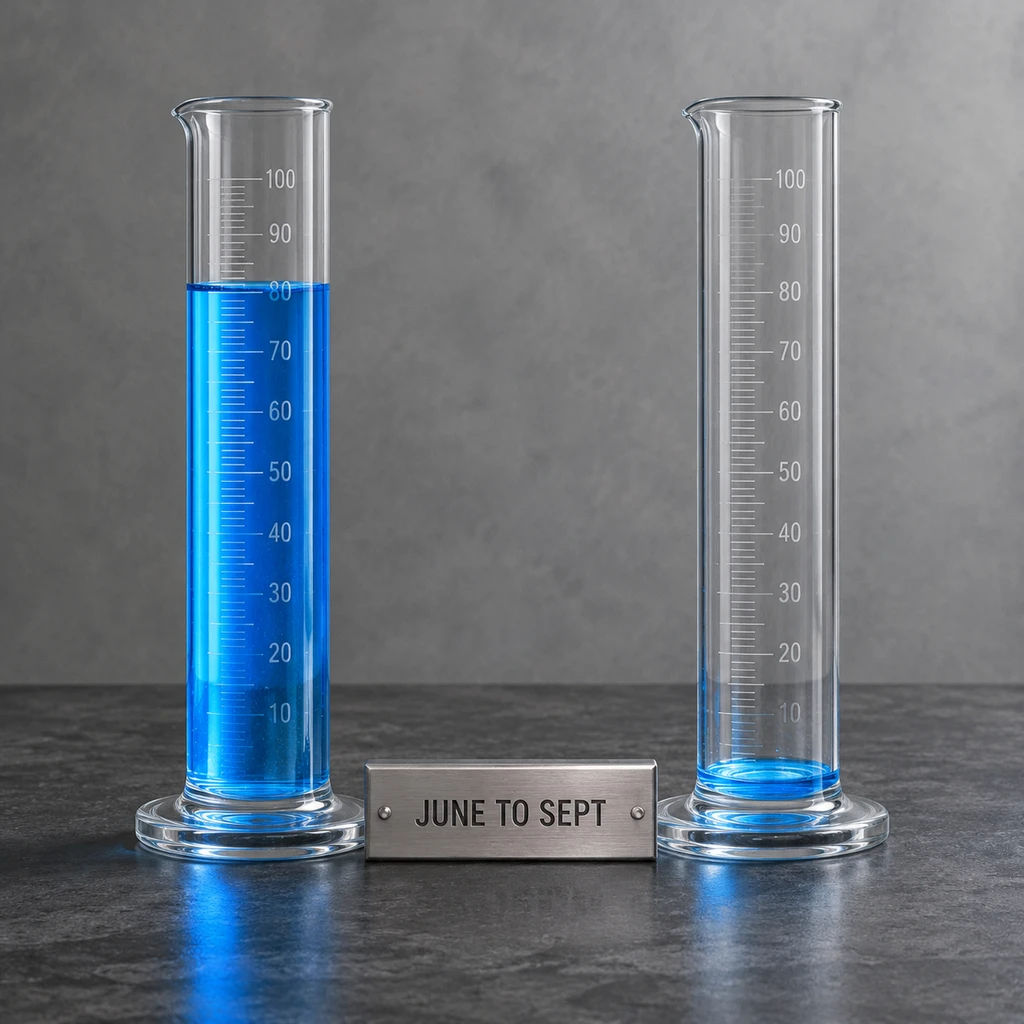
苹果开发者页面公布的 79% 装机率,基准日是2026年6月7日。那是上一代系统生命周期的峰值数据,当时大版本 iOS 27 根本还没有正式推向大众。
到了 9 月下旬,随着 iOS 27 随新硬件一同推送,大量主力设备已经跨版本迁移。换句话说,所谓八成设备都在裸奔的判断,是拿夏天的存量推断秋天的残局。已经升级到最新大版本的设备,并不在这次在野攻击的受害范围内。
但澄清数据并不意味着威胁不存在。事实恰恰相反:留在旧版本上的设备基数缩水了,针对性的攻击反而变得更精准。
换代真空期的高级猎杀
对于国家级监控软件与职业雇佣兵团伙而言,大版本更替的那一个月是最难得的窗口期。
新系统修复了大量底层架构缺陷,攻击成本陡增;但那些因为机型老化、企业配置限制或用户习惯拖延而未升级的设备,便成了定向监控的孤岛。CVE-2026-86950 之所以被苹果定义为针对特定个人的极复杂攻击,说明黑客并未漫天撒网,而是拿着稀缺的零日利用武器,专打那些未能跨进新版本大门的特定目标。
- 风险.如果手头的 iPhone 11 系列或旧款 iPad 因性能顾虑不打算跨大版本升级,请立刻更新至 iOS 26.7.1,切勿忽视次版本补丁。
大厂之间的安全博弈也在悄然变轨。Meta 团队连续捕获苹果底层的严重漏洞,证明科技巨头的情报对抗早已跨越自身应用边界,直接下探到操作系统的根基。
兵者,诡道也。当公众的注意力被新系统发布会的热闹吸引时,针对旧防线的暗战往往才刚刚收尾。