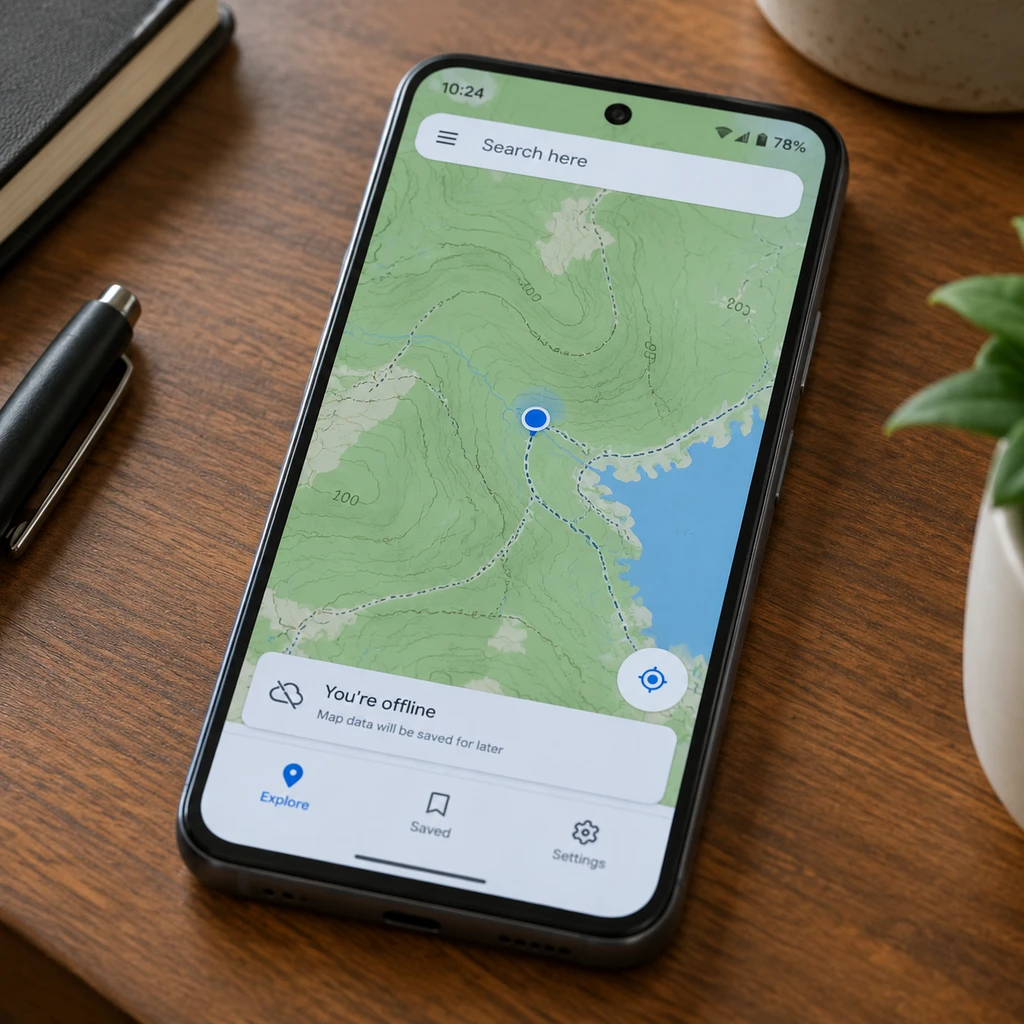
一台运行 GrapheneOS 的 Pixel 8 在滑动离线地图应用 OsmAnd 时,画面出现了近乎定格的严重卡顿。排查之后,解决卡顿的手段显得轻而易举:只要在系统设置里关闭该应用专属的强化内存分配器,平移与缩放立刻恢复流畅。
这一幕很容易被当成又一个关闭安全开关换取性能的极客技巧。然而,这种单点降级不仅暴露出高频原生内存与极致系统加固之间的底层摩擦,更掩盖了一个普遍的安全盲区:所谓纯离线应用,从来不是抵御堆内存攻击的避风港。
内存加固遇上瓦片渲染:瞬态分配踩中开销雷区
2026年9月22日,有在 Pixel 8 上使用 GrapheneOS 约一年的用户公开记录了这次遭遇。由于 OsmAnd 在该系统上滑动体验极其迟滞,该用户甚至一度转向寻找 CoMaps 等替代方案。最终的排查结果指向了系统的核心防御组件:hardened_malloc。
作为专注于高安全与隐私的定制移动系统,GrapheneOS 默认对所有应用启用 hardened_malloc,旨在阻断 use-after-free、缓冲区溢出等常见的堆内存破坏漏洞。这项防御依赖一套相当严苛的运行时机制,包括内存隔离区、释放时清零、金丝雀校验、随机化复用、保护边界以及额外的虚拟内存映射。
常规应用在这种机制下运行平稳。但矢量地图的逻辑完全不同,用户手指在屏幕上平移和缩放地图时,后台需要在瞬间加载、解析并丢弃海量的矢量瓦片与几何数据。
这种高频瞬态原生内存分配,恰好精准撞上了 hardened_malloc 的防御开销。每一次释放都要执行清零,每一块内存都要进入隔离区延期复用,额外的内存映射与边界校验被成百上千次触发。安全防护的高昂代价,直接体现在了掉帧与迟滞上。
离线不等于免疫:单应用降级防线下的真实代价
在遇到卡顿后,用户的操作是在应用的漏洞利用保护选项中,关闭强化内存分配器。系统官方为此设计了单应用维度的控制开关,将其定义为一种兼容性变通方案。
开关拨下后,系统仅对该应用回退至 Android 标准的 Scudo 分配器,其他全局防护保持不变。在许多日常使用场景里,官方文档记录该选项带来的性能差异往往微乎其微。但正因 OsmAnd 对内存吞吐的要求极为严苛,关闭加固分配器才带来了立竿见影的帧率回升。
安全机制与数据吞吐的博弈里,最脆弱的往往是对危险边界的认知。
部分用户因此形成判断:既然 OsmAnd 属于离线地图,日常几乎不产生联网数据,仅仅偶尔下载地图更新,那么放弃这一层的堆破坏防御并没有实质风险。
- 风险.复杂本地文件解析从来都是堆溢出利用的高危入口,脱机环境并不提供免疫屏障。
这种推论忽略了移动端安全的基本常识。离线地图必须加载并解包结构极其繁复的二进制地图数据包。恶意构造的几何图层或损坏的离线包,正是攻击者触发解包器堆溢出、执行非预期代码的典型载体。脱机隔离了网络传输,却无法阻隔文件解析层面的结构性漏洞。
复合瓶颈下的取舍:被遮蔽的代码沉疴
把所有卡顿归咎于加固分配器,同样脱离了实际情况。将时钟拨回更早可以发现,渲染端的代码质量早已埋下隐患。
2024年1月4日,OsmAnd 的 GitHub 开源仓库中便记录过专门针对 Pixel 8 与 GrapheneOS 组合的性能缺陷报告。该报告指出,应用在启用 OpenGL 渲染引擎 2 时,渲染性能相比引擎 1 出现肉眼可见的衰减。这证明在分配器介入之前,地图自身的渲染路径已存在效率瓶颈。
目前尚没有任何公开量化基准测试,能证明这一性能落差完全由分配器单方面造成。当渲染引擎自身的资源调度欠佳,叠加 hardened_malloc 严格的内存巡检时,两条链路的损耗相互放大,最终形成了断崖式的卡顿。
至于部分转向 CoMaps 的用户,更多属于特定设备环境下的个人体验选择。目前并没有公开证据表明该方案在内存模型与安全防护的统筹上彻底超越了 OsmAnd。
- 建议.在追求极致加固的系统环境里,单应用回退至 Scudo 属于权宜方案,切莫因噎废食开启全局降级;原生应用重构内存复用模式才是根本出路。
在高度加固的系统生态中,安全从来没有免费的午餐。当底层的安全护栏收得越来越紧,高吞吐应用原有的粗放内存分配习惯,势必会引来更激烈的碰撞。