老牌网站托管商 DreamHost 撑了多年的安全口碑,栽在了一个网页版文件管理器上。根据加州总检察长办公室披露的备案文件及 TechCrunch 2026 年 11 月 4 日报道,黑客从 2026年8月15日 起便潜伏进 DreamHost 系统,直到 10月23日 才被发现,期间持续获取客户的 FTP/SFTP 登录凭据与部分网页邮箱(Webmail)会话信息。
这家号称拥有约 40万付费客户 的主机商,长期被中小企业和独立站长当成避开行业巨头事故的避风港。但这次长达两个多月的失守直接撕开了传统共享主机的结构软肋:把代码存储、域名和企业邮局捆在一套基础设施里,只要外挂的第三方网页工具破了一个洞,整条防线就会连锅端。
两个月潜伏与48小时失联
先把这次事故的核心事实和口径差异立住:
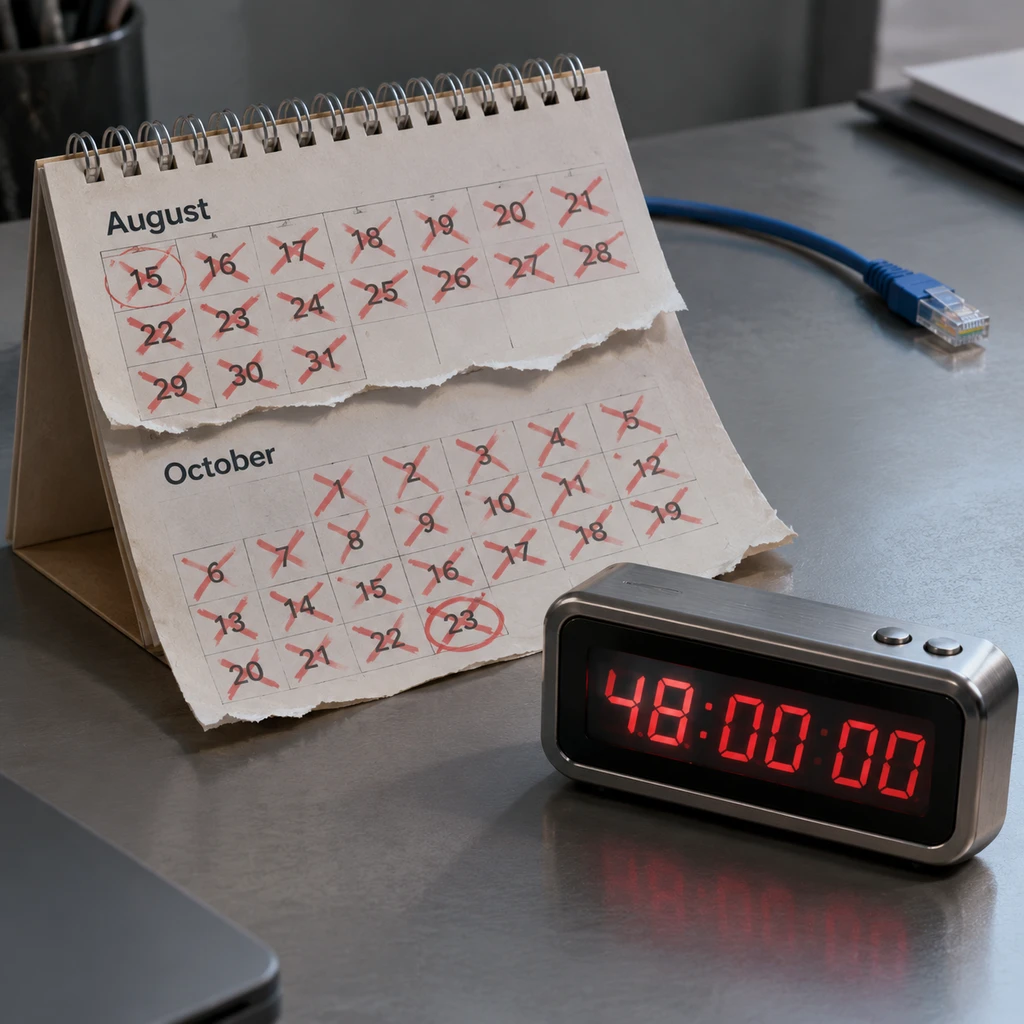
- 暴露窗口与范围.入侵始于 2026 年 8 月 15 日,10 月 23 日被察觉并下线涉事文件管理器服务器,10 月 29 日才发公开公告。官方称受影响范围 远低于10%,但算的是托管邮箱与 FTP 账户比例,至今未交出确切受害客户总数。
- 外媒与法律文件温差.TechCrunch 在标题中直指黑客窃取了客户文件与收件箱;DreamHost 提交给加州总检察长的正式通知信则退守法律安全线,只确认凭据和部分会话暴露,对邮件内容与服务器文件改称可能已被访问,目前未发现控制面板登录信息和账单详情被碰过的证据。
- 应急响应翻车.官方宣称发现入侵当晚及周末就重置了密码并通知客户,但 Reddit 与 Hacker News 上大量一线站长反馈,密码失效与收到邮件相隔近 48小时,甚至出现官方宣布已强制过期的旧密码依然能照常登录的漏网情况。
更荒诞的是通知机制本身的死循环。DreamHost 最初发给客户的邮件只含糊说系统出了小问题,采取了预防性密码过期措施,并要求主账户持有者自己去通知底下的各个独立邮箱用户。可问题在于,终端用户的托管邮箱刚被官方强制锁死,备用邮箱又迟迟收不到信,管理员和员工硬生生在断网状态里互相失联了两天。
为什么改了密码还是在裸奔
我更在意的是这次攻击撕开的底层技术债。很多站长以为跟着官方重置了密码、领那一年免费的 Equifax 身份保护服务就算翻篇了,这完全低估了会话劫持与长达两个月潜伏期的杀伤力。
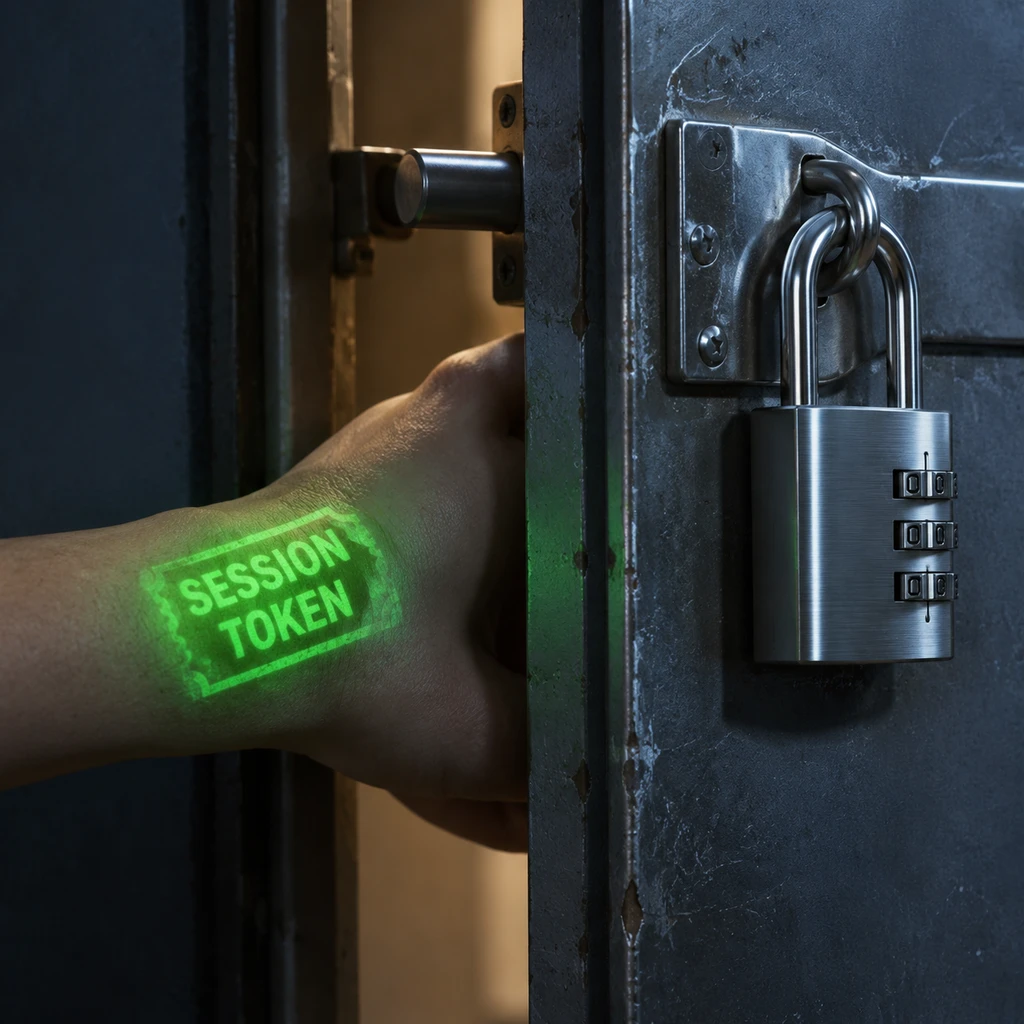
黑客这次拿走的是 Session Token(会话令牌)和明文输入的 FTP 凭据。会话令牌就像是游乐园里盖在手背上的夜光章,只要章还在有效期内,根本不需要再去售票处核对身份证和密码,直接就能进场。中小托管商为了图省事,普遍在网页端集成第三方在线文件管理器和 Webmail 客户端,这些小组件在浏览器会话和后端传输环节直接经手明文凭据,一旦暴雷就是绕过底层隔离的单点故障。
锁死正门挡不住已经在屋里住了两个月的人。
DreamHost 至今以调查未结束为由,拒绝公开涉事第三方文件管理器的具体名字和漏洞编号,只撇清说与近期爆发的 PHP 底层高危漏洞无关;Hacker News 社区普遍推测靶心指向了主机商常用的 Monsta FTP 组件。这种黑盒化的公关话术,只保了自家的法律体面,却让全网还在用同款组件的自建站长和其他托管商连排查方向都没有。
更要命的是后续的持久化隐患。攻击者手握 FTP 读写权限和邮箱会话整整两个月,完全有充足时间在网站根目录塞进隐蔽的 Webshell 后门脚本,或者在 Webmail 设置里加一条悄无声息的自动转发与过滤规则。就算客户在 10 月底乖乖换了新密码,只要没把网站源码逐行比对干净、没去翻箱倒柜查一遍邮箱转发设置,黑客照样能靠后门进出服务器,或者继续收走每一封发往该邮箱的外部 SaaS 平台密码重置信。
- 风险.8 月至 10 月期间登录过 DreamHost 文件管理器或 Webmail 的用户,仅修改密码无法根除隐患,必须立刻比对网站目录文件完整性,并逐一排查邮箱的自动转发规则与过滤器。
换一家主机商救不了全包式困局
每次出这种事,评论区最常见的反应就是喊着立刻搬家。但往哪搬?
当年无数开发者正是为了逃离行业霸主 GoDaddy,才投奔了看起来更独立、更懂开发者的 DreamHost。结果 GoDaddy 早在 2023 年就承认,其 2020 年、2021 年(单次波及最多 120万 活跃及非活跃托管 WordPress 客户)与 2022 年末的多起事故,其实是同一伙人干的跨年度连环入侵。到了 2025年5月21日,美国联邦贸易委员会(FTC)直接给 GoDaddy 下达了强制执行令,挨个点名其在补丁管理、多因素认证(MFA)、日志记录、威胁监控和网络隔离上的基础缺陷,勒令其接受独立安全评估。
《韩非子》里讲,千丈之堤,以蝼蚁之穴溃。早年铁路网和市政电网刚铺开时,地方小公司也喜欢把发电、输电和入户维护全包在一个简陋的总闸盒里卖给工厂,平时看着便宜省心,一旦某家外包零件厂的开关漏电,整条街的作坊跟着一起停摆。今天的全包式共享主机商干的还是同一件事:靠压薄运维成本、拼凑第三方开源或商业面板来维持低客单价,底层根本做不到严格的租户隔离与实时异常流量审计。
指望靠换一家同价位的主机商来买安全,本身就是幻觉。对于还在用这类传统托管服务的中小团队,真正能保命的动作只有把鸡蛋分篮子装:网站代码走独立的 Git 部署流水线,彻底关掉极少使用却全天候暴露的网页版文件管理器;企业邮局单独迁往有完善令牌监控与硬件密钥保护的专业邮件服务商,绝不让收件箱和网站 FTP 共用同一把钥匙。
接下来真正决定 DreamHost 能否止血的,是尚未结案的底层调查会不会进一步牵出控制面板与账单系统,以及官方还能把那个惹祸的第三方组件名字瞒多久。