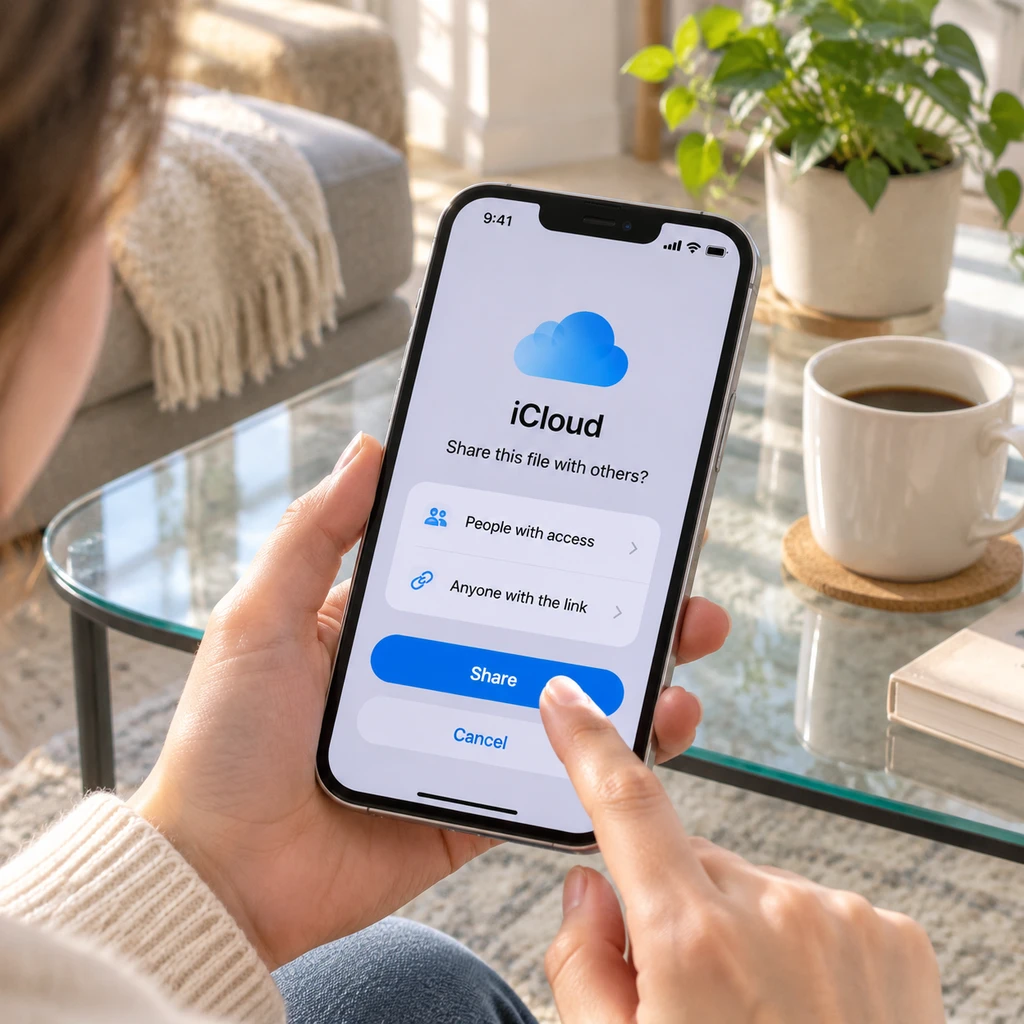
把 iCloud 文件或照片生成一条公开链接发给别人,哪怕你早就打开了最高级别的端到端加密,Apple 依然能直接拆开检查,违规还会直接封号。2026年11月3日,Apple 更新官方支持文档,宣布从 12 月正式推送的 iOS 27.3、iPadOS 27.3、macOS 27.3 和 visionOS 27.3 开始,系统将对所有权限设为“拥有链接的任何人(Anyone with the Link)”的 iCloud 共享项目进行有害内容审查。
很多人的第一反应是 Apple 重启了五年前臭名昭著的本地相册扫描,但这其实是一次精准的合规边界收缩。它不碰你的手机本地存储,而是卡在密钥离开个人设备的那一秒动手;真正让人脊背发凉的地方不在技术越界,而在于对比 Google 和微软,Apple 把审查范围扩充到了边界模糊的有害内容,却在动辄停用账户的严厉处罚下,留下了一个零专门申诉通道的治理黑箱。
端到端加密的破功瞬间与隐形盲区
这次更新戳破了相当多隐私敏感用户的安全幻觉,即误以为只要在设置里打开高级数据保护(ADP),自己在 iCloud 里的所有动作就都处于端到端加密的绝对保护之下。
事实是,端到端加密的防线在你勾选“拥有链接的任何人”那一刻就主动撤防了。根据 Apple 的技术文档,为了保证任何拿到这串 URL 的外部人员都能在浏览器或设备上顺利打开文件,系统必须将该项目的解密密钥上传至 Apple 数据中心。既然钥匙交到了服务器上,ADP 自然当场失效,Apple 顺理成章地拿到了明文访问权。
如果你想在分享文件时依然维持端到端加密,必须同时满足两个苛刻条件:一是把访问权限死死卡在“仅限指定参与者”,二是每一位受邀参与者都必须在自己的账户上开启 ADP。目前支持这套严密逻辑的,只有 iCloud Drive 共享文件夹、共享备忘录和 iCloud 共享图库。
更隐蔽的坑在于,即便你严格限定了参与人,iCloud 生态里依然有两块长期裸奔的飞地。照片应用里的传统共享相簿(Shared Albums)以及 Pages、Numbers、Keynote 等 iWork 协作文档,在底层架构上根本不支持端到端加密。许多家庭和团队习惯用共享相簿传私密照片,殊不知这些数据在云端从未进过 ADP 的保险箱。
绕开本地红线,却造了个更大的黑箱
为什么我说 Apple 这次学聪明了,但动作反而更危险?这得看它五年前栽过的那个大跟头。
2021年8月5日,为了应对打击儿童性虐待材料(CSAM)的监管压力,Apple 曾抛出过一套在用户手机本地扫描拟上传照片哈希值的方案。结果捅了马蜂窝,电子前沿基金会(EFF)与密码学界联手炮轰,直指在个人设备上植入比对程序等于给全球监控开了后门;Apple 扛不住压力,一个月后紧急叫停,并在 2022年12月7日 彻底埋葬了该计划,反手推出了 ADP 端到端加密来挽回声誉。
《商君书》里讲“法之不明,则吏得以意出入之”,意思是规则一旦含糊,执行者手里就有了随意生杀的裁量权。把这句话放回今天的 iOS 27.3,你会发现 Apple 完美避开了“在用户手机里装探头”的架构死穴,退守到合情合理的服务器端公开外链层,却在规则文本上埋了一颗更大的雷。
守住了设备端的加密底线,却在云端交出了一张没有边界的罚单。
2021 年那场风波里,Apple 承诺的扫描靶子还仅仅是极其明确的已知 CSAM 图像哈希值;到了 2026年11月 的这份支持文档里,审查目标被悄然替换成了未做任何技术定义的有害内容(harmful content)。翻看 Apple 的服务条款,这个词的口袋大得惊人,从非法材料到威胁、骚扰全都能装进去。这恰恰应验了 EFF 当年最核心的警告:一旦审查管道铺好,范围扩张只是时间问题。
更要命的是容错机制的缺失。我们可以直接把三家云存储服务商的审查与救济机制放在桌面上比对:
| 云服务商 | 审查触发节点 | 公开披露的检测技术 | 违规处罚与申诉救济通道 |
|---|---|---|---|
| Apple iCloud (27.3+) | 生成“拥有链接的任何人”公开外链时 | 未披露具体算法与人工复核比例 | 移除内容、停用账号、移交执法;无专门内容申诉入口 |
| Google Photos | 照片上传至云端即触发,无需公开分享 | 哈希匹配、AI 分类器与专员审核 | 封禁账号后可在浏览器点击 Start Appeal,最多 2 次申诉 |
| Microsoft OneDrive | 尝试分享文件时触发(含非公开分享) | PhotoDNA / MD5 哈希与机器学习 | 冻结功能或封号,提供文件级 Request review 申诉通道 |
对比非常刺眼。Google Photos 和微软 OneDrive 的云端审查其实管得更宽,前者上传即查,后者只要尝试分享就查,但这两家至少把技术底牌(哈希比对加 AI 识别)和救济通道摆在了明面上。
反观 Apple,支持文档里既不提用的是精确哈希匹配还是误报率更高的 AI 视觉模型,也不给任何专门的误判申诉按钮,上来就是“保留移动、拒绝、修改、删除的权利”,重则直接停用账户、禁止注册新号甚至移交执法。
- 风险.对于依赖 iCloud 公开链接给客户发样片、交大文件的摄影师和职场人来说,Apple ID 是绑定了所有硬件设备、购买记录、备忘录和相册的数字命根子;一旦因为算法误判某张医学资料、艺术摄影或敏感文档而触发封号,在没有专门申诉通道的情况下,用户面临的是整个数字生活的瞬间断电。
从 12 月 iOS 27.3 正式落地开始,别再把 iCloud 当成免费图床或对外网盘使了。内部流转老老实实走全员开启 ADP 的指定人共享文件夹;至于必须发给陌生人或客户的公开交付物,哪怕多花点功夫切到与主力数字资产隔离的第三方网盘,也比拿自己的主 Apple ID 去赌那个深不见底的“有害内容”黑箱划算得多。