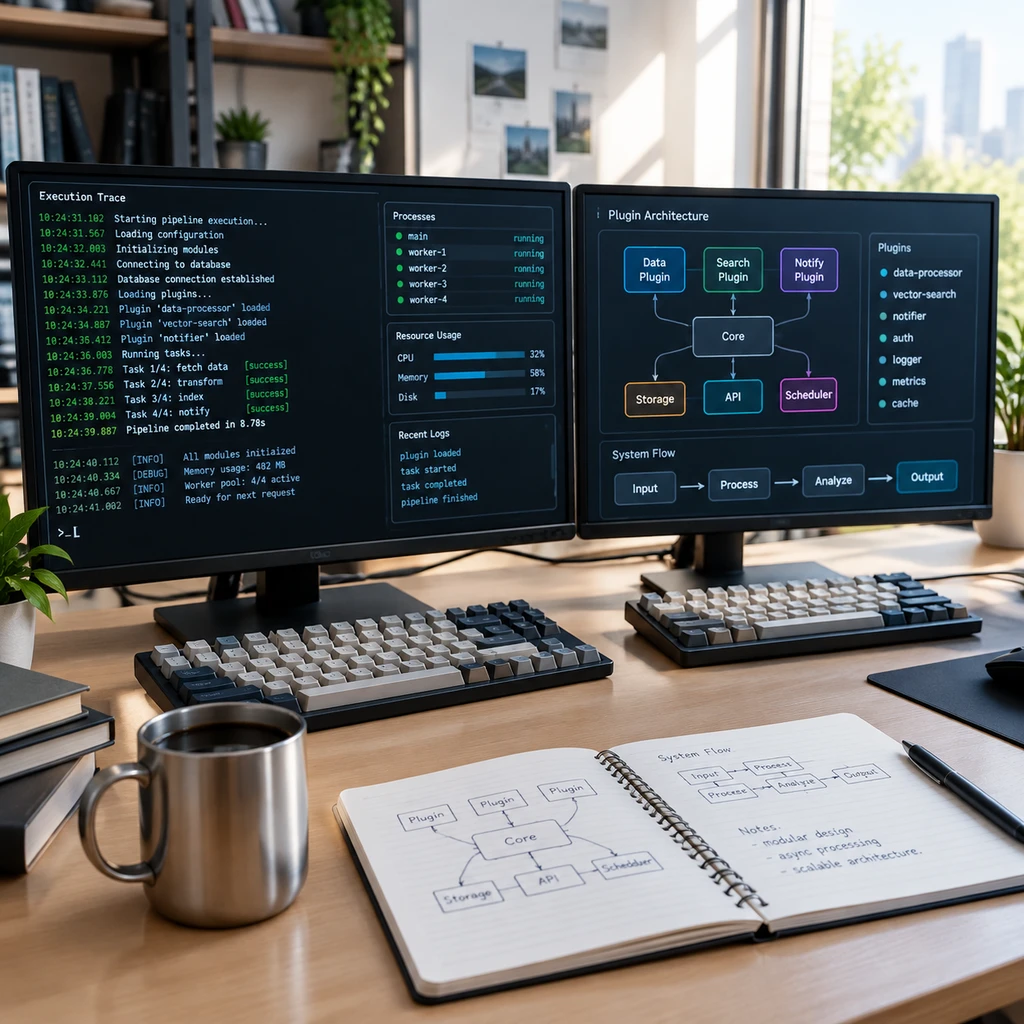
多数人第一眼看到 DeepSeek Harness 时,容易把它当作另一个桌面版 ChatGPT 或 Claude。这个判断低估了它的意图。深度求索(DeepSeek)近期全球公开预览并以 MIT 协议开源的 DeepSeek Harness,本质上不是一个打字聊天的包装壳,而是一套把模型、工具注册表和执行环境彻底拆碎的智能体操作系统微内核。
项目最初在 2026 年 8 月 13 日前后以开发者预览版形式亮相,9 月正式释出适配 macOS Apple silicon 与 Windows 64 位的桌面安装包。官方在桌面端基于 Electron 搭建了独立的私有 Desktop Host,桌面 Profile 默认监听 19387 端口;如果选择通过命令行启动本地 Web 界面,则切到 3080 端口。这一套分工明确的本地调度体系,把大模型交互从网页对话框拽进了操作系统的底层调用环节。
不是聊天框,而是解耦的调度运行时
支撑 DeepSeek Harness 的骨架是名为 Cordis 的插件微内核。在传统应用中,提示词、大模型接口与执行沙箱往往焊死在一起;Cordis 则通过依赖注入机制把 ctx.llm、ctx.tools、ctx.sessions 与 ctx.agentLoop 完全解耦。用户通过配置文件与 cordis.patch.yml,可以在不改动底层逻辑的前提下,无侵入式替换模型适配器或工具实现。
系统运行完全依赖纯追加式事件日志。从系统提示词注入、模型原始返回,到工具调用参数与多智能体交互轨迹,所有行为都作为只读流持续落盘。这种设计不只是为了生成运行历史,而是让长程任务的现场恢复、会话分支分叉以及故障回放审计成为可能。模型支持方面,系统直接接入了 DeepSeek-V4.1-Flash 与 DeepSeek-V4-Pro,支持最高 1M token 上下文窗口,并保留对 OpenAI 与 Anthropic 格式接口的兼容。
在日常文档整理、代码重构和定时任务调度之外,系统内置了支持自然语言对话创建工具的 Creator 模式。这意味着用户只要下达一句指令,模型就会自动构建插件包、声明插槽并实时挂载到当前工作区。
云端闭源筑墙,本地开源掀桌
当前智能体产业正处在商业模式的分岔路口。商业大厂倾向于搭建全托管的闭源沙箱,例如 OpenAI 将 Operator 整合进工作流,每月给 Plus 用户分配 40 条、Pro 用户 400 条的任务配额;Claude Computer Use 紧缩在 Pro 与 Max 的高阶订阅墙内;Devin 将开发者订阅锚定在每月 20 到 200 美元;Manus 也采用了以积分消耗为核心的云端容器制。
| 方案 | 运行载体 | 核心定价或门槛 | 架构核心特征 |
|---|---|---|---|
| DeepSeek Harness | 本地操作系统 / 混合云 | MIT 开源,算力自理 | Cordis 微内核,一切组件插件化 |
| OpenAI Operator | 云端托管黑盒 | Plus 40 次 / Pro 400 次每月 | 系统级强管控,受限任务流 |
| Claude Computer Use | 桌面宿主交互 | Pro / Max 订阅门槛 | 视觉交互驱动,强闭源模型绑定 |
| Manus | 远程云端沙箱 | Pro 20 美元/月起积分制 | 全托管容器,外部生态接入受限 |
闭源厂商出售的是算力与隔离的确定性,开源框架出售的则是定制自由与自担风险。
这种差异直接改变了游戏规则。DeepSeek Harness 选择开源微内核,本质上是在用自由度对冲商业 SaaS 的溢价空间。用户不再被月度配额或固定沙箱束缚,但代价同样显著。长程任务执行伴随着巨大的 Token 吞吐消耗;当上下文压缩机制不稳定时,多轮调用的延迟会成倍放大。榜单上的亮眼成绩往往来自整套复杂脚手架的工程弥补,而非纯模型的顿悟。
94.7% 的高危暴露率:被忽视的插件暗礁
在拥抱插件灵活性的同时,系统的安全防护几乎处于单薄状态。针对 DSH 真实运行时的 14560 次受控间接提示词注入测试暴露出明显的结构漏洞。伪造完成攻击成功率达到 17.0%,技能渠道攻击成功率为 16.0%,而利用文件隐藏 Unicode 诱导执行的攻击成功率更是高达 25.5%。
更严峻的问题来自插件生态的权限分配。对社区插件市场 2916 个项目进行抽样扫描,在核查的 659 个插件中,91% 具备读取本地文件权限,81% 可直接读取系统环境变量,74% 拥有外网访问能力,63% 拥有宿主机 Shell 执行权限,48% 能直接篡改工具注册表。其中还有 32 个插件采用了远程检索执行的动态更新机制,整体验收中 94.7% 的插件因权限暴露过宽被判定为高危或严重级别。
宣传层面的本地优先与工程现实之间同样存在认知的错位。许多开发者误以为代码开源就等同于完全离线,但实际机制走的是双轨逻辑。
- 数据流动层面,如果仅在客户端配置第三方或自建本地模型 API,会话数据确实不经过 DeepSeek 云端服务器。
- 遥测上报存在盲区,系统安装时默认激活遥测模块,在
$DSH_HOME/.anonymous-user-id生成持久化匿名 UUID;整个会话遥测链路并未配备内置的数据脱敏过滤,命令输出中的环境密钥或代码片段存在外溢风险。 - 境内审计与存储机制上,一旦用户登录官方账号或调用官方托管模型,输入的上下文、文档文件与工具调用记录,均会按照隐私政策在境内服务器合规存储与审计。
- 风险.在缺乏系统级细粒度沙箱的前提下,直接在办公电脑使用 Creator 模式加载第三方插件,无异于给不可控的自动化代码敞开了宿主机的读写大门。
如果把大模型比作发动机,DeepSeek Harness 做的事情,就是把传动齿轮、变速箱和方向盘的图纸全部公开。这种做法打破了中心化平台对 Agent 入口的垄断,让技术探索者得以自由编排复杂的生产力工作流。
但这绝不是一份免费的安全午餐。历史并不鲜见类似的剧本,开放生态在初期往往依靠宽松的权限激发生命力,随后便会遭遇恶意投毒与供应链漏洞的残酷反噬。在缺乏硬隔离虚拟机防御的环境下,对待任何具备 Shell 执行权的智能体运行时,保持审慎仍是最低成本的防线。