Cloudflare 宣布计划在 2027 年第一季度签发抗量子 TLS 证书,将其描绘为网站身份认证体系抵御量子攻击的关键一步。这项计划通过收购 CA 机构 GlobalSign 的信任根,试图利用基于默克尔树的证书方案(Merkle Tree Certificates)化解传统证书体系在后量子密码学面前的体积灾难。
对绝大多数网站运维者和架构师而言,这项声明并不意味着当下必须赶忙更换证书。防御量子计算的真正战场在密钥交换,而非身份验证。业界此前推行的后量子改造,旨在阻断先截获再解密的被动监听;而 Cloudflare 强推的抗量子证书,是将公钥基础设施推入未知深水区,所付出的网络延迟与兼容性代价远比想象中复杂。
加密保密与身份认证是两码事
评估量子计算机对 HTTPS 构成的威胁,必须厘清对称加密与非对称密码体系的差别。对称加密如 AES-256 在现有数学框架下足以抵抗已知的量子破解手段,真正脆弱的是用于握手协商和身份签名的非对称体系,即 RSA 和 ECDSA。
NIST 在 2024 年 8 月 13 日 正式发布首批抗量子密码学标准,确立了基于 Kyber 的密钥封装机制 ML-KEM(FIPS 203),以及基于 Dilithium 的数字签名标准 ML-DSA(FIPS 204)和基于 SPHINCS+ 的哈希签名标准 SLH-DSA(FIPS 205)。但标准落地到网络协议中,保密性与真实性对应的工程优先级截然不同。
防范窃听者的紧迫任务是保护会话密钥。攻击者如今可以把加密流量全部存储下来,等待日后量子计算实用化再集中破解。为了瓦解这种先收集后解密的操作,Chrome 131 在 2024 年底引入了 X25519MLKEM768 混合密钥交换支持。这项机制只负责协商临时传输密钥,它是一组单纯的密钥交换算法,不是证书签名算法。只要开启这项协商,网站继续挂着几年前申请的旧 RSA 或 ECDSA 证书,传出的数据流就已经是抗量子窃听的。
至于身份伪造,前提是量子计算机能在毫秒级的 TLS 握手瞬间完成实时破解。在量子硬件成型之前,古典证书无法被伪造,盲目追求抗量子证书属于本末倒置。
数据包膨胀将撕裂网络中间链路
既然保护数据传输并不依赖新证书,业界为何还要研发抗量子签名。长远来看,如果根证书与中间证书链不换成后量子算法,未来的攻击者就能伪造任意站点的凭证。然而将现有 PKI 体系机械替换成抗量子签名,将直接撞上互联网底层的物理限制。
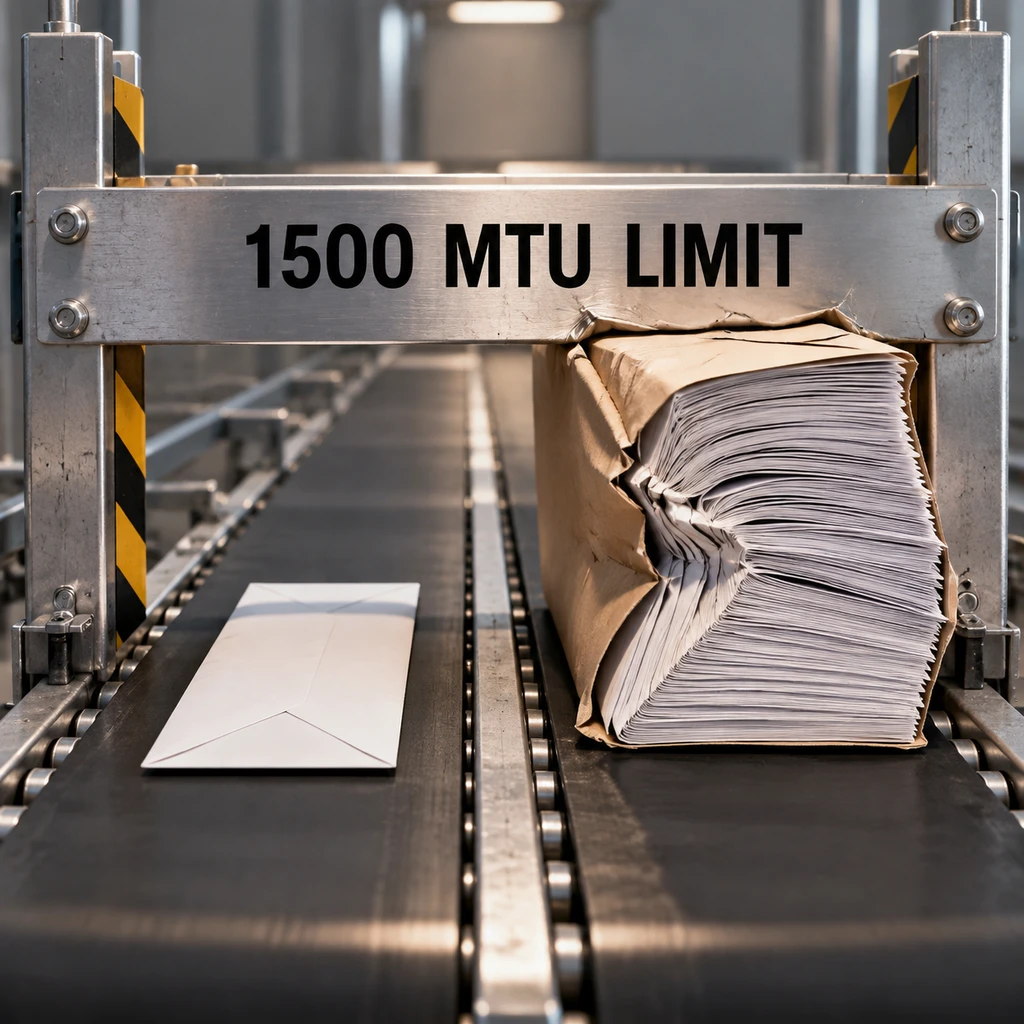
在传输开销上,混合协商组 X25519MLKEM768 的密钥交换载荷合计为 2,336 字节,其中客户端出资 1,216 字节,服务端给出 1,120 字节。对比纯 X25519 握手所需的 64 字节,单次完整握手净增约 2,272 字节。这个体积增幅还在以太网最大传输单元 MTU 的容忍范围之内。
作为证书签名的 ML-DSA 则是另一番光景。标准规格中,ML-DSA-44 的公钥为 1,312 字节、签名为 2,420 字节;ML-DSA-65 的公钥达 1,952 字节、签名为 3,309 字节;安全级别最高的 ML-DSA-87 公钥达 2,592 字节、签名为 4,627 字节。
在实际验证中,TLS 必须传递完整证书链与附加签名凭据。传统 X.509 体系若生搬硬套抗量子签名,单次握手载荷将暴增数倍。这不仅会导致握手包跨越 TCP 分包边界,触发过时的网络中间盒产生丢包甚至直接断连,还会撞上 QUIC 协议为了防止放大攻击而设定的初始包大小限制。在移动网络和弱网环境下,用户感知到的延迟将急剧拉长。
Google 在 2026 年初提出的默克尔树证书方案,正是为了化解这一体积危机。它利用哈希树结构,由认证机构只对树头签名,让浏览器凭借轻量级的树上证明验证身份,将握手数据量压回 40KB 左右。Cloudflare 宣称跟进的正是这套逻辑,但这也恰恰证明,脱离了复杂树状重构的纯抗量子证书在当下根本无法直接跑在公开网络上。
- 风险.盲目在服务端强行挂载实验性的长链后量子证书,极易诱发旧型号交换机与运营商网关的拆包丢弃,导致正常用户握手超时。
根证书控制权与边缘代管的边界
抛开网络层的物理约束,Cloudflare 必须面对的另一堵高墙是操作系统与浏览器的信任锚。数字证书能否被信任,从来不由 CDN 或网络服务商单方面说了算。
Google 曾针对传统 CA 发布信任变更政策,自 2024 年 11 月截止期后不再信任新签发的 Entrust/AffirmTrust 公共 TLS 证书。这一事件清晰表明了浏览器根证书计划对整个 Web 治理格局的绝对主导权。目前,主流桌面及移动操作系统、Chrome 与 Firefox 等浏览器的内置信任库,尚未广泛接纳受信任的生产级 ML-DSA 证书链。Cloudflare 即使借由 GlobalSign 的传统信任体系进行过渡,也必须等待整个浏览器生态对新验证格式与默克尔树解析器的全面铺设。
换掉一把锁容易,重塑整个信任体系却需要全行业旷日持久的妥协。
在基础设施权力的维度上,企业用户同样需要看清边缘 CDN 的安全边界。在反向代理架构中,访问者与 Cloudflare 边缘节点建立 TLS 连接,Cloudflare 再同源站建立回源 TLS 会话。前端挂上抗量子证书,绝不等于后方源站链路具备同等的防御能力。更现实的是,CDN 依然在边缘节点解密并终止 TLS,掌控着传输的明文数据。
- 建议.企业技术团队眼下的优先级应是在边缘网关开启混合密钥交换(如 X25519MLKEM768),从容阻断流量窃听,而不是冒着生态不兼容的风险提前追逐概念性证书。