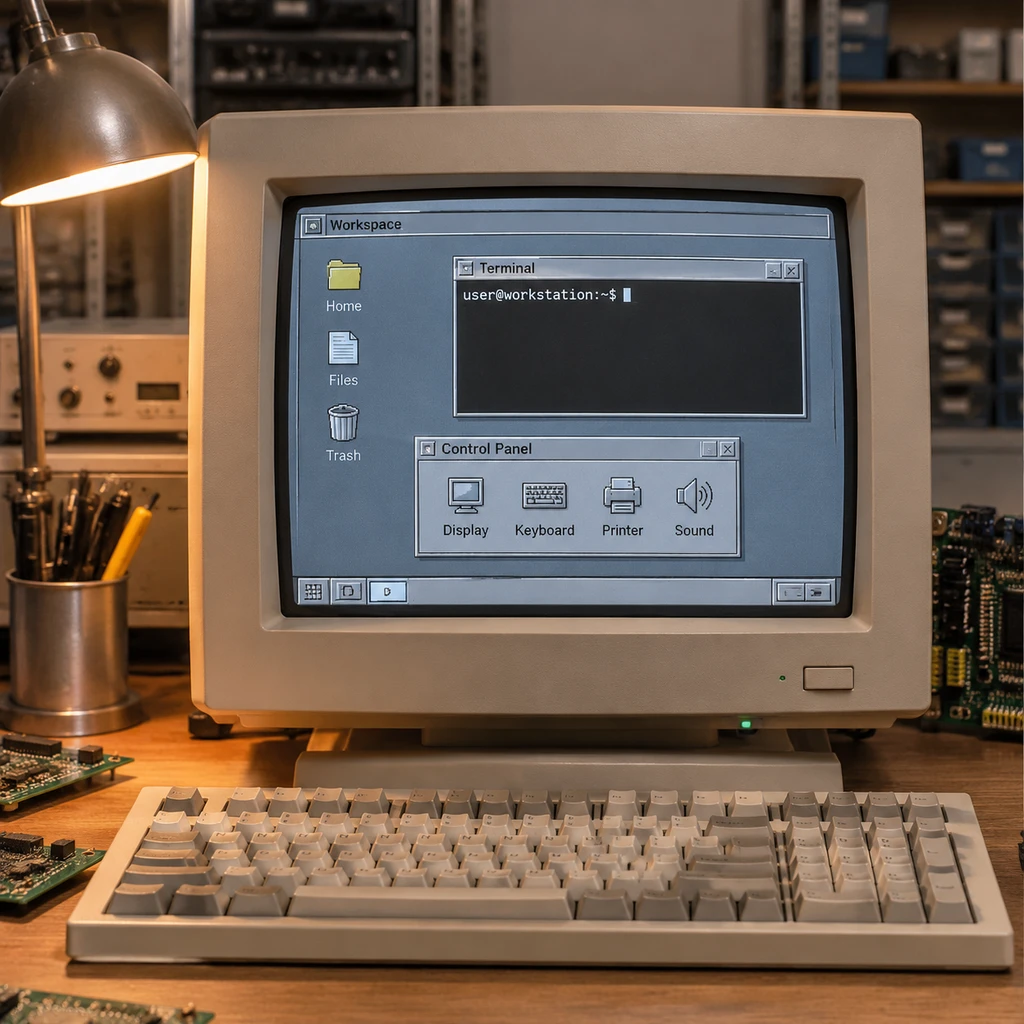
在 SourceForge 的软件仓库里,一套名为 CDE(Common Desktop Environment)的经典商业 UNIX 桌面环境依然保持着每周 489 次的下载量。项目主页至今挂着首次作为开源软件提供的早期宣传语,但翻开底层记录就会发现,The Open Group 早在 2012 年 8 月 6 日就已将其按 LGPL v2 协议开源,而当前最新稳定包 cde-2.5.3.tar.gz(体积 57.5 MB)实际发布于 2025 年 11 月 25 日。这套三十年前由硬件巨头联手统治工作站市场的图形界面,早已退出了主流商业舞台,正靠着极客社区的底层修补在现代操作系统上维持运转。
用一句话概括它的现状:代码还在针对最新编译器打补丁,FreeBSD 和 NetBSD 用户可以直接安装体验,但它的内生安全缺陷决定了这只是一件不能直接连入公网的数字展品。
商业巨头的专有高墙如何逼出 KDE 与 GNOME
1993 年,为了终结商业 UNIX 桌面各自为政的碎片化混战,Sun、HP、IBM、DEC、SCO、Fujitsu 和 Hitachi 七家厂商宣布组建 COSE 联盟,并在 1995 年正式推出基于 X11 与 Motif 工具包的 CDE 1.0。其中 HP 的 VUE 贡献了主要的外观与窗口管理基础,IBM 将其用作 AIXwindows 桌面,Sun 也用它逐步替换 Solaris 里的 OpenWindows。
这套原本用来统一江山的工业标准,最终却栽在了专有闭源的授权墙上。因为早期的 CDE 与底层 Motif 工具包均收取高昂授权费,正在兴起的自由软件社区直接被挡在门外:
- 1996 年.Matthias Ettrich 发起 KDE 项目(名字本身就是对 CDE 的戏仿),并在 1998 年推出 1.0 版本。
- 1997 年.受早期 Qt 许可证争议影响,Miguel de Icaza 与 Federico Mena 另起炉灶发起基于 GTK 的 GNOME,于 1999 年 3 月 3 日发布 1.0 版本。
《左传》有言:“其兴也勃焉,其亡也忽焉。”商业 UNIX 巨头们原本指望靠技术联盟筑起护城河,结果专有许可反而成了开源桌面生态的催化剂。等到 Linux 席卷服务器与桌面市场,连老东家 Sun 的 Solaris 11 最终都放弃 CDE 改用 GNOME。2012 年那场迟到的开源,已经无关市场争夺,纯粹是一次数字遗产移交。
给九十年代代码换上现代内脏
我更在意的是,社区维护者 flibble 和 jon13 等人究竟是怎么让一套三十年前的 C/C++ 代码在 2025 年的操作系统上跑起来的。翻看 CDE 2.5.3 的更新日志,能看到一场极其硬核的跨时代缝合手术:
- 编译器与初始化系统适配.修复了最新 GCC 15 编译器的兼容性报错,并为古老的登录管理器
dtlogin补上了现代 Linux 标配的 systemd 服务文件。 - 底层数据库与脚本换血.把文档与数据组件
DtMmdb和dtdocbook的底层依赖从老旧的 Berkeley DB 迁移至现代的 LMDB;文件管理器dtfile里的查找命令用sh换掉了商业 UNIX 时代惯用的ksh。 - 基础函数修补.在终端模拟器
dtterm中,用更安全的mkstemp替换了存在安全隐患的mktemp函数。
给旧时代代码打现代补丁,救活的是编译流程,救不活安全架构。
虽然有复古极客在树莓派上跑着 CDE 来怀念当年的 HP 9000 或 IBM RS/6000 工作站,甚至有人将其奉为现代硬件上响应极快的主力桌面,但掀开怀旧滤镜,底层的安全暗礁触目惊心。
上游文档自己就写明了严厉警告,明确要求用户不要将运行 CDE 的机器直接暴露在互联网上。这套诞生于网络蛮荒年代的桌面,内部深度绑定了大量老旧的 RPC(远程过程调用)通信机制。在项目近期的工单讨论中,维护者 Jon Trulson 甚至直接附议,认为自带的日历管理器 dtcm、邮件客户端 dtmail、子进程控制守护进程 dtspcd 以及 ToolTalk 数据库服务 rpc.ttdbserver 都应该直接退役。原因很简单,dtmail 的 IMAP 和 POP 协议至今不支持 SSL 加密,而 dtcm 等后台守护进程带着一堆未追踪解决的历史安全漏洞,除非有人彻底重写,否则启用即高危。
- 风险.切勿在接入公网的生产环境或主力机器上启用
dtspcd与rpc.ttdbserver服务;若想安全体验 90 年代 UNIX 工作站风貌,优先在断网虚拟机或内网隔离的 FreeBSD(x11/cde)、NetBSD(wm/cde)环境中直接通过官方包管理器安装,避免在现代 Linux 发行版上硬啃繁琐的源码编译链。
随着主流 Linux 发行版加速向 Wayland 演进并逐步剥离 X11 遗产,纯正依赖 X11 与 Motif 的 CDE 在主流系统上的生存空间还会进一步收窄。那每周 489 次的下载量,下载的早已不是生产力工具,而是一座还能通电点亮的九十年代工业博物馆。