警方访谈的转写稿、执法记录仪影像和客户交来的原始音视频,曾放在一个无需登录、任何人都能列出文件目录的 Amazon S3 存储桶里。据 TechCrunch 2026 年 11 月 20 日报道,运营这个存储桶的是旧金山转写服务商 Tigerfish。公司已经封闭公开访问,但封堵只确定了暴露的终点,还不能说明材料在网上放了多久。
安全研究员 Anurag Sen 在 10 月发现问题,发邮件告知 Tigerfish,没收到回复。TechCrunch 称核验了暴露来源和数据,公司在媒体联系后关掉了公开访问,并称首封邮件被垃圾邮件过滤器拦截。这个解释只回答了为什么没回信。有没有第三方下载、客户是否收到通知,报道都未能确认。
默认私有,挡不住所有旧配置
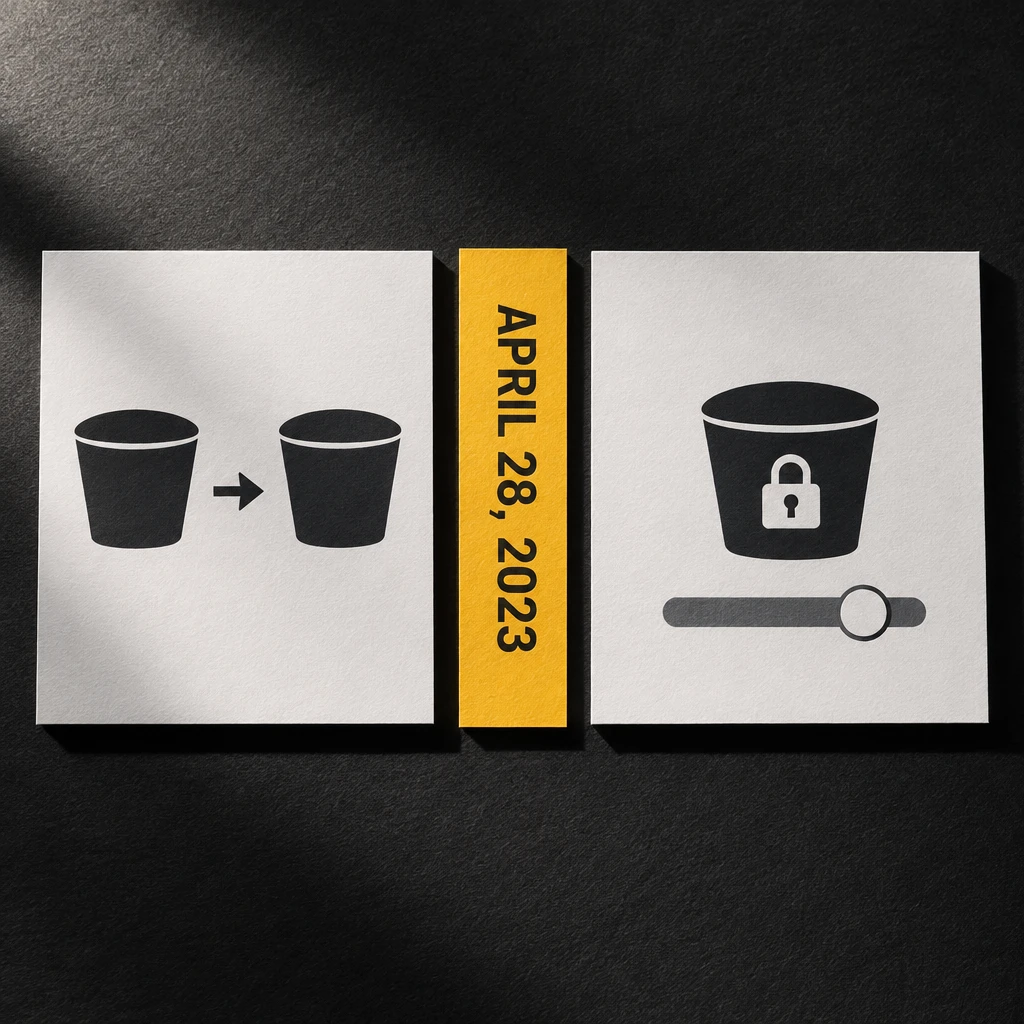
AWS 从 2023 年 4 月 28 日起,默认阻止新建 S3 桶的公开访问,并禁用访问控制列表。这项改动没有追溯修改既有桶。账户和存储桶都可以设置公共访问阻止,AWS 按适用设置中最严格的组合执行。换句话说,老桶不必然敞开,新桶的默认值也不是永久状态。
我不太买账的是把这类事故归结成一句操作失误。要解释这次防护为什么没生效,得看建桶时间、账户和桶级的保护设置,以及权限变更记录。涉事桶的这些信息尚未公开,不能断言它是历史遗留。Tigerfish 称其余 S3 桶也已确认禁止公开访问,这能说明核查时的状态,不能还原之前的配置。
没发现下载,得先看日志记了什么
这次暴露的不只有文字。转写稿可能透露访谈内容,原始影像和录音还可能保留证人的面孔、声音和现场细节;发票则可能揭示哪些机构把业务交给了 Tigerfish。客户要判断是否涉及在办案件、是否需要通知材料中的人,得先拿到受影响文件的范围,不能拿一份客户名单代替。
访问日志决定这份判断有多硬。没发现下载要有前提:日志记录了文件读取,且覆盖了待查的暴露时段。只查到有人浏览目录,不能据此认定文件被下载;如果压根没记录文件读取,或早期日志已经过期,那段时间就只能写无法判断。
转写交付了,副本未必退场
警方和检方可能有义务保存正式案卷,但这不等于转写商也得一直留着原始录音、临时文件和备份。两边该保存什么、谁能批准删除,要对照案件要求、机构的留存规则和外包合同。客户是警方,也不代表交付的每份文件都属于美国刑事司法信息;如果确实适用 CJIS 安全政策,审查还要看人员权限、日志和备份的安全清除,不能只看存储桶是否私有。
我更在意警方和检方能不能拿合同与留存表,逐项核对供应商手里的副本。该留的,要说清由谁保管;该删的,要有清除记录。至于通知,供应商有没有通知客户,和客户要不要再通知证人等相关人员,是两件事。采购方如果连还剩几份材料都得等供应商临时盘点,下次就算关桶更快,照样可能说不清谁需要收到通知。