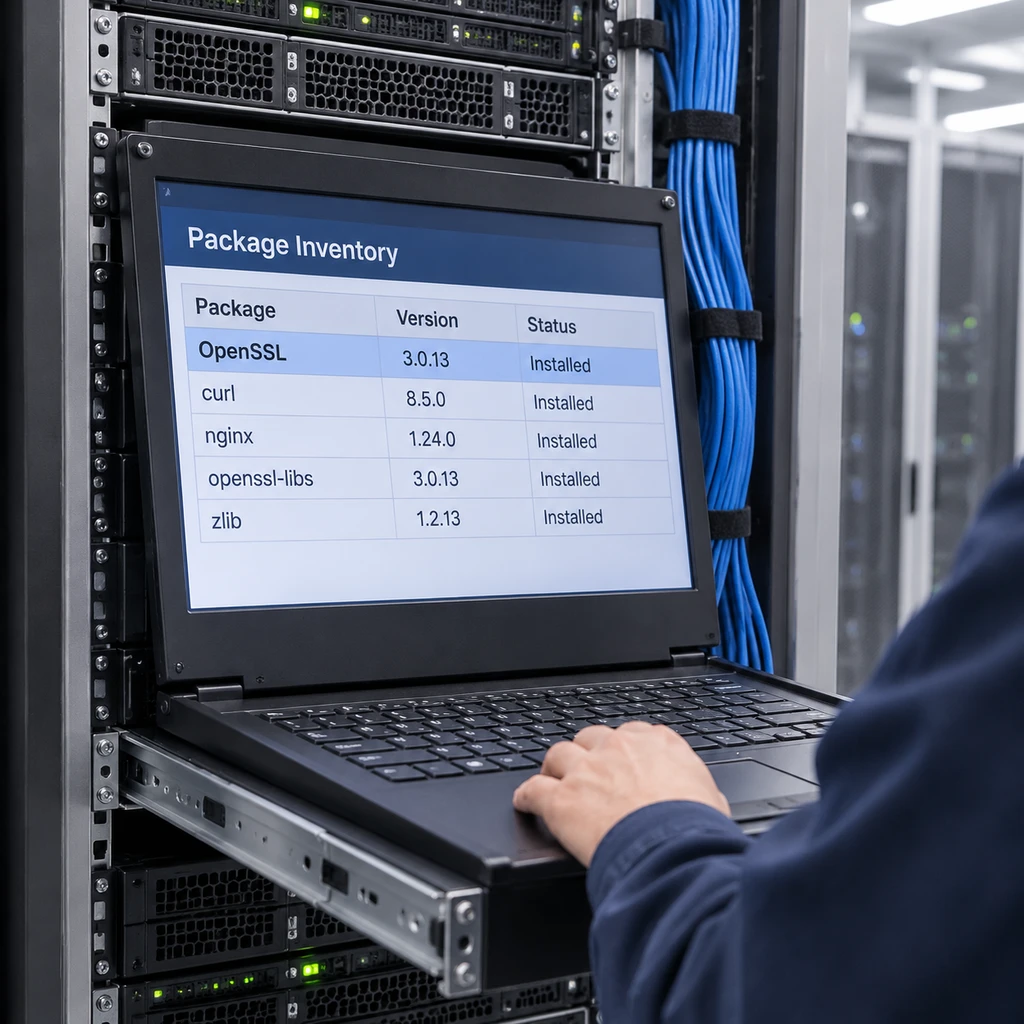
OpenSSL 的 Base64 编码接口 EVP_EncodeBlock() 出现缓冲区溢出问题,关联编号为 CVE-2026-121481。漏洞镜像记录给出 CVSS 9.8 分,并列出两个修复版本;但在 2026 年 11 月 20 日的 GitHub 快照中,关联修复提案 #33652 仍处于开放状态。对准备安排升级的团队而言,评分能帮助排定核查优先级,却不能回答哪一个软件包已经修好。
OpenSSL 修复提案仍开放,镜像已列出修复版
贡献者 nmouha 于 2026 年 11 月 10 日提交 #33652。他在提案中说,OpenSSL 安全响应团队要求在公告待发期间先公开修复提案。漏洞记录于 11 月 18 日公开;到 11 月 20 日,提案的最新修订虽获审阅者批准,仍带有 hold: discussion 标签,尚未合并。
<svg viewBox='0 0 760 200' width='100%' height='200' role='img' aria-label='修复提案与漏洞披露时间线'>
<rect x='1' y='1' width='758' height='198' rx='12' fill='#fbf9f4' stroke='#e2dccf'/>
<text x='28' y='41' font-size='19' font-weight='700' fill='#b25a3a'>提案与披露时间线</text>
<line x1='28' y1='56' x2='732' y2='56' stroke='#e2dccf'/>
<line x1='134' y1='119' x2='626' y2='119' stroke='#e2dccf' stroke-width='2'/>
<circle cx='134' cy='119' r='6' fill='#7a7266'/><circle cx='380' cy='119' r='6' fill='#7a7266'/><circle cx='626' cy='119' r='6' fill='#b25a3a'/>
<text x='134' y='99' text-anchor='middle' font-size='17' fill='#2c2822'>11 月 10 日</text><text x='380' y='99' text-anchor='middle' font-size='17' fill='#2c2822'>11 月 18 日</text><text x='626' y='99' text-anchor='middle' font-size='17' fill='#2c2822'>11 月 20 日</text>
<text x='134' y='155' text-anchor='middle' font-size='14' fill='#7a7266'>提案开启</text><text x='380' y='155' text-anchor='middle' font-size='14' fill='#7a7266'>漏洞记录公开</text><text x='626' y='155' text-anchor='middle' font-size='14' fill='#b25a3a'>提案仍开放</text>
</svg>
CVE 镜像把受影响范围列为 4.0.0 起至 4.0.4 之前,以及 4.1.0 起至 4.1.1 之前,并将 4.0.4 和 4.1.1 标为修复版本。目前未见对应的 OpenSSL 官方公告可供交叉核对。镜像记录描述的是版本,GitHub 页面记录的是一项提案;单凭提案开放,不能排除修复经其他路径进入发布分支。要确认修复是否交付,还得核对官方发布记录和发行标签所含的提交。
新增错误返回可能打破旧调用方的假设
漏洞镜像将问题描述为整数溢出导致的堆缓冲区越界写。这个接口负责 Base64 编码,输出缓冲区由调用方提供。编码后的数据比原始数据长,如果长度计算超出整数类型能表示的范围,计算结果就可能不再反映实际写入所需的空间。这是内存安全问题,不能从漏洞名称推断 OpenSSL 的加密算法本身出了问题。
初版提案让接口在收到无效参数时返回 -1,并以 wolfSSL 的 OpenSSL 兼容层作对照,后者也采用这一返回方式。但已有调用方可能把返回值直接当成输出长度,并未准备处理负值。评审讨论因此转向使用断言并明确调用方必须满足的条件,以保留现有返回语义。这个方向也有代价:断言失败在发布构建中会如何处理、是否会中断应用,仍需维护者说明。
Ubuntu 的定级和软件包状态要分开看
cve.report 列出 CVSS 9.8,评级为 Critical;Ubuntu 则将该漏洞评为 Medium。现有材料没有给出足以解释差异的评分向量或 Ubuntu 定级说明,不能把差异归因于某种部署条件。对企业安全团队,这两种评级也不能代替逐包核对。
Ubuntu 将 24.04、22.04 和 20.04 的 openssl 软件包标为待评估,却将 22.04 的 nodejs 软件包单独标为受影响。后者不能替代同一发行版上 openssl 包的评估结论。现有 Debian 跟踪页只有描述和引用,没有可确认影响范围或修复状态的软件包条目;Red Hat 公开 CVE 搜索中也未找到匹配记录。两处空白都不能当成不受影响的证明。
升级验收要核对应用实际加载的库
应用维护者可以从运行时依赖查起,区分实例使用的是系统库还是应用自带库,再查对应的软件包公告或应用发布记录。发行版可能把补丁回移到旧版本,所以上游版本号偏旧不等于缺少修复;应用若自带库,升级系统 openssl 包也未必会改变它加载的那一份。
<svg viewBox='0 0 760 190' width='100%' height='190' role='img' aria-label='从运行时依赖到修复构建的核验流程'>
<rect x='1' y='1' width='758' height='188' rx='12' fill='#fbf9f4' stroke='#e2dccf'/>
<text x='28' y='41' font-size='19' font-weight='700' fill='#b25a3a'>部署修复核验</text>
<line x1='28' y1='56' x2='732' y2='56' stroke='#e2dccf'/>
<rect x='28' y='85' width='200' height='74' rx='8' fill='#f6f2ea' stroke='#e2dccf'/><rect x='280' y='85' width='200' height='74' rx='8' fill='#f6f2ea' stroke='#e2dccf'/><rect x='532' y='85' width='200' height='74' rx='8' fill='#f6ece5' stroke='#b25a3a'/>
<line x1='238' y1='122' x2='260' y2='122' stroke='#7a7266'/><polygon points='260,118 268,122 260,126' fill='#7a7266'/><line x1='490' y1='122' x2='512' y2='122' stroke='#7a7266'/><polygon points='512,118 520,122 512,126' fill='#7a7266'/>
<text x='128' y='117' text-anchor='middle' font-size='17' fill='#2c2822'>定位运行库</text><text x='380' y='117' text-anchor='middle' font-size='17' fill='#2c2822'>核对厂商公告</text><text x='632' y='117' text-anchor='middle' font-size='17' font-weight='700' fill='#b25a3a'>验收运行实例</text>
<text x='128' y='141' text-anchor='middle' font-size='13' fill='#7a7266'>系统库或自带库</text><text x='380' y='141' text-anchor='middle' font-size='13' fill='#7a7266'>软件包与补丁</text><text x='632' y='141' text-anchor='middle' font-size='13' fill='#7a7266'>确认已加载修复构建</text>
</svg>对需要安排维护窗口的运维团队,官方公告和提交记录用来确认补丁进了哪一个构建,变更验收则要确认运行实例已加载该构建。如果厂商仍在评估,工单上就保留这个状态;把镜像上的修复版本直接填成已修复,可能让还在运行旧库的实例漏掉下一轮核查。