只要物理接触不受限,算力与光学的暴力总能拆穿芯片逻辑上的万无一失。
2026年9月18日,树莓派官方发布文章确认了一个针对旗下微控制器 RP2350-A4 的物理激光注入漏洞。硬件钱包厂商 Ledger Donjon 团队利用光子发射显微镜精确定位寄存器,再用脉冲激光照射硅片反面,强行恢复了原本已被永久禁用的安全调试接口,并在芯片固件运行加锁前成功抓取了 OTP(一次性可编程内存)里的 128 位加密密钥。但比起这次技术击穿,更引人注目的是官方给出的答复:树莓派明确表态绝不重新流片修改芯片。
显微镜与激光如何撬开被死锁的总线
RP2350 是树莓派推出的双核微控制器,支持 Arm Cortex-M33 与 RISC-V 核心切换,内置 TrustZone、安全启动、OTP 硬件熔断以及高灵敏度毛刺检测器。为了检验这套防御,树莓派在 2024 年下半年举办了公开黑客挑战赛。在排查修复了包括 E16、E20、E21 和 E24 等多项勘误后,官方推出了修补版本 A4。挑战赛的目标很明确:设法从 OTP 内存中提取一段 128 位的私钥。
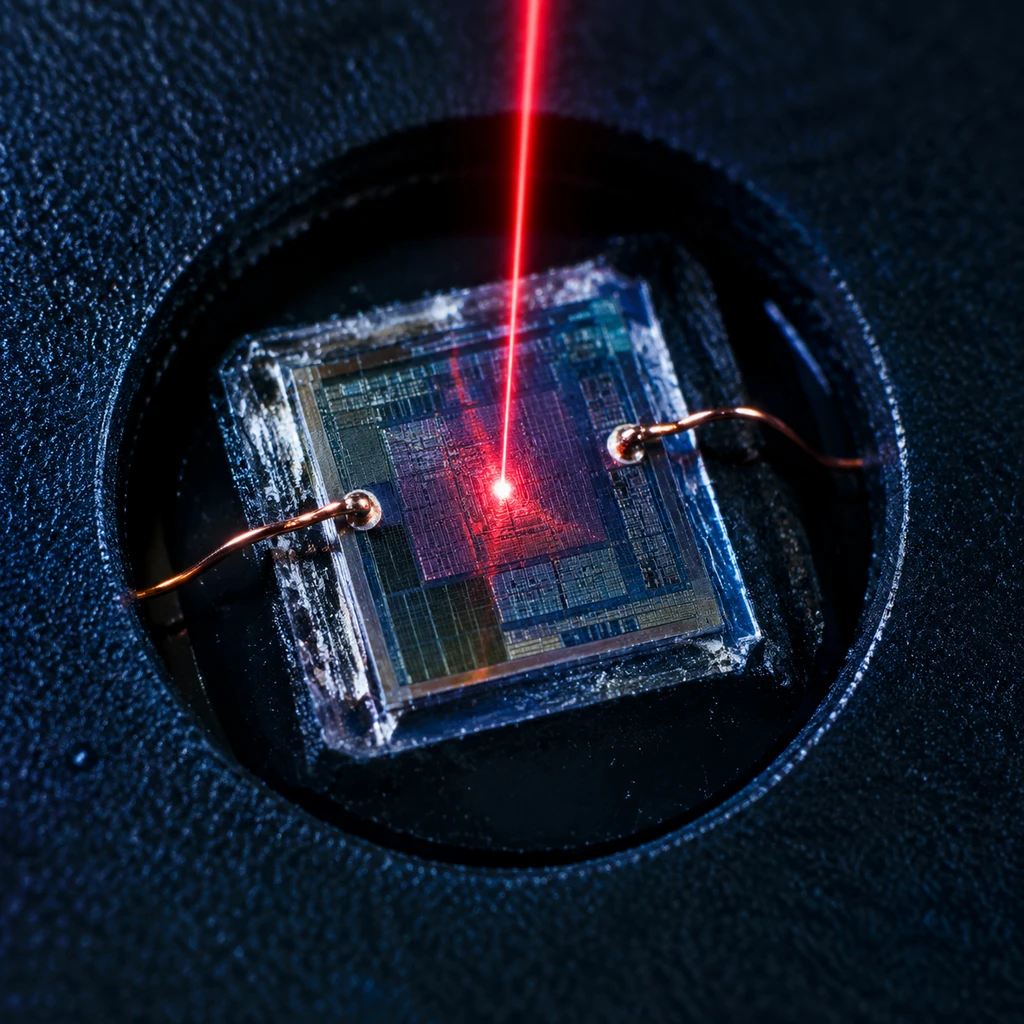
在测试芯片上,硬件熔断标志位已永久设为禁用调试,电压和时钟毛刺检测器也拉到了最高灵敏度。常规的跳线刺探或电压冲击根本不起作用。
Ledger 团队采取了侵入式物理破坏手段。他们将芯片从背部酸洗开盖,磨去底部引线框后焊上微型铜线恢复接地,使红外光能直接透过硅基底照射晶体管。接下来面临的核心难题是如何定位目标。在激光故障注入中,瞎打单颗寄存器就像大海捞针。
研究人员利用了晶体管开关时会向外辐射微弱近红外光子的物理特性。他们编写了一段让目标控制位反复翻转的测试代码,通过光子发射显微镜持续拍摄并做差分消除背景噪点,最终在几微米的空间内圈定了控制调试权限的内部热点。随后,攻击者使用 980 纳米、约 1.2 瓦功率的脉冲激光聚焦轰击这两个临近点位,直接扰动底层存储状态。
调试总线随即亮起绿灯。研究人员接着通过未受禁用的恢复端口触发芯片复位,抢在安全固件执行并施加软件锁之前暂停核心,直接从总线读走了存放在第 48 页 OTP 中的根密钥。
架构上的便利,成了物理层的致命破绽
这起攻击能够得手,根源不在于激光有多精准,而在于 RP2350 架构定义中留下的一处逻辑妥协。
按照硬件设计规范,当熔断位触发永久关闭调试后,核心总线访问端口的使能信号会被硬件强行拉低。但在同一套芯片体系里,设计团队预留了一个名为 DEBUGEN 的内存映射寄存器。手册明确写明:运行在安全世界里的软件只要将该寄存器全部置位,就能完全覆盖掉硬件熔断的禁用状态。
这种设计的初衷是为了给受信任的安全固件留出调试通道,避免芯片因硬件死锁彻底失去维护能力。为了防止 OTP 意外损坏,树莓派在存储阵列里大量使用了多数表决冗余机制,关键配置甚至横跨连续 8 行做投票表决。
但在控制权最核心的 DEBUGEN 寄存器上,设计者却没有配置任何校验位或冗余表决。攻击者无需去啃 OTP 那套硬骨头,只要用激光把这几个脆弱的寄存器触发器翻转成高电平,硬件层面的所有永久禁用信号就会被当场作废。
严密的物理防护挡住了大门,却在偏厅留下一扇只需一推就开的木窗。当物理攻击手段进入晶体管级别,任何允许软件重写硬件意志的通道,都会沦为致命的破绽。
绝不重新流片:树莓派的安全账本
面对如此硬核的破解,树莓派官方却做出了一个看似反常但极为现实的决定:维持现有 RP2350-A4 设计,不会再次修改硅片。
官方敢于公开拒绝重新流片,核心底气在于攻击成立所附带的严苛先决条件:
这道算术题的背后是两种完全不同的安全哲学。
Ledger 作为加密硬件钱包提供商,假想敌是拥有无限资源的物理接触者,产品哪怕落入敌手也必须做到物理不可破,因此对硅片抗侵入性要求极高。但 RP2350 的本职是一款单价仅几美元的通用微控制器。树莓派此前针对软件逻辑与 Boot ROM 缺陷做了多轮修补,但面对被动电压衬度或红外激光这类重型物理攻击,通用硅片工艺本身就无法天然免疫。
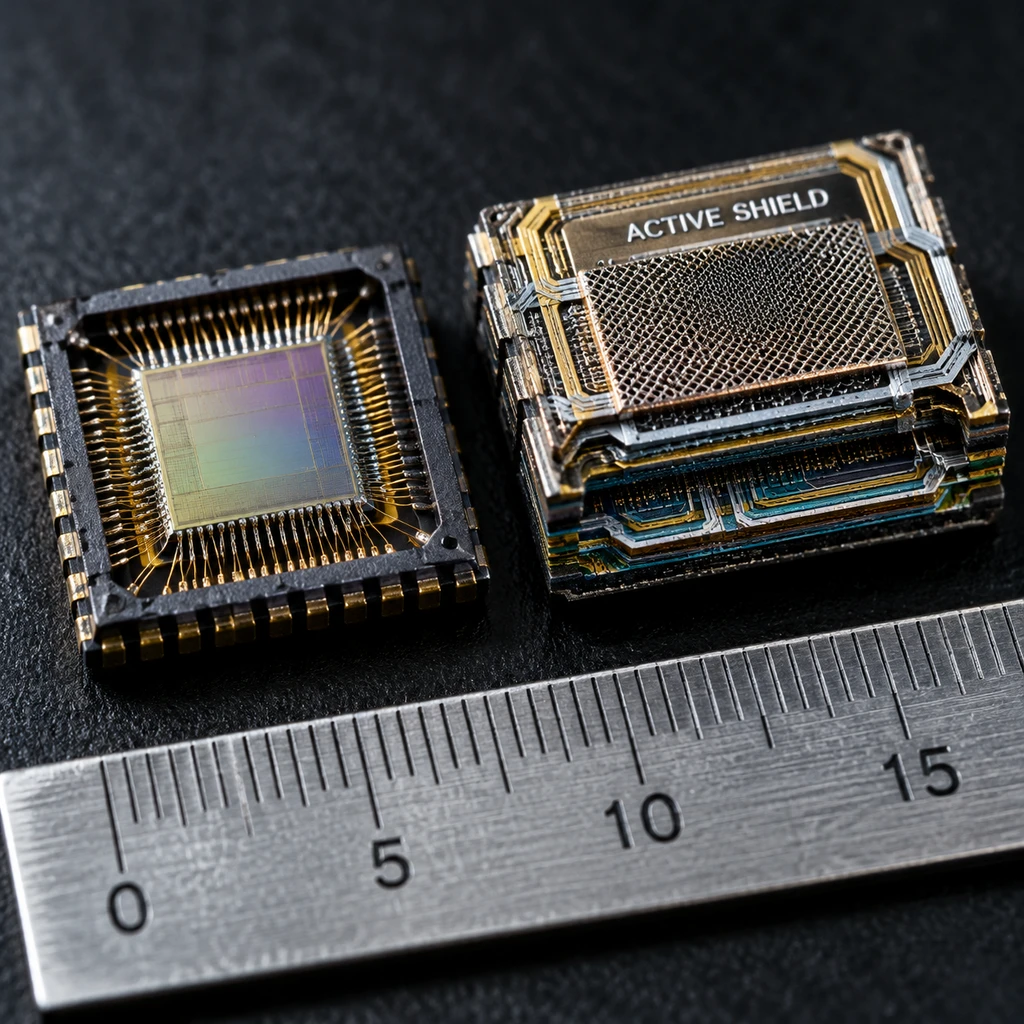
如果一家芯片公司试图在几美元的 MCU 上彻底免疫开盖级的物理激光注入,就必须引入主动金属防护网、多层传感器及防篡改外壳,这会直接把芯片成本和功耗推向专用安全单元(Secure Element)的水准。
树莓派守住的是低成本微控制器的实用底线,而非国家级金库的防御指标。
在厂商的威胁模型里,只要开发者遵循一机一密的原则,黑客花数十万美元买设备、手工拆解一颗芯片,拿到的也仅仅是这单台设备的权限,这种攻击根本无法在商业上批量变现。
- 建议.硬件开发者如果在 RP2350 中只烧录了全系共用的固件解密根密钥,必须立刻转向单机独立派生密钥;否则整条产品线的防护厚度就会坍缩至一台设备的拆解成本。
平价芯片的安全天花板
古人讲「利器在手,神佛难阻」。当攻击工具从软件漏洞挖掘升级到价值 25 万美元的激光显微台,攻防双方的胜负手其实早已不在代码里。
这次事件更像是一面镜子,映照出了开源硬件进入严肃安全市场时的真实天花板。RP2350 凭借 TrustZone 和双核架构交出了一份优秀的平价答卷,但硬件安全没有免费午餐。
- 风险.如果你的硬件承载的是加密冷钱包、汽车无钥匙启动或数十万元的高价值工业资产,单靠一颗通用 MCU 的硬件熔断和内部加锁,永远抵挡不住专业实验室的探针与光束。
树莓派的拒绝重新流片不是傲慢,而是给所有嵌入式开发者上了一堂清醒的工程课:安全从来不是绝对的黑白,而是一场关于攻击成本与资产价值的动态博弈。把通用的归通用,把防物理篡改的交给专用安全芯片。认清工具的边界,才是防御的真正起点。