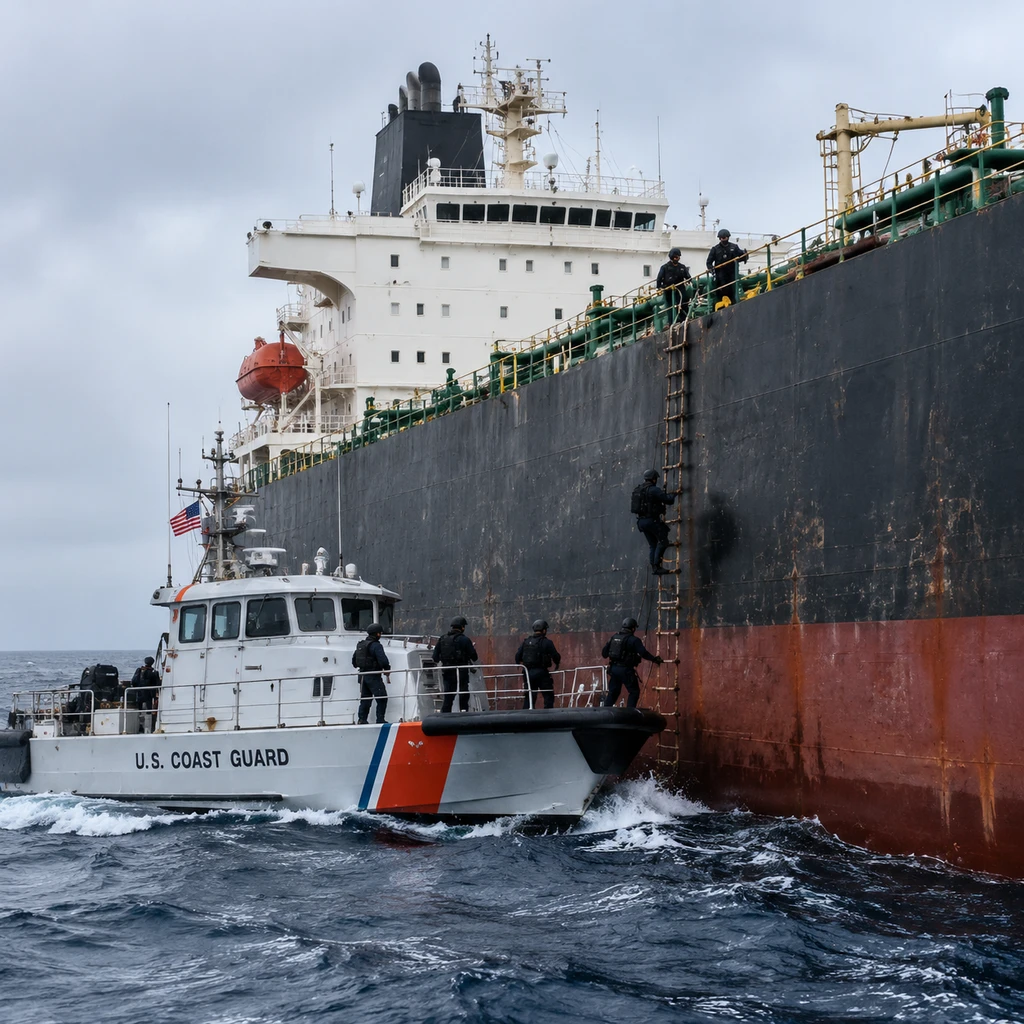
2026年8月21日至24日,美国海岸警卫队与FBI网络安全团队在墨西哥湾紧急登上了两艘驶往美国的外国籍油轮。随后数周内,公众舆论场迅速被好莱坞式的灾难片叙事占领:长达333米、载油量超200万桶的利比里亚籍超级油轮VL Prosperity,据说被黑客远程掐断动力并接管货运,漂浮在海面上任人摆布。
这种恐慌制造得很成功,但事实并非如此。美国官方联合声明在9月16日分发给媒体机构时,定调非常清晰:两艘船确实发现了恶意网络活动,但未造成运行中断、船舶失稳、船员危险或环境影响。官方甚至没有在公开门户网站上挂出这份声明,另一艘在8月24日被登船检查的受影响油轮至今未公开身份。
爆料罗生门背后的技术鸿沟
将公众拖入恐慌的细节,源自伊朗官方媒体援引的一名未具名船员爆料。该消息称黑客在船只穿越直布罗陀海峡时侵入了机舱与货物系统,强行操纵发动机转速与冷却系统,并切断全船对外通信长达30小时。
这套说辞极具煽动力,但混淆了工控安全中极关键的技术界限:人机界面数据篡改不等于物理越权控制。
现代油轮虽然配备了综合自动化系统与货物控制PLC,但机舱调速器与舵机系统存在本地硬线机械保护与物理联锁。黑客通过卫星通信渗透船载IT网络,甚至篡改电子海图或人机界面的监控数值,在技术上完全可能办到;但要越过隔离网闸向物理执行层下达越权机械指令,则是完全不同的安全量级。在目视航行与本地机械双重纠偏下,只要船员切断远程通信回路,船舶就能转入纯机械或本地应急操控。
篡改屏幕上的转速读数是信息战,撬动机舱里的电磁阀才是物理摧毁。
截至目前,调查机构并未公布任何法医证据,证明恶意载荷跨过了那道至关重要的安全网闸。
归咎迷雾与数字供应链软肋
国际舆论很自然地将目光投向了中东地缘政治。在此之前,黑客组织曾声称攻击了洛杉矶公共交通系统、医疗设备制造商以及部分水利基础设施。但在本次油轮事件中,CISA、FBI和海岸警卫队并未发布明确的威胁指标,也未将责任正式归咎于特定实体。
历史经验表明,工控领域的网络交锋常常伴随严重的战果虚报。更有价值的技术线索在于两艘船的共性。两艘几乎同时驶往美国的外籍油轮双双遭遇渗透,更符合第三方远程维保供应链被突破的攻击特征。
过去,远洋轮船是一座座信息孤岛,物理隔离就是最好的防火墙。但现代超级油轮普及了全天候卫星互联,自动化设备厂商、主机维保商与岸基调度中心都需要实时回传遥测数据,甚至保留了远程诊断维护通道。只要某一家主流海事集成软件或卫星网关服务商的凭证失窃,黑客就能兵不血刃地跨洋摸进多艘巨轮的内部网络。
- 风险.船东外包了数字化运维降本增效,却把整艘巨轮的网络边界交给了缺乏防御深度的第三方服务商。
海事网络监管进入实弹时代
无论黑客最终是否触碰到核心PLC,这次持续4天的登船排查都传递了一个冰冷信号:全球原油海运的防御体系正在经历激进的合规重塑。
美国海岸警卫队的海事网络安全新规已于2025年7月16日生效,涵盖OT操作技术人员的年度安全培训强制节点就设在2026年1月12日。就在登船行动落幕不久后的8月31日,海岸警卫队正式挂牌成立了海事网络安全政策办公室。
这意味着,靠泊核心能源港口的外籍巨轮,未来面对的不仅是压载水、救生设备与消防管网的例行检查,更有常态化的网络安全实弹审查。
从埃及西迪凯里尔港启航的VL Prosperity最终平安抵达了加尔维斯顿锚地,没有漏油,没有失控。但幽灵已经从卫星天线上空掠过。当物理世界的庞然大物主动拉起数据天线接入全球网络,那道曾经坚不可摧的隔舱铁壁,便注定不再纯粹。