一份只看得到单向流量的抓包里,没有回包,不能证明对方没回。GitHub 上的 PcapAnalyzer 会标记这类采集缺陷,再用 27 项检测给出严重级别和排查建议。我最在意的是,当抓包本身有盲区时,这些建议会不会跟着收敛。
它替运维省的是哪一步
PcapAnalyzer 是免费、自托管的开源工具,采用 Apache 2.0 许可证,目前处于 Beta。它支持 PCAP、PCAPNG 及其 gzip 压缩文件,由独立运行的 TShark 解析,再用规则整理 TCP 重传、DNS 超时等线索。按 README 的说法,可选的 AI 调查能调用过滤、流详情和统计工具,并引用相关报文。
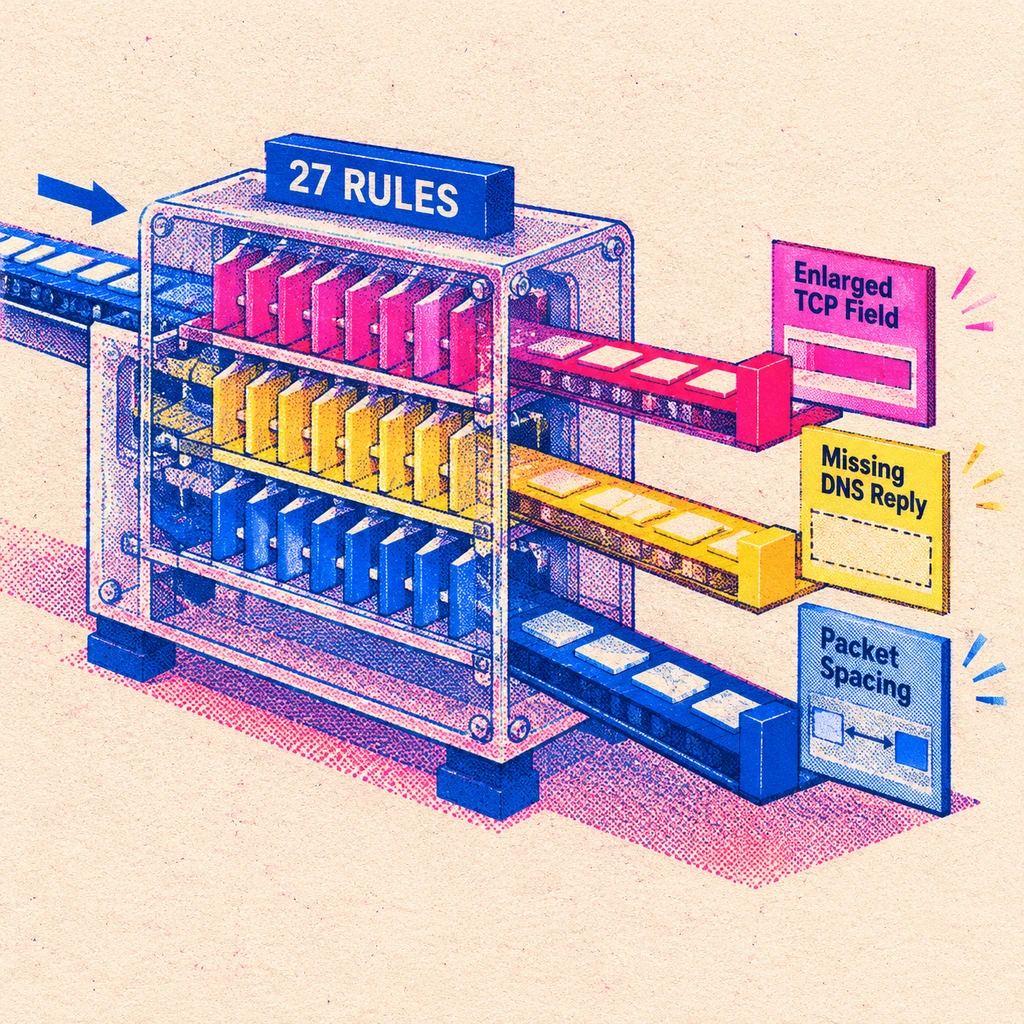
Wireshark 的 Expert Info 本来就能提示重传、乱序和畸形报文,具体覆盖哪些异常取决于协议解析器。TShark 也能导出这些提示,方便重复排查。PcapAnalyzer 值不值得加进运维流程,要看它能不能把协议提示变成下一处检查点。
Arkime 更适合持续采集、索引流量、搜索会话和导出报文。Malcolm 把 Arkime、Zeek 和 Suricata 放进一个自托管工作流,既能上传抓包交给多个分析器处理,也能实时采集;完整部署有相应的 CPU、内存和存储建议。手头只有一份抓包时,拿同一份文件对照 Wireshark 的诊断结果,更能看出 PcapAnalyzer 多做了什么。
抓包漏了什么,决定报告能说多重
看到重传和乱序,先确认抓包是否双向、报文有没有被截断、镜像口是否送来了重复帧。还得分清连接是不是在开抓前就建立了。少了握手记录,和握手失败是两回事。
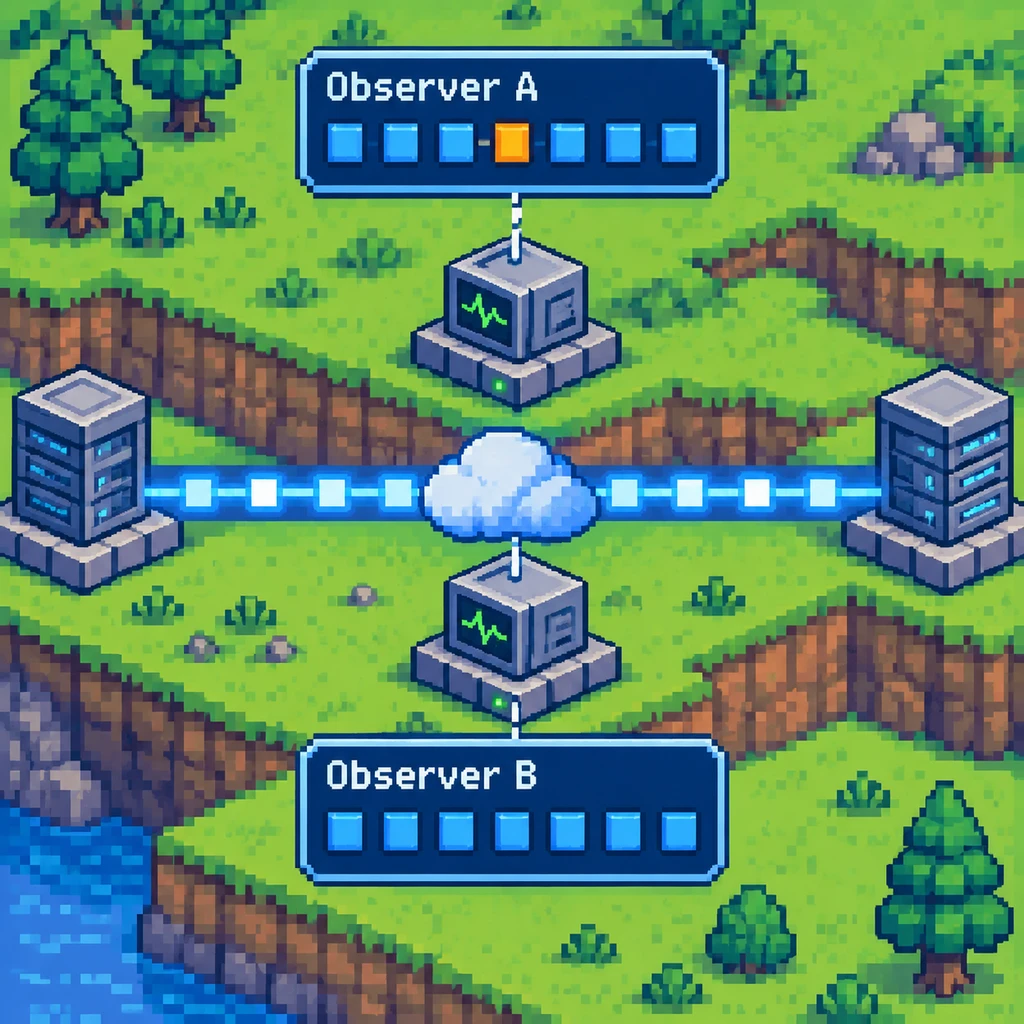
再看采集端丢包。Arkime 能报告接口丢包和采集过载丢包,这些计数有助于查采集链路,却不能证明网络路径丢了包。拿另一观察点的同一会话对照,才有机会区分路径异常和采集遗漏。单边缺了一条记录,证据就到这里。
<svg viewBox='0 0 600 214' width='100%' height='214' role='img' aria-label='校验抓包后再缩小故障范围'>
<rect x='1' y='1' width='598' height='212' rx='10' fill='#fbf9f4' stroke='#e2dccf'/><text x='28' y='40' font-size='20' font-weight='700' fill='#b25a3a'>从抓包异常到故障定位</text><line x1='28' y1='57' x2='572' y2='57' stroke='#e2dccf'/>
<rect x='28' y='91' width='160' height='94' rx='7' fill='#fbf9f4' stroke='#e2dccf'/><rect x='220' y='91' width='160' height='94' rx='7' fill='#fbf9f4' stroke='#e2dccf'/><rect x='412' y='91' width='160' height='94' rx='7' fill='#fbf9f4' stroke='#e2dccf'/>
<line x1='194' y1='138' x2='208' y2='138' stroke='#7a7266'/><polygon points='208,134 215,138 208,142' fill='#7a7266'/><line x1='386' y1='138' x2='400' y2='138' stroke='#7a7266'/><polygon points='400,134 407,138 400,142' fill='#7a7266'/>
<text x='108' y='128' text-anchor='middle' font-size='18' font-weight='700' fill='#2c2822'>校验抓包</text><text x='108' y='157' text-anchor='middle' font-size='14' fill='#7a7266'>单向 · 截断 · 重复</text>
<text x='300' y='128' text-anchor='middle' font-size='18' font-weight='700' fill='#2c2822'>补足证据</text><text x='300' y='157' text-anchor='middle' font-size='14' fill='#7a7266'>计数 · 对端记录</text>
<text x='492' y='128' text-anchor='middle' font-size='18' font-weight='700' fill='#2c2822'>缩小范围</text><text x='492' y='157' text-anchor='middle' font-size='14' fill='#7a7266'>采集遗漏或路径异常</text>
</svg>
引用报文,不等于找到了责任设备
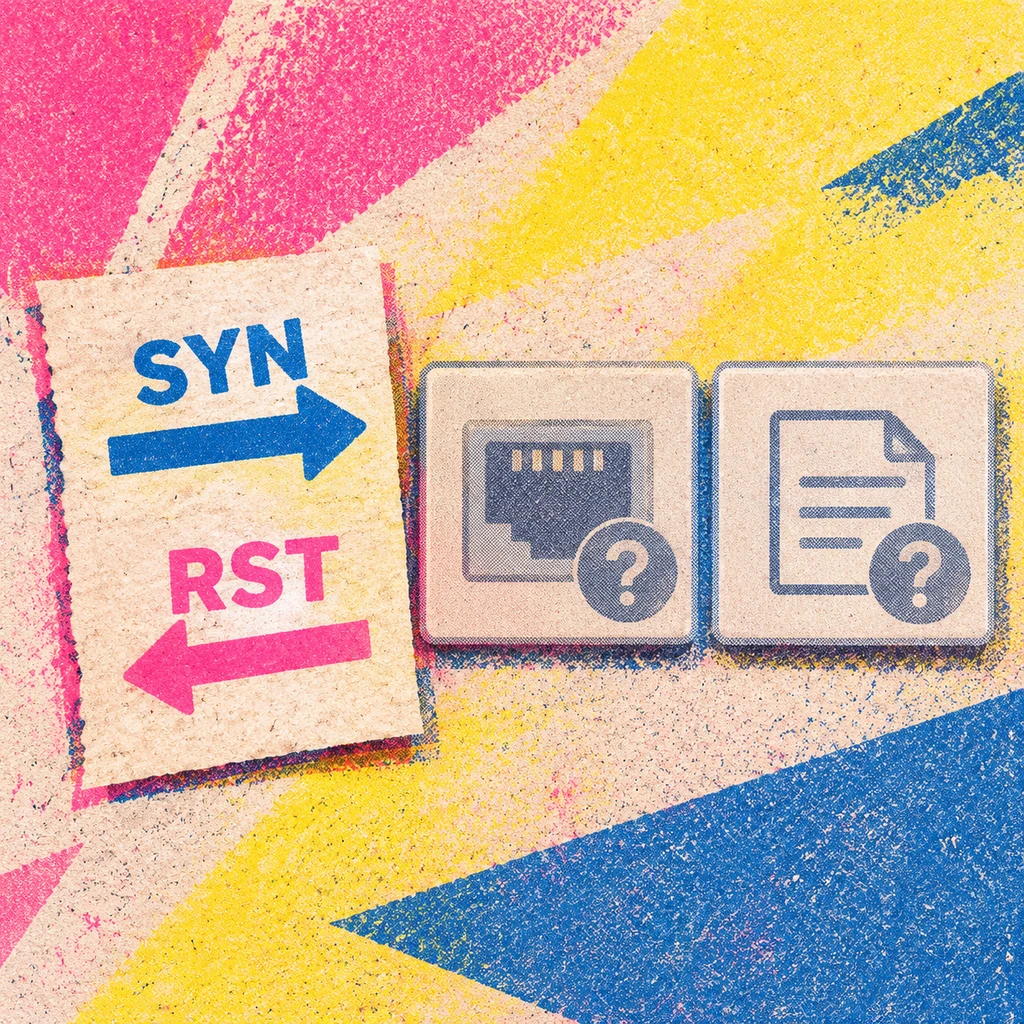
项目页把 SYN 之后收到 RST 列为防火墙阻断的线索。但目标端口没在监听,也可能出现同样的序列。引用这组报文,能证明抓包点看到了连接被拒绝的迹象,却不能单凭它让防火墙团队接单。更有用的报告会保留两种解释,再指向监听状态和设备日志。
拿已知故障原因的会话做对照,能看出工具究竟省了哪一步。把完整抓包和有采集缺陷的版本分别交给 Wireshark Expert Info、规则报告和 AI 调查,逐项核对异常提示、严重级别和排查建议。尤其要看质量告警会不会让报告调低受影响结论的级别、放软措辞,还是只在旁边多挂一条提醒。
项目披露的测试材料是合成样本和公开抓包。现有材料缺少可引用的独立误报案例,也没有上述对照结果。用它整理初筛线索有道理,直接拿严重级别给工单定责,证据还不够。
文件留在本机,字段未必
按 README 的描述,自托管分析在本机运行。开启 AI 调查后,原始抓包不发给 Anthropic,而是在本机加密暂存,闲置 60 分钟或用户主动删除时清除。但 AI 会接收工具返回的报文元数据。报文内容是另一道开关,用户为当次会话开启后,工具返回的内容也可能外发。
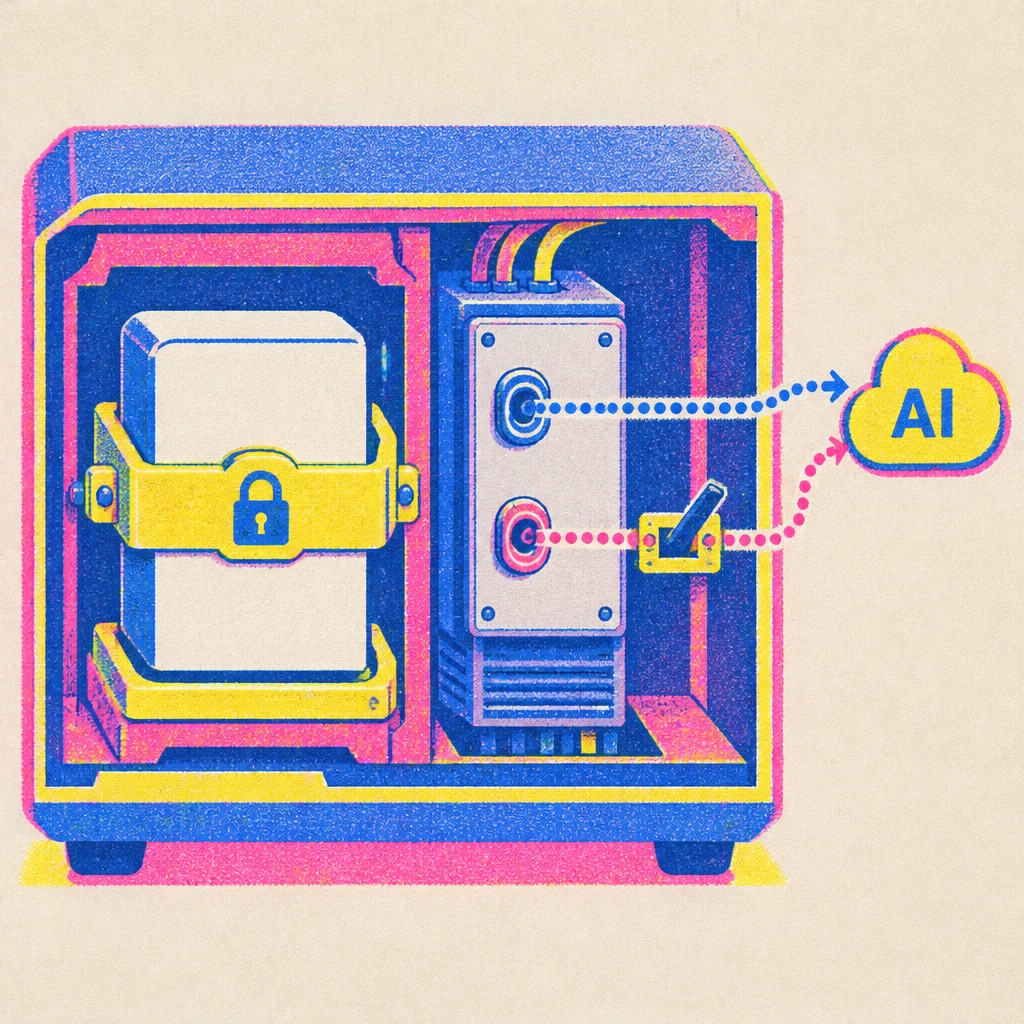
<svg viewBox='0 0 600 216' width='100%' height='216' role='img' aria-label='区分原始抓包的本地暂存与开启 AI 后的字段外发'>
<rect x='1' y='1' width='598' height='214' rx='10' fill='#fbf9f4' stroke='#e2dccf'/><text x='28' y='40' font-size='20' font-weight='700' fill='#b25a3a'>开启 AI 后的数据边界</text><line x1='28' y1='57' x2='572' y2='57' stroke='#e2dccf'/>
<rect x='28' y='85' width='260' height='102' rx='7' fill='#fbf9f4' stroke='#e2dccf'/><rect x='312' y='85' width='260' height='102' rx='7' fill='#fbf9f4' stroke='#e2dccf'/>
<text x='48' y='115' font-size='18' font-weight='700' fill='#2c2822'>本机暂存</text><text x='48' y='143' font-size='14' fill='#7a7266'>原始抓包</text><text x='48' y='168' font-size='14' fill='#7a7266'>加密后按条件删除</text>
<text x='332' y='115' font-size='18' font-weight='700' fill='#2c2822'>发往模型服务</text><text x='332' y='143' font-size='14' fill='#7a7266'>工具返回的元数据</text><text x='332' y='168' font-size='14' fill='#7a7266'>内容由当次开关控制</text>
</svg>
接入有客户数据的工单前,安全负责人需要用脱敏样本分别核对三种状态:关闭 AI、开启 AI 但关闭报文内容、再打开当次会话的内容开关。每种状态都要查本地留下什么、请求向 Anthropic 发送哪些字段,以及删除后本机还有没有副本。现有材料没有独立验证,不能把自托管当成无外发的保证。
回到开头那份单向抓包。一份省时间的报告,得在派单前把两件事分开写清:没看到回包,以及为什么还不能判定对方没回。