2026年5月14日,在Pwn2Own Berlin 2026大赛首日,安全研究员Orange Tsai仅凭一系列逻辑漏洞,就完成了对Microsoft Edge的完整沙箱逃逸,斩获17.5万美元奖金及年度Pwnie Awards的Epic Achievement大奖。这一“零内存破坏、零AI辅助”的攻击链,被视作安全研究领域的一次“手工艺绝唱”。
在现代浏览器安全防护高度依赖内存保护机制(如CFI或MiraclePtr)的环境下,Orange Tsai通过串联5个漏洞与2个Windows特性,证明了当厂商在开源的Chromium底座之上叠加复杂的企业级定制代码时,原本用于增强安全的组件,往往会演变成最脆弱的攻防突破口。
从鸡肋到UXSS:被忽视的导航拦截器
事件的核心突破点在于Chromium中一个冷门组件——Navigation Throttles。在过去五年Google Chrome修复的3000多个CVE中,与该组件相关的漏洞占比不足20个,这使其成为了大多数自动化漏洞挖掘工具的盲区。
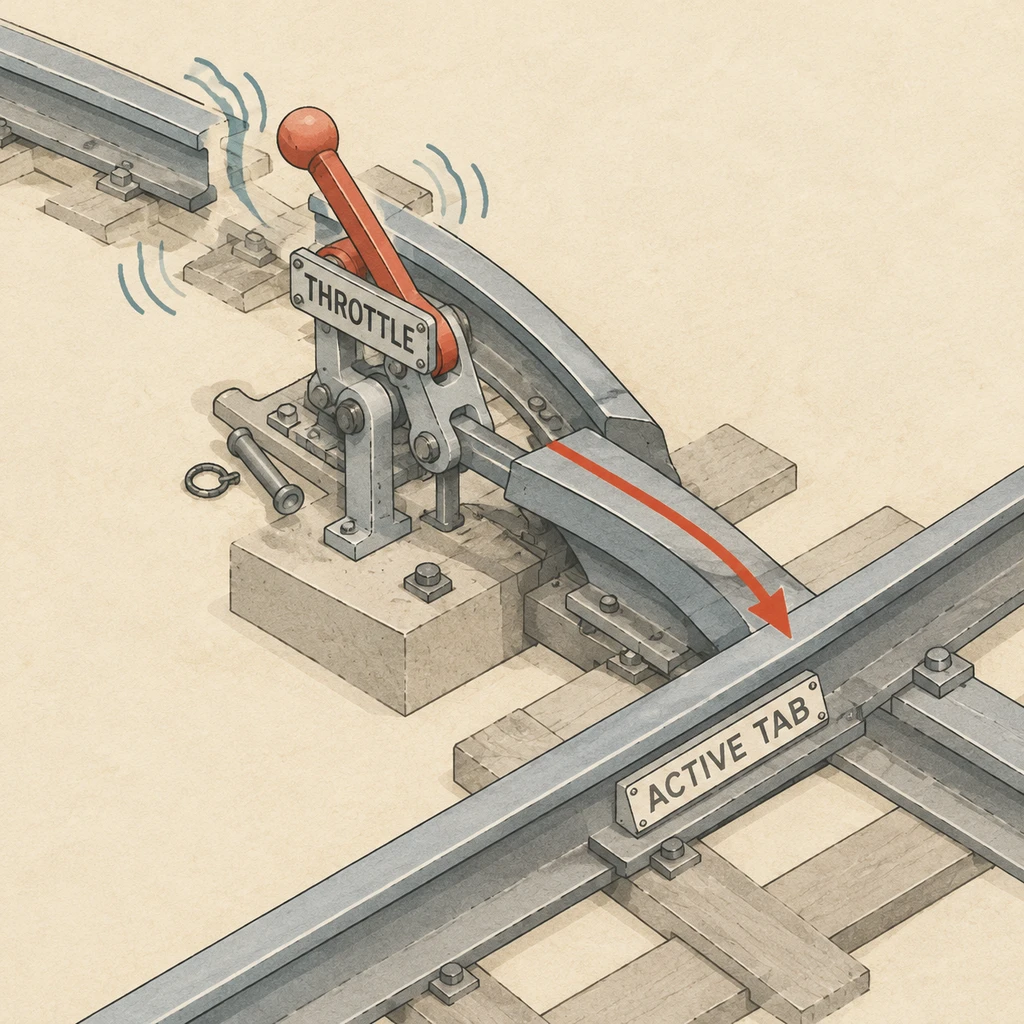
Orange Tsai在深挖Edge专属的EdgeCAGuidanceNavigationThrottle组件时,发现其逻辑存在严重瑕疵。该组件原意是通过Entra ID验证用户身份,但在处理重定向逻辑时,若攻击者通过跨窗口导航触发该throttle,便能绕过源验证。更关键的是,在通过Navigate(¶ms)发起导航时,Edge未显式绑定源WebContents,导致Chromium机制默认回退到当前活动的标签页。这一简单的架构缺陷,让一个原本仅限于特定域名的重定向问题,瞬间蜕变为通杀所有站点的UXSS原语(CVE-2026-45494)。
杀手锏:特权协议与沉浸式阅读器
拿到UXSS权限仅仅是跨出第一步,要从渲染进程逃逸至高权限的Browser进程,Orange利用了Edge特有的沉浸式阅读器(Immersive Reader)。该功能使用的read://协议,在Edge实现中意外缺失了Chrome对高权限协议必备的JavaScript URL执行限制。
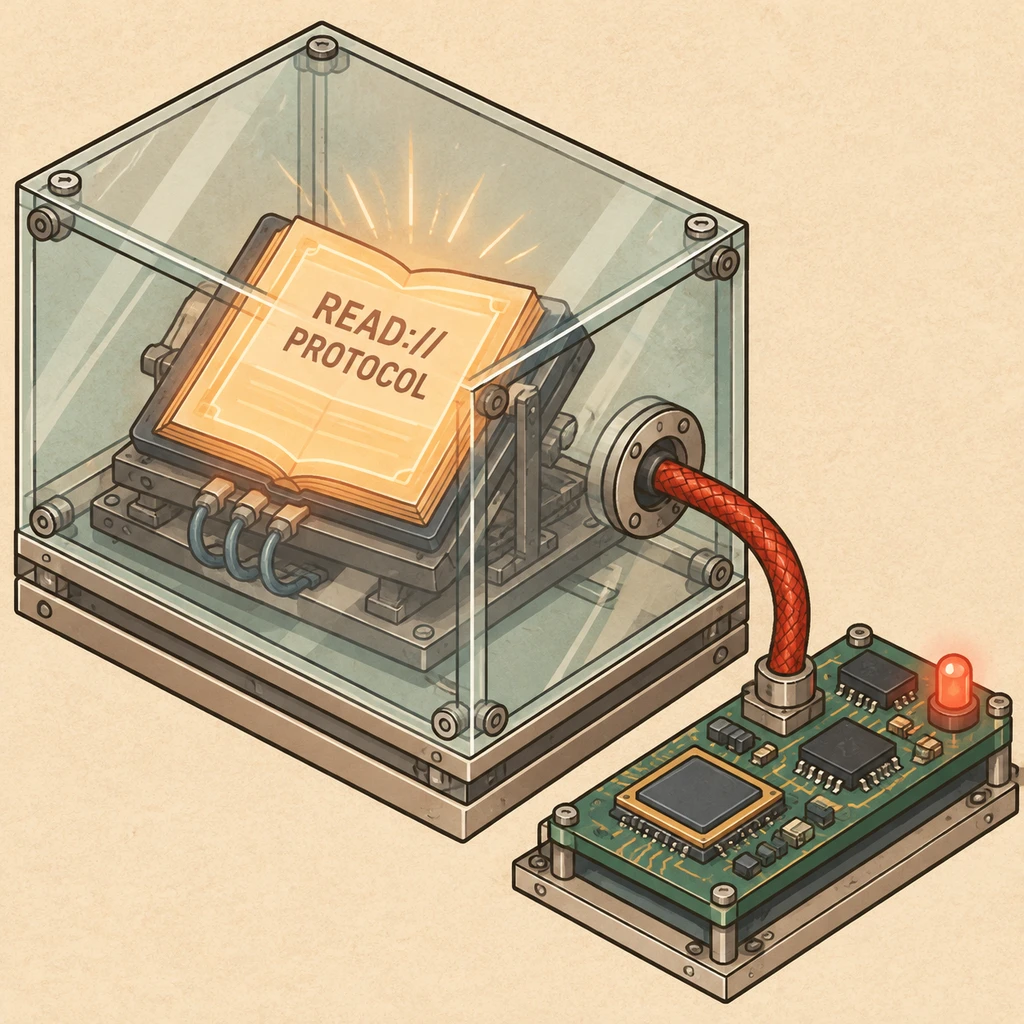
配合利用微软站点存在的CORS配置缺陷以窃取用户邮箱,以及后续暴露的诊断API,Orange成功实现了任意文件写入。微软在Pwn2Own大赛次日(2026年5月15日)光速发布了Edge 148.0.3967.70更新,专门修复了CVE-2026-45492、CVE-2026-45494和CVE-2026-45495,这也印证了这套逻辑链的致命性。
- 风险.企业级功能(如Entra ID条件访问)与用户辅助协议(如
read://)的安全性,往往无法达到浏览器核心引擎的审计标准,成为沙箱逃逸的“后门”。
手工艺绝唱的未来变量
尽管Orange Tsai在文章中强调“人类纯手工”的稀缺性,但在其即将于2026年11月CODE BLUE大会公开的后续研究中,已涵盖了AI辅助挖掘的逻辑漏洞探讨。这表明,即便像逻辑缺陷这种需要深刻洞察业务状态机的领域,也正在成为AI与人类安全专家博弈的新前线。
目前,这套打穿Edge的攻击链并不适用于Google Chrome,这清晰地反映出浏览器厂商在Chromium之上叠加的功能层越多,引入逻辑矛盾的风险也就越高。对于企业IT管理员而言,仅仅关注补丁版本还不够,重新审计内网终端上那些“定制粘合代码”的权限与调用逻辑,将是未来防守的重心。