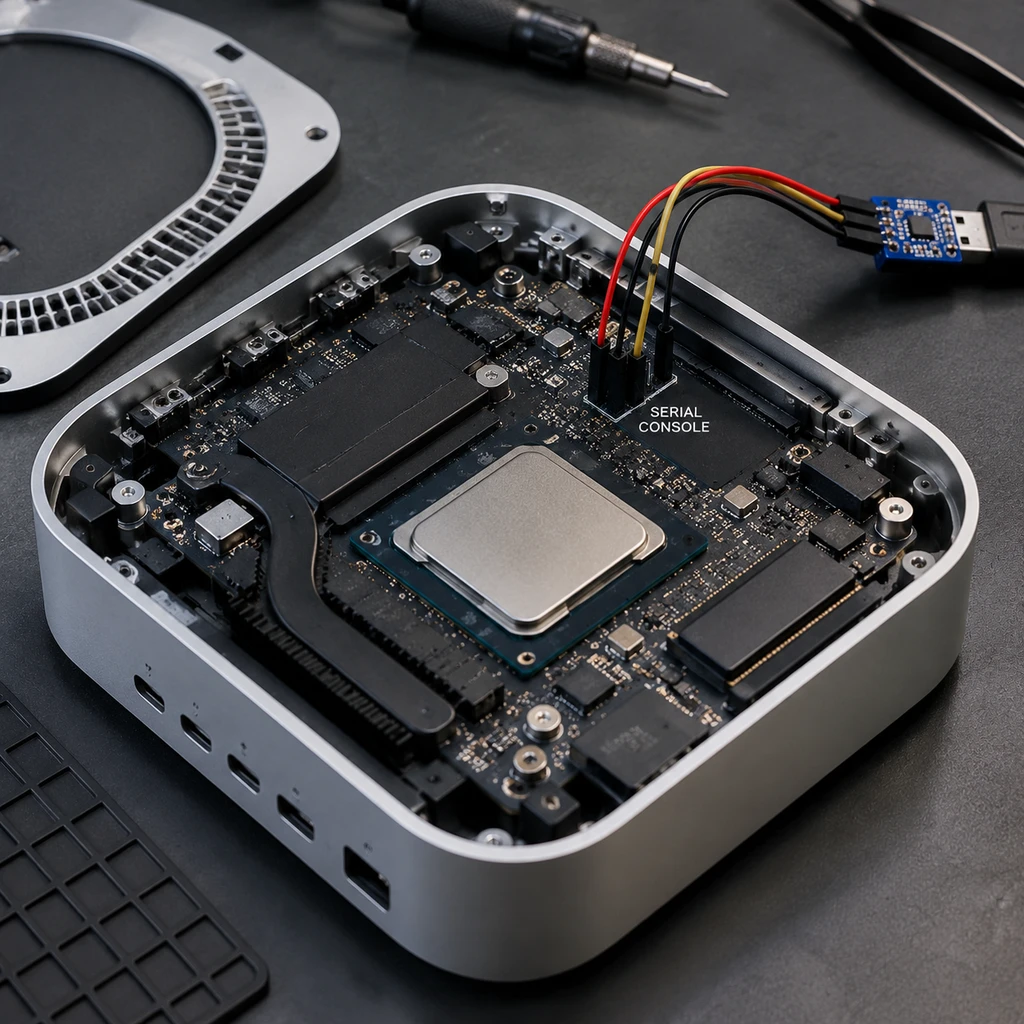
苹果把 M4 Mac mini(芯片标识符 T8132,型号 Mac16,10)摆上货架近两年后,社区终于第一次见到了原生的 Linux 终端提示符。
2026 年 10 月,独立开发者 yuka 贴出了一张带有 NixOS 标志的控制台截图:单核运行,无网络,根文件系统挂载在内存回环设备上。这并不是普通用户开箱即用的日常发行版,而是一次经典的硬核突围。外界曾一度悲观认定,苹果在 M4 世代强推的安全页表监视器(SPTM)彻底关死了第三方系统的大门;但当真正把汇编代码一针一线扎进裸机后,大家才发现真正的硬伤甚至有些荒诞:这颗号称算力拉满的芯片,在底层其实是个一睡觉就会彻底断片的失忆处理器。
盲飞与插桩:如何让一块黑盒硬件吐出第一个字符
在 Apple Silicon 上启动 Linux,传统依赖 m1n1 充当轻量级虚拟机管理器(Hypervisor),在后台拦截并记录 macOS 内核与硬件之间的输入输出映射(MMIO)行为。但到了 M4 时代,这套成熟的探针打法直接失效。
为了加固 macOS 自研内核 XNU 的防线,苹果给 M4 引入了运行在专属特权级 GL2 下的 SPTM,并结合侧向特权级机制 GXF 与 SPRR 来硬隔离页表控制。其结果是,当开发者尝试像往常一样用 m1n1 接管启动时,固件已将 GXF 特权功能关闭锁定,重置向量基址寄存器(RVBAR)也被锁死,系统在最基础的初始化阶段就遭遇硬件异常直接崩溃。
yuka 的破局手段极其朴素:既然上层自动化工具全军覆没,就退回汇编级别的单步插桩调试。
由于 Linux 内核在加载初期完全没有控制台输出,开发者只能从 m1n1 中抽离出一小段汇编函数 debug_putc,强行插进 Linux 最早期的引导代码 arch/arm64/kernel/head.S 中,让它尝试向串口只打印一个字符 a。每当机器吐出一个字符,就意味着执行流挺进了一步;一旦字符消失,就是死机现场。
在这个极早期排查过程中,开发者先后踩平了三个致命暗坑:
- MMU 映射真空内核启用内存管理单元(MMU)后,串口访问必须走虚拟地址,而原本与物理地址一一对应的 MMIO 空间尚未映射,导致后续写操作悬空;
- 专有寄存器越权写入苹果独有的虚拟化中断寄存器
SYS_IMP_APL_VM_TMR_FIQ_ENA_EL2会触发直接崩溃,直到后续 iBoot 固件更新才将此寄存器解锁; - RVBAR 只读保护m1n1 过去习惯对每个核心写入自己的入口点,但在 M4 上写这个寄存器会导致崩溃;最终通过只读检查发现,固件早已在内部填好了
_vectors_start入口,只要检测到预设就必须跳过写操作。
当 earlycon 正确配准、屏幕终于吐出堆栈回溯时,第一颗 CPU 核心这才跌跌撞撞地拉起了 Shell。
所谓安全枷锁,到底锁住了谁?
长期以来,社区流传一种想当然的误解:苹果给 M4 加装的 SPTM 是一把专为防范第三方系统定制的防盗锁。
事实恰恰相反:SPTM 是苹果为自家的 macOS 定做的盔甲,Linux 裸机根本不需要它。
在苹果的设计理念里,内核越权是系统安全的最大软肋。SPTM 是 XNU 内核实现物理页表隔离的执行监视器,它运行在比常规内核更高的保护层级。即便黑客攻破了操作系统内核,也无法直接篡改页表权限去执行恶意代码。
常规启动:裸机 -> Bootloader -> Linux 内核(自管 MMU,与 SPTM 无关)
逆向抓包:裸机 -> m1n1 (Hypervisor) -> 仿真 GXF/SPRR -> SPTM -> macOS XNU
Linux 拥有自己标准的内存管理单元逻辑,在 bare-metal 模式下引导时,内核直接接管硬件,并不存在调用 SPTM 的义务。但困境在于逆向工程的依赖关系:逆向团队要想知道苹果的各种外设(如显示控制器、神经引擎、内置相机)如何工作,唯一的办法是在 m1n1 虚拟机里把 macOS 跑起来,在黑盒外部偷偷抓取驱动通信记录。
SPTM 结合 GXF 与 SPRR 构筑的侧向特权,切断的正是这条偷窥路线。Asahi Linux 团队不得不花费数月时间在 m1n1 内部通过纯软件方式仿真出完整的 GXF 和 SPRR 权限环境,才勉强重新把 macOS 装进容器里监听。
换句话说,真正让 Linux 难以落地的不是安全监视器本身,而是苹果在底层硬件控制逻辑上的步步收紧。
失忆的 CPU:无法安睡的 M4 核心
单核跑通后,更大的物理级硬伤出现在启用多核心(SMP)的时刻。
在 ARM 架构体系中,存在一条极为基础的低功耗待机指令:WFI(Wait For Interrupt)。当操作系统某个核心暂时没有任务时,执行 WFI 进入浅睡眠,直到外设中断将其唤醒。按照标准 ARM64 架构规范,只要系统配置允许 WFI 执行完成,指令就绝不能导致处理器的架构状态(如通用寄存器值)丢失。
但 M4 的硬件行为彻底颠覆了规范。在 M1 至 M3 芯片上,苹果保留了一个名为 ARM64_REG_CYC_OVRD_ok2pwrdn_force_mask 的调试配置位(即硬件工程里所谓的 chicken bit)。早先芯片在执行 WFI 时也会将通用寄存器 x0-x31 强行清零,macOS 依靠在进待机前把寄存器压入栈、唤醒后再还原的方式应对;m1n1 则直接关掉这个特性,让 CPU 遵循标准 ARM 行为运行。
到了 M4,固件在 m1n1 阶段移除了 apple_sysregs_unlocked 标志,控制待机逻辑的关键寄存器 SYS_IMP_APL_CYC_OVRD 被彻底锁死。
这意味着硬件的失忆缺陷再也无法在前端绕过:只要核心执行一次 WFI,醒来时所有上下文瞬间清空,系统当场崩溃。苹果借此压榨极致待机功耗,但留给标准操作系统的却是一块残缺的硬件。
所谓极致的能效控制,代价是对通用架构标准的公然践踏。
为了让 Linux 内核在多核环境下稳定存活,开发者在 2026 年 4 月只能采取最粗暴的妥协:在内核初始化阶段,将所有空闲循环中的 WFI 和 WFIT 指令全部替换为空操作(NOP)。核心不再真正入睡,而是靠空循环死等。后续在 Linux 内核维护者 Will Deacon 的介入下,这一机制被抽象为全新的通用引导参数 idle=<wfi|yield|nop> 并合并进 Linux 主线树,再由 m1n1 动态探测 M4 芯片并自动注入规避参数。
失忆的核心终于可以协同工作,然而缺失了硬件休眠,能耗与发热的账单尚未结清。
路线之争:严苛合规与野蛮生长的大裂变
硬件的高墙越来越厚,开源社区内部的技术哲学也无可避免地滑向分裂。
截至 2026 年 10 月,官方的 Asahi Linux 安装器依然不支持 M4 硬件,外设支持矩阵里的大多数项目仍被标注为待定(TBA)。尽管他们在 2026 年 8 月的进度报告中确认了 NVMe 固态存储、PCIe 总线枚举与多核崩溃修复已经取得底层突破,但由于团队严格坚持纯净室(Clean-room)手工逆向原则,所有代码必须拥有无可挑剔的法律合规性与上游合并标准,整体推进步履维艰。
然而,部分极客已经失去了等待的耐心。
2026 年 9 月 18 日,一个从 Asahi 分化出的独立派系 Gravity Linux 突袭发布了针对基础款 M4 Mac mini 的早期 Alpha 镜像。这个分支不仅宣称跑通了系统,甚至掏出了支持 OpenGL 3.3 与 GLES 3.0 的桌面 GPU 加速。在公布的演示里,这台 M4 Mac mini 运行 Minecraft 能够达到约 200 FPS(截图显示为 212 FPS)。
| 对比维度 | Asahi Linux(官方主流派) | Gravity Linux(激进分化派) |
|---|---|---|
| 工程哲学 | 纯净室逆向,代码直接推入 Linux 主线 | 实用主义优先,抢跑可用性镜像 |
| M4 支持度 | 底层打通 NVMe/PCIe,安装器暂未发布 | 推出 Alpha 镜像,宣称 GPU 加速跑通 |
| 图形进展 | 严格验证并逐步重构驱动栈 | 演示 Minecraft 运行帧率达到 212 FPS |
| 外设短板 | 待机功耗驱动仍在攻关 | 雷电、Type-C 投屏与电源管理完全缺失 |
| 社区争议 | 进展平缓,但版权与架构合规极佳 | 大量引入 LLM 工具与前员工争议代码 |
这种抢跑旋即在 Reddit 等技术社区引发轩然大波。争议的焦点在于 Gravity 采用了大量非传统开发手段,包括激进使用大语言模型(LLM)反编译推导驱动代码,甚至疑似吸收了前苹果雇员参与的灰色边界经验。纯净室派指责这种走捷径的做法不仅存在巨大的法律被诉隐患,还可能毒化开源驱动的 upstream 资格;激进派则反驳,面对越来越封闭的硬件铁幕,传统的逆向方式正在把开发者耗死在边际效益递减的沙滩上。
双方的对立,折射出整个非官方硬件适配阵营面临的真实困境:一边是坚守正统却遥遥无期的完美工程,另一边是带着瑕疵却能立刻让人把玩的技术早产儿。
- 风险.即便目前有 Alpha 镜像试水,M4 平台的 Linux 远非日用系统。由于关机重启不可靠、Type-C 视频输出不通、电源管理完全不可用,强行刷入只适合低层逆向研究者。
- 结论.硬件厂商越是把架构私有化以换取商业壁垒,开源开发者对主线标准的诉求就越强烈;yuka 推动的
idle补丁进入 Linux 6.x 内核,其价值远大于一个孤立的体验包。
当这台仅有单核跳动、失去待机能力的 M4 Mac mini 在终端打出最后一行启动日志时,它记录的早已不是一次简单的系统移植。这是一场在重重固件禁令与硬件黑盒缝隙中的微光实验。只要物理访问权限还在用户手中,对于机器控制权的争夺,就永远不会划上句号。