2026年10月6日,Ars Technica 与 Google 官方安全公告披露了一起性质罕见的网络安全事件:黑客拿到了针对 Google 域名以及多家全球知名品牌的未授权 TLS 证书。这既不是 Google 的内网失守,也不是底层加密算法被攻破,而是黑客端掉了加纳(.gh)、塞拉利昂(.sl)和美属萨摩亚(.as)3个国家与地区顶级域名的注册局基础设施。
很多读者看到伪造证书的第一反应,以为是证书颁发机构的私钥被盗。事实恰恰相反,这批证书完全合法合规,具有真实有效的数字签名。攻击者利用上游注册局权限篡改了权威 DNS 记录,顺畅通过了自动化的域名控制权验证。
自动化信任背后的结构性盲区
现代公钥基础设施为了支撑数以亿计的网站加密,普遍采用域名控制权验证(DCV)。申请者只要能证明自己对域名具备控制权,证书颁发机构就会通过全自动流水线为其盖章。最常用的手段,正是向申请者的 DNS 服务器查询特定解析记录。
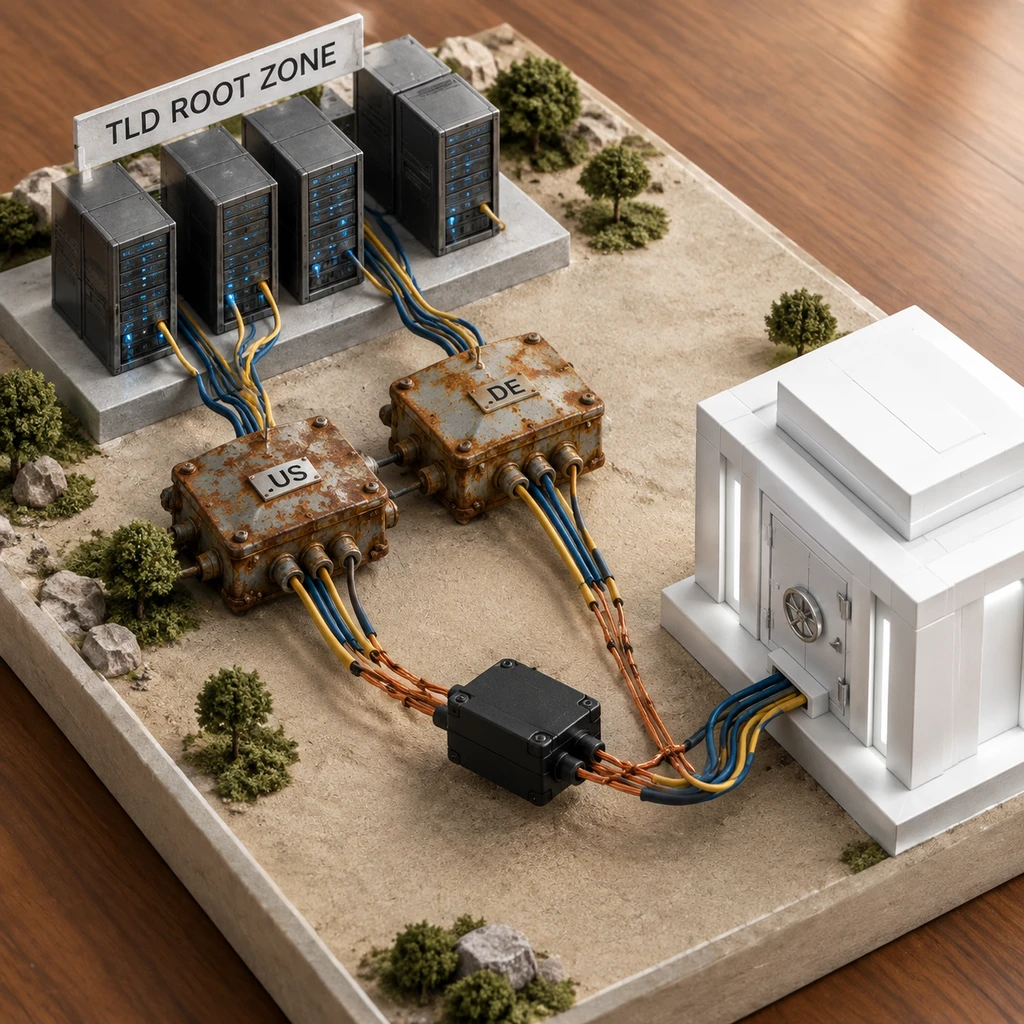
在这个模型里,整个信任链默认上游的顶级域名是诚实且安全的。国家代码顶级域名由各国家或地区的注册局自主运维,安全防线参差不齐。当黑客直接控制了 .gh、.sl 或 .as 的注册局服务器,他们就拥有了对这些命名空间内任意二级域名的绝对解释权。
Google 官方在声明中特别强调,其自身基础设施未遭入侵,也没有证据显示签发证书的 CA 存在违规操作。换言之,这场安全事故里,没有任何一家受信任的机构犯下流程错误,所有人都在按规则办事,但黑客却合法地拿到了针对跨国巨头的通行证。
为什么多视角验证在此次攻击中失效?
近几年为了防止网络劫持导致的证书冒签,各大证书机构都在大力推行多视角发行确证(MPIC)。Let's Encrypt 早在 2020 年 2 月就部署了多视角验证;Sectigo 在 2025 年 9 月 13 日强制执行 MPIC 并参与开源项目;DigiCert 当前采用 4 个远程代理,并计划在 2026 年 10 月 19 日至 11 月 30 日期间增至 6 个,于 12 月 1 日正式强制执行。
MPIC 的设想非常理想:既然单点网络查询可能被 BGP 劫持或局部路由污染,那就从全球多个地理位置同时发起 DNS 查询。如果多个视角的解析结果不一致,CA 就会拒绝签发。
MPIC 只能防御路径劫持,治不了源头腐烂。当攻击者攻陷的是顶级注册局本身,它所下发的权威解析在全网范围内都是一致的。无论 DigiCert 用 4 个还是 6 个代理去查,无论分布在美洲、欧洲还是亚洲,拿到的是完全相同且被篡改的记录。被全行业视为信任升级核心的 MPIC,在面对权威注册局沦陷时完全失去了防御效力。
Chrome 的单兵阻断与生态盲区
Google 披露其在声明发布前的上周就已获知此事件。作为应急手段,Google 协同签发 CA 吊销了受影响的证书,并通过 Chrome 专属的 CRLSet 机制向全网浏览器下发了黑名单规则。
依赖客户端推送阻断名单,从来不是信任体系健康的标志。
尽管 Chrome 迅速压制了风险,但遗留问题依然严峻:
证书透明度日志表明,受波及的不仅是 Google,还有多家跨国品牌与核心在线服务。截至目前,官方并没有公布完整的受害域名列表、签发 CA 名称或证书序列号。
- 提醒.CRLSet 仅能保护 Chrome 用户,Safari、Firefox 等其他浏览器以及依赖系统底层网络库的独立应用客户端,依旧受制于传统吊销机制的延迟与网络阻隔。
在全量清单未被完全排查之前,那些仍旧流落在外的有效证书,仍然具备在特定网络环境下实施中间人解密的技术可能。
边缘防线的治理反思
这场危机给所有推行全球化资产部署的企业敲了警钟。跨国企业出于品牌防御或本土化展业的考虑,往往在数十个国家顶级域名下注册了大量二级域名,却很少投入与核心主域对等的监控力度。
防御这种高阶降维打击,不能仅仅依赖 CA 的自觉。RFC 8657 提供了延伸防护参数,企业可以在 DNS 的 CAA 记录中指定 accounturi 限制具体的 CA 账户,或限制 validationmethods 校验方式,防止攻击者利用临时 DNS 记录复用授权。
- 建议.企业必须在核心及海外资产上全面启用严格的 RFC 8657 属性绑定,但也要清楚意识到,一旦 CA 节点自身未实现该标准,这些参数依然形同虚设。
技术链条越是高度自动化,对最底层元数据的信任依赖就越深。当中心化的科技巨头把算力与加密推向极致时,真正决定这栋信任大厦稳固程度的,可能只是加纳或美属萨摩亚某个机房里缺乏多因素认证的运维终端。