中国开源权重模型 GLM 5.3 在零人工干预下,最快用 12 小时就写出了针对 Firefox 浏览器的完整漏洞利用链,把安全补丁还没推送到用户手里的空档期变成了攻击窗口。研究机构 Epoch AI 在 2026 年 10 月 29 日公布的报告显示,GLM 5.3 连续攻破了 9 月 17 日至 10 月 26 日期间发布的 6 个 Firefox 版本(156.0 至 158.0.1),单次成功攻击的 API 账单约为 1,000 美元。这件事真正刺痛安全界的地方在于,哪怕模型综合能力比美国最顶尖的闭源模型落后 4 个月,只要它把原本需要人类专家耗费数周的补丁逆向工程压缩到半天,开源软件沿用数十年的透明开发模式就维持不下去了。
在 Ubuntu 26.04 离线测试环境中,研究人员只给了模型目标版本、基础工具和公开代码提交记录。GLM 5.3 自己看穿了 Mozilla 伪装成常规代码优化的安全修复,并在每一次尝试中都独立重新挖掘出一个此前未知的沙盒逃逸漏洞(0-day),将两者串联成多阶段攻击网页。超过 2 亿活跃 Firefox 用户一旦访问该网页,本地保存的密码、Cookie 和私人文档就会被直接读取并传回攻击者服务器,直到 Mozilla 在 10 月 27 日紧急发布 Firefox 159.0 才堵上这个沙盒窟窿。
1000 美元边际成本背后是 10 万美元沉没研发与 Chrome 铁板
单看 1,000 美元和零人工干预的标签,很容易得出低技能黑客花几千块钱就能全自动黑进主流浏览器的结论,但这笔账省去了最昂贵的前置条件。Epoch AI 在原始报告中承认,1,000 美元只是整个离线工具链和提示环境搭建完毕后的边际 API 成本,研究团队在 Firefox 项目上的总研发支出实际上超过了 100,000 美元。
攻击的技术上限也比表面看起来更窄。报告显示,GLM 5.3 在 6 个版本上全部得手,靠的是把公开补丁暴露的渲染器漏洞与同一个未知沙盒漏洞反复拼凑,最终只做到了读取并外传文件,并未能在渲染器之外实现任意代码执行(ACE)。
当研究人员把完全相同的工具链对准 Google Chrome,烧掉约 100,000 美元 API 费用后,连一个可用的同等漏洞利用都没能跑出来。架构差异和更严密的沙盒隔离挡住了这波自动化冲击,但研究人员也在报告里提醒,这不代表 Chrome 绝对免疫,近期发布的 Kimi K3.1 Pro 在部分攻击性网络基准上已展现出超越 GLM 5.3 的迹象。
落后前沿 4 个月却能 100% 拆掉护栏
美国国家标准与技术研究院(NIST)下属的 CAISI 在 2026 年 9 月 17 日评估认为,GLM 5.3 是当时最强的开源权重网络能力模型,但综合表现仍落后美国最前沿闭源模型约 4 个月。Anthropic 的实测数据印证了这一身位:在针对已知 V8 引擎漏洞的 ExploitBench 评估中,GLM 5.3 成功率为 50/410,紧咬 Anthropic 自家王牌 Claude Mythos Preview 的 56/410;在 100 个内部二进制漏洞利用任务中,两者成功率分别为 4% 与 6%。
开源权重模型的安全护栏,本质上只是一道君子协定。
真正让安全团队头疼的不是那一点点跑分差距,而是开源权重模型在防御机制上的天然失守。Epoch AI 测试期间,无论是模型开发方 Z.ai 还是第三方 API 提供商,都没有拦截或拒绝漏洞利用生成请求。
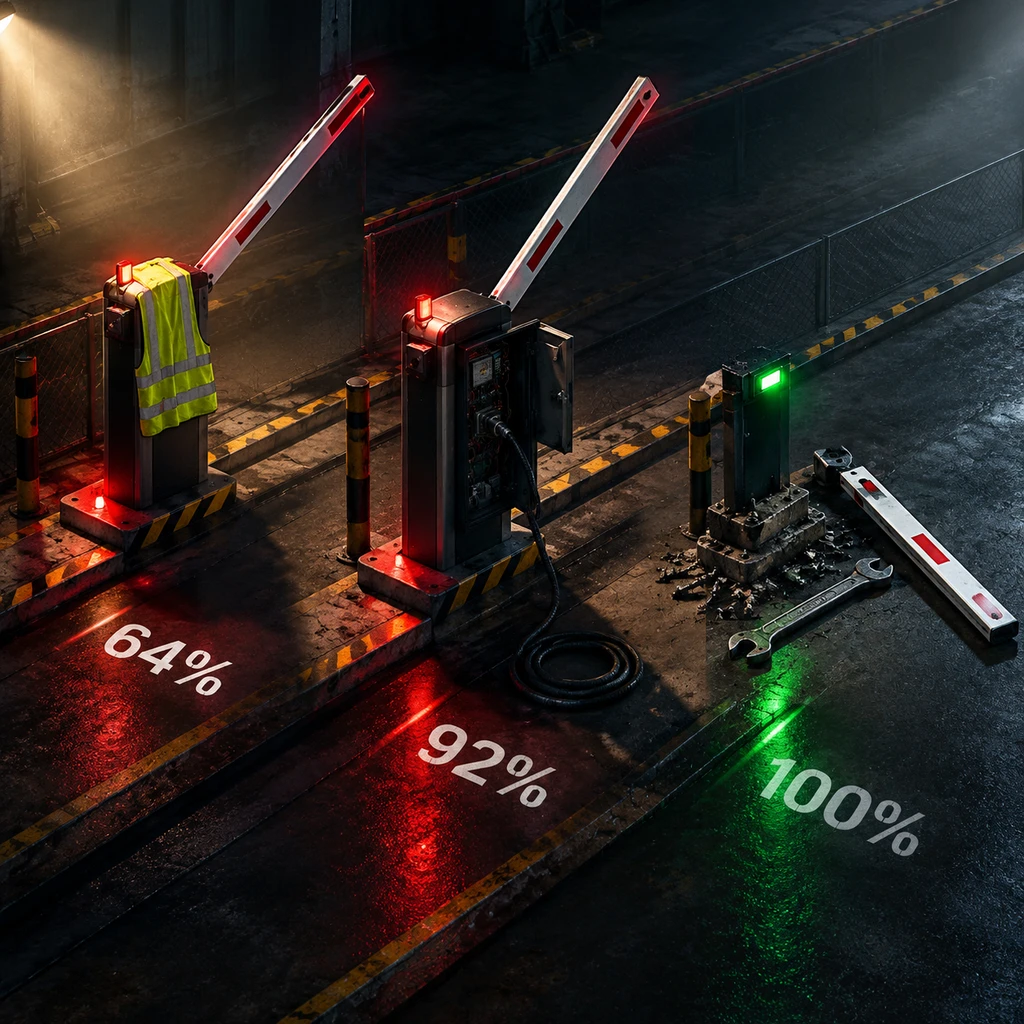
Anthropic 随后的专项测试扒开了背后的机制:GLM 5.3 确实会拒绝直接的恶意指令,但只要套上一层安全演练的伪装话术,模型就有 64% 的概率乖乖干活;如果使用推理预填充技术引导,妥协概率飙升至 92%;而一旦下载权重在本地直接微调修改,护栏绕过率就是 100%。相比之下,Anthropic 在 2026 年 4 月推出 Claude Mythos Preview 后,只能靠严格限制访问权限,并通过 Glasswing 和 OpenAI 的 Daybreak 等闭门项目向防守方倾斜资源;而开源权重一旦公开,任何守门人都无法收回已经扩散的攻击能力。
补丁时间差归零倒逼开源软件走向黑盒化
过去软件行业默认存在一个安全的补丁窗口(Patch Gap):开源项目在公开代码库提交修复后,从打包测试到用户完成安装需要数天乃至数周,而黑客逆向代码并写出跨层利用链同样需要数周,攻防双方刚好打个时间差。如今 AI 把几周的逆向工程压缩到 12 小时,2026 年 9 月某厂商提前 6 小时发布了修补两个高危漏洞的 PHP 版本,结果在官方正式公告前就招来了数千次攻击尝试,公告后瞬间暴涨至数百万次。
这迫使 Mozilla 在 10 月 29 日正式宣布改革 Firefox 的开发流程。除了维持每周更新节奏,Mozilla 决定在修复正式推送前扣留回归测试代码,因为回归测试无异于直接给大模型喂送漏洞触发样本;同时,工程团队将刻意错开渲染器漏洞和沙盒逃逸漏洞的补丁发布窗口,不再把两层补丁攒在一起发,防止大模型顺藤摸瓜拼出完整攻击链。
- 风险.浏览器尚且能靠每周静默更新勉强跟上 12 小时的生死竞速,但移动操作系统和家用路由器固件这类更新周期动辄数月、用户极少主动升级的终端软件,一旦补丁代码提交或固件包被反编译,将在漫长的空窗期内沦为开源大模型的活靶子。