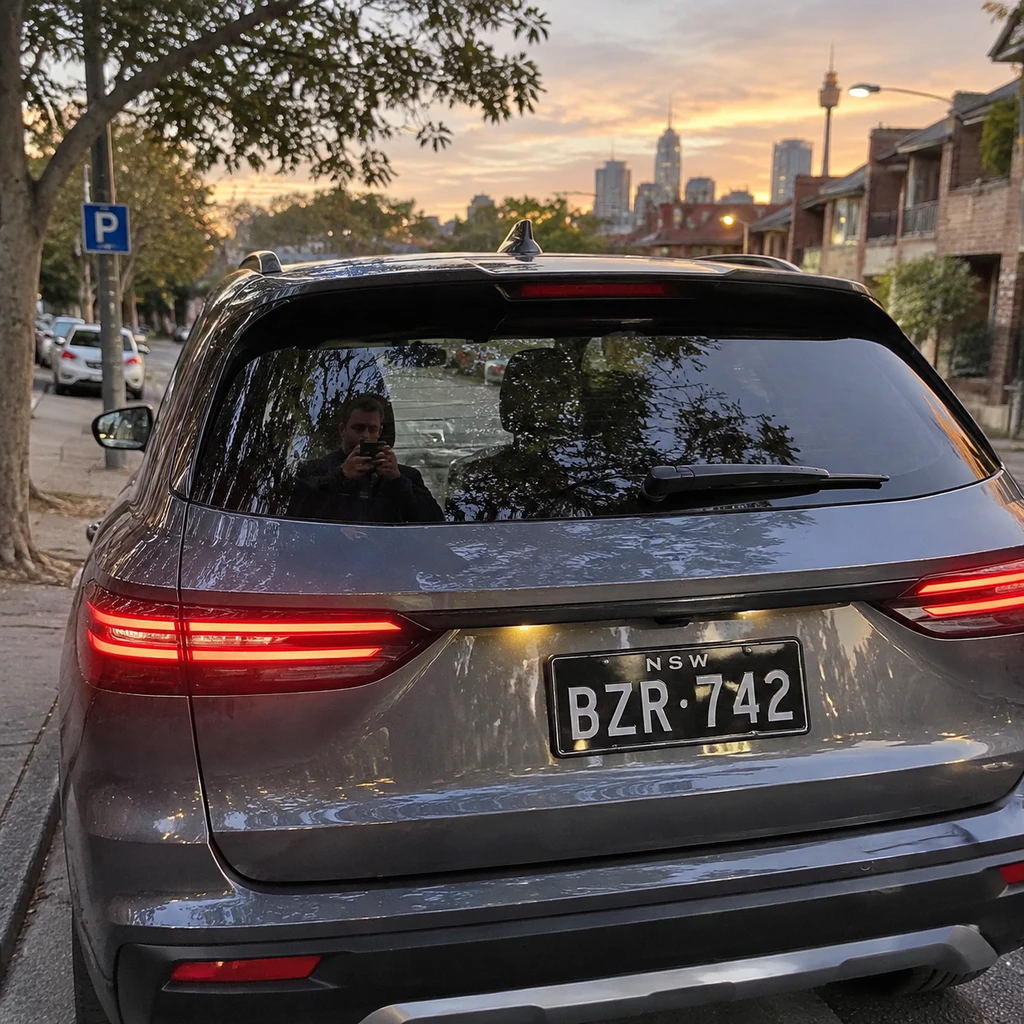
拍下一辆停在路边的汽车车牌,多久能打开它的车门?2026 年 11 月 7 日,安全研究员 Shubham Shah 与 Sam Curry 披露的答案是只需几个 API 请求。两人利用车企暴露在公网的测试后台与 ForgeRock OpenIDM 身份系统漏洞,在 GPT 5.6 Sol Ultra 协助下耗时 6 小时找出防火墙绕过路径,实现凭车牌号远程解锁、鸣笛、启动或关闭引擎。涉事的两家主流车企在收到报告后约 2 小时内完成了云端修复,但要求研究员隐去品牌名称,至今未向车主发布任何通知。
相比早年拿着无线电设备贴近车身截获信号的物理破解,这套攻击完全发生在云端。攻击者不需要靠近实车,只要把马路上公开可见的车牌号输入脚本,就能接管车辆控制权并读取车主实名隐私。
一块车牌如何变成一把万能钥匙
起因是 Shubham Shah 在 2023 年买了一辆该品牌的四驱 SUV。为了搞清手机 App 远程解锁时在和什么服务器通信,他在 2026 年 7 月反编译了安卓端安装包,顺藤摸瓜找到一个暴露在公网的子域名 admintool.redacted-telematics.com.au。
这个页面标题写着 TEST HARNESS,連登录前都滑稽地挂着退出按钮,却把完整的 JavaScript 代码包直接发给了浏览器。研究员在里面翻出了硬编码的 API 密钥和管理员凭证。
拿到密钥后,第一条侦察链条瞬间合拢:
- 第一步.利用澳大利亚各州合法的公开注册查询网站,用街上看到的车牌号查出车辆识别码(VIN)。
- 第二步.调用测试后台无需额外鉴权的内部接口,用 VIN 换取订阅者 GUID。
- 第三步.请求
/v1/account接口,直接拉出车主姓名、手机号以及注册在中央身份平台上的邮箱。
光有车主邮箱还发不出控车指令,真正的硬骨头是车企用来管账密的 ForgeRock 身份系统。车企显然知道这套系统金贵,在前面挡了一层极严密的 Nginx Web 应用防火墙(WAF),拦截所有发往核心接口的请求。
两位顶尖白帽黑客手工试了几天路径穿越,都被系统路由机制弹了回来。两人把接近该版本的 OpenIDM 源码喂给 GPT 5.6 Sol Ultra,让模型跑了整整 6 个小时。
人类测试时看到 /XUI%2f..%2fopenidm/ 返回 403 报错,就下意识觉得所有前缀都被封死了;大模型却不知疲倦地穷举出 /static%2f..%2fopenidm/ 这条漏网之鱼,既绕过了防火墙,又没触发后端路由报错。叠加两人在同日姊妹篇报告中披露的 ForgeRock 路径混淆与远程代码执行(RCE)漏洞,攻击者不仅能直接篡改任意车主的密码,还能利用澳大利亚环境的多因素认证(MFA)配置缺陷,直接换出手机 App 的最高权限控制令牌。
同一套商业身份组件的底层缺陷,顺带击穿了另一家使用相同架构的主流车企。
标题写着全球,实测停在局部
Shubham Shah 的文章标题写着可解锁全球大部分地区的车辆,文末也点名了美、加、澳及欧洲的基础设施。但如果交叉比对两人同日发布的联合技术报告,会发现两处明显的口径错位。
第一处是控制边界。联合报告明确限定,完整的账户到实车控制端到端链条,仅在美国账户和车辆上做过实测验证;澳大利亚分支只测试了研究员自己的车或获得明确授权的车辆,欧洲区根本没有做实车控制测试。而且并不是街上随便一辆该品牌汽车都能被解锁,目标车辆必须具备网联硬件、激活了远程服务且绑定了在线账户。
第二处是时间线打架。Shubham Shah 在主文里写澳大利亚调查始于 2026 年 7 月,而 Sam Curry 主笔的姊妹篇却记录漏洞发现与上报是在 2026 年初。这种叙事缝隙说明,这更像是一场跨区域、分批次推进的长期联合狩猎,到了公开发布时被压缩成了一个紧凑故事。
三年三次沦陷与消失的车主知情权
把时间轴拉长,这已经不是这对白帽搭档第一次用车牌号攻破跨国车企了。从 2024 年到 2026 年,主流车企在同一个地方连摔了三跤。
韩非子讲,千丈之堤,以蝼蚁之穴溃。传统车企花了十几年打磨车载 CAN 总线加密和防盗芯片,把车端硬件防得像铁桶一样;转头做网联化时,却把所有远程控制权集中收拢到几个云端接口上,再用外包水准的测试后台和打了无数补丁的第三方身份软件去守门。
车企用造保险箱的预算锁住方向盘,却把备用钥匙贴在公网测试页上。
我更在意的是车企处理善后的方式。在收到漏洞报告后,两家车企大约 2 小时就干净利落地修好了漏洞、删掉了测试概念验证包并轮换了密钥。响应速度确实值得肯定。但紧接着,两家公司都要求白帽黑客在报告里隐去自己的品牌名字。
截至 2026 年 11 月 9 日,没有任何一家涉事车企发布公开安全声明,没有公布受影响车型数量,更没有给车主发过一条提醒通知。
1965 年拉尔夫·纳德出版《任何速度都不安全》之前,底特律车企面对刹车或转向缺陷的惯用做法,就是私下给找上门的车主悄悄换零件、签保密协议,绝不公开承认设计瑕疵,直到联邦法律强制建立汽车物理召回制度。今天智能汽车的云端后台出了致命漏洞,车企发现自己根本不需要通知车主把车开回 4S 店,只要在服务器上花两小时改几行配置,就能假装无事发生。
- 风险.当攻击者添加次级账户或重置权限时,起亚、斯巴鲁以及本次涉事车企的车主手机 App 均不会弹出任何安全警告,车主连自己曾经裸奔过都无从知晓。
两个小时的云端静默补丁,省下了天价的公关和合规成本,却把风险排查的账单悄悄转嫁给了满大街挂着车牌的普通车主。接下来真正需要紧盯的,是各国汽车监管机构何时能把云端高危权限失守纳入强制公开披露清单,堵上这个借匿名协议逃避公众监督的口子。