把电脑控制权交给 AI 智能体,企业最怕它删库、乱打钱或把内网数据搬空。CopilotKit 在 11 月 9 日发布 OpenBot 1.0(截至 11 月 13 日已迭代至 v1.0.2),直接拿开源自托管和内置治理当卖点:个人版免费,商业版最高 29 美元/活跃用户/月,兼容 9 大模型家族与 8 种以上智能体框架,每次点击和工具调用都要先过策略网关。但翻开它的 GitHub 代码库、许可证文件和架构文档,账面上的开源防线与工程现实之间,隔着三道隐形门槛。
先看它交付了什么。OpenBot 1.0 给每个 Bot 分配一个带 Chromium 浏览器、登录态和文件系统的专属容器,默认用 Markdown 配合图表、清单和卡片回复。通过 AG-UI 协议,它能接入 Claude Agent SDK、OpenAI Agents SDK、LangChain、Google ADK、Mastra、AWS Strands、Microsoft Agent Framework、CrewAI 等框架(代码库另含 Agno、AG2、LlamaIndex 和 Pydantic AI 示例),底层支持 OpenAI、Claude、Gemini、Grok 以及 Kimi、DeepSeek、Qwen、Nemotron、Mistral 等模型。1.0 版本补上了 Mac 与 Windows 桌面端、录制操作生成技能的 Teach a Bot、基于 Composio 和 Arcade 的单应用多账号管理,企业可用 1 个 Helm chart 将其部署到 AWS EKS、Azure AKS、Google Cloud GKE 或自有 Kubernetes 集群。
开源许可证与定价表的潜台词
公关稿把 MIT 开源写在了最前面,但 OpenBot 走的是典型的 Open-Core 路线。代码库里只有前端和应用模板采用 MIT 协议,完整技术栈里的核心组件 CopilotKit Intelligence 绑定了独立专有许可证。无论个人实验、Kubernetes 评估还是生产部署,都需要对应的许可证,且本地许可证续期、初始下载与账号登录均需联网验证。
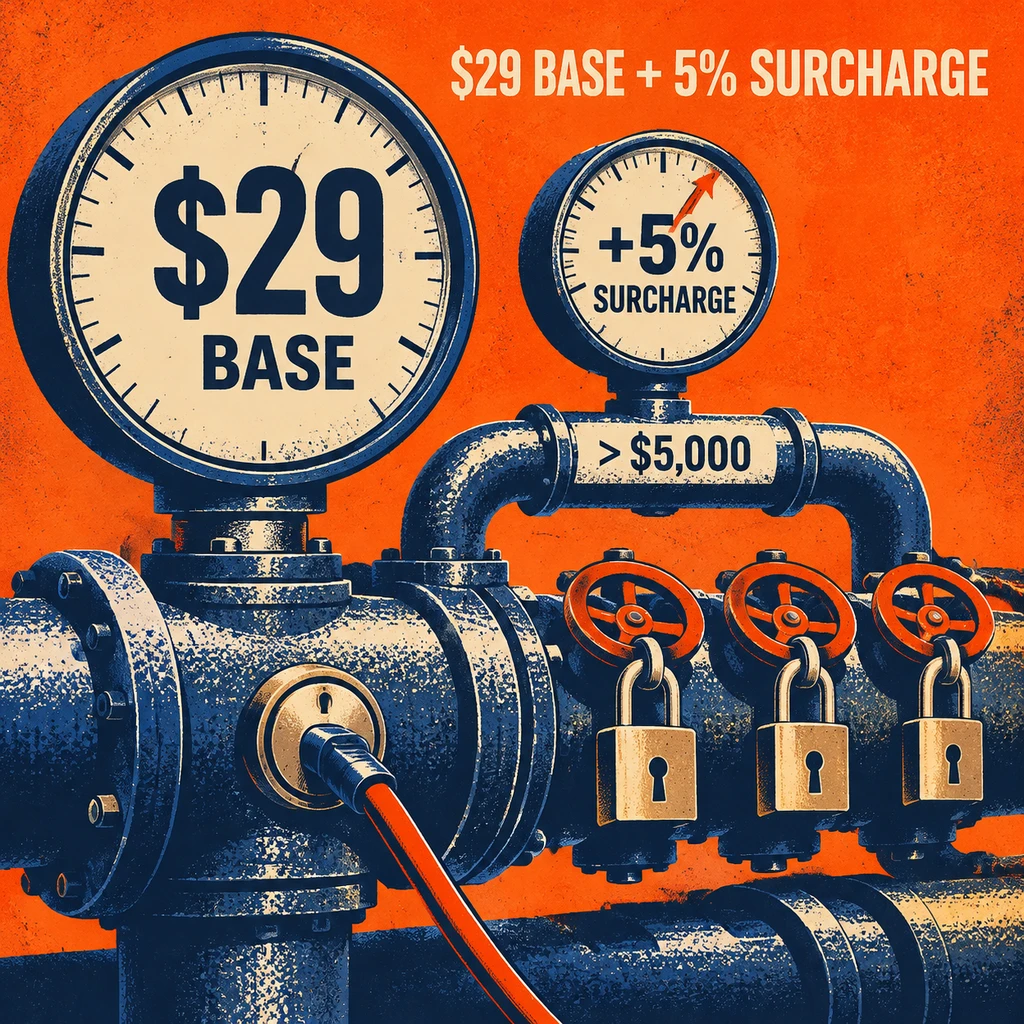
商业版的账单同样不能只看 29 美元的标价。当团队月度模型支出超过 5000 美元时,超出部分要按组织整体账单向 OpenBot 额外缴纳 5% 抽成——如果一个月跑掉 1 万美元 Token,就得交 250 美元过路费。同时,企业最看重的单点登录(SSO)、基于角色的访问控制(RBAC)、气隙(air-gapped)离线部署以及 24/7 支持,并没有包含在常规月付版里,而是绑定在定制价格的年度商业计划中,且商业版目前仍处于早期体验阶段。
把这笔账放到横向市场里看,企业的算盘会更清楚。目前主流企业智能体底座分成了三条路线,各自的计费与治理短板截然不同:
| 产品方案 | 核心计费模式 | 模型与基础设施归属 | 治理机制与已知边界 |
|---|---|---|---|
| OpenBot 1.0 | 个人免费;商业版最高 29 美元/人/月 + 超 5000 美元模型费抽 5% | 自托管(本地或 K8s),支持 9 大模型家族 | CEL 网关先审后行,但出厂默认全放行,SSO 需签年框 |
| Microsoft Copilot Studio | 容量计费 200 美元/月(含 25,000 Credits);M365 版 30 美元/人/月 | 微软云托管,绑定微软生态模型 | 深度集成 Entra 权限,但强绑定 M365 商业生态 |
| Anthropic Claude Cowork | Team 年付 20 美元/席位/月;Enterprise 另加 API 用量费 | Anthropic 托管 + 本地客户端协同 | 即开即用,但本地会话历史暂缺集中删除的 API 端点 |
默认全放行与关不严的容器笼子
OpenBot 最核心的卖点是治理网关。按官方设计,每次浏览器点击、文件写入、MCP 工具调用和组件渲染都要经过网关评估 CEL 策略,先写审计日志再执行,拒绝规则优先,且规则损坏时默认拒绝(fail closed)。审计日志支持导出最多 5000 行的 CSV 文件,连导出动作本身也会被记上一笔。
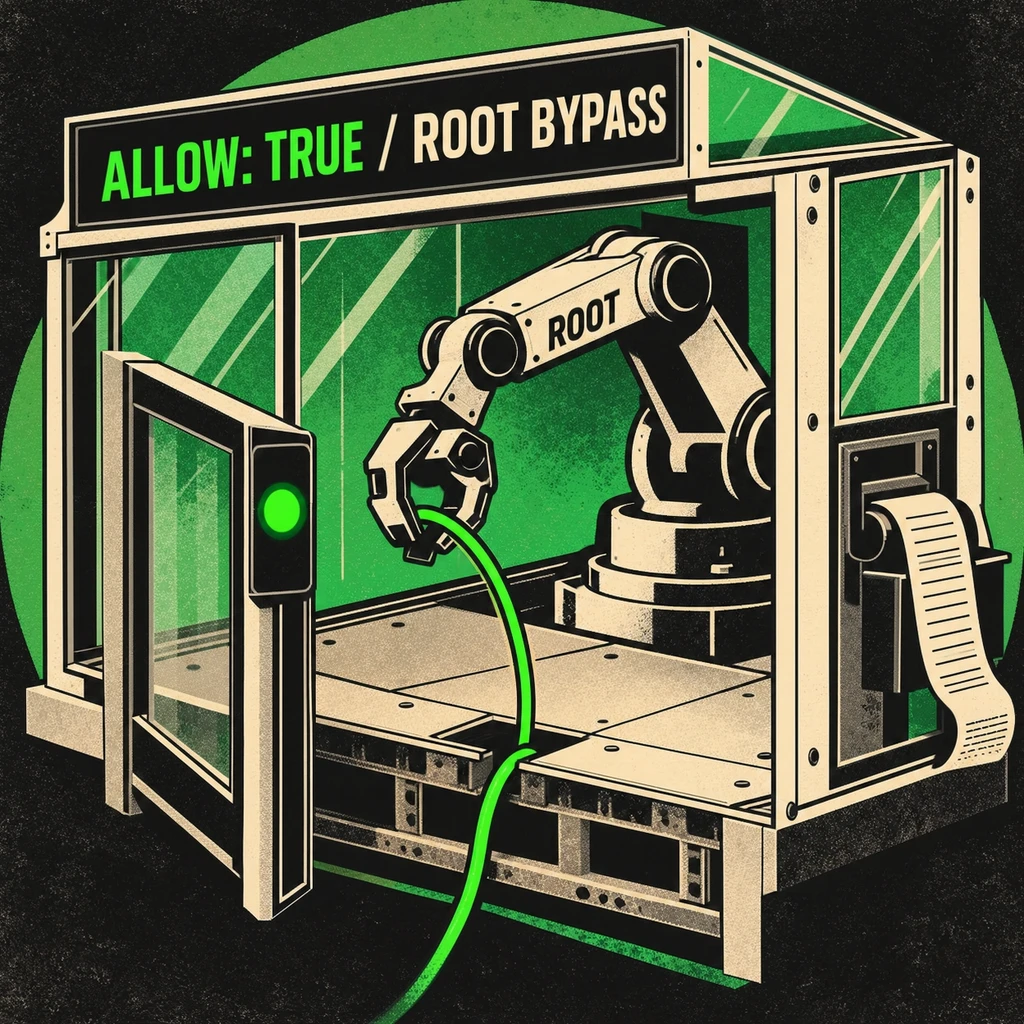
故障时默认拒绝只是引擎兜底,出厂配置全放行才是真实的裸奔起点。
问题出在出厂默认状态和执行边界上。翻看源码配置可以发现,随附的默认启动策略写的是 deny: [] 和 allow: ["true"]——只要管理员没有主动替换策略,系统出厂默认允许所有操作,且 dry-run 模式在记录决策后依然会照常转发并执行动作。即便配了审批规则,拦截精度也存疑:2026 年 10 月 29 日提交的未关闭 Issue #890 显示,基于关键词的审批分类直接放行了高危的 Shopify 退款操作,反而拦截了普通的订单备注。
更深的风险藏在容器沙箱和网络边界里。架构文档承认,Bot 在专属容器内拥有 root 权限,可以运行任意代码;而系统的出站网络过滤仅仅基于代理(proxy-based control)。这意味着只要容器内的进程直接发起原始套接字(raw sockets)连接,就能绕过代理防线,必须依赖底层 Kubernetes NetworkPolicy 才能强制封死网络边界。
沙箱配置本身也有工程暗礁。虽然设置 COMPUTER_SANDBOX=on 能开启 Chromium 沙箱、设置 COMPUTER_RUNTIME=runsc 能启用 gVisor 隔离,但在 .env 文件中开启沙箱并不会自动穿透所有 Docker Compose 或 supervisor 启动路径。翻看历史记录,该项目在边界隔离上交过不少学费——已修复的 Issue #36 曾允许通过重定向绕过端点校验引发 SSRF,Issue #226 曾因容器共享导致 Bot shell 能无密码以 owner 身份直连存有凭据库的数据库,而 11 月 9 日刚提交的未关闭 Issue #1357 还在报错定时凭据提交会卡在密码卡片上。截至 11 月 13 日,其 GitHub 仓库的 Security 标签页下仍未配置 SECURITY.md 文件。
- 风险.企业安全团队若轻信开箱即用的内置治理,直接拿默认配置上线,将同时暴露在
allow: ["true"]全放行策略、.env沙箱参数未穿透生效,以及容器内 root 进程通过 raw socket 绕过出站代理的三重敞口之下。
《韩非子》里讲,夫卖庸而播耕者,主人费家而美食,调布而求易钱者,非爱庸客也,曰如是耕者且深,耨者熟耘也。放到今天的企业级软件里,道理其实一模一样——不过历史类比只能照亮利益结构,今天的技术底座还要更复杂一层。当年云原生早期的开源项目,靠免费底座把开发者请进门,再靠企业级安全插件收年框费;如今到了智能体时代,厂商同样用 MIT 协议和兼容百家的胸怀招揽技术团队,但真正决定生产环境生死的权限锁芯、合规组件和模型通道费,全被稳稳握在商业合同里。
我不买账的是那种把治理当成免检标签的宣传口径。给 AI 配一台带浏览器的虚拟电脑很容易,但只要外部接入的 AG-UI 智能体自己揣着凭据和独立网络通道,OpenBot 的网关就管不到它头上去。对于真正打算在生产环境自托管的 CTO 和安全团队,与其看宣传页上的合规勾选项,不如先在测试集群里做完四件事:锁定 v1.0.2 以上版本、动手重写掉那行全放行的默认 CEL 策略、用 Kubernetes NetworkPolicy 封死容器的 raw socket 出站通道,再拿着真实业务流量算一遍加上 5% 模型抽成后的总账。