2026 年 3 月初,低成本武装无人机与导弹接连砸向亚马逊 AWS 位于阿联酋与巴林的数据中心;苦撑半年后,AWS 于 9 月 15 日正式向客户摊牌,宣布部分仅存放在受损区域的资源与数据永久无法恢复。科技媒体 Ars Technica 于 11 月 12 日宣布,将在美东时间 11 月 17 日下午 1 点连线英国皇家联合军种研究所(RUSI)高级研究员 Joseph Jarnecki,专门拆解数据中心沦为军事目标后对现代云生活的冲击。这场对话背后最残酷的现实是,过去二十年企业奉为圭臬的同城高可用架构,在动能战争面前已经实质性破产。
真正让企业技术高管冷汗直流的,不是机房被炸的新闻,而是 AWS 事故日志里那条长达半年的死亡时间线。2026 年 3 月 1 日,AWS 阿联酋区域(me-central-1)两座物理设施遭直接命中,可用区 mec1-az2 与 mec1-az3 瞬间失守,EC2、S3 与 DynamoDB 等核心服务大面积降级;仅隔一天,巴林区域(me-south-1)也因附近无人机袭击受损,随着 4 月份第二个可用区中断,整个巴林区域彻底瘫痪。尽管亚马逊早在 3 月 24 日就紧急发声敦促客户向其他区域逃生,但直到 9 月 15 日,那些当初为了省钱只把数据放在阿联酋 mec1-az2 或巴林单区域内的企业,等来的依然是数据彻底归零的判决书。
同城多可用区神话破灭与翻倍的逃生账单
圣母大学网络安全专家 Mike Chapple 点破了一个常识盲区,云服务从来不是飘在空中的虚拟概念,而是高度依赖暴露在物理灾难中的钢筋水泥设施。不仅在中东,2026 年 9 月 23 日基辅 Solomianskyi 区一栋容纳数据中心的办公楼被俄军 Geran-5 喷气式攻击无人机击中,乌克兰随后的反击也瘫痪了俄罗斯科技巨头 Yandex 旗下的 AI 数据中心与俄政府机房。
过去企业架构师普遍迷信同城多可用区(Multi-AZ),认为把数据分散在同一个城市相距几十公里的两三个机房里,就能防住断电、火灾或挖掘机铲断光纤。但这些和平时期的容灾设计,默认故障是孤立发生的;而在战时状态下,同一地理区域内的多个机房会遭遇系统性的饱和打击,形成毁灭性的关联性故障。
同城容灾防得住挖掘机,防不住饱和打击的无人机群。
要想在区域团灭时活下来,企业唯一的出路是跨区域(Multi-region)部署,但这是一笔极其昂贵的账单与技术大考。根据 AWS 官方架构指南,典型的跨区域热备架构成本大约是单区域部署的两倍。更隐蔽的技术死穴在于,许多企业的容灾剧本依赖在灾难发生那一刻,临时调用云端 API 去备用区域拉起服务器或修改配置;但在真实袭击中,负责资源调度的控制平面往往随主区域一同失联,企业必须提前在备用区域部署好处于就绪状态的数据平面功能,否则连故障转移的按钮都按不下去。
这种财务与安全的撕扯直接摆在了所有出海企业面前。Uptime Institute 的 2025 年调查显示,在报告发生重大中断的受访者中,57% 认为总成本达到或超过 10 万美元,其中 20% 超过 100 万美元。企业 CIO 现在必须在年年支付翻倍的云账单,与承担百万美元级断网甚至数据彻底归零之间做出二选一。
军民同笼的机房困局与巨头信息黑箱
比技术架构更难拆解的,是公有云商业模式与国际人道法(IHL)之间的底层冲突。乌俄冲突爆发之初,乌克兰正是在西方云服务商的协助下将核心数据迁往境外公有云,才在物理轰炸中保住了数字政权运作;但随着云巨头在全球大举承接国防与情报订单,同一座物理数据中心里,往往既跑着军方的指挥分析系统,又托管着当地医院、银行和千万普通人的日常应用。
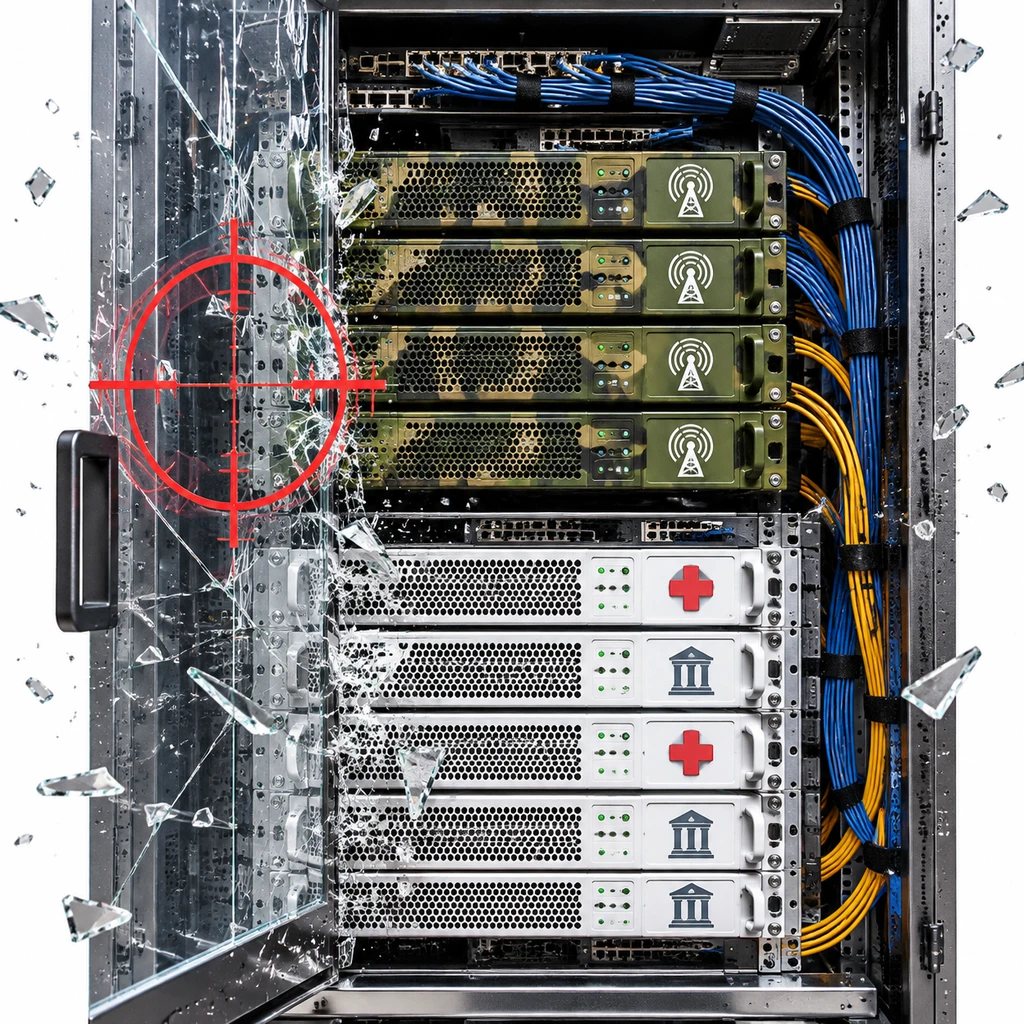
根据国际红十字委员会(ICRC)的界定,纯民用数据中心受国际法保护不得攻击,哪怕贴上军民两用标签也不能自动使其成为合法军事目标,攻击方必须遵守区分原则与比例原则。因此 ICRC 明确建议各国考虑将军事与民用数字基础设施物理分离,以降低平民连带受损的风险。但这恰恰捅了云计算巨头的商业肺管子,公有云之所以能赚钱,靠的就是多租户资源池化与规模经济;如果把政务军工云和商业民用云在物理机房层面彻底拆开,云厂商的基建成本将成倍飙升。
- 风险.只要科技巨头继续把军事负载与民生应用塞进同一个多租户机房,入驻该区域的普通商业公司就随时可能成为地缘冲突的连带陪葬品。
此外,各大云厂商在战损透明度上的温差也值得企业警惕。截至 2026 年 11 月 13 日的公开状态页检索,AWS 至少诚实地记录了无人机袭击造成的长达数月停摆与数据丢失;而在同样的地缘震荡期,微软 Azure 和 Google Cloud 的公开事故库里却找不到任何归因于无人机袭击的记录,部分有限范围的故障仅在受影响客户的私有后台可见。
眼下最紧迫的观察窗口有两个,一是 11 月 17 日 RUSI 专家在 Ars Live 上如何评估北约与欧洲政府的云安全主权方案,二是 AWS 预计在 2027 年初发布的巴林区域后续进展。对于依赖海外云节点的中国出海企业而言,别再听信销售人员口中几个九的可用性承诺,立刻盘查核心数据库是否开启了跨国异地备份,并检查故障切换脚本是否剥离了对主区域控制平面的依赖,才是眼下唯一能救命的动作。