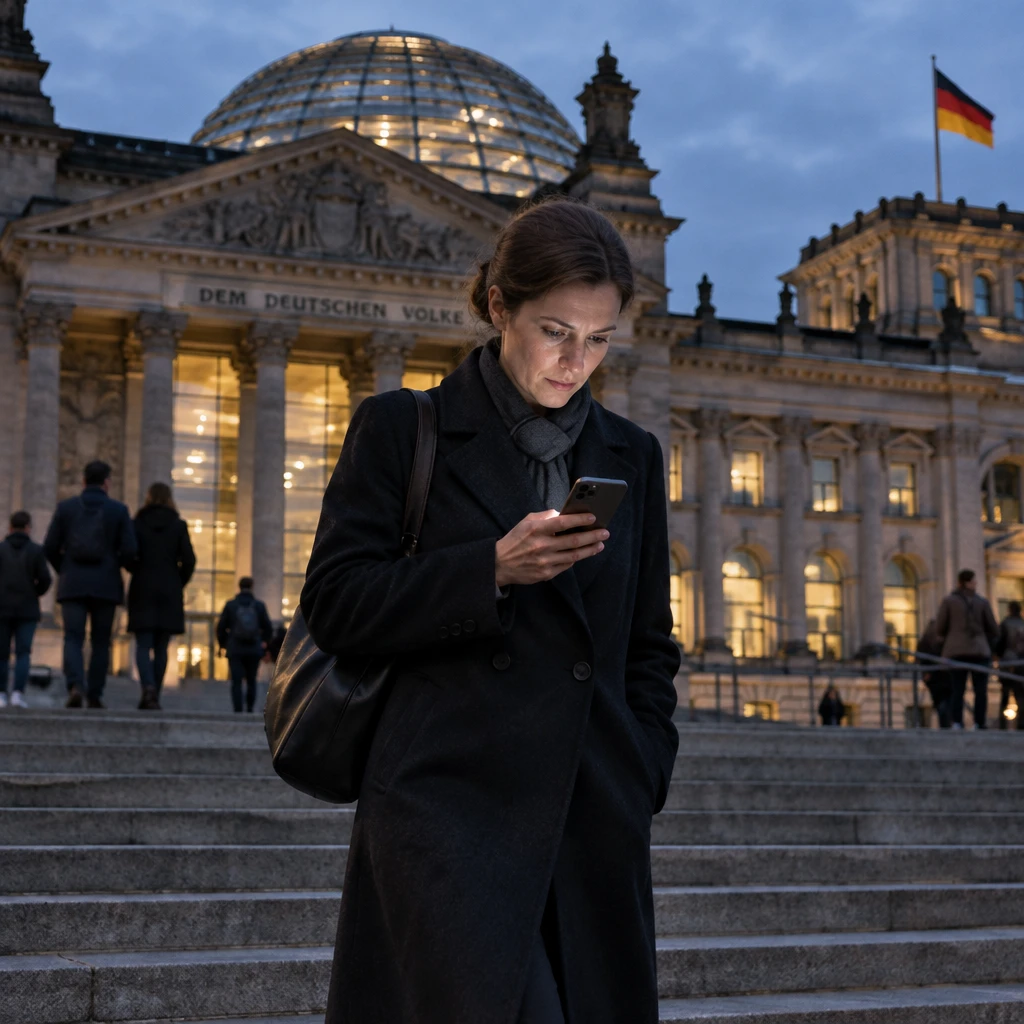
2026年10月29日起,Apple 向全球 99 个国家的高风险用户推送了新一轮威胁通知,警告其 iPhone 已被政府支持的雇佣间谍软件盯上。德国联邦信息安全办公室(BSI)在11月2日证实,多名德国联邦议院(Bundestag)议员、政府官员及知名人士收到了这批警报。这轮风波真正值得拆解的,既是被瞄准与被攻破之间的取证黑箱,也是德国政坛迟到五年的制度回旋镖——当年被本国行政部门剥夺了间谍软件知情权的立法者,如今集体成了商业黑客工具的猎物。
德国数字部长 Karsten Wildberger 已于11月1日在 ARD 电视节目《Bericht aus Berlin》中公开确认此事,并直言这批警告涉及可能已被攻破的设备;《金融时报》也援引政府发言人 Stefan Kornelius 的表态称柏林方面高度重视,但官方拒绝透露总理 Friedrich Merz 是否在受影响名单中。在欧洲之外,曾在2021年遭间谍软件攻击的贝鲁特电影人 Radwan Mortada 也在10月29日收到了同批次警告,黎巴嫩国家人权委员会在11月1日的简报中记录了这一案例。
收到 Apple 警报不等于手机已失守,但安全机构只能按最坏情况排雷
外界看到零点击漏洞(zero-click)与 NSO Group 的 Pegasus 被并列提及,很容易把本轮警报直接等同于大规模实锤感染,但这跨越了关键的证据鸿沟。国际特赦组织(Amnesty International)与多国取证专家多次厘清,Apple 的威胁通知代表高置信度的试图攻破行为,并不必然证明间谍软件已经成功植入设备。
Apple 之所以在通知里只报警、不归因、不说明具体漏洞名称,是为了保护自身的威胁情报检测机制不被灰产厂商逆向绕过。这种黑盒保护策略直接把难题推给了下游防守方。黎巴嫩国家人权委员会在记录 Radwan Mortada 的最新警报时就明确指出,目前尚未对其手机进行底层技术检查,无法确认幕后操作者或具体软件类型,Mortada 本人也不清楚这是否与其纪录片《The Trap》有关。同样,德国政要的涉事设备目前也没有任何公开的法医鉴定报告出炉。
在拿不到 Apple 底层归因数据、且单台设备法医鉴定耗时极长的前提下,防守方没有试错空间。BSI 在周末发给德国联邦议院的紧急信函中只能采取最保守的排雷原则,要求所有收到通知的议员及官员直接假设设备已失守,立即隔离手机、切断敏感通信并交由安全人员介入。对身处柏林的政要而言,这意味着换机与通信审计的行政成本;而对散布在99个国家的独立记者与公民社会成员来说,他们既没有国家级安全团队兜底,也难以随时承担废弃主力设备与数字身份的代价。
- 风险.在缺乏 Citizen Lab 或 Amnesty 级别底层取证的情况下,将“覆盖 99 国的通知批次”直接解读为“99 国政要已被零点击木马攻陷”,会混淆地理波及范围与实际感染规模,也会掩盖后续取证溯源的真正难点。
五年前被本国政府封锁知情权的德国议员,五年后成了间谍软件的猎物
如果只把视线停留在外部黑客攻击,就会漏掉这起事件最尖锐的制度讽刺。德国联邦议院议员今天之所以要依赖 BSI 的指南来防范商业间谍软件,恰恰与五年前德国行政部门自己埋下的保密黑箱高度同构。
欧洲议会与欧洲委员会的调查记录显示,德国联邦刑事警察局(BKA)在2019年启动采购、2020年底完成收购以色列 NSO 集团的 Pegasus 间谍软件,并自 2021年3月 起在反恐与有组织犯罪调查中实际部署了修改版 Pegasus。在媒体曝光前,德国联邦政府长期以国家利益为由拒绝回答议会质询,直到2021年9月7日的联邦议院内政委员会闭门会议上,BKA 副局长 Martina Link 才被迫证实了这笔交易。
翻开2021年11月的德国联邦议院历史档案,这种权力的错位感尤为刺眼。在2021年11月9日的联邦议院 第 20/19 号文件 中,左翼党(Die Linke)议员曾专门质询 BSI 是否对 BKA 采购的 Pegasus 进行过独立安全审查;而在两天后的11月11日 第 20/40 号文件(第21题回复)中,德国联邦政府以保护执法机构行动能力、任何微小的泄密风险都不可接受为由,断然拒绝提供9月简报之外的任何 NSO 合作细节,甚至拒绝通过议会机密信息办公室向议员披露。
昔日被行政机密挡在门外的监督者,成了今日黑箱武器的裸泳者。
这就是西方民主国家在雇佣间谍软件问题上的结构性死结。当国家级网攻能力被私人承包商打包成标准化商品,欧美各国的内政与情报部门为了维持自身的秘密侦查特权,往往默许甚至亲自下场扶持这套商业生态,并极力压制本国议会对采购合同、漏洞机制与安全审计的监督权。当这套不受议会制约的漏洞利用工具在国际灰产市场上全面扩散,本国立法机构的 iPhone 自然也无法幸免。
判断这起事件最终走向的硬指标只有一个,即未来几周内,受影响的德国联邦议院议员或那99个国家的公民社会目标中,是否有人会将涉事 iPhone 交由 BSI、Citizen Lab 或国际特赦组织安全实验室完成底层法医取证。只有从设备备份日志中真正提取出10月29日批次的漏洞利用链与厂商指纹,柏林的政要们才能知道自己究竟是被哪家商业军火商扣动了扳机。