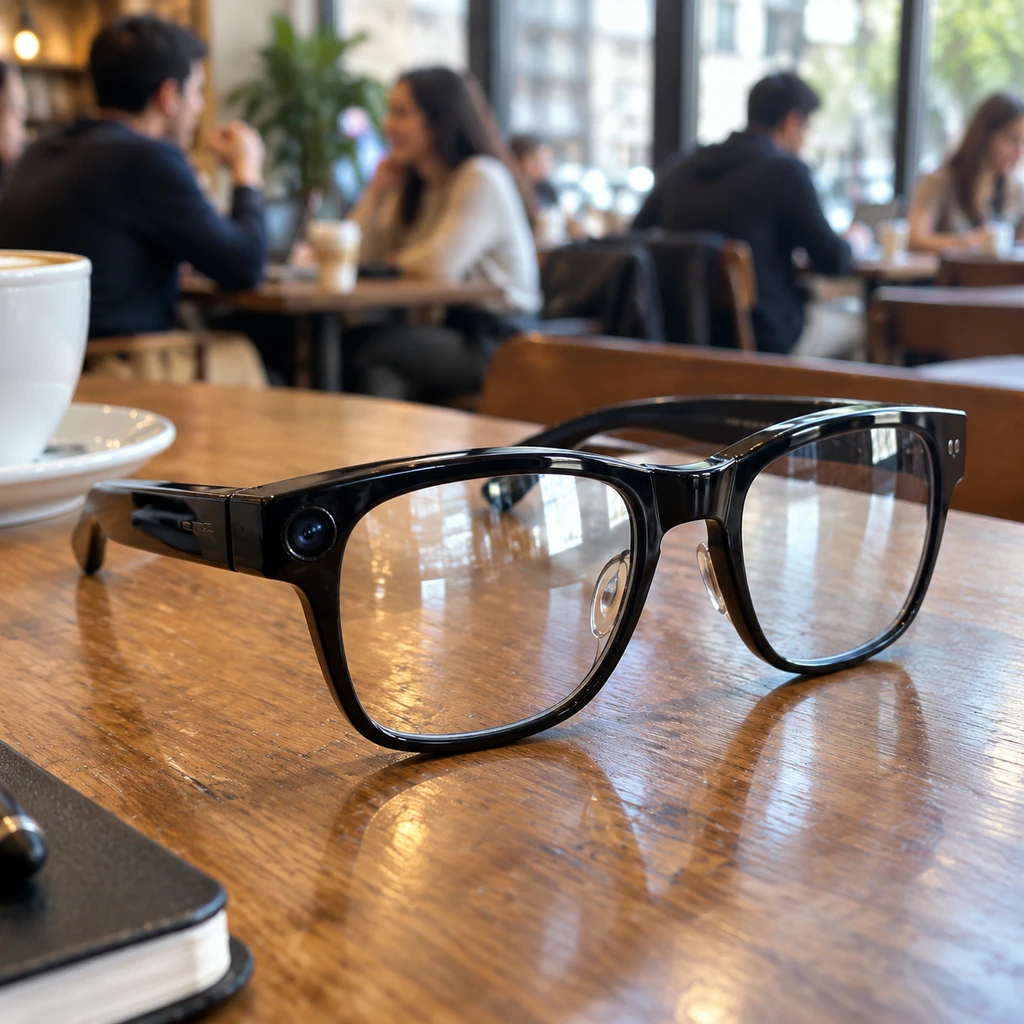
一款名为 ZuckOff 的反偷拍应用上架了 App Store 与 Google Play,把公众对穿戴摄像头的焦虑直接变成了下载量。它的逻辑听上去简单利落:市面上的智能眼镜必须通过低功耗蓝牙(BLE)与手机握手,既然设备在持续对外广播特征码,只要在手机本地监听这些无线电信号,就能在有人戴着相机靠近时弹出警告。
但这件事在技术底层存在一道无法抹平的语义断层。监听无线电特征码,本质上是在用捕风捉影的方式对抗近场摄录。它能确认空气中有某家公司的芯片在通电,却无法回答身边的人是否正把镜头对准你。
拿无线电广播抓偷拍,是把通电当成了开机
ZuckOff 的技术切口是公开的广播指纹。像配备蓝牙 5.3 的 Oakley Meta HSTN 或经典的 Ray-Ban Meta,开机、入盒与配对时都会广播包含厂商特征的 Payload。ZuckOff 在本地匹配 Luxottica 的 0x0D53、Meta 的 0x058E、Snap 的 0x03C2 以及 Oculus VR 的 0xFD5F 等标识符,配合灵动岛实时活动和 CSV 导出,试图给用户搭起一座近场防线。
但蓝牙广播解决的是外设连接协议,而不是隐私权杖。Meta 官方技术文档写得很直白:智能眼镜即使完全不连 Meta AI 手机端,也能独立摄录照片和视频;相反,当蓝牙保持握手时,用户可能只是在用镜腿播客听歌。更尴尬的是 Snap Spectacles,其公开文档仅开放了面向开发者的 GATT 访问接口,从未提供过确定性的公开发现签名,许多时候根本无从抓取。
这就把所谓的安全探测推进了死胡同。检测到信号不代表有人在拍你,检测不到信号更不能证明四周没有镜头在运转。
芯片在场不等于传感器工作,静默无声更不等于相安无事。
- 风险.把蓝牙告警当作偷拍确证极易在公共场合引发无端指责,而将其视作免死金牌则会让人忽视离线相机的真正威胁。
移动端沙盒与动态地址,封死了手机哨兵的生路
即便抛开拍摄状态的误读,单纯想把一台智能手机改造成稳定可靠的全天候无线电雷达,在工程上也行不通。
首当其冲的是系统的权限高墙。苹果的 Core Bluetooth 框架对后台扫描有极强的限频机制,应用一旦切入后台,扫描频次便断崖式下跌,且系统禁止应用将派生数据用作持久追踪设备。Android 11 兼容性定义则更进一步,强制要求低功耗蓝牙支持可解析私有地址(RPA)与周期性 MAC 地址轮换。智能眼镜每隔几分钟就会更换一次物理地址,探测软件根本分不清眼前是同一副眼镜走过,还是周围坐了十几个新戴头显的人。
其次是生态指纹的泛化混淆。Meta 的 0x058E 并不是智能眼镜独享的代码,它覆盖了品牌旗下大量可穿戴设备。地铁上某位乘客背包里的 Quest VR 头显,在扫描雷达里与一副正对着你的拍照眼镜没有任何区别。
更脆弱的是规则库本身。ZuckOff 坦承自身的特征码全靠团队拿到的几副实体设备抓包提取。在消费电子工业里,制造方只要通过一次 OTA 固件更新调整广播包的字节分布,所有民间的静态特征库都会在几夜之间全部失效。
从移动应用撤退到外置硬件的民间防御
意识到手机沙盒的限制后,反制阵营迅速分化出了两条截然不同的路径。
一条路是在移动端内部做工匠式的修补。比如 iOS 端的 Nearby Lens,引入了置信度算法与多维评分模型来压缩假阳性;安卓平台的 Glasses Radar 则更激进,放弃后台休眠,改用前台常驻服务跑全字节级指纹匹配与重复目击验证,甚至尝试引入 Wi-Fi 扫描进行交叉比对。但学术测量界早已指出,盲目在移动端调用无线电扫描 SDK,往往会在本地积累大量设备指纹与位置轨迹,最终反偷拍的工具反而成了新的隐私泄露温床。
另一条路则是彻底逃离手机沙盒。开源项目 Nearby Glasses 和基于 ESP32 芯片的专用硬件方案 Pigtail,选择将扫描逻辑剥离到几块钱的独立微控制器上。没有操作系统的后台节流,没有权限弹窗的拉扯,外置芯片可以 24 小时满载抓取空中每一个未加密的数据包。
| 方案形态 | 代表项目 | 运行环境 | 扫描稳定性 | 代价与局限 |
|---|---|---|---|---|
| 手机轻量应用 | ZuckOff, Nearby Lens | iOS / Android 沙盒 | 低(受后台休眠限频制约) | 易误报,耗电,易受系统节流 |
| 手机前台工具 | Glasses Radar | Android 常驻前台 | 中(字节比对 + Wi-Fi 验证) | 必须常驻通知栏,有隐私数据风险 |
| 独立开源硬件 | Pigtail, MetaDetect | ESP32 微控制器 | 高(全天候无休止裸机抓包) | 携带成本高,仅面向极客群体 |
这种技术外溢本身就是一种黑色幽默。当年 AirTag 引发追踪恐慌时,苹果与谷歌花了数年才在操作系统底层达成跨平台反追踪协议。但智能眼镜不是定位标签,它既不通过中心化服务上报位置,拍摄动作也在瞬间完成。古人讲尺有所短,寸有所长,把手机这台通用计算机逼到去充当全天候无线电哨兵,本身就是把工具放错了位置。
- 结论.只要硬件厂商依然把防偷拍的希望寄托在镜框上一颗微弱的外向 LED 拍摄指示灯上,民间的猫鼠游戏就不会停歇。
但任何把安全感寄托在手机蓝牙列表里的尝试,最终都会明白一件残酷的事:在工业巨头掌控固件协议与系统 API 的时代,几个个人开发者拼凑出的抓包规则,挡不住那颗越来越小的隐形镜头。