分布式系统的主键选型一直在两难中摇摆:传统的自增整型在分片写入时依赖集中协调,还会无意间泄露业务规模;完全随机的 UUIDv4 虽能离线生成,却会彻底打碎数据库 B 树索引的物理局部性,引发昂贵的磁盘随机 I/O 与频繁的页分裂。为了破局,IETF 在 2024 年发布 RFC 9562 规范,正式推出前置毫秒时间戳的 UUIDv7。许多工程师随即将其视为兼具精确创建时间、严格自增与全局防碰撞的灵丹妙药。
然而,这场技术崇拜最近被撕开了一道口子。技术博主 Alex Sci 发文警示,UUIDv7 在各大主流实现中表现出极其诡异的偏差,其宣称的单调有序与自带时间戳在底层根本立不住脚。在 Python 3.14 的测试场景下,当时钟遭遇回拨,生成的 UUIDv7 时间戳甚至脱轨失控,一路狂飙至数小时后的未来。这不仅暴露了语言标准库的具体实现漏洞,更逼迫我们重新审视新规范在物理时钟缺陷面前所做的妥协。
时间戳奔向未来:CPython 3.14 的逻辑缺陷与计数器真相
在 Alex Sci 展示的代码现场中,一段运行在 Python 3.14 预览版下的脚本将系统时钟人为拨慢一小时。按照常规预期,为了维持 ID 的递增特性,生成器顶多将时间戳冻结,等待物理时钟追赶上历史标记。但实际运行结果显示,每执行十万次生成循环,提取出的时间戳与真实时间之间的偏差就会额外拉大近一百秒。只要调用持续发生,时间戳就会不受控制地冲向虚构的未来。
这一反常现象迅速在 Python 社区引发技术审计。调查确认,该问题对应 CPython 代码库中于 2025 年 9 月 13 日提交的 Issue #138862。不过,Alex Sci 在原文中将原因归咎于每毫秒超过 4096 次调用击穿了 12 位计数器,这与底层代码事实存在偏差。CPython 的 uuid.uuid7() 实现实际上采用了 42 位计数器,并在初始化时将最高位清零,初值上限达到 2^41 - 1,即便在高并发下也绝非微小的 12 位溢出所致。
真正的问题出在分支判断的防御逻辑上。当检测到当前系统时间落后于上一次记录的时间戳时,旧版代码并未选择在保持时间锁定的同时仅递增计数器,而是盲目执行了每次调用无条件递增 1 毫秒的推进逻辑。这意味着即使机器时钟由于 NTP 调整停滞或回跳,持续的 ID 请求也会把时间戳不断往前顶。目前正在等待合并的修复补丁 PR #146606 试图通过重塑状态机来消除这种无上限的虚假漂移。
RFC 9562 的纸面妥协:为什么绝不能删掉数据库里的时间字段
脱轨现象虽然是具体实现的 Bug,但它背后折射出的是规范本身的宽泛许可。RFC 9562 在取代旧版 RFC 4122 时,面临着物理世界的根本限制:分布式的机器时钟永远无法达成绝对意义上的微秒级同步。
因此,规范在 §6.1 中白纸黑字地写明:实现方可以篡改实际时间戳,且对于该时间戳与物理时钟之间的偏差上限,规范不做任何强制保证。在 §6.2 中,RFC 9562 进一步规定,严禁因为计数器回绕而明知故犯地返回重复 ID,实现方在面临溢出时,有权主动将时间戳推进到物理时间之后,或者直接拒绝生成并抛出错误。
时钟不准是物理法则,强求跨节点的绝对单调只会将系统推向死锁或性能深渊。
这直接打破了开发者的第一重幻想:试图直接从 UUIDv7 中提取生成时间并省去数据库实体表的 created_at 字段。在实际工程中,不仅 Python 这样带 Bug 的实现会导致时间错位,即便是合规的数据库内核也是如此。
PostgreSQL 18 已经在主干代码中内置引入了 uuidv7() 函数。其官方文档在说明提取函数 uuid_extract_timestamp 时给出了明确警告:从 UUIDv7 提取的时间戳不一定精确等于生成时间,不可直接等同于业务实体的创建时间。如果业务逻辑依赖订单生成的客观法定时间、日志审查审计链,独立的时间戳字段依然无法被替代。
单调性与抗猜测的零和博弈:为什么它依然是好主键
对 UUIDv7 单调性的第二重幻象,在于忽视了分布式系统下时序与安全的天然冲突。早在 1970 年代,莱斯利·兰伯特(Leslie Lamport)便在逻辑时钟理论中证明,没有全局共识机制,依赖孤立物理时钟排序跨节点事件是不可能的。
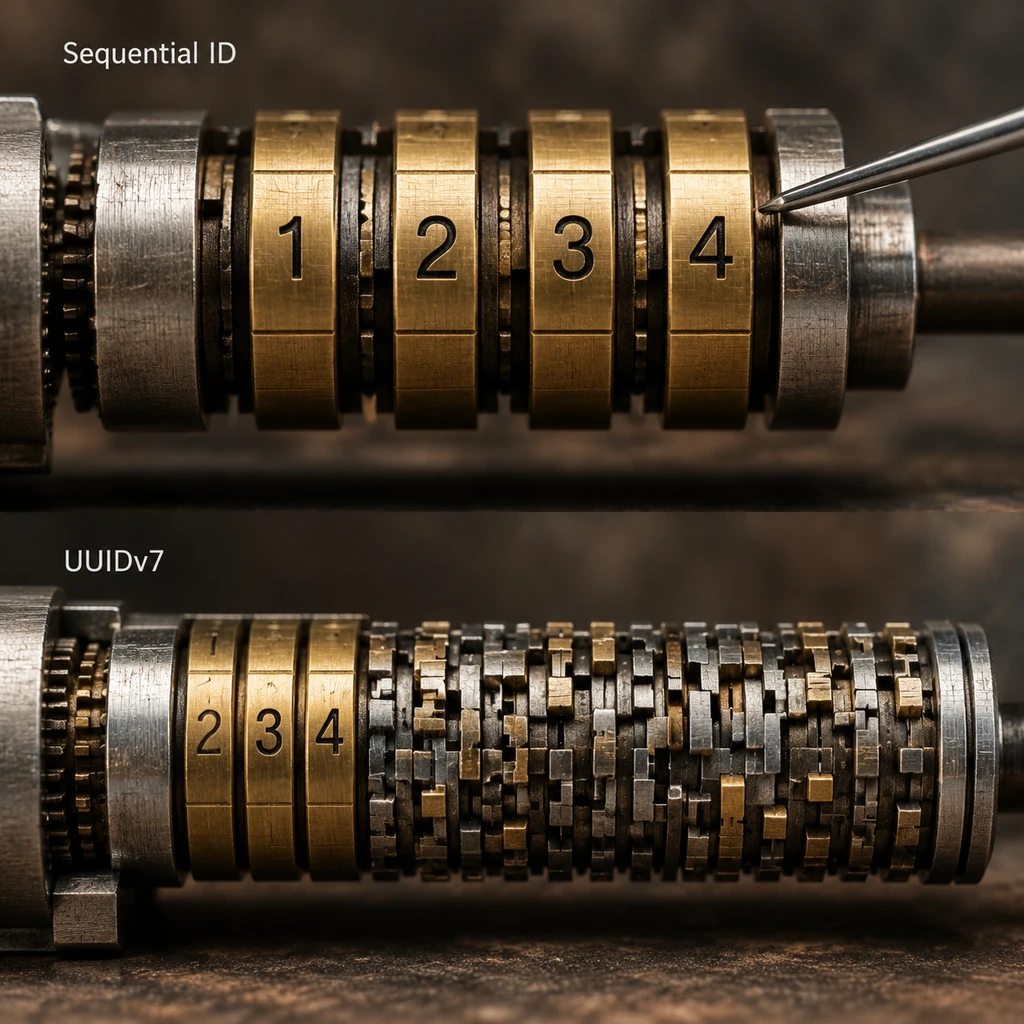
以 Monotonic ULID 为例,为了在同一毫秒内维持严格递增,它选择简单地累加后半截随机位。这直接导致了灾难性的安全后果:攻击者只要捕获一个 ID,就能推算出同一毫秒内相邻生成的其他 ID,在越权访问漏洞(IDOR)面前形同虚设。UUIDv7 试图在 74 位载荷中平衡计数器与随机数,但只要引入状态递增保证单调,就必然以牺牲熵空间为代价。
为此,PostgreSQL 18 给出的解法非常现实:其内置的 uuidv7() 仅在单个后端进程内部利用子毫秒偏移来尽量强制单调,跨连接或进程重启后完全不保证时序交织,同时强行保留了 62 位随机后缀。
- 结论.UUIDv7 从未承诺成为分布式事件的因果时钟,数据库吸纳它的唯一动力是获得粗略的毫秒局部性,从而在压制 B 树页分裂的同时彻底解耦中心协调。
- 风险.若业务场景需要对外暴露 URL 实体标识且面临爬虫与枚举攻击,切忌采用大计数器、小随机位的单调实现,防越权安全必须交由鉴权层而非主键本身的随机性来兜底。
面对 UUIDv7,架构师无需因噎废食。只要清醒地认识到其本质是带有时间局部性偏向的抗碰撞标识符,而非纳秒级时间探针,它依然是目前接替 UUIDv4 最优雅的工业级方案。